在云版本中恢复数据
需要备份您的门户数据以便在云版本中稍后恢复吗?这个过程非常简单。
基本步骤
按照以下简单步骤创建您的门户备份:
- 进入您的门户。
- 点击右上角的
 图标以打开“设置”部分。
- 切换到左侧面板的 数据管理 选项卡,然后进入 备份 子部分。
手动备份
如果您想手动备份门户数据:
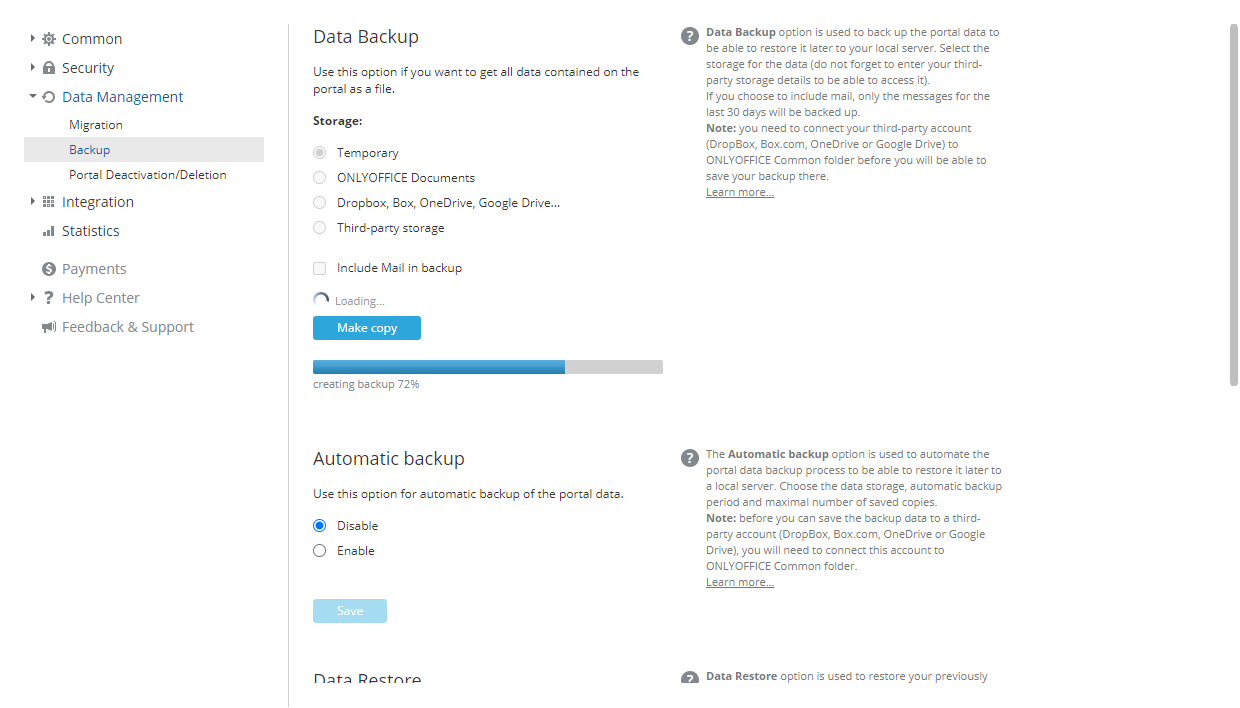
-
选择您的备份存储,勾选相应选项之一:
临时。 如果您想将创建的备份下载到本地驱动器,请选择 临时 选项。创建的备份链接仅在24小时内可用。
ONLYOFFICE 文档。 点击选项列表下方空白字段旁的 选择 按钮,在 公共文档 部分选择一个文件夹,然后点击 确定 按钮。
DropBox、Box、OneDrive、Google Drive... 点击选项列表下方空白字段旁的 选择 按钮,选择与集成的第三方服务对应的文件夹,然后点击 确定 按钮。
第三方存储。 选择 集成 部分中先前连接的可用服务之一,并在下方字段中输入访问所选第三方存储所需的数据。
- 对于 Amazon AWS S3 服务,可用字段如下:
- Bucket - 唯一的Amazon桶名称,例如 my-new-test-bucket-12345。
- Region - 您的Amazon桶所在的AWS区域,例如 us-east-2。
- Service Url - 这是一个可选属性;仅在您想尝试不同的服务端点时更改。保留此字段为空以使用默认值。
- Force Path Style - 当 true 时,请求将始终使用路径样式寻址。保留此字段为空,因为 Service Url 属性未指定。
- Use Http - 如果此属性设置为 true,客户端将尝试使用HTTP协议,如果目标端点支持它。默认情况下,此属性设置为 false。将其设置为 true 或保留此字段为空以使用默认值。
- Server Side Encryption Method - 在S3中存储此对象时使用的服务器端加密算法。可能的值有:
- 无
- 服务器端加密 - SSE-S3(您的资产将使用强大的AES-256 GCM密钥加密,每个对象都有一个单独的密钥。密钥本身使用旋转根密钥加密以提供额外保护)或SSE-KMS(您的资产将使用多功能加密机制加密。与SSE-S3类似,它依赖于强大的AES-256加密方法,但提供更复杂和灵活的模型,提供KMS密钥的单独权限、审计跟踪功能以及创建独特自定义密钥的能力)。对于SSE-KMS,您可以选择 托管CMK - 默认AWS托管CMK或客户托管CMK。当选择客户托管CMK选项时,您需要指定KMS Key Id。
- 客户端加密 - 选择此选项时,您需要指定KMS Key Id。
- 对于 Google Cloud Storage 服务,填写 Bucket 字段。
- 对于 Rackspace Cloud Storage 服务,填写 公共容器、私有容器 和 区域 字段。
- 对于 Selectel Cloud Storage 服务,填写 私有容器 和 公共容器 字段。
- 对于 Amazon AWS S3 服务,可用字段如下:
-
如果需要,请勾选 在备份中包含邮件 框。
-
点击 创建副本 按钮。
备份将保存在所选文件夹中。
自动备份
自动备份 功能仅在您的定价计划中包含时可用。
如果您想使用 自动备份 功能:
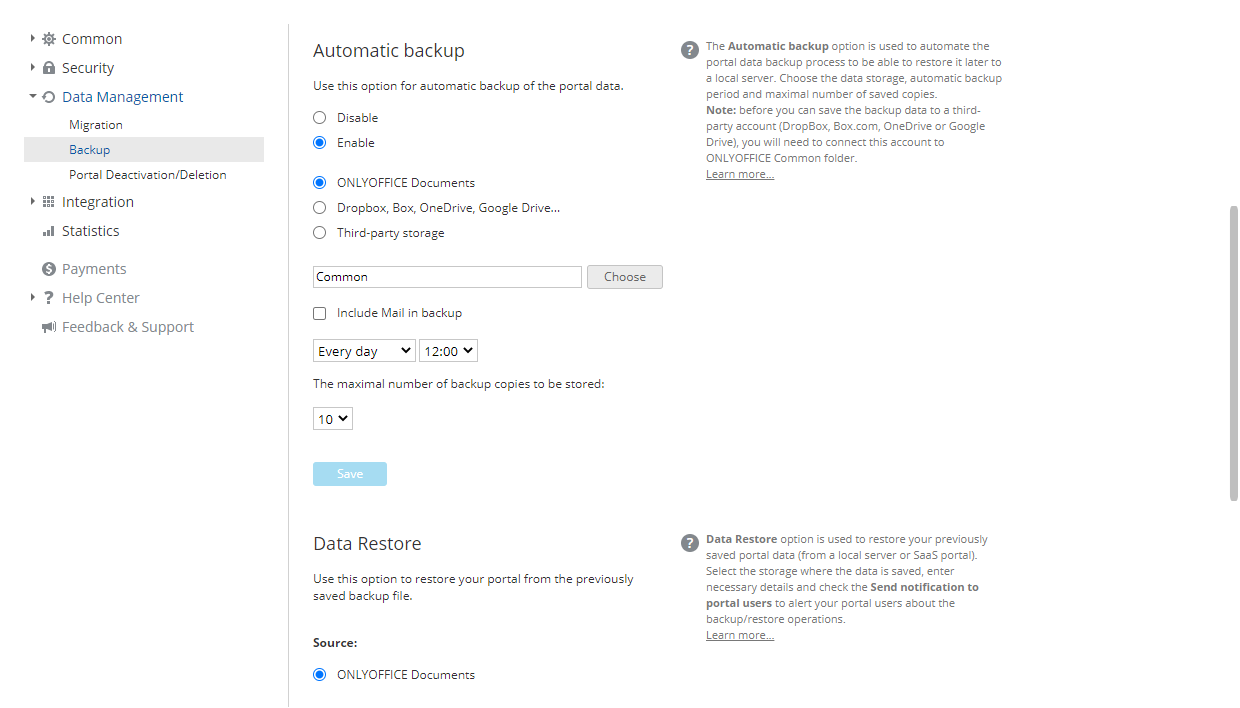
-
勾选 启用 选项按钮。
-
选择您的备份存储,勾选相应选项之一:
ONLYOFFICE 文档。 点击选项列表下方空白字段旁的 选择 按钮,在 公共文档 部分选择一个文件夹,然后点击 确定 按钮。
DropBox、Box、OneDrive、Google Drive... 点击选项列表下方空白字段旁的 选择 按钮,选择与集成的第三方服务对应的文件夹,然后点击 确定 按钮。
第三方存储。 选择 集成 部分中先前连接的可用服务之一,并在下方字段中输入访问所选第三方存储所需的数据。
- 对于 Amazon AWS S3 服务,可用字段如下:
- Bucket - 唯一的Amazon桶名称,例如 my-new-test-bucket-12345。
- Region - 您的Amazon桶所在的AWS区域,例如 us-east-2。
- Service Url - 这是一个可选属性;仅在您想尝试不同的服务端点时更改。保留此字段为空以使用默认值。
- Force Path Style - 当 true 时,请求将始终使用路径样式寻址。保留此字段为空,因为 Service Url 属性未指定。
- Use Http - 如果此属性设置为 true,客户端将尝试使用HTTP协议,如果目标端点支持它。默认情况下,此属性设置为 false。将其设置为 true 或保留此字段为空以使用默认值。
- Server Side Encryption Method - 在S3中存储此对象时使用的服务器端加密算法。可能的值有:
- 无
- 服务器端加密 - SSE-S3(您的资产将使用强大的AES-256 GCM密钥加密,每个对象都有一个单独的密钥。密钥本身使用旋转根密钥加密以提供额外保护)或SSE-KMS(您的资产将使用多功能加密机制加密。与SSE-S3类似,它依赖于强大的AES-256加密方法,但提供更复杂和灵活的模型,提供KMS密钥的单独权限、审计跟踪功能以及创建独特自定义密钥的能力)。对于SSE-KMS,您可以选择 托管CMK - 默认AWS托管CMK或客户托管CMK。当选择客户托管CMK选项时,您需要指定KMS Key Id。
- 客户端加密 - 选择此选项时,您需要指定KMS Key Id。
- 对于 Google Cloud Storage 服务,填写 Bucket 字段。
- 对于 Rackspace Cloud Storage 服务,填写 公共容器、私有容器 和 区域 字段。
- 对于 Selectel Cloud Storage 服务,填写 私有容器 和 公共容器 字段。
- 对于 Amazon AWS S3 服务,可用字段如下:
-
如果需要,请勾选 在备份中包含邮件 框。
-
通过点击 每天 字段中的向下箭头并选择适合您的选项来指定备份创建的频率。
-
设置时间和/或选择周/月的某一天。
-
在相应字段中选择要存储的备份副本数量(从1到30)。
-
点击 保存 按钮。
备份将在指定日期创建于所选文件夹中。
数据恢复
恢复 功能允许您在ONLYOFFICE Workspace Cloud中恢复您的门户数据。
恢复 功能仅在您的定价计划中包含从备份恢复时可用。
要从之前创建的备份文件(对于ONLYOFFICE Workspace Cloud 11.5或更高版本)中恢复您的门户数据,请从任何门户页面访问 设置,点击页面顶部的 图标,或使用左上角的下拉列表并选择相应选项。
切换到左侧面板的 数据管理 选项卡,然后进入 备份 子部分并滚动到 数据恢复。
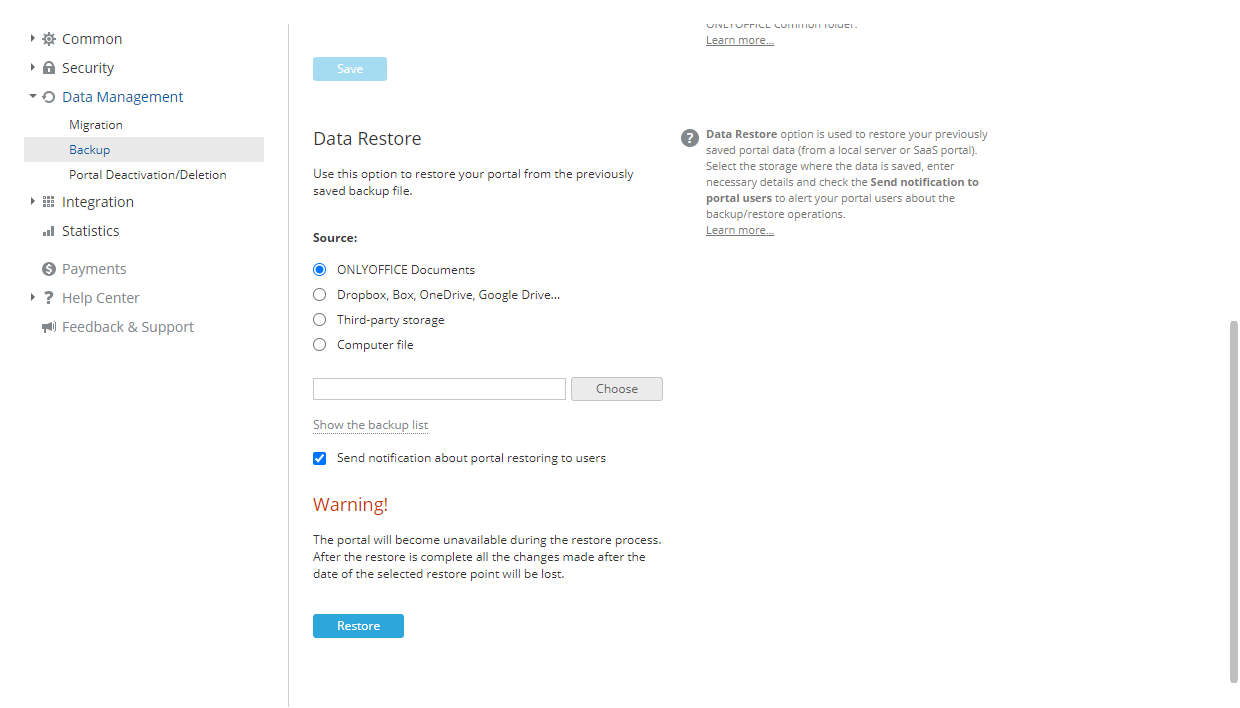
- 选择备份存储的 来源。
-
选择 ONLYOFFICE 文档 选项并点击下方的 选择 按钮。在 选择文件 窗口中,选择存储在 公共 文件夹中的必要备份文件并点击 确定。
-
选择 DropBox、Box.com、OneDrive、Google Drive 选项(连接到 文档 模块的第三方服务,包括通过WebDAV协议连接的服务)并点击下方的 选择 按钮。在 选择文件 窗口中,选择存储在第三方资源目录中的必要备份文件并点击 确定。
-
选择 第三方存储 选项,选择在 集成 部分中先前连接的必要第三方存储,并输入访问所选存储所需的数据。
-
选择 计算机文件 选项,点击下方的 选择 按钮,并浏览存储在本地驱动器中的必要备份文件。
备注您可以直接点击选择字段下方的 显示备份列表 链接,从备份历史中选择必要的备份文件(如果备份文件被手动从存储中删除,它将不会在列表中可用)。点击必要备份文件旁边的 恢复 链接。要从列表中删除备份文件,点击
 图标。
-
- 保持 发送关于门户恢复的通知给用户 框勾选,以通知您的门户用户。
- 点击 恢复 按钮。
在云版本中恢复备份后,当前密码将被重置,用户需要通过其个人资料中指定的电子邮件恢复访问权限,并指定用于登录的密码。
如果您在云版本中创建了备份文件,然后在服务器版本中恢复它,访问只能通过授权页面上的 忘记密码? 链接恢复。
有用提示
任何管理员都可以创建门户数据的备份吗?
只有门户所有者和完全访问权限的管理员可以备份门户数据。