修改 SaaS 版本中的 LDAP 设置
如果您的 SaaS 服务计划中有相关规定,首先需要为您公司所有员工创建账户。但如果人数超过 50 人,创建新门户用户的过程将耗费大量时间。您的门户为您提供了 LDAP 设置 选项,允许您从 LDAP 服务器(例如 OpenLDAP 服务器或 Microsoft Active Directory)导入所需的用户和组到您的门户中,这个过程只需几分钟。新创建的用户无需记住新的密码和登录名,因为他们将使用存储在您 LDAP 服务器上的凭据登录门户。
进入门户的 设置,然后在 集成 部分点击“LDAP 设置”链接。
导入用户和组
如果您连接到拥有超过 1000 个用户的 Active Directory,您需要使用 ntdsutil 增加 AD 限制 MaxPageSize = 1000。详细说明可以在这里找到。
-
在您的门户的 设置 中,打开左侧边栏 集成 部分的 LDAP 设置 页面。
-
点击 启用 LDAP 认证 开关(如果这不是您第一次更改设置,请使用 显示 链接显示参数表单)。
-
如果您希望通过使用 StartTLS 技术来保护您的连接,请勾选 StartTLS 框(此情况下,默认端口为 389)。如果您希望使用 SSL 协议,请勾选 启用 SSL 框(此情况下,端口号将自动更改为 636)。
-
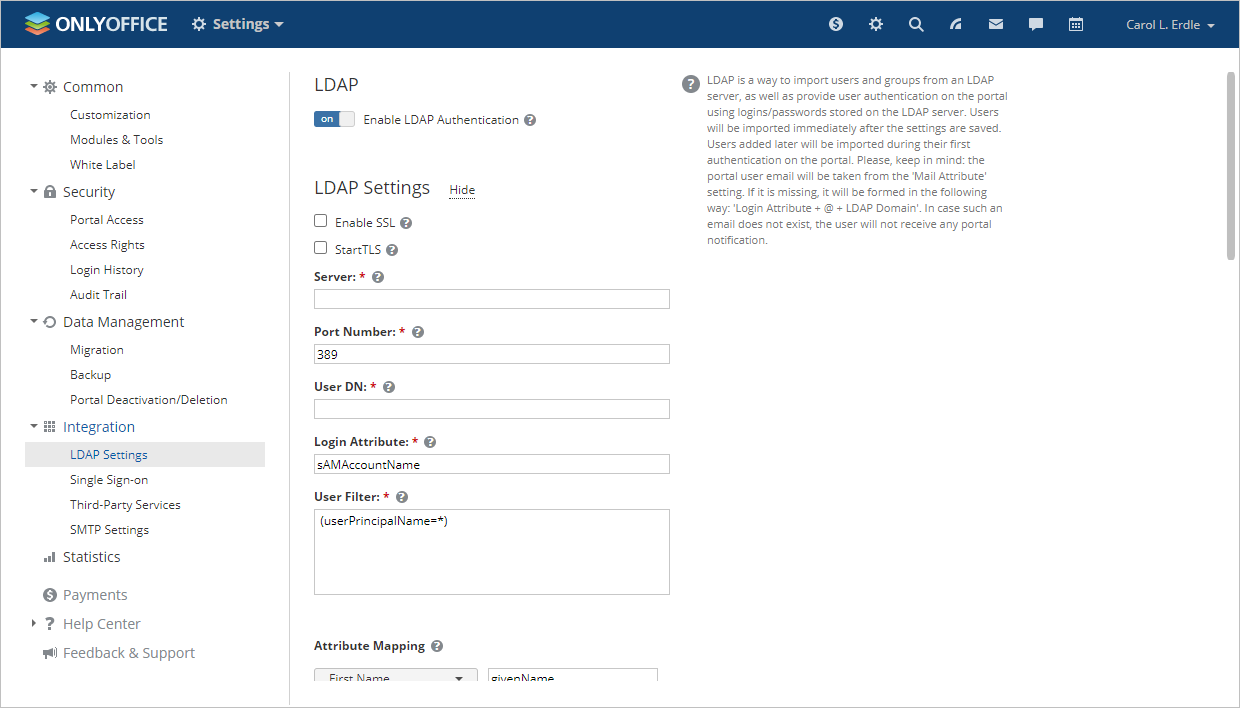
填写用户导入所需的字段(必填字段标有星号):
 警告
请注意,如果您已经导入了一些用户并更改了一些设置(例如,服务器、用户过滤器、用户 DN、组过滤器、组 DN),现有用户及其所有数据,包括文档、电子邮件等,不符合这些新设置的将被 禁用。我们强烈建议在更改任何设置之前创建备份。
-
在 服务器 字段中,输入 LDAP 服务器的 URL 地址,格式为 protocol://host,例如,普通 LDAP 连接为 LDAP://example.com,或通过 SSL 的安全 LDAP 连接为 LDAPS://example.com。您也可以指定服务器的 IP 地址而不是其 DNS 名称:LDAP://192.168.3.202;
-
指定用于访问 LDAP 服务器的 端口号。普通 LDAP 连接的默认端口为 389。如果您启用了 StartTLS 选项,默认端口也是 389。如果启用了 SSL 选项,端口号将自动更改为 636;
-
在 用户 DN(用户识别名)字段中,指定包含您要导入的用户的顶级目录的绝对路径。此参数定义搜索开始的节点。您可以指定根目录,例如,
dc=example,dc=com,以在整个目录中搜索用户,或指定某个搜索区域,例如,ou=groupname,dc=example,dc=com,以在指定组中搜索用户; -
指定 登录属性 值(用户记录中的一个属性,对应于 LDAP 服务器用户将用于登录 ONLYOFFICE 的登录名);
备注请注意:默认设置是为 Active Directory 指定的。对于 OpenLDAP 服务器,您需要更改以下设置:
- 用户过滤器 -
(uid=*) - 登录属性 -
uid
- 用户过滤器 -
-
如果您需要导入符合指定搜索条件的用户,请填写 用户过滤器 字段。默认过滤器值
(uid=*)允许导入所有用户;备注您可以在这里找到搜索过滤器语法示例。
-
-
属性映射 部分允许您在门户中的用户数据字段与 LDAP 服务器用户记录中的属性之间设置对应关系。点击 添加属性 按钮,从列表中选择必要的数据字段,并指定您 LDAP 服务器中使用的用户属性。以下参数是默认设置,但如果需要,您可以更改它们:
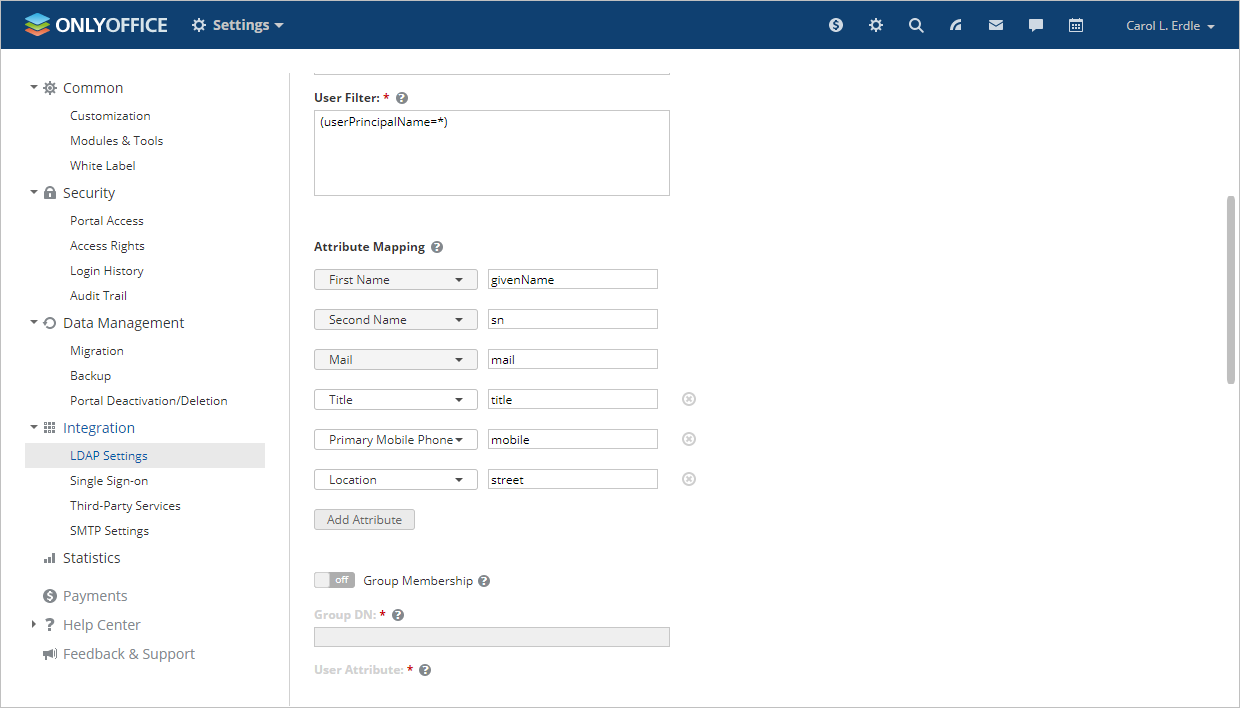
- 名字(用户记录中对应于用户名字的属性)
- 姓氏(用户记录中对应于用户姓氏的属性)
- 邮件(用户记录中对应于用户电子邮件地址的属性)
- 职位(用户记录中对应于用户职位的属性)
- 主要手机(用户记录中对应于用户手机号码的属性)
- 位置(用户记录中对应于用户位置的属性)
您还可以添加以下属性:出生日期、性别、个人照片、附加电话、附加手机、附加邮件、Skype。
-
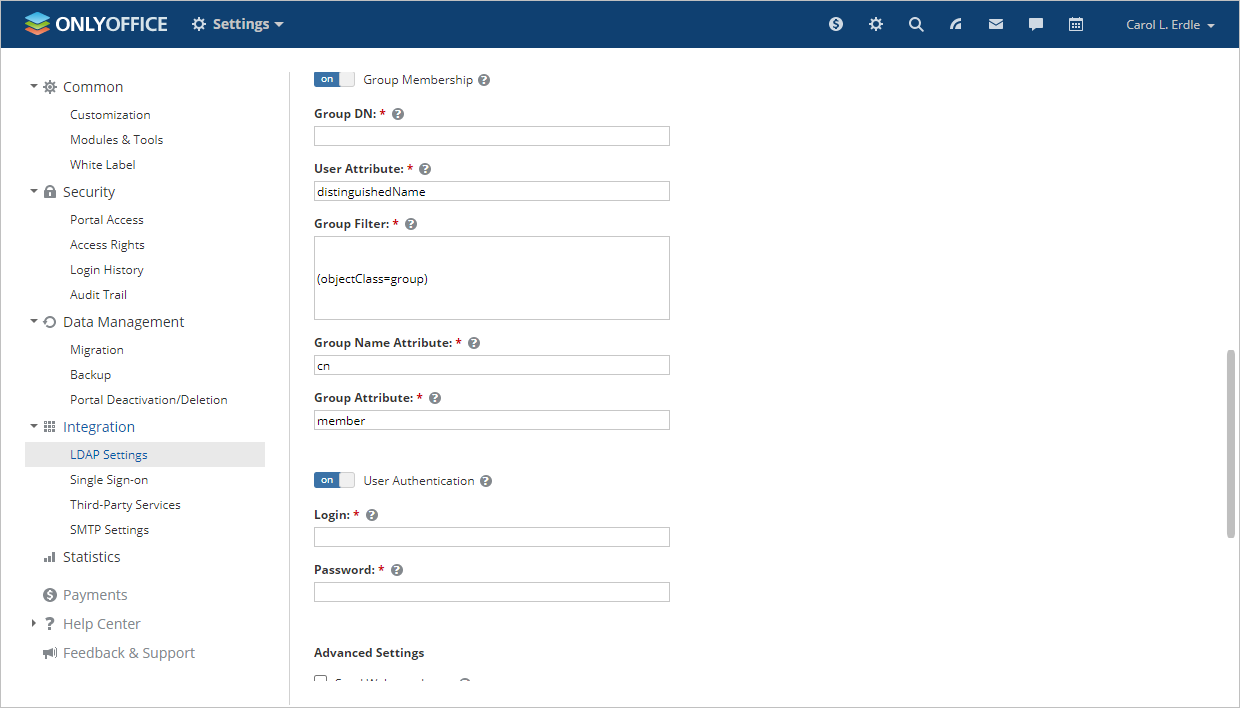
如果您希望将 LDAP 服务器中的组添加到您的门户中,请打开 组成员资格 开关并填写必要的字段:
备注请注意,如果您决定添加组,只有属于至少一个组的用户才会被添加。
 警告
请注意,如果您已经导入了一些用户并更改了一些设置(例如,服务器、用户过滤器、用户 DN、组过滤器、组 DN),现有用户及其所有数据,包括文档、电子邮件等,不符合这些新设置的将被 禁用。我们强烈建议在更改任何设置之前创建备份。
-
在 组 DN(组识别名)字段中,指定包含您要导入的组的顶级目录的绝对路径,例如,
ou=Groups,dc=example,dc=com。 -
用户属性(一个属性,确定此用户是否为组的成员);
-
如果您需要导入符合指定搜索条件的组,请填写 组过滤器 字段。默认过滤器值
(objectClass=group)允许导入所有组; -
以下参数是默认设置,但如果需要,您可以更改它们:
- 组名称属性(一个属性,对应于用户所在组的名称)
- 组属性(一个属性,指定组包含的用户)
备注请注意:默认设置是为 Active Directory 指定的。对于 OpenLDAP 服务器,您需要更改以下设置:
- 组过滤器 -
(objectClass=posixGroup) - 用户属性 -
uid - 组成员属性 -
memberUid
-
-
如果当前 Windows 用户没有读取 LDAP 服务器/Active Directory 的权限,请打开 用户认证 开关。在 登录 和 密码 字段中,输入有权从 LDAP 服务器读取数据的用户的凭据(默认设置为当前 Windows 会话的登录名和密码)。
-
如果您希望通过电子邮件向所有新用户发送邀请,请在 高级设置 部分勾选 发送欢迎信 框。欢迎信息包含一个按钮,允许用户转到门户登录页面并激活电子邮件。此选项仅在配置了邮件属性映射时可用。
-
点击 保存 按钮。
-
在出现的“确认导入”窗口中,点击 确定 按钮开始导入用户。
导入过程将根据用户数量、组、计算机规格等耗费一些时间。
请注意:门户用户的电子邮件将从 邮件属性 设置中获取。如果缺失,将按照以下方式形成:登录属性 + @ + LDAP 域。
- 如果门户上已经存在使用此电子邮件创建的用户,该用户将自动与 LDAP 用户同步。
- 如果不存在此类电子邮件,用户将不会收到任何门户通知。
从 SaaS v. 11.5 开始,有一些特殊功能:
- 门户所有者不受通过 LDAP 更改访问权限的影响;
- 如果门户所有者被排除在用户/组过滤器之外,他将不再是 LDAP 用户,但始终保持活跃状态;
- 禁用 LDAP 时,通过 LDAP 提供给用户的所有访问权限将被收回;
- 如果禁用 LDAP 的用户应失去管理员权限,其管理员权限不受影响,用户会收到通知;
- 如果用户被排除在用户/组过滤器之外,他将保持活跃状态,并收到通知,告知 LDAP 密码不再有效,需在个人资料设置页面更改;
- 如果用户试图通过访问权限设置或将自己排除在用户/组过滤器之外来取消自己的管理员权限,其管理员权限不受影响,用户会收到通知。
认证 LDAP 用户
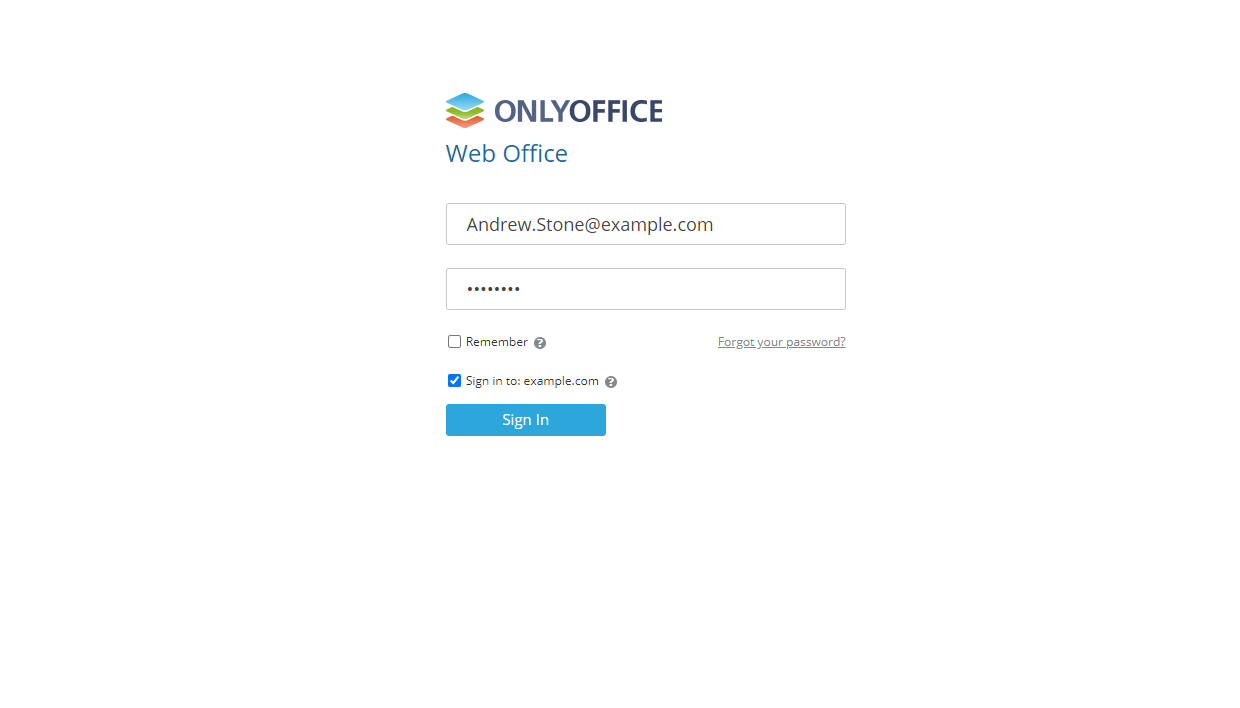
每个导入的用户都可以使用以下方案形成的登录名登录门户:
- 登录属性,例如,
Andrew.Stone - 登录属性 + @ + LDAP 域,例如,
Andrew.Stone@example.com - LDAP 域 + \ + 登录属性(支持不完整的域名),例如,
example\Andrew.Stone
在授权页面上,提供了 登录到域 选项,允许以明文形式传输密码。域外的门户用户可以取消选中此设置。在这种情况下,密码将以哈希形式传输。
在 人员 模块中,导入的用户资料将为门户管理员标记为 LDAP 图标。通过 LDAP 导入的用户资料字段将被锁定,无法编辑。
同步 LDAP 数据
如果您在 LDAP 服务器中更改了数据(例如,添加新用户/组,重命名现有组,或编辑用户记录中的某些信息),您可以轻松地将门户数据与 LDAP 服务器中的新信息同步。
要调整同步选项,请打开 自动同步 开关,并设置执行自动同步的必要时间:您可以每小时在指定的分钟数同步数据,或每天在指定的时间同步数据,也可以每周或每月在指定的日期和时间同步数据。点击 保存 以应用设置。也可以通过点击 同步用户 按钮手动同步数据,该按钮位于 LDAP 页面底部。或者,您可以使用 LDAP 设置 部分下方的 保存 按钮。
在用户登录到门户后,其信息也将被同步。