SaaS sürümünde LDAP ayarlarını değiştirme
SaaS hizmet planınız bu özelliği içeriyorsa kullanıcıları ve grupları bir LDAP sunucusundan aktarabilirsiniz. Başlamak için şirketinizin tüm çalışanları için hesap oluşturmanız gerekir. Ancak şirkette 50'den fazla kullanıcı varsa portal kullanıcılarını oluşturmak zaman alabilir. LDAP Ayarları özelliği, kullanıcıları ve grupları bir LDAP sunucusundan (ör. OpenLDAP Server veya Microsoft Active Directory) birkaç dakika içinde portalınıza aktarmanızı sağlar. Yeni aktarılan kullanıcıların yeni şifre oluşturması gerekmez, çünkü mevcut LDAP kimlik bilgileriyle oturum açarlar.
Ayarlar'a gidin ve Entegrasyon bölümünde LDAP Ayarları'na tıklayın.
Kullanıcıları ve grupları aktarma
1000'den fazla kullanıcısı olan bir Active Directory'ye bağlanıyorsanız, ntdsutil kullanarak AD sınırını (MaxPageSize = 1000) artırmanız gerekir. Bunun nasıl yapılacağına dair ayrıntılı talimatlara buradan ulaşabilirsiniz.
-
Portalınızın Ayarlar bölümünde, sol kenar çubuğundaki Entegrasyon bölümünden LDAP Ayarları sayfasını açın.
-
LDAP Doğrulamayı Etkinleştir düğmesine tıklayın (ayarlar daha önce yapılandırılmışsa parametre formunu görüntülemek için LDAP Ayarları başlığının yanındaki Göster bağlantısını kullanın).
-
Bağlantılarınızı StartTLS teknolojisiyle güvenli hale getirmek istiyorsanız StartTLS onay kutusunu işaretleyin (bu durumda varsayılan 389 numaralı bağlantı noktası kullanılır). SSL protokolünü kullanmak istiyorsanız SSL'yi etkinleştir onay kutusunu işaretleyin (bu durumda bağlantı noktası numarası otomatik olarak 636 olarak değişir).
-
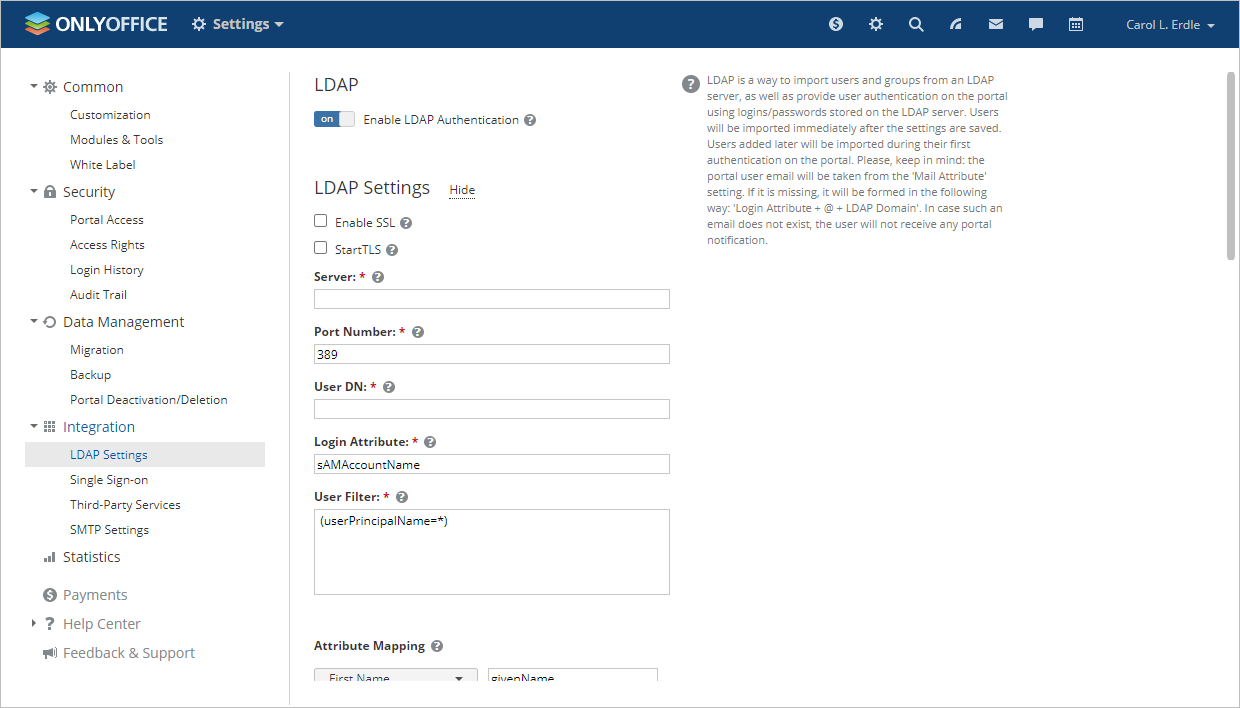
Kullanıcı aktarımı için gereken alanları doldurun (zorunlu alanlar yıldız işaretiyle belirtilmiştir):
 Uyarı
Kullanıcıları zaten aktardıysanız ve ardından aşağıdaki ayarlardan herhangi birini (ör. Sunucu, Kullanıcı Filtresi, Kullanıcı DN, Grup Filtresi, Grup DN) değiştirirseniz, güncellenen ayarlarla eşleşmeyen mevcut kullanıcılar ve belgeleri ile e-postaları dahil tüm verileri DEVRE DIŞI BIRAKILIR. Herhangi bir ayarı değiştirmeden önce yedek oluşturmanız önemle tavsiye edilir.
-
Sunucu alanına LDAP sunucusunun URL adresini protokol://ana bilgisayar biçiminde girin. Örneğin, normal LDAP bağlantısı için LDAP://example.com, SSL üzerinden güvenli LDAP bağlantısı için LDAPS://example.com. DNS adı yerine sunucunun IP adresini de belirtebilirsiniz: LDAP://192.168.3.202;
-
LDAP sunucusuna erişmek için kullanılan Port numarası değerini belirtin. Normal LDAP bağlantıları için varsayılan bağlantı noktası 389'dur. StartTLS seçeneğini etkinleştirdiyseniz varsayılan 389 numaralı bağlantı noktası yine kullanılır. SSL seçeneği etkinleştirilirse bağlantı noktası numarası otomatik olarak 636 olarak değişir;
-
Kullanıcı DN (User Distinguished Name) alanına, aktarmak istediğiniz kullanıcıları içeren üst düzey dizinin mutlak yolunu girin. Bu parametre, aramanın başlayacağı düğümü belirler. Tüm dizindeki kullanıcıları aramak için kök dizini (ör.
dc=example,dc=com) veya belirli bir gruptaki kullanıcıları aramak için belirli bir arama alanını (ör.ou=groupname,dc=example,dc=com) belirtebilirsiniz; -
Giriş Sembolü değerini belirtin (kullanıcı kaydında, LDAP sunucusu kullanıcılarının ONLYOFFICE'te oturum açmak için kullanacağı girişe karşılık gelen öznitelik);
notVarsayılan ayarların Active Directory için belirlendiğini unutmayın. OpenLDAP Server için aşağıdaki ayarları değiştirmeniz gerekir:
- Kullanıcı Filtresi -
(uid=*) - Giriş Sembolü -
uid
- Kullanıcı Filtresi -
-
Belirtilen arama ölçütlerine uyan kullanıcıları aktarmanız gerekiyorsa Kullanıcı Filtresi alanını doldurun. Varsayılan filtre değeri
(uid=*), tüm kullanıcıların aktarılmasını sağlar;notArama filtresi söz dizimi örneklerini buradan bulabilirsiniz.
-
-
Attribute Mapping bölümü, portaldaki kullanıcı veri alanları ile LDAP sunucusundaki kullanıcı kaydının öznitelikleri arasında bir eşleşme kurmanızı sağlar. Add Attribute düğmesine tıklayın, listeden gereken veri alanını seçin ve LDAP sunucunuzda kullanılan kullanıcı özniteliğini belirtin. Aşağıdaki parametreler varsayılan olarak ayarlanmıştır, ancak gerekirse değiştirebilirsiniz:
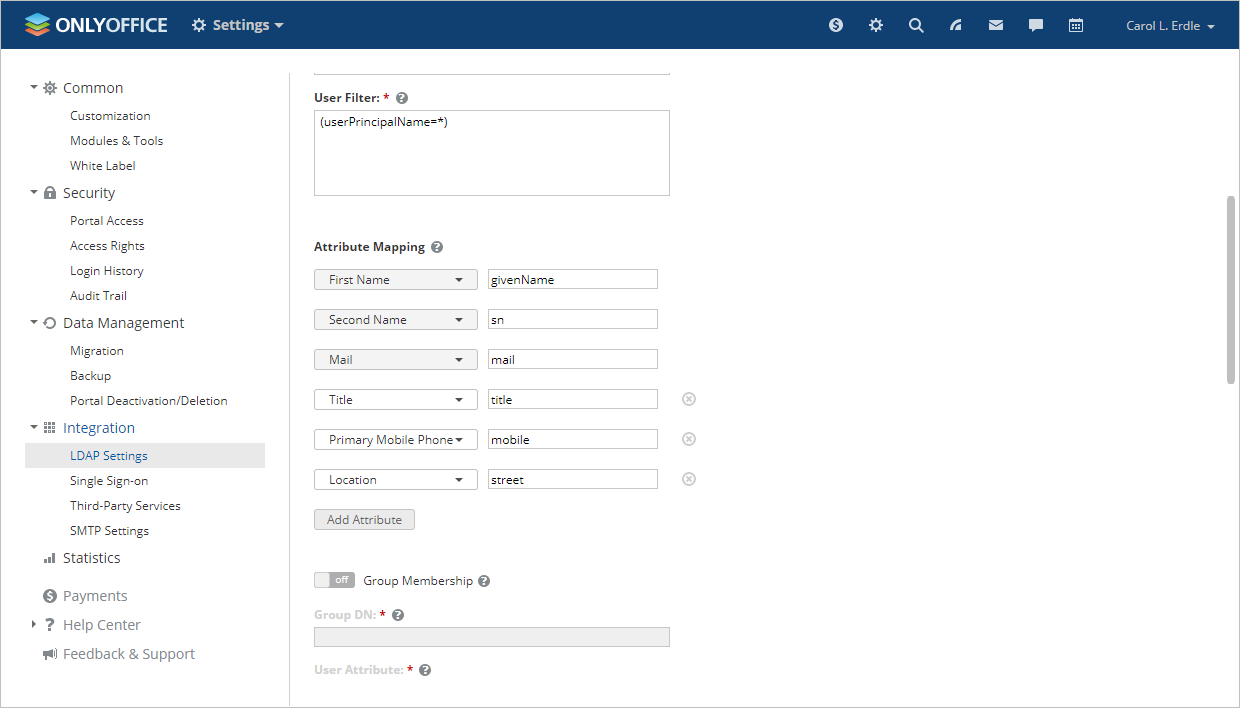
- İsim (kullanıcı kaydında kullanıcının adına karşılık gelen öznitelik)
- Second Name (kullanıcı kaydında kullanıcının soyadına karşılık gelen öznitelik)
- Posta (kullanıcı kaydında kullanıcının e-posta adresine karşılık gelen öznitelik)
- Başlık (kullanıcı kaydında kullanıcının unvanına karşılık gelen öznitelik)
- Öncelikli Mobil Telefon (kullanıcı kaydında kullanıcının cep telefonu numarasına karşılık gelen öznitelik)
- Konum (kullanıcı kaydında kullanıcının konumuna karşılık gelen öznitelik)
Aşağıdaki öznitelikleri de ekleyebilirsiniz: Doğum Tarihi, Cinsiyet, Profile Photo, Additional Phone, Additional Mobile, Additional Mail, Skype.
-
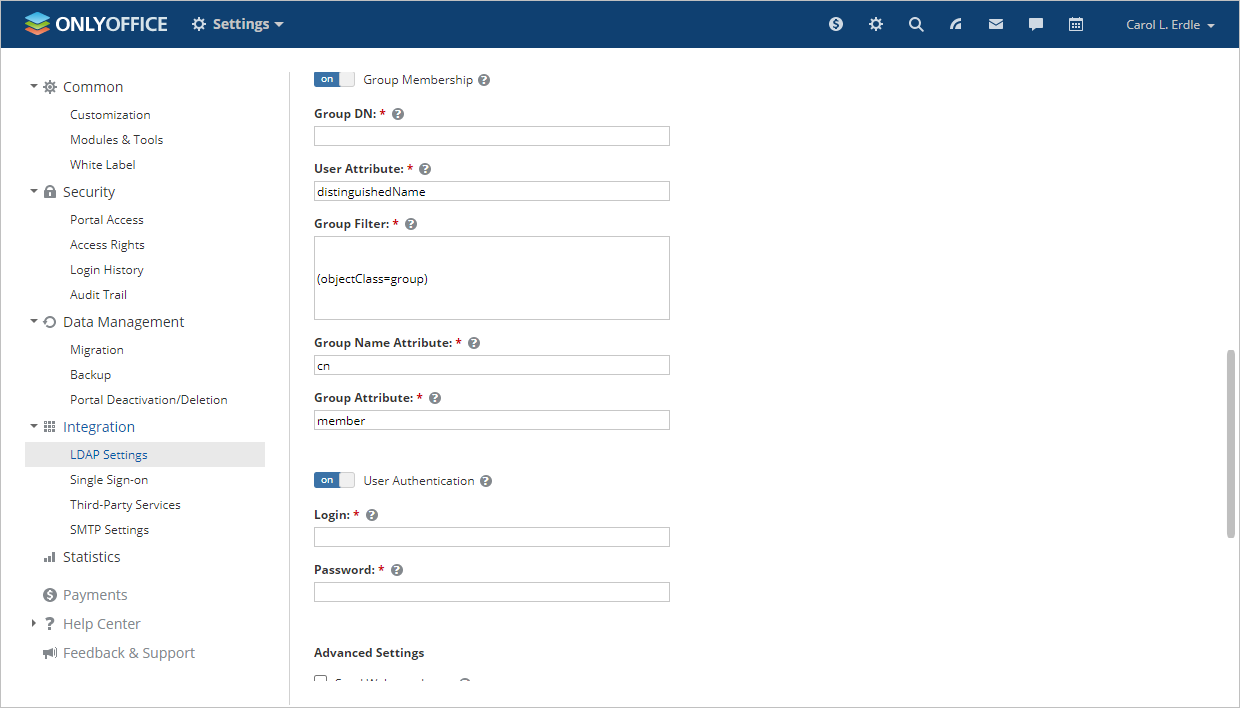
LDAP sunucusundaki grupları portalınıza eklemek istiyorsanız Grup Üyeliği düğmesine tıklayın ve gerekli alanları doldurun:
notGrupların eklenmesi durumunda yalnızca en az bir gruba ait kullanıcıların aktarılacağını unutmayın.
 Uyarı
Bazı kullanıcıları zaten aktardıysanız ve bazı ayarları (ör. Sunucu, Kullanıcı Filtresi, Kullanıcı DN, Grup Filtresi, Grup DN) değiştirdiyseniz, bu yeni ayarlarla eşleşmeyen mevcut kullanıcılar ve belgeleri, e-postaları vb. dahil tüm verileri DEVRE DIŞI BIRAKILIR. Herhangi bir ayarı değiştirmeden önce yedek oluşturmanızı önemle tavsiye ederiz.
-
Grup DN (Group Distinguished Name) alanına, aktarmak istediğiniz grupları içeren üst düzey dizinin mutlak yolunu girin, ör.
ou=Groups,dc=example,dc=com. -
Kullanıcı Sembolü (kullanıcının gruplara üye olup olmadığını belirleyen öznitelik);
-
Belirtilen arama ölçütlerine uyan grupları aktarmanız gerekiyorsa Grup Filtresi alanını doldurun. Varsayılan filtre değeri
(objectClass=group), tüm grupların aktarılmasını sağlar; -
Aşağıdaki parametreler varsayılan olarak ayarlanmıştır, ancak gerekirse değiştirebilirsiniz:
- Grup Adı Özelliği (kullanıcının dahil olduğu grubun adına karşılık gelen öznitelik)
- Grup Sembolü (grubun hangi kullanıcıları içerdiğini belirten öznitelik)
notVarsayılan ayarların Active Directory için belirlendiğini unutmayın. OpenLDAP Server için aşağıdaki ayarları değiştirmeniz gerekir:
- Grup Filtresi -
(objectClass=posixGroup) - Kullanıcı Sembolü -
uid - Group Member Attribute -
memberUid
-
-
Geçerli Windows kullanıcısının LDAP sunucusundan/Active Directory'den okuma hakkı yoksa Kullanıcı Doğrulama düğmesine tıklayın. Giriş Yap ve Şifre alanlarına, LDAP sunucusundan veri okuma hakkı olan kullanıcının kimlik bilgilerini girin (varsayılan olarak geçerli Windows oturumunun kullanıcı adı ve şifresi ayarlanır).
-
Tüm yeni kullanıcılara e-postayla davet göndermek istiyorsanız Advanced Settings bölümündeki Send Welcome Letter onay kutusunu işaretleyin. Karşılama iletisi, kullanıcıların portal giriş sayfasına gitmesini ve e-postayı etkinleştirmesini sağlayan bir düğme içerir. Bu seçenek yalnızca posta özniteliği eşlemesi yapılandırılmışsa kullanılabilir.
-
KAYDET düğmesine tıklayın.
-
Açılan Confirmation of import penceresinde kullanıcı aktarımını başlatmak için Tamam düğmesine tıklayın.
Aktarım süresi, kullanıcı ve grup sayısına ve sistem özelliklerine bağlıdır.
Portal kullanıcısının e-posta adresi Mail Attribute ayarından alınır. Bu ayar yoksa e-posta adresi şu şekilde oluşturulur: Login Attribute + @ + LDAP Domain.
- Bu e-posta adresine sahip bir kullanıcı portalda zaten varsa, bu kullanıcı LDAP kullanıcısıyla otomatik olarak senkronize edilir.
- Böyle bir e-posta adresi yoksa kullanıcı hiçbir portal bildirimi almaz.
SaaS v. 11.5 sürümünden itibaren bazı özel durumlar vardır:
- portal sahibi, LDAP aracılığıyla yapılan erişim hakkı değişikliklerinden etkilenmez;
- portal sahibi kullanıcı veya grup filtresinin dışında bırakılırsa LDAP kullanıcısı olmaktan çıkar, ancak etkin kalır;
- LDAP devre dışı bırakıldığında, kullanıcılara LDAP aracılığıyla verilen tüm erişim hakları kaldırılır;
- LDAP'ı devre dışı bırakan bir kullanıcı aksi halde yönetici haklarını kaybedecekse, bu haklar etkilenmez ve kullanıcı bir bildirim alır,
- bir kullanıcı kullanıcı/grup filtresinin dışında bırakılırsa kullanıcı etkin kalır ve LDAP şifresinin artık geçerli olmadığını ve profil ayarları sayfasında güncellenmesi gerektiğini belirten bir bildirim alır,
- bir kullanıcı kendi yönetici haklarını geri almaya çalışırsa (erişim hakları ayarları üzerinden veya kendisini kullanıcı/grup filtresinin dışında bırakarak), kullanıcının yönetici hakları etkilenmez ve kullanıcı bir bildirim alır.
LDAP kullanıcılarının kimliğini doğrulama
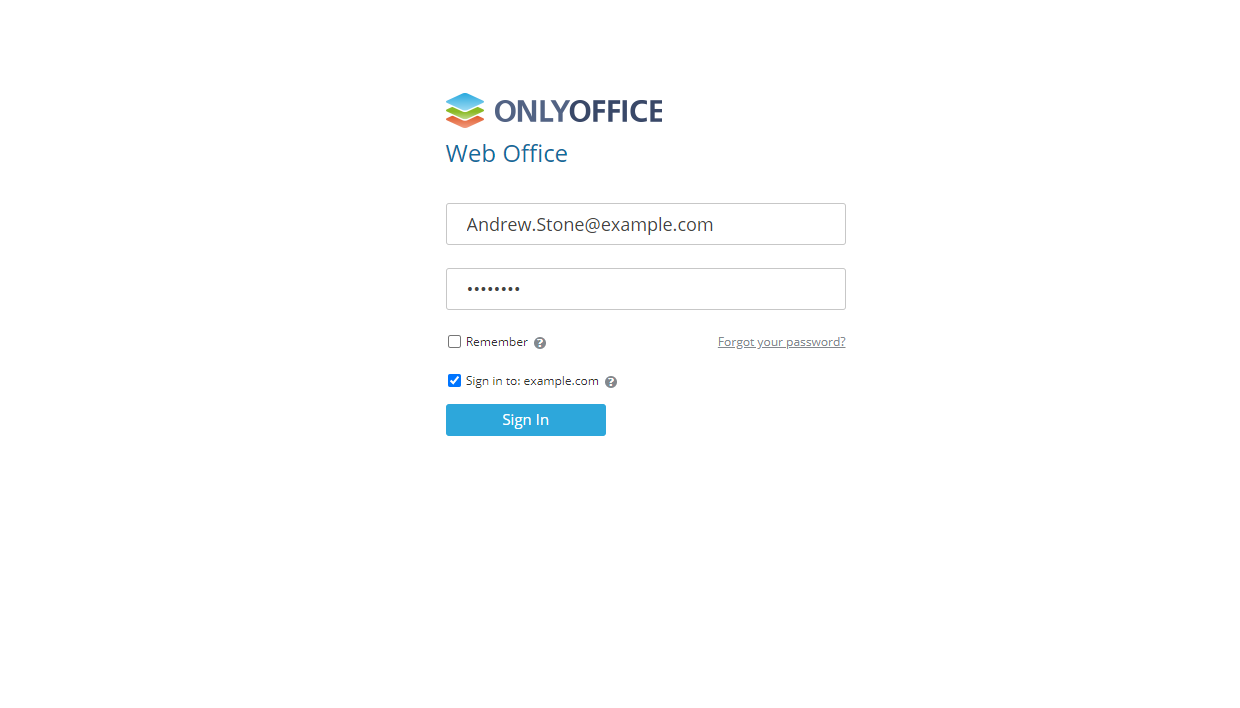
Aktarılan her kullanıcı, aşağıdaki şemalara göre oluşturulan girişle portalda oturum açabilir:
- Giriş Sembolü, ör.
Andrew.Stone - Giriş Sembolü + @ + LDAP Domain, ör.
Andrew.Stone@example.com - LDAP Domain + \ + Giriş Sembolü (eksik alan adları desteklenir), ör.
example\Andrew.Stone
Yetkilendirme sayfasında, şifrenin açık biçimde iletilmesini sağlayan Sign in to domain seçeneği bulunur. Alan dışındaki portal kullanıcıları bu ayarı devre dışı bırakabilir. Bu durumda şifre karma (hash) biçiminde iletilir.
İnsanlar modülünde aktarılan kullanıcı profilleri, portal yöneticisi için LDAP simgesiyle işaretlenir. LDAP ile aktarılan kullanıcı profili alanları düzenlemeye karşı kilitlenir.
LDAP verilerini senkronize etme
LDAP sunucunuzdaki verileri değiştirirseniz (ör. yeni kullanıcı/grup ekler, mevcut grupları yeniden adlandırır veya bir kullanıcı kaydındaki bilgileri düzenlerseniz), portal verilerini LDAP sunucunuzdaki yeni bilgilerle senkronize edebilirsiniz.
Senkronizasyon seçeneklerini ayarlamak için Auto Sync düğmesine tıklayın ve otomatik senkronizasyonun yapılacağı zamanı belirleyin: verileri her saat belirli dakikada, her gün belirli saatte ya da her hafta veya ay belirli gün ve saatte senkronize edebilirsiniz. Ayarları uygulamak için Kaydet düğmesine tıklayın. Verileri LDAP sayfasının altındaki Kullanıcıları senkronize et düğmesine tıklayarak elle de senkronize edebilirsiniz. Alternatif olarak LDAP Ayarları bölümünün altındaki KAYDET düğmesini kullanabilirsiniz.
Tek bir kullanıcının bilgileri de bu kullanıcı portalda oturum açtıktan sonra senkronize edilir.