AD FS IdP
Giriş
Tek oturum açma (Single Sign-on, SSO), kullanıcıların yalnızca bir kez oturum açıp yeniden kimlik doğrulaması yapmadan birden fazla uygulamaya/hizmete erişmesini sağlayan bir teknolojidir.
Bir web portalı birkaç büyük bağımsız bölüm (forum, sohbet, bloglar vb.) içeriyorsa, kullanıcı hizmetlerden birinde kimlik doğrulamasından geçebilir ve kimlik bilgilerini birkaç kez girmeden diğer tüm hizmetlere otomatik olarak erişebilir.
SSO her zaman iki uygulamanın birlikte çalışmasıyla sağlanır: Kimlik Sağlayıcı (Identity Provider) ve Hizmet Sağlayıcı (Service Provider) ("IdP" ve "SP" olarak da anılır). ONLYOFFICE SSO yalnızca SP işlevini uygular. Birçok farklı sağlayıcı IdP olarak görev yapabilir, ancak bu makalede Active Directory Federation Services (AD FS) uygulaması ele alınmaktadır.
AD FS'yi SSO kurulumuna hazırlama
-
Tüm resmi güncelleştirmeler ve yamalarla birlikte AD DS'nin (Active Directory Domain Service) en son sürümünü kurun.
-
Tüm resmi güncelleştirmeler ve yamalarla birlikte AD FS'nin en son sürümünü kurun.
notAD FS'yi sıfırdan dağıtmak için aşağıdaki yönergeleri kullanabilirsiniz.
-
AD FS meta veri bağlantısının herkese açık olarak erişilebilir olduğunu doğrulayın. Bunun için
-
Server Manager içinde Tools -> AD FS Management seçeneğini açın,
-
AD FS \ Service \ Endpoints bölümüne gidin,
-
Tabloda Federation Metadata türündeki satırı bulun. IdP meta veri bağlantısı aşağıdaki şemaya göre oluşturulur:
https://{ad-fs-domain}/{path-to-FederationMetadata.xml}Alternatif olarak aşağıdaki PowerShell komutunu kullanabilirsiniz:
PS C:\Users\Administrator> (Get-ADFSEndpoint | Where {$_.Protocol -eq "FederationMetadata" -or $_.Protocol -eq "Federation Metadata"}).FullUrl.ToString()Sonuç aşağıdaki biçimde bir bağlantı olmalıdır:
https://myportal-address.com/FederationMetadata/2007-06/FederationMetadata.xml -
AD FS'nin doğru çalıştığını doğrulamak için alınan bağlantıyı bir web tarayıcısında açın. XML dosyası görüntülenmeli veya indirilmelidir.
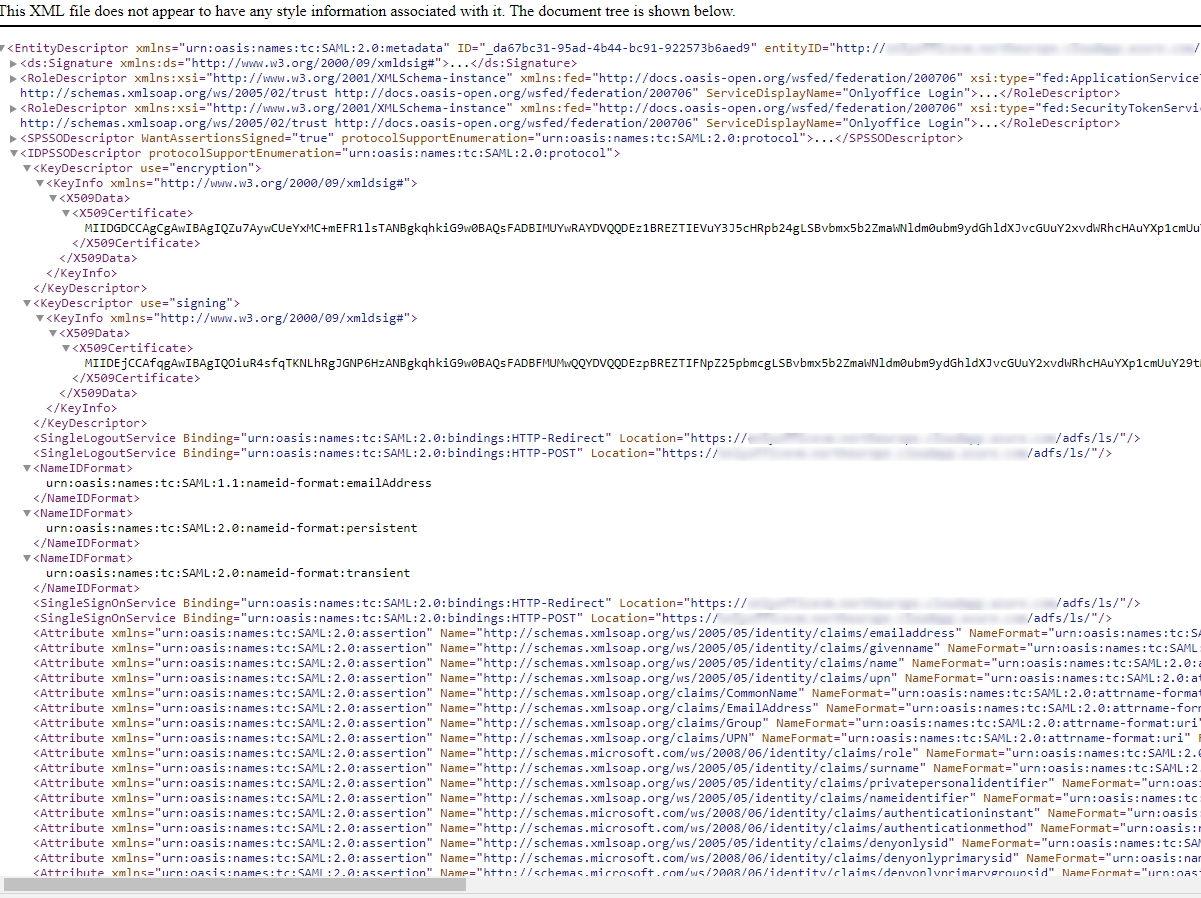
Meta veri XML dosyasının bağlantısını kopyalayın: sonraki adımda gerekecektir. ONLYOFFICE Apps'e Yönetici olarak oturum açtığınızdan emin olun. Ayarlar -> Entegrasyon -> Tek Seferlik Giriş sayfasını açın.
-
ONLYOFFICE SP'yi yapılandırma
-
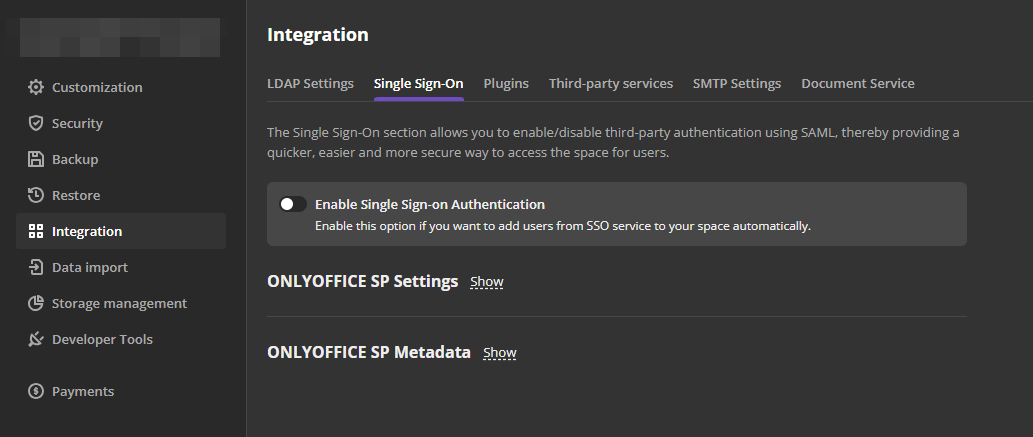
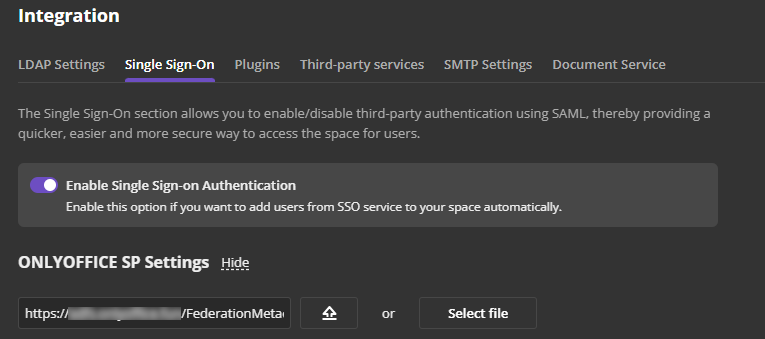
Tekli Oturum Açma Kimlik Doğrulamasını Etkinleştir anahtarını kullanarak SSO'yu etkinleştirin ve AD FS'den kopyaladığınız bağlantıyı IdP Meta Veri XML URL'si alanına yapıştırın.
-
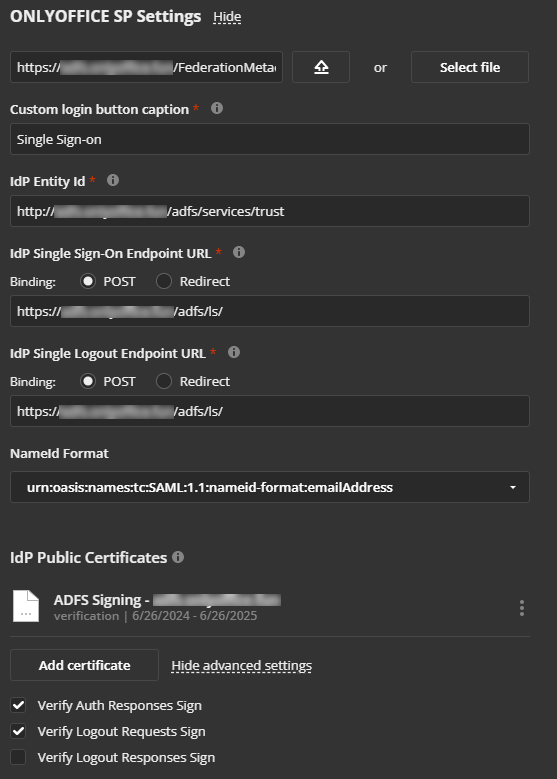
IdP meta verilerini yüklemek için yukarı oklu düğmeye basın. ONLYOFFICE SP Ayarları formu, AD FS IdP'den alınan verilerle otomatik olarak doldurulur.
-
NameId Biçimi seçicisinde aşağıdaki değeri seçin: urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress.

-
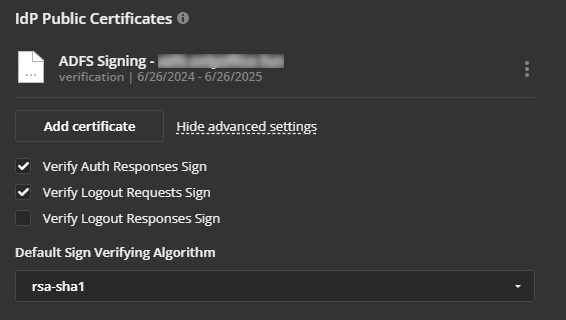
IdP Genel Sertifikaları \ Gelişmiş Ayarlar bölümünde, AD FS varsayılan olarak gerektirmediği için Oturum Kapatma Yanıtları İmzasını Doğrula seçeneğinin işaretini kaldırın.
-
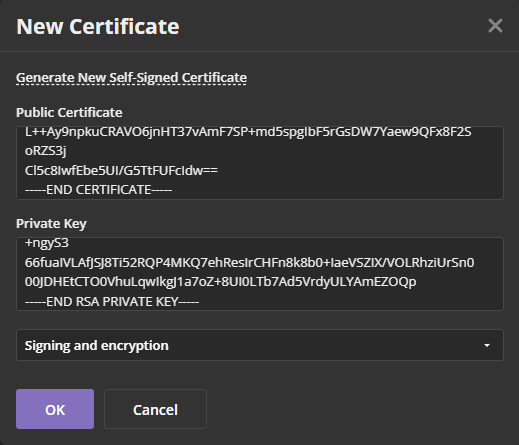
Şimdi SP Sertifikaları bölümüne sertifika eklemeniz gerekir. Kendinden imzalı sertifikalar oluşturabilir veya başka herhangi bir sertifika ekleyebilirsiniz.
ÖnemliAD FS IdP dijital imzaları doğrulayacak ve verileri şifreleyecek şekilde otomatik olarak yapılandırıldığından, Yeni Sertifika penceresinde Şunun için kullan seçicisini İmzalama ve şifreleme seçeneğine getirin.
-
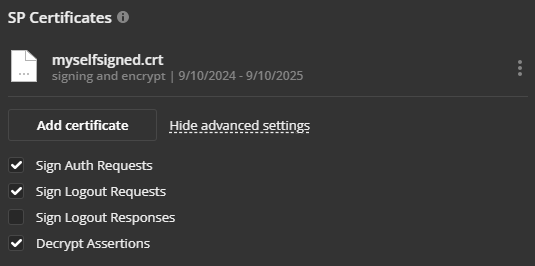
SP Sertifikaları \ Gelişmiş Ayarlar bölümünde, AD FS varsayılan olarak gerektirmediği için Çıkış Yanıtlarını İmzala seçeneğinin işaretini kaldırın.
-
Bu parametreleri daha sonra AD FS IdP'de ayarlayacağımız için Nitelik Haritalama formunu düzenlemeniz gerekmez.
-
Kaydet düğmesine tıklayın.
-
ONLYOFFICE SP Meta Verileri bölümü açılmalıdır.
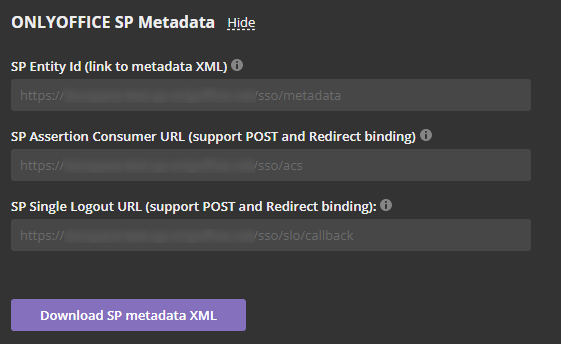
-
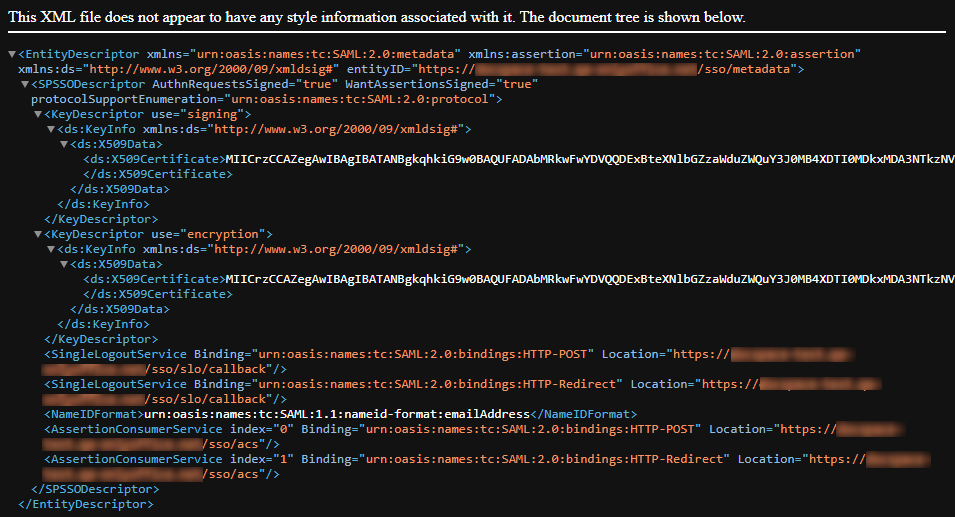
SP meta veri XML'sini indirin düğmesine tıklayarak ayarlarımızın herkese açık olarak erişilebilir olduğunu doğrulayın. XML dosyasının içeriği görüntülenmelidir.
-
ONLYOFFICE SP meta veri bağlantısını SP Varlık Kimliği (meta veri XML bağlantısı) alanından kopyalayın ve AD FS'nin kurulu olduğu makineye geçin.

AD FS IdP'yi yapılandırma
-
Server Manager içinde Tools -> AD FS Management seçeneğini açın,
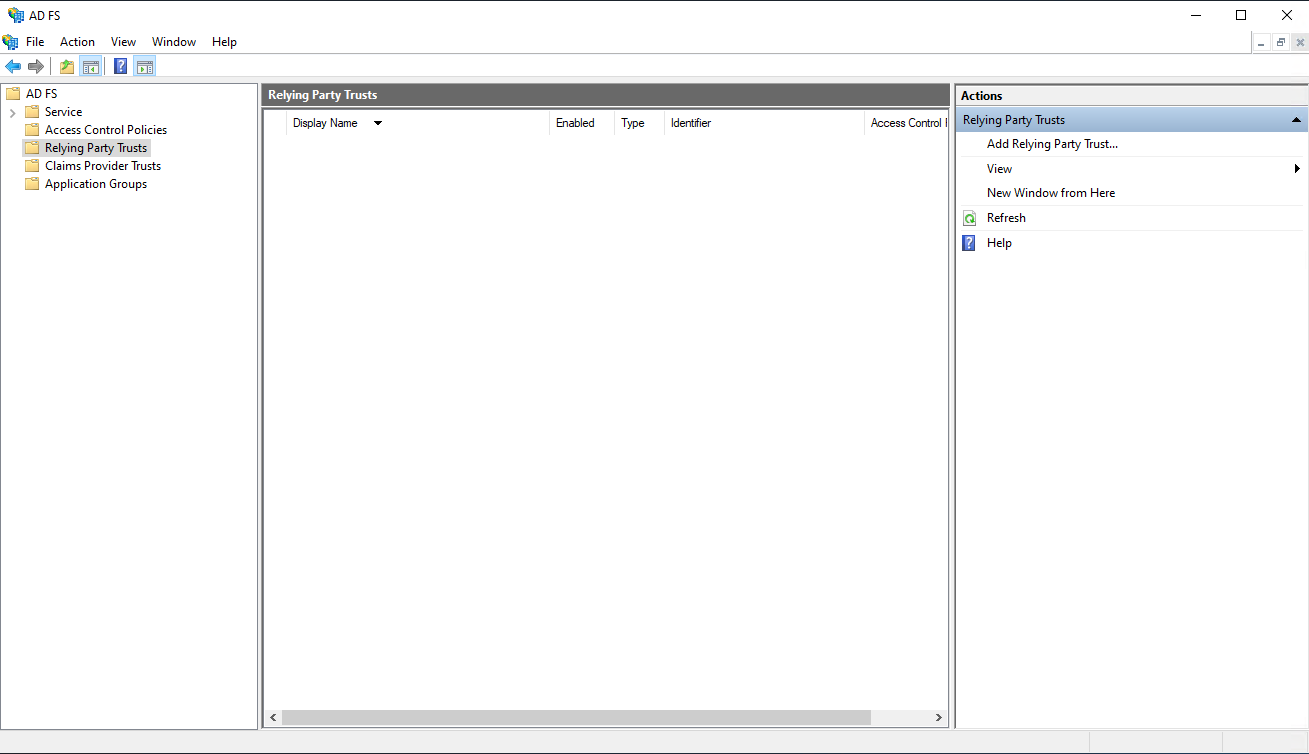
-
AD FS Management panelinde Trust Relationships > Relying Party Trusts seçeneğini seçin. Sağdaki Add Relying Party Trust... seçeneğine tıklayın. Add Relying Party Trust Wizard açılır,
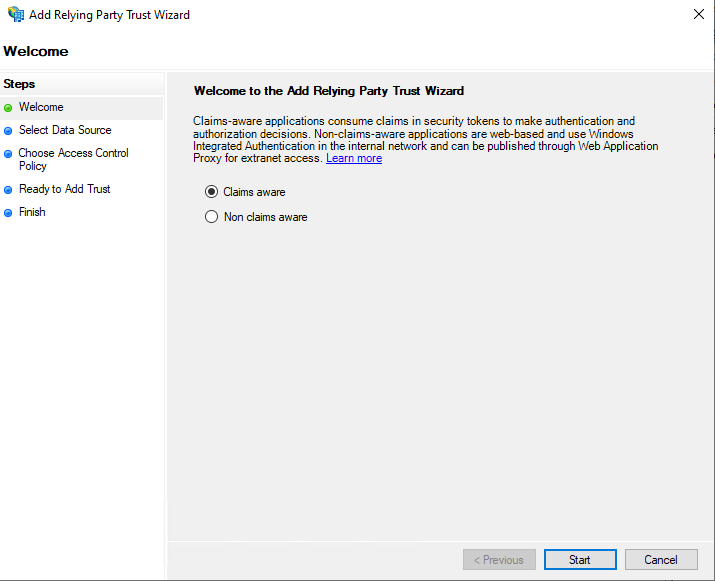
-
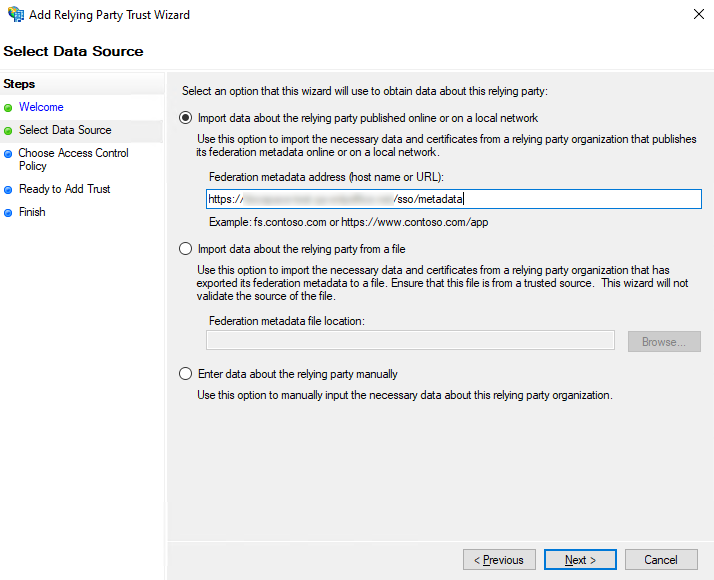
Sihirbaz penceresinde Import data about the relying party published online or on a local network seçeneğini işaretleyin, daha önce kopyaladığınız ONLYOFFICE SP meta veri bağlantısını Federation metadata address (host name or URL) alanına yapıştırın ve Next düğmesine tıklayın,
-
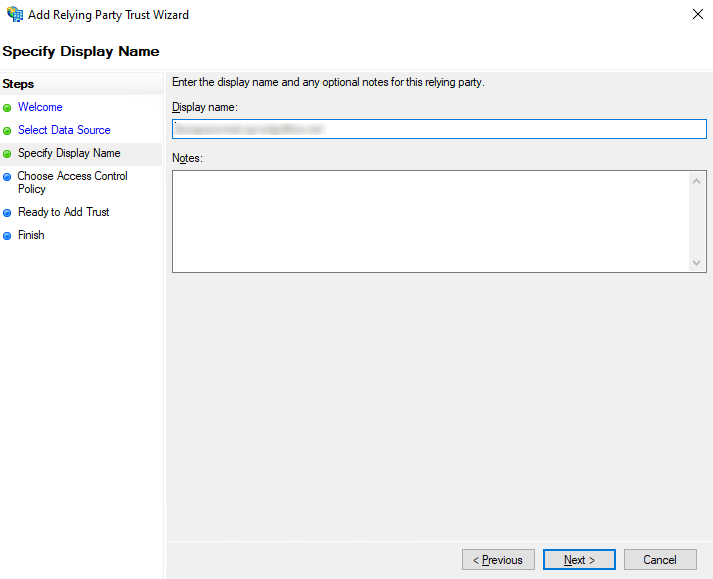
Display name alanına istediğiniz bir ad girin ve Next düğmesine tıklayın,
-
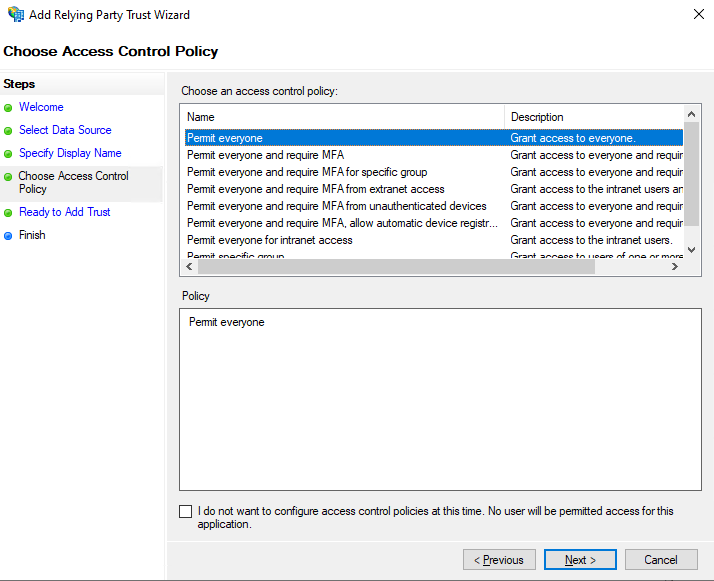
Permit everyone seçeneğini seçin ve Next düğmesine tıklayın,
-
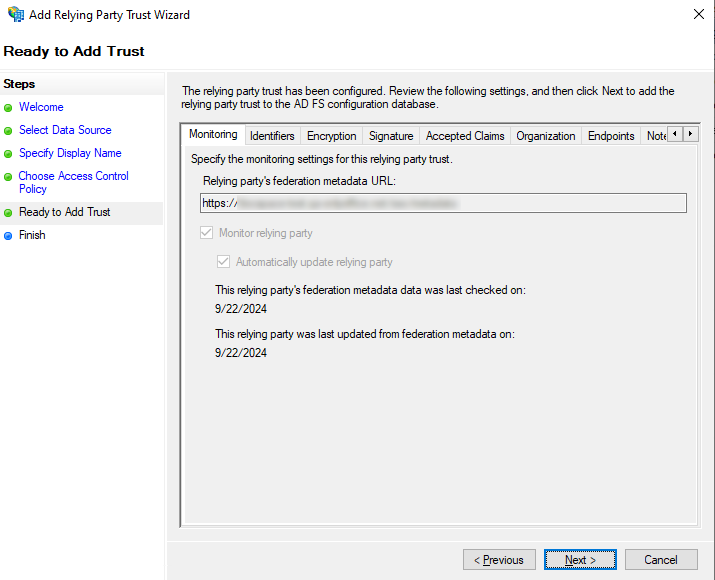
Ortaya çıkan ayarları kontrol edin ve Next düğmesine tıklayın,
-
Varsayılan seçeneği değiştirmeden bırakın ve Close düğmesine tıklayın,
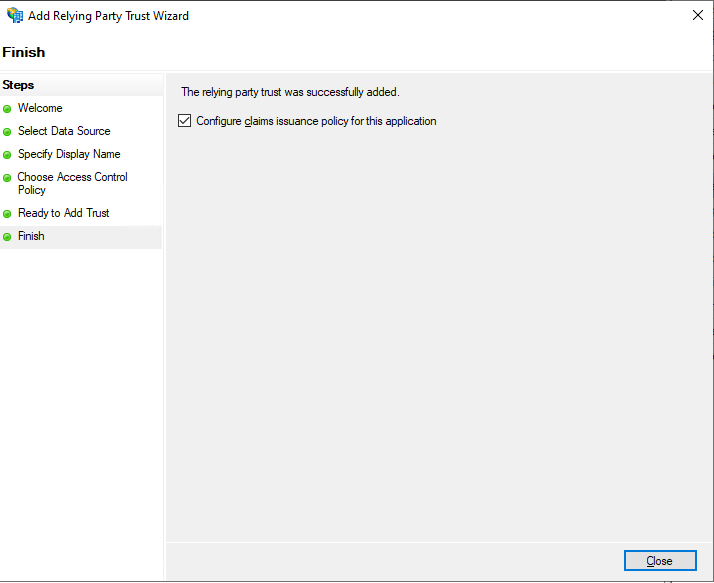
-
Yeni bir pencere açılır. Edit Claim Issuance Policy sekmesinde Add Rule... düğmesine tıklayın,
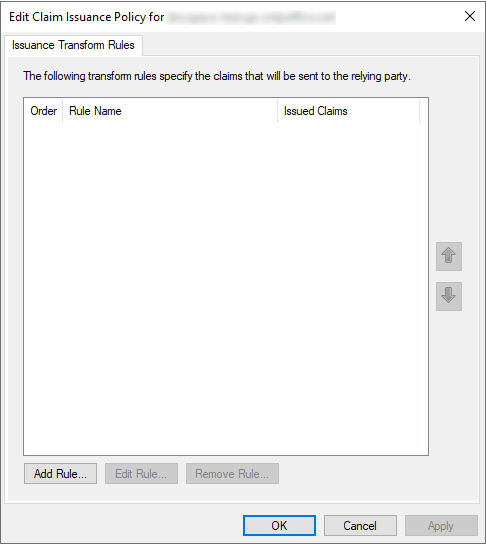
-
Claim rule template listesinden Send LDAP Attributes as Claims seçeneğini seçin ve Next düğmesine tıklayın,
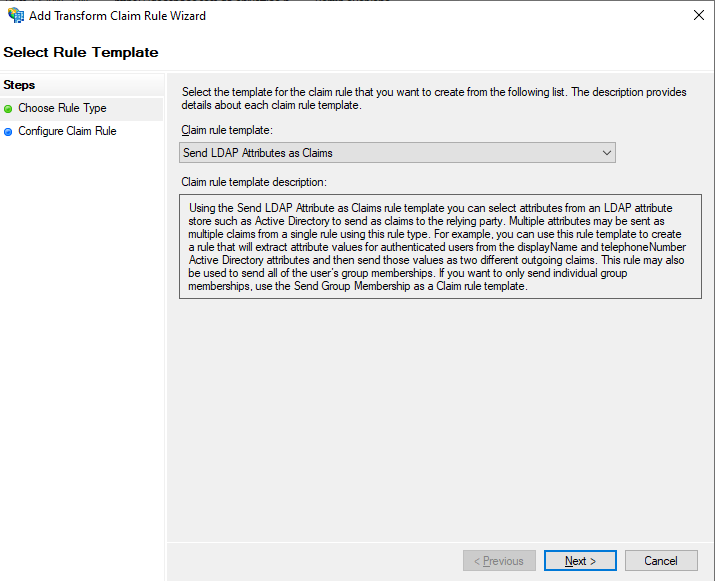
-
Claim rule name alanına istediğiniz bir ad girin. Attribute store listesinden Active Directory seçeneğini seçin ve Mapping of LDAP attributes to outgoing claim types formunu aşağıdaki tabloya göre doldurun. Hazır olduğunda Finish düğmesine tıklayın.
LDAP Attribute (Select or type to add more) Outgoing Claim Type (Select or type to add more) Given-Name givenName Surname sn E-Mail-Addresses mail 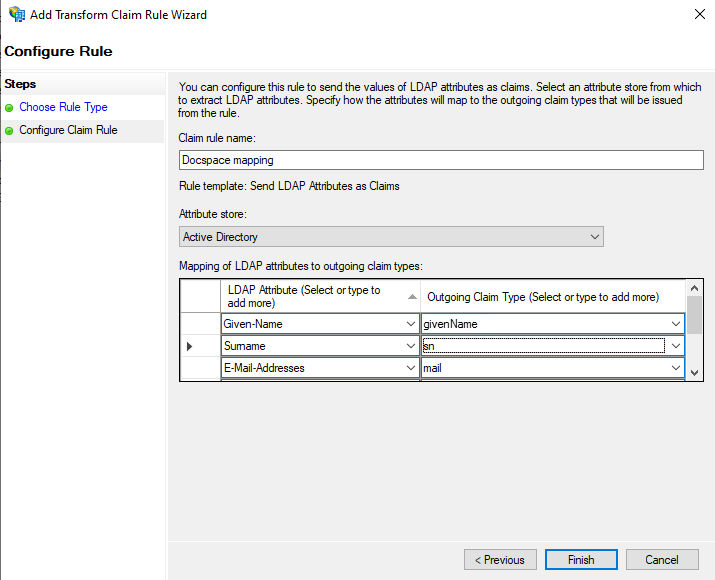
-
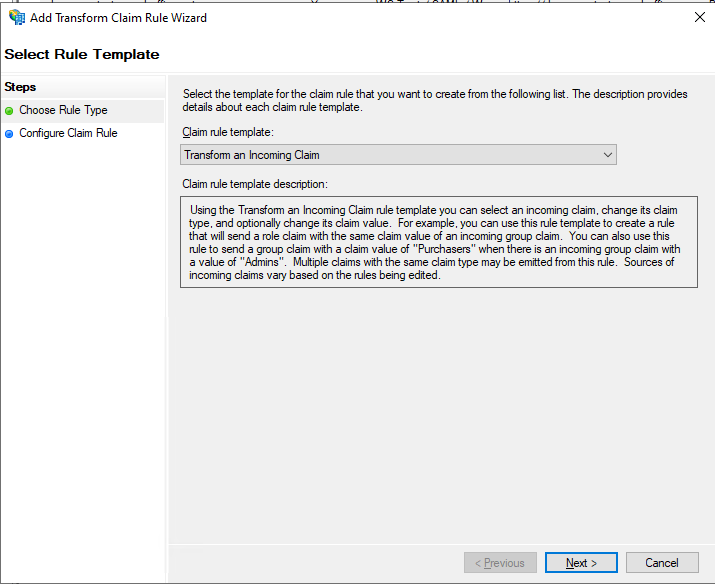
Edit Claim Rules penceresinde Add Rule... düğmesine bir kez daha tıklayın, Claim rule template listesinden Transform an Incoming Claim seçeneğini seçin ve Next düğmesine tıklayın,
-
Claim rule name alanına istediğiniz bir ad girin ve listelerden aşağıdaki seçenekleri seçin:
- Incoming claim type: mail,
- Outgoing claim type: Name ID,
- Outgoing name ID format: Email
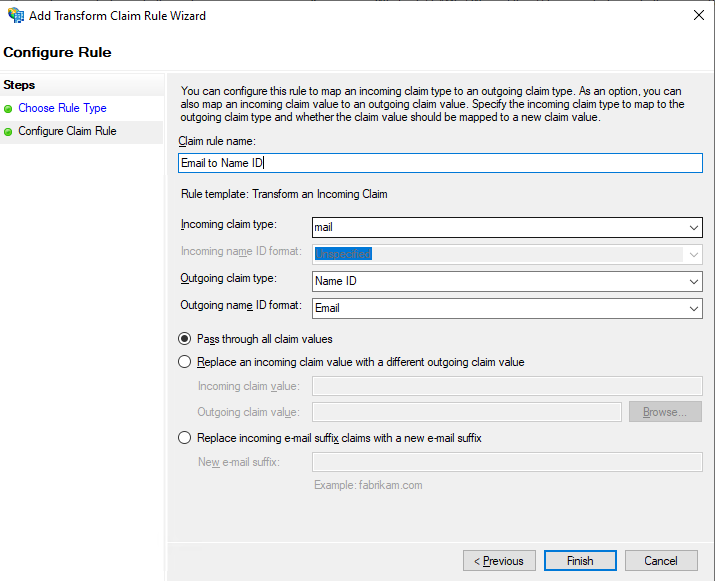
Hazır olduğunda Finish düğmesine tıklayın.
-
AD FS'den oturum kapatma çalışmıyorsa,
{portal-domain}ifadesini SP alan adınızla,{ad-fs-domain}ifadesini IdP alan adınızla değiştirerek bir Custom Claim Rule eklemeniz önerilir:c:[Type == "mail"]=> issue(Type = "http://schemas.xmlsoap.org/ws/2005/05/identity/claims/nameidentifier", Issuer = c.Issuer, OriginalIssuer = c.OriginalIssuer, Value = c.Value, ValueType = c.ValueType, Properties["http://schemas.xmlsoap.org/ws/2005/05/identity/claimproperties/format"] = "urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress", Properties["http://schemas.xmlsoap.org/ws/2005/05/identity/claimproperties/namequalifier"] = "http://{ad-fs-domain}/adfs/services/trust", Properties["http://schemas.xmlsoap.org/ws/2005/05/identity/claimproperties/spnamequalifier"] = "https://{portal-domain}/sso/metadata");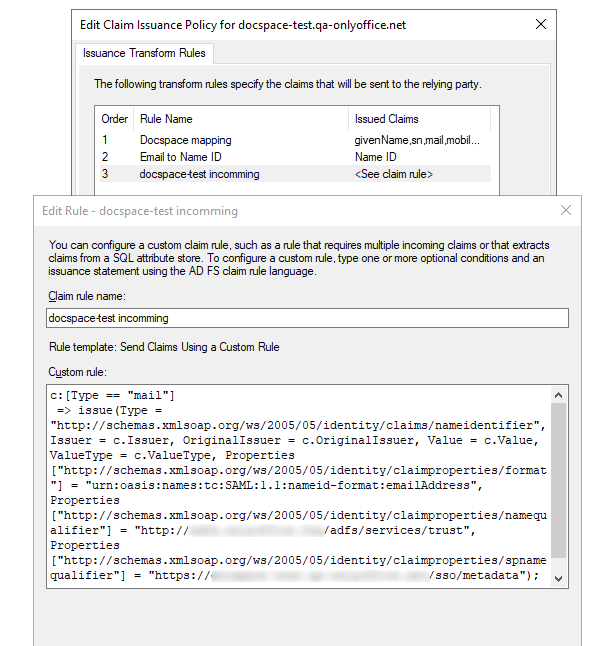
-
OK düğmesine tıklayın,
-
Oluşturulan relying party trust'ın özelliklerini açın ve Advanced sekmesine geçin,
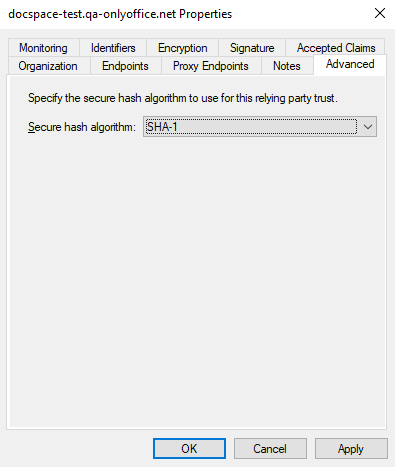
Secure hash algorithm listesinde SHA-1 seçeneğini seçin.