ONLYOFFICE Docs'u proxy arkasında kullanma
Giriş
ONLYOFFICE Docs çevrimiçi bir uygulama olarak çalışır ve çoğu zaman iç ağlara entegre edilmesi gerekir. Günümüzde pek çok ağ, belirli amaçlar için proxy olarak farklı web sunucuları kullanır. Bu nedenle ONLYOFFICE Docs'un proxy arkasında çalışabilmesi önemlidir. En yaygın web sunucuları, esnekliği, hızı ve gücü sayesinde popüler olan NGINX ve Apache sunucularıdır. Bir diğer tanınmış web sunucusu da başlangıçta yük dengeleyici olarak çalışmak üzere tasarlanan HAProxy sunucusudur. Træfik de popüler bir modern ters proxy ve yük dengeleyicidir. Bu makale, ONLYOFFICE Docs'u bu dört proxy sunucusunun arkasında çalıştırmak için hazır yapılandırma örnekleri sunar.
ONLYOFFICE Docs'u istemci tarafındaki ana bilgisayarlar için erişilebilir kılmak üzere iletilen (forwarded) HTTP üst bilgilerini ayarlamanız gerekir. Bu üst bilgilerin amacı, istek proxy üzerinden sunucuya giderken istemciyle ilgili bilgileri korumaktır. İki tür HTTP üst bilgisi ayarlamanız gerekir: X-Forwarded-Proto ve X-Forwarded-Host. X-Forwarded-Proto üst bilgisi, bir istemcinin proxy'ye veya yük dengeleyiciye bağlanmak için kullandığı protokolü (HTTP veya HTTPS) belirleyen fiili standart üst bilgidir. X-Forwarded-Host ise istemcinin Host HTTP istek üst bilgisinde istediği özgün ana bilgisayarı belirleyen standart üst bilgidir.
Proxy yapılandırmanız gerekebilecek üç ana senaryo vardır. Aşağıda her birinin nasıl yapılandırılabileceğine dair örnekler verilmiştir.
Yaygın senaryo (yerel sunucuya proxy)
Bu senaryo, giden trafiği yalnızca yerel sunucuya yönlendirmeniz gerektiğinde kullanılır:
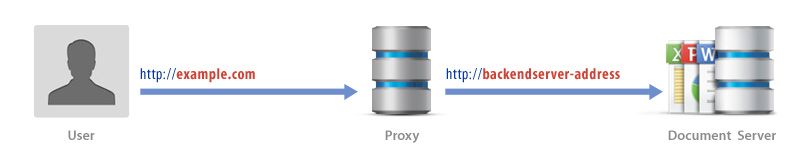
Proxy için hazır yapılandırmalar şunlardır:
HTTPS'ten HTTP'ye proxy
Bu senaryo, bağlantıyı güvenli hale getirmeniz ve tüm isteklerin otomatik olarak HTTPS'e yönlendirilmesi gerektiğinde kullanılır:
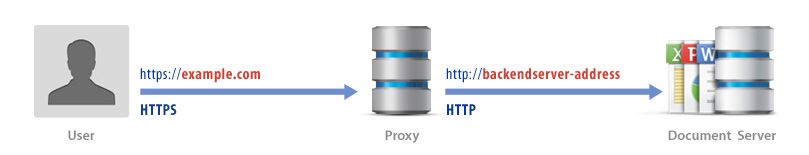
Proxy için hazır yapılandırmalar şunlardır:
Sanal yol
Bu senaryo, ana bilgisayarınızdaki belirli bir dizini web sunucusunda belirtilen yola eşlemeniz gerektiğinde uygundur:
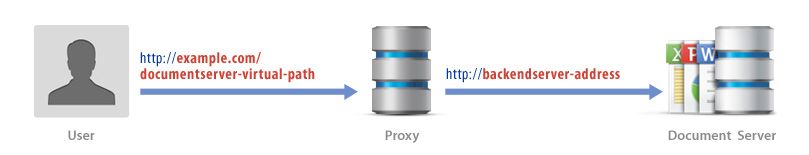
Proxy için hazır yapılandırmalar şunlardır: