Jedinstvena prijava
Uvod
Sekcija Jedinstvena prijava omogućava vam da omogućite autentifikaciju treće strane putem SAML-a, čime se korisnicima obezbeđuje brži, lakši i sigurniji način pristupa radnom prostoru.
U SaaS verziji, ovo je plaćena funkcija (dostupna samo u plaćenom Business planu).
Generalno, tehnologija Jedinstvena prijava omogućava korisnicima da se prijave samo jednom i zatim dobiju pristup više aplikacija/usluga bez ponovne autentifikacije. Na primer, ako web usluga uključuje nekoliko velikih nezavisnih sekcija (forum, chat, blogovi, itd.), korisnik može proći proceduru autentifikacije unutar jedne od usluga i automatski dobiti pristup svim ostalim uslugama bez ponovnog unosa kredencijala.
Provajder identiteta (IdP) je usluga koja kreira, održava i upravlja informacijama o identitetu korisnika i pruža autentifikaciju korisnika drugim provajderima usluga unutar federacije. Usluge kao što su OneLogin, ADFS itd. deluju kao provajderi identiteta. Provajder usluga (SP) je entitet koji pruža web usluge i oslanja se na pouzdanog provajdera identiteta za autentifikaciju korisnika. U našem slučaju, provajder usluga je ONLYOFFICE Apps.
Možete omogućiti SSO na osnovu SAML za razmenu podataka o autentifikaciji/autorizaciji između provajdera identiteta i provajdera usluga:
- SAML (Security Assertion Markup Language) – XML standard koji omogućava prenos podataka o autentifikaciji/autorizaciji korisnika između provajdera identiteta i provajdera usluga putem sigurnosnih tokena koji sadrže tvrdnje.
Poboljšana sigurnost je omogućena time što ONLYOFFICE Apps ne čuva lozinke korisnika, već koristi rezultate autentifikacije na strani provajdera identiteta. Sve potrebne informacije o korisniku se prenose putem autentifikacionog tokena. Ako se informacije o korisniku promene na strani provajdera identiteta, one će biti automatski ažurirane u vašem radnom prostoru tokom sledeće SSO autentifikacije (imajte na umu da se podaci mogu sinhronizovati samo u jednom pravcu: od provajdera identiteta ka ONLYOFFICE Apps-u).
Nakon što su provajder identiteta i ONLYOFFICE Apps međusobno konfigurisani da obezbede SSO, proces SSO autentifikacije korisnika će se obavljati na strani provajdera identiteta. ONLYOFFICE Apps će primiti autentifikacioni token (SAML) od provajdera identiteta. Nakon što se token validira (koristeći digitalne potpise i trajanje tokena), ONLYOFFICE Apps omogućava korisniku pristup radnom prostoru.
Omogućavanje SSO
Da biste omogućili i konfigurisali SSO autentifikaciju za vaš radni prostor, postupite na sledeći način:
Proverite konfiguraciju Provajdera identiteta pre nego što prilagodite Provajdera usluga.
- Koristite
 meni u donjem levom uglu i izaberite opciju Podešavanja.
- U podešavanjima radnog prostora, otvorite sekciju Integracija sa leve strane.
- Prebacite se na karticu Jedinstvena prijava.
- Uključite prekidač Omogući autentifikaciju jedinstvenom prijavom.
- U sekciji Podešavanja ONLYOFFICE provajdera usluga, kliknite na Prikaži i popunite potrebna polja. Potrebne informacije mogu biti navedene na nekoliko različitih načina:
- Unesite URL adresu do metadata fajla. Ako su vaši IdP metadata dostupni spolja putem linka, umetnite link u polje URL do XML metadata provajdera identiteta i kliknite na dugme
 da biste učitali podatke. Kada se podaci učitaju, svi potrebni parametri će biti automatski prikazani u proširenom obliku.
- Otpremite metadata fajl. Ako vaš IdP pruža metadata fajl, koristite dugme Izaberi fajl da biste pronašli fajl sačuvan na vašem lokalnom računaru. Kada se fajl otpremi, svi potrebni parametri će biti automatski prikazani u proširenom obliku.
- Navedite potrebne parametre ručno. Ako metadata fajl nije dostupan, unesite potrebne parametre ručno. Da biste dobili potrebne vrednosti, kontaktirajte administratora vašeg IdP-a.
- Unesite URL adresu do metadata fajla. Ako su vaši IdP metadata dostupni spolja putem linka, umetnite link u polje URL do XML metadata provajdera identiteta i kliknite na dugme
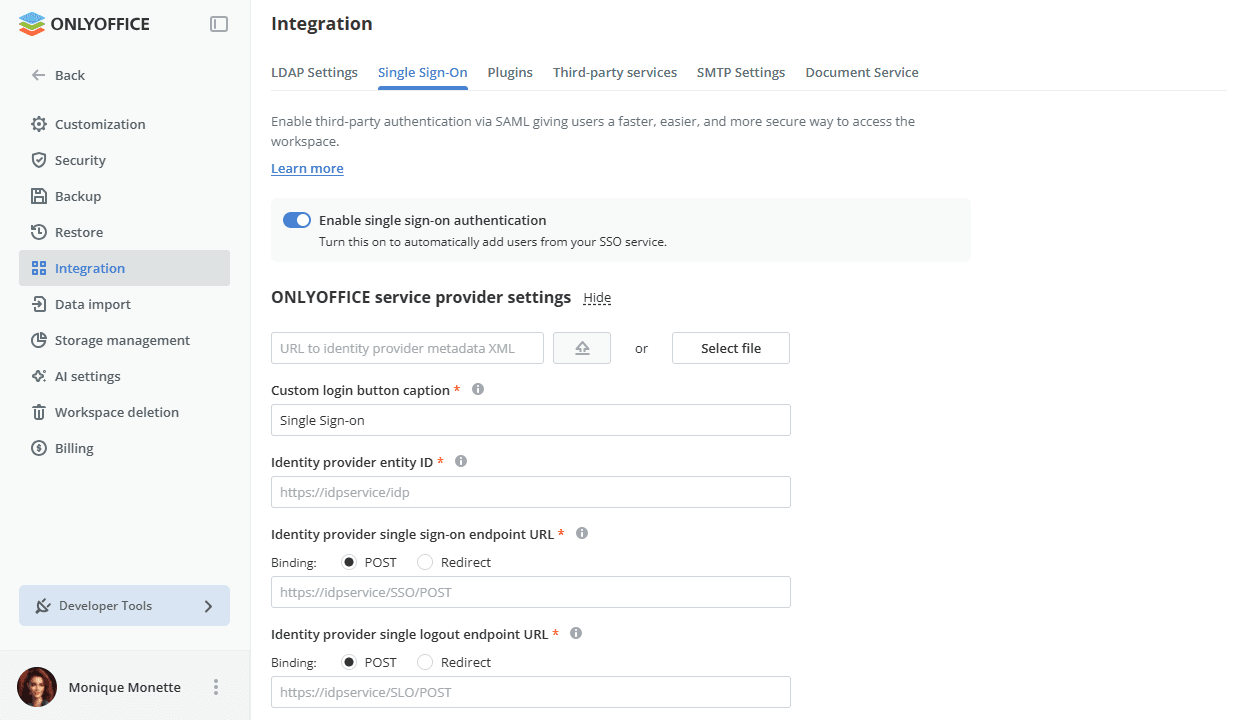
Dostupni su sledeći parametri:
-
ID entiteta provajdera identiteta (obavezno polje) – identifikator provajdera identiteta ili URL adresa koja će biti korišćena od strane provajdera usluga za nedvosmisleno identifikovanje IdP-a.
https://example.com/idp/shibbolethgde je example.com naziv domena vaše SSO usluge
-
URL krajnje tačke jedinstvene prijave provajdera identiteta (obavezno polje) – URL koji se koristi za jedinstvenu prijavu na strani provajdera identiteta. To je adresa krajnje tačke u vašem IdP-u na koju SP šalje zahteve za autentifikaciju.
Podesite potreban tip Binding birajući jedan od odgovarajućih radio dugmića. Bindingi određuju način na koji se zahtevi za autentifikaciju i odgovori prenose između IdP-a i SP-a preko osnovnog transportnog protokola: koristeći HTTP POST ili HTTP Redirect binding.
-
URL krajnje tačke jedinstvene odjave provajdera identiteta – URL koji se koristi za jedinstvenu odjavu na strani provajdera usluga. To je adresa krajnje tačke u vašem IdP-u na koju SP šalje zahteve/odgovore za odjavu.
Podesite potreban tip Binding birajući jedan od odgovarajućih radio dugmića. Bindingi određuju način na koji se zahtevi za odjavu i odgovori prenose između IdP-a i SP-a preko osnovnog transportnog protokola: koristeći HTTP POST ili HTTP Redirect binding.
-
NameID format – parametar NameID omogućava SP-u da identifikuje korisnika. Izaberite jedan od dostupnih formata sa liste.
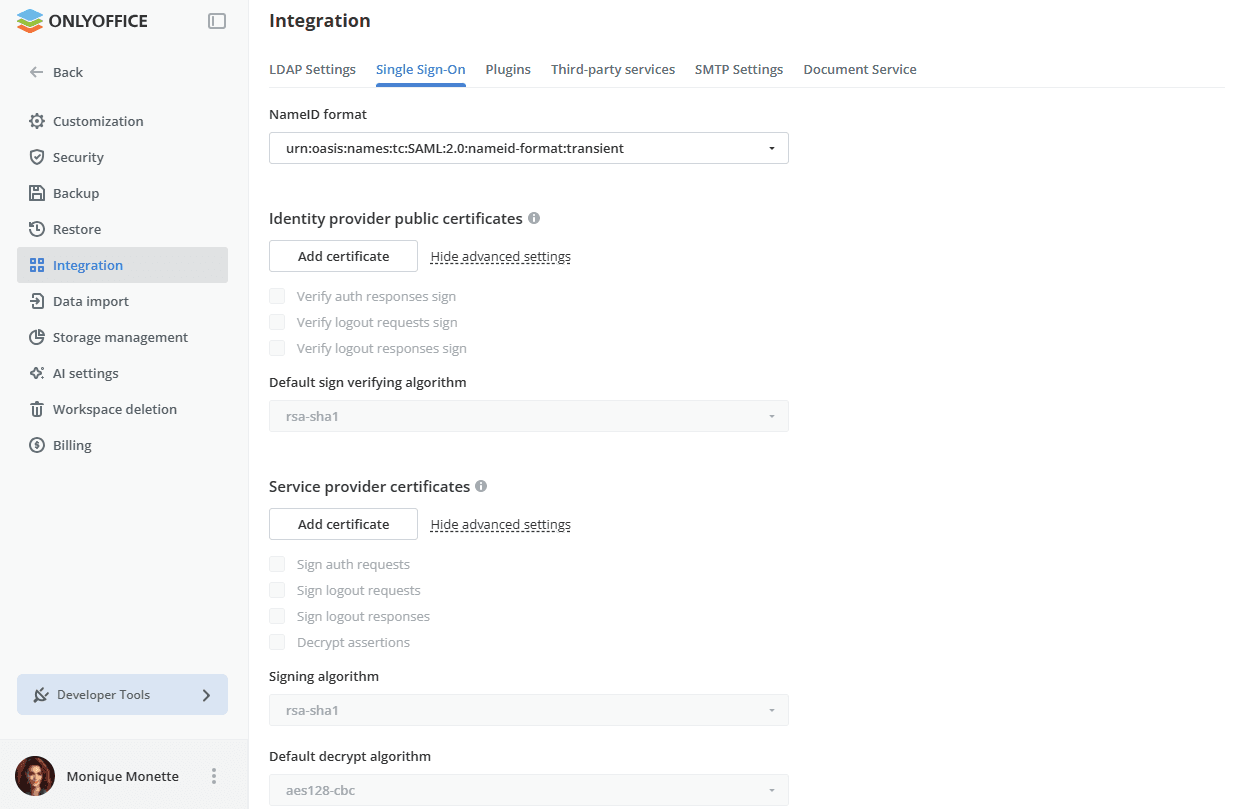
Moguće je prilagoditi dugme koje se koristi za prijavu u radni prostor sa uslugom Jedinstvena prijava na stranici za autentifikaciju ONLYOFFICE Apps-a. To možete učiniti koristeći polje Prilagođeni natpis dugmeta za prijavu u sekciji Podešavanja ONLYOFFICE provajdera usluga.
Takođe možete dodati IdP i SP sertifikate.
Javni sertifikati provajdera identiteta
Sekcija Javni sertifikati provajdera identiteta vam omogućava da dodate javne sertifikate provajdera identiteta koje SP koristi za verifikaciju zahteva i odgovora od IdP-a.
Ako ste učitali IdP metadata, ovi sertifikati će biti automatski dodati vašem radnom prostoru. U suprotnom, sertifikati se mogu pronaći na vašem IdP nalogu. Da biste ručno dodali sertifikat, kliknite na dugme Dodaj sertifikat. Otvoriće se prozor Novi sertifikat. Unesite sertifikat u polje Javni sertifikat i kliknite na dugme OK.
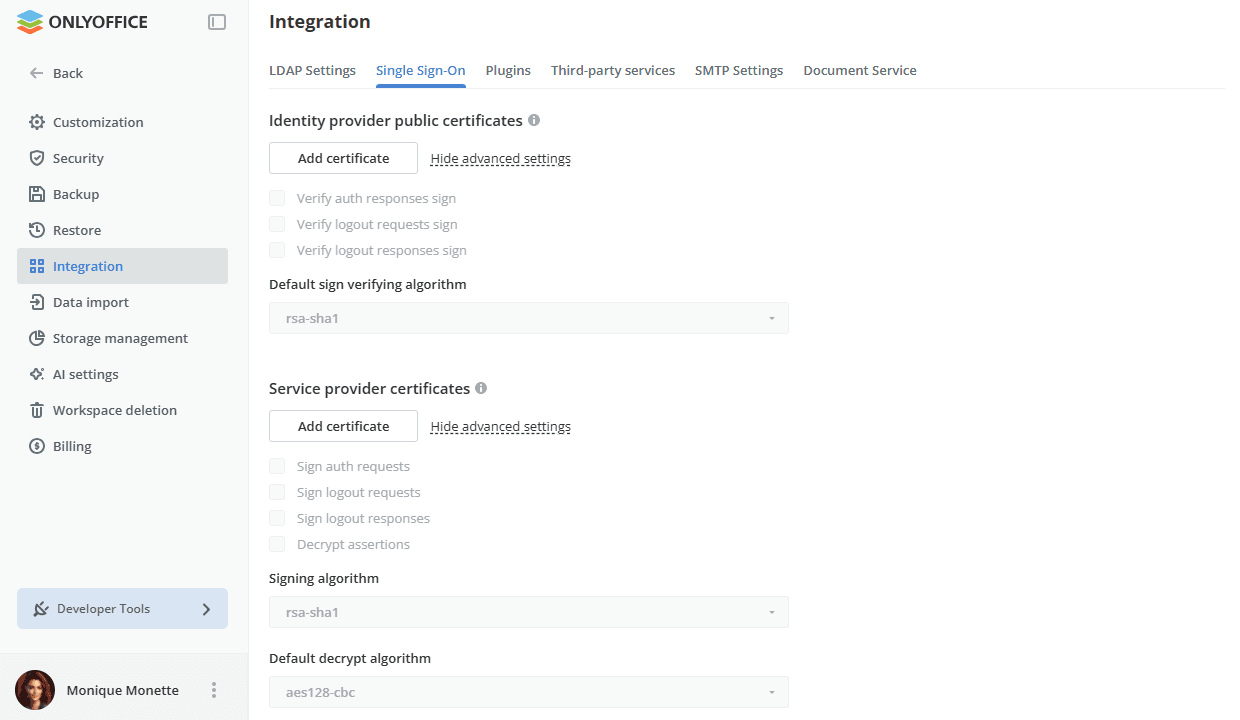
Koristite link Prikaži napredna podešavanja da biste prikazali dodatne parametre, a zatim ih podesite označavanjem odgovarajućih kutija. Koristite Sakrij napredna podešavanja da ponovo skupite sekciju.
Odredite koje potpise zahteva/odgovora poslatih od IdP-a ka SP-u treba verifikovati:
- Proveri potpis odgovora za autentifikaciju – za verifikaciju potpisa SAML odgovora za autentifikaciju poslatih SP-u.
- Proveri potpis zahteva za odjavu – za verifikaciju potpisa SAML zahteva za odjavu poslatih SP-u.
- Proveri potpis odgovora za odjavu – za verifikaciju potpisa SAML odgovora za odjavu poslatih SP-u.
Izaberite potrebni algoritam sa liste Podrazumevani algoritam za verifikaciju potpisa: rsa-sha1, rsa-sha256 ili rsa-sha512.
Podrazumevana podešavanja se koriste samo u slučajevima kada IdP metadata ne specificira koji algoritam treba koristiti.
Možete urediti ili obrisati dodate sertifikate koristeći odgovarajući link.
Sertifikati provajdera usluga
Sekcija Sertifikati provajdera usluga vam omogućava da dodate sertifikate provajdera usluga koji se koriste za potpisivanje i enkripciju zahteva i odgovora od SP-a.
Ako vaš IdP zahteva da ulazni podaci budu potpisani i/ili enkriptovani, kreirajte ili dodajte odgovarajuće sertifikate u ovoj sekciji.
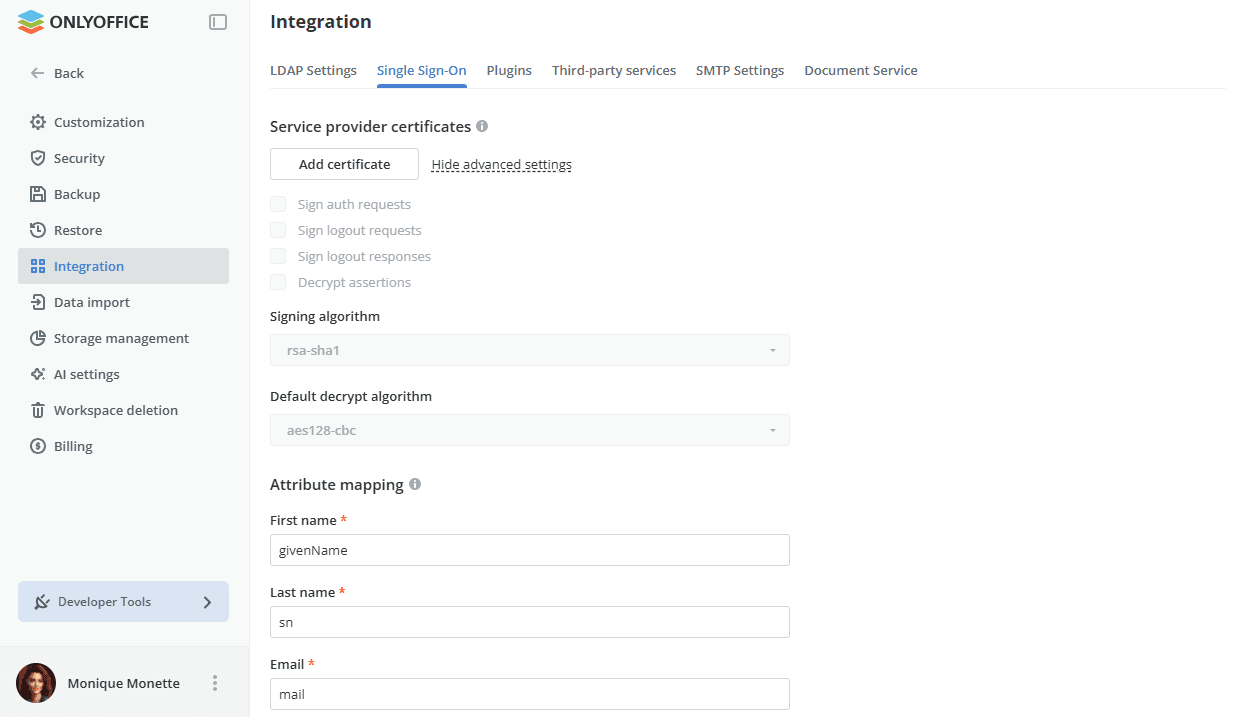
Kliknite na dugme Dodaj sertifikat. Otvoriće se prozor Novi sertifikat. Možete generisati samopotpisani sertifikat ili dodati postojeći sertifikat u polje Javni sertifikat i odgovarajući privatni ključ u polje Privatni ključ. Na listi Koristi za, izaberite jednu od dostupnih opcija: potpisivanje, enkripcija, potpisivanje i enkripcija. Kada završite, kliknite na dugme OK.
U zavisnosti od svrhe sertifikata odabrane na listi Koristi za prilikom otpremanja/generisanja sertifikata, određuju se dodatni parametri sertifikata. Sledeći parametri definišu koje zahteve/odgovore poslati od SP ka IdP treba potpisati:
- Potpiši Auth Zahteve – da bi SP potpisao SAML zahteve za autentifikaciju poslate IdP-u.
- Potpiši Zahteve za Odjavu – da bi SP potpisao SAML zahteve za odjavu poslate IdP-u.
- Potpiši Odgovore za Odjavu – da bi SP potpisao SAML odgovore za odjavu poslate IdP-u.
Ako ste odabrali opciju enkripcija ili potpisivanje i enkripcija na listi Koristi za, parametar Dekripcija Asercija je takođe označen. Dekripcija se vrši korišćenjem odgovarajućeg Privatnog Ključa.
Izaberite potrebne algoritme sa liste:
- Algoritam za Potpisivanje:
rsa-sha1,rsa-sha256ilirsa-sha512. - Podrazumevani Algoritam za Dekripciju:
aes128-cbc,aes256-cbcilitripledes-cbc.
Možete urediti ili obrisati dodate sertifikate koristeći odgovarajuću vezu.
Mapiranje Atributa
Odeljak Mapiranje atributa vam omogućava da postavite korespondenciju polja u odeljku Kontakti sa korisničkim atributima koji će biti vraćeni od IdP-a. Kada se korisnik prijavi u ONLYOFFICE Apps koristeći SSO akreditive, provajder usluga prima potrebne atribute i popunjava polja za puno ime i email adresu u korisničkom nalogu sa vrednostima primljenim od IdP-a. Ako korisnik ne postoji u odeljku Kontakti, biće automatski kreiran. Ako su informacije o korisniku promenjene na strani IdP-a, biće ažurirane i u SP-u.
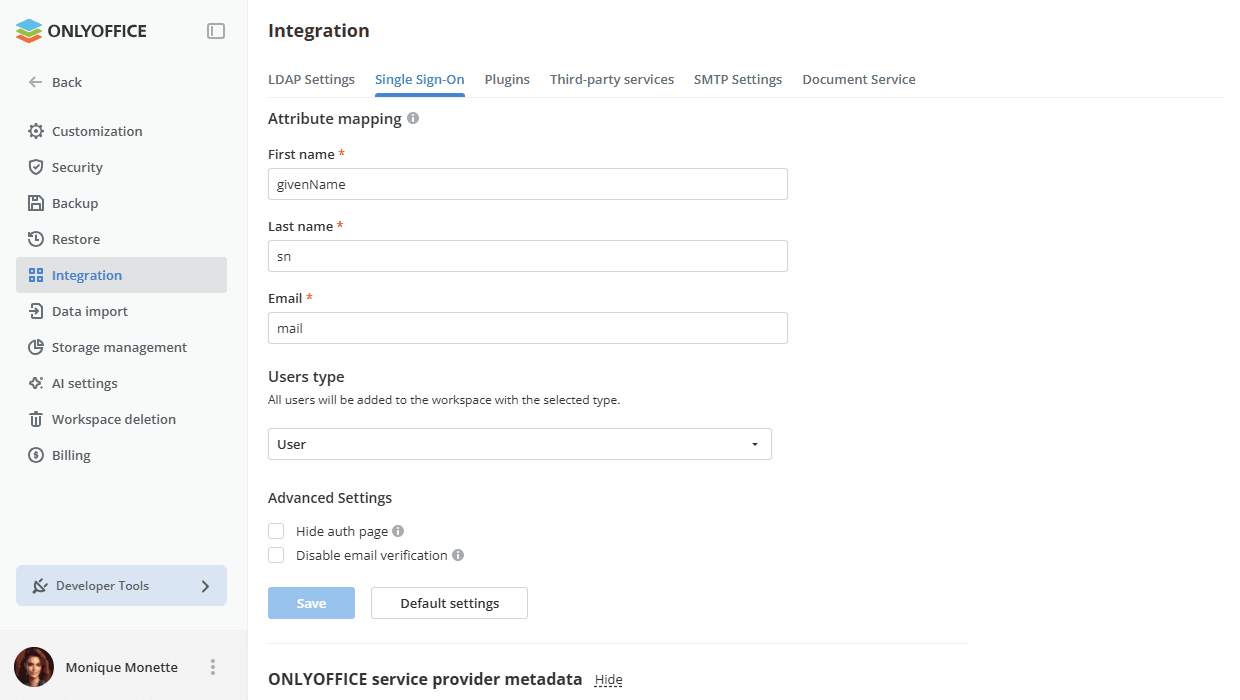
Dostupni atributi su:
- Ime (obavezno polje) – atribut u korisničkom zapisu koji odgovara imenu korisnika.
- Prezime (obavezno polje) – atribut u korisničkom zapisu koji odgovara prezimenu korisnika.
- Email (obavezno polje) – atribut u korisničkom zapisu koji odgovara email adresi korisnika.
Tip Korisnika
Svi korisnici će biti dodati u radni prostor sa izabranim tipom (korisnik, admin sobe, potpuni administrator). Tip Korisnik je podrazumevano izabran. Korisnici mogu pristupiti samo sobama u koje su pozvani od strane admina, i ne mogu kreirati sobe ili AI agente. Izaberite drugi tip da biste omogućili više dozvola. U suprotnom, možete ručno promeniti tip u odeljku Kontakti.
Napredna Podešavanja
Opcija Sakrij stranicu za autentifikaciju omogućava vam da sakrijete podrazumevanu stranicu za autentifikaciju i automatski preusmerite na SSO uslugu.
Ako trebate da vratite podrazumevanu stranicu za autentifikaciju (da biste mogli pristupiti vašem radnom prostoru ako vaš IdP server zakaže), možete dodati ključ /login?skipssoredirect=true nakon imena domena vašeg radnog prostora u adresnoj traci pretraživača.
Označite polje Onemogući verifikaciju emaila ako želite da onemogućite aktivaciju emaila za SSO korisnike. Ako je ovo polje označeno, SSO korisnici neće morati da verifikuju svoj email nakon prve autorizacije u radnom prostoru.
Kada su sva podešavanja specificirana, kliknite na dugme Sačuvaj. Odeljak Metapodaci ONLYOFFICE provajdera usluga će se otvoriti. Da biste odbacili trenutnu konfiguraciju i vratili sva polja u početno stanje, koristite dugme Podrazumevana podešavanja pored dugmeta Sačuvaj.
Registracija ONLYOFFICE-a kao pouzdanog Pružatelja Usluga u vašem Pružatelju Identiteta
Sada trebate dodati ONLYOFFICE Apps kao pouzdanog Pružatelja Usluga u vašem IdP nalogu specificirajući metapodatke provajdera usluga u IdP-u.
Da biste primili potrebne podatke, obratite se odeljku Metapodaci ONLYOFFICE provajdera usluga na stranici Jedinstvena prijava. Proverite da li su SP podaci javno dostupni. Da biste to uradili, kliknite na dugme Preuzmi XML metapodataka provajdera usluga. Sadržaj XML fajla će biti prikazan u novom tabu pretraživača. Sačuvajte podatke kao XML fajl kako biste ih mogli otpremiti u IdP.
Alternativno, možete ručno kopirati pojedinačne parametre klikom na dugme  u odgovarajućim poljima.
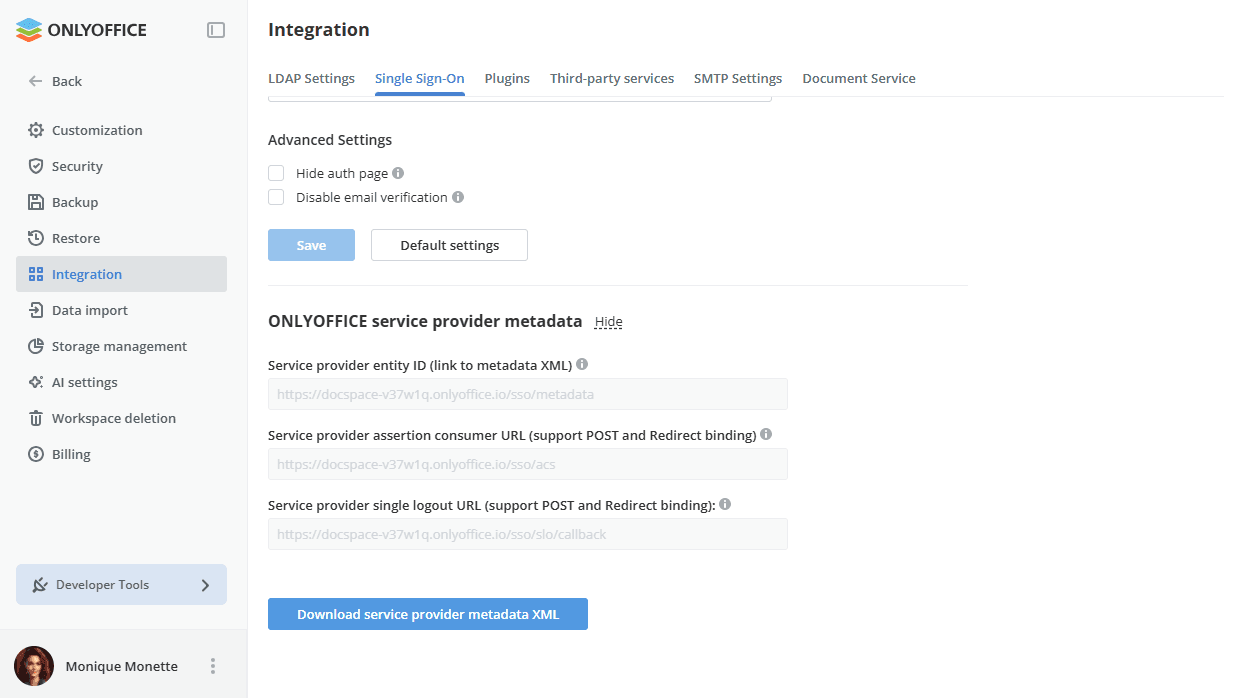
Dostupni parametri su:
- ID entiteta provajdera usluga (link ka XML metapodacima) – URL adresa XML fajla Pružatelja Usluga koja može biti preuzeta i korišćena od strane Pružatelja Identiteta za nedvosmisleno identifikovanje SP-a. Podrazumevano, fajl se nalazi na sledećoj adresi:
http://example.com/sso/metadatagde je example.com naziv domena vašeg radnog prostora ili javni IP. - URL provajdera usluga za prijem asercija (podržava POST i Redirect vezivanje) – URL adresa Pružatelja Usluga gde prima i obrađuje asercije od Pružatelja Identiteta. Podrazumevano, koristi se sledeća adresa:
http://example.com/sso/acsgde je example.com naziv domena vašeg radnog prostora ili javni IP. - URL provajdera usluga za jedinstvenu odjavu (podržava POST i Redirect vezivanje) – URL adresa korišćena za jedinstvenu odjavu na strani Pružatelja Identiteta. To je krajnja adresa u vašem SP gde prima i obrađuje zahteve/odgovore za odjavu od Pružatelja Identiteta. Podrazumevano, koristi se sledeća adresa:
http://example.com/sso/slo/callbackgde je example.com naziv domena vašeg radnog prostora ili javni IP.
Ovi parametri i sadržaj XML-a se razlikuju u zavisnosti od konfiguracije vašeg radnog prostora, npr., ako specificirate naziv domena, parametri će takođe biti promenjeni i moraćete da ponovo konfigurišete vaš IdP.
Prijavljivanje u ONLYOFFICE Apps
Nakon što je SSO omogućen i konfigurisano, proces prijavljivanja se odvija na sledeći način:
- Korisnik zahteva pristup ONLYOFFICE Apps-u klikom na dugme Jedinstvena Prijava (natpis može biti drugačiji ako ste specificirali sopstveni tekst prilikom konfigurisanja provajdera usluga) na stranici za autentifikaciju ONLYOFFICE Apps-a (SSO iniciran od strane SP-a).
- Ako su svi IdP i SP parametri ispravno postavljeni, ONLYOFFICE Apps šalje zahtev za autentifikaciju IdP-u i preusmerava korisnika na IdP stranicu gde se traže akreditive.
- Ako korisnik već nije prijavljen na IdP, unosi akreditive na IdP-u.
- IdP kreira odgovor za autentifikaciju koji sadrži korisničke podatke i šalje ga ONLYOFFICE Apps-u.
- ONLYOFFICE Apps prima odgovor za autentifikaciju od Pružatelja Identiteta i validira ga.
- Ako je odgovor validiran, ONLYOFFICE Apps omogućava korisniku da se prijavi (korisnik će biti automatski kreiran ako nedostaje, ili će podaci biti ažurirani ako su promenjeni na IdP-u).
Moguće je koristiti i stranicu za prijavu na strani Pružatelja Identiteta (SSO iniciran od strane IdP-a), uneti akreditive i zatim pristupiti radnom prostoru bez ponovne autentifikacije.
Odjavljivanje iz ONLYOFFICE Apps
Odjava se može izvršiti na 2 dostupna načina:
- Iz radnog prostora koristeći meni Odjava (u ovom slučaju zahtev će biti poslat od IdP-a za odjavu). Korisnik bi takođe trebao biti automatski odjavljen sa IdP-a u slučaju da je odjavljen sa svih drugih aplikacija prethodno pristupljenih putem SSO autentifikacije.
- Sa stranice za odjavu IdP-a.
Uređivanje korisničkih profila kreiranih korišćenjem SSO-a
Korisnici kreirani korišćenjem SSO autentifikacije su označeni ikonom SSO u listi korisnika za administratora radnog prostora.
Mogućnost uređivanja takvih korisničkih profila u odeljku Kontakti je ograničena. Polja korisničkog profila koja su kreirana korišćenjem SSO autentifikacije su onemogućena za uređivanje iz odeljka Kontakti. Korisnički podaci mogu biti promenjeni samo na strani IdP-a.