LDAP
Kada koristite ONLYOFFICE Apps, prva stvar koju treba da uradite je da kreirate naloge za sve zaposlene u vašoj kompaniji. Ali ako ih ima više od 50, proces kreiranja novih korisnika radnog prostora će trajati dosta vremena. Opcija LDAP Settings vam omogućava da uvezete potrebne korisnike i grupe sa LDAP Servera (npr. OpenLDAP Server ili Microsoft Active Directory) u vaš radni prostor, doslovno, za nekoliko minuta. Novo kreirani korisnici, zauzvrat, ne moraju da pamte nove lozinke i korisnička imena jer će se prijavljivati u radni prostor koristeći svoje akreditive sačuvane na vašem LDAP Serveru.
Korisnici će biti uvezeni odmah nakon što se podešavanja sačuvaju. Korisnici dodati kasnije će biti uvezeni kada se prvi put prijave u radni prostor.
Da biste dozvolili prijavu samo putem LDAP-a, isključite pozivanje novih članova putem Contacts u podešavanjima Security -> Invitations.
Ovo je plaćena funkcija (dostupna samo za plaćeni Business plan).
Uvoz korisnika i grupa
Ako se povezujete na Active Directory koji ima više od 1000 korisnika, moraćete da povećate AD limit MaxPageSize = 1000 koristeći ntdsutil. Detaljna uputstva o tome kako se to može uraditi dostupna su ovde.
-
Prijavite se u vaš ONLYOFFICE Apps radni prostor.
-
Koristite
 meni u donjem levom uglu i izaberite opciju Settings.
-
Otvorite stranicu LDAP Settings u sekciji Integration na levoj bočnoj traci.
-
Kliknite na prekidač LDAP Authentication (koristite link Show pored naslova LDAP Settings da prikažete formu parametara ako nije prvi put da menjate podešavanja).
-
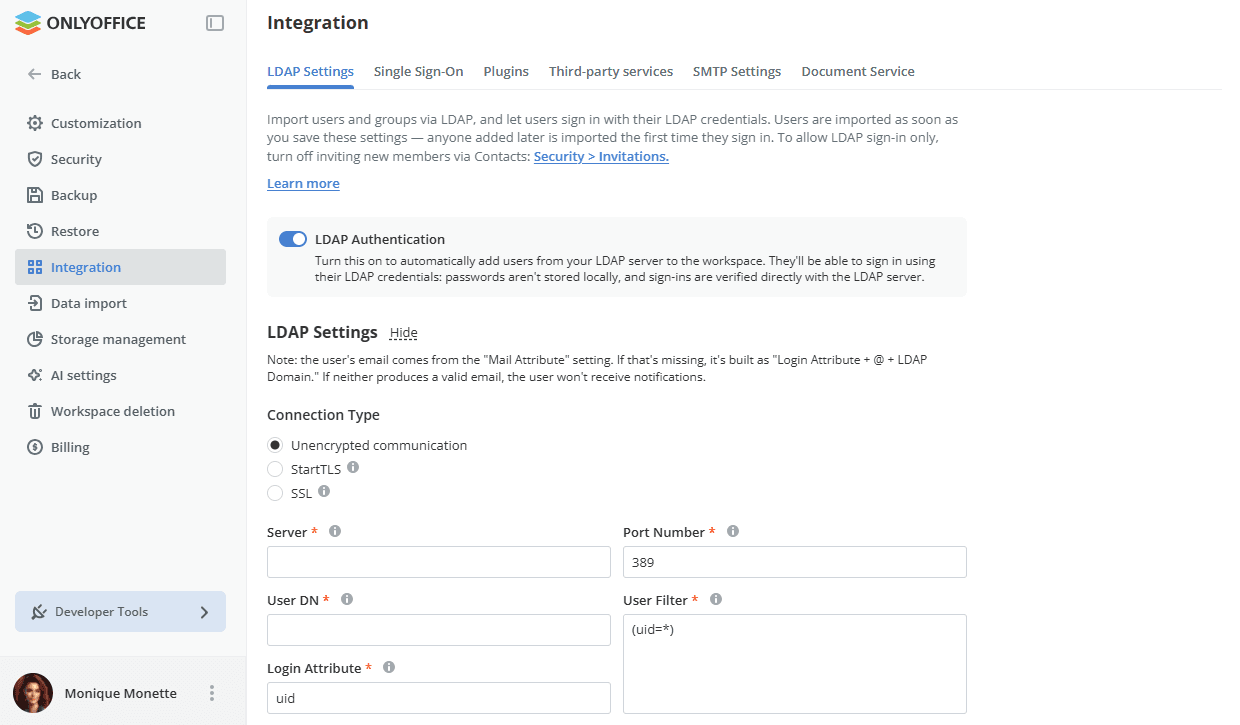
U odeljku Connection Type izaberite jednu od opcija: Unencrypted communication (podrazumevano), StartTLS da osigurate svoje veze koristeći tehnologiju StartTLS (u tom slučaju, koristi se podrazumevani port 389), ili SSL da koristite protokol SSL (u tom slučaju, koristi se port 636).
-
Popunite polja potrebna za uvoz korisnika (obavezna polja su označena zvezdicom):
 Upozorenje
Imajte na umu da u slučaju da ste već uvezli neke korisnike i promenili neka od podešavanja (npr. Server, User Filter, User DN, Group Filter, Group DN), postojeći korisnici i svi njihovi podaci, uključujući dokumente, emailove, itd. koji ne odgovaraju ovim novim podešavanjima će biti ONEMOGUĆENI. Preporučujemo da napravite rezervnu kopiju pre nego što promenite bilo koja podešavanja.
-
u polje Server, unesite URL adresu LDAP servera u formi protocol://host, npr. LDAP://example.com za regularnu LDAP vezu ili LDAPS://example.com za sigurnu LDAP vezu preko SSL-a. Takođe možete navesti IP adresu servera umesto njegovog DNS imena: LDAP://192.168.3.202;
-
navedite Port Number koji se koristi za pristup LDAP serveru. Podrazumevani port za regularne LDAP veze je 389. Ako ste omogućili opciju StartTLS, koristi se takođe podrazumevani port 389. Ako je opcija SSL omogućena, koristi se port 636;
-
u polje User DN (User Distinguished Name), navedite apsolutnu putanju do direktorijuma najvišeg nivoa koji sadrži korisnike koje želite da uvezete. Ovaj parametar definiše čvor gde pretraga počinje. Možete navesti korenski direktorijum, npr.
dc=example,dc=com, da biste pretražili korisnike unutar celog direktorijuma, ili navesti određeno područje pretrage, npr.ou=groupname,dc=example,dc=com, da biste pretražili korisnike unutar određene grupe; -
navedite vrednost Login Attribute (atribut u korisničkom zapisu koji odgovara prijavi koju će korisnici LDAP servera koristiti za prijavu u ONLYOFFICE);
noteZa OpenLDAP Server, koristite sledeća podešavanja:
- User Filter –
(uid=*) - Login Attribute –
uid
Za Active Directory, koristite sledeća podešavanja:
- User Filter –
(userPrincipalName=*) - Login Attribute –
sAMAccountName
- User Filter –
-
popunite polje User Filter ako treba da uvezete korisnike koji odgovaraju navedenim kriterijumima pretrage. Podrazumevana vrednost filtera
(uid=*)ili(userPrincipalName=*)omogućava uvoz svih korisnika;noteMožete pronaći primere sintakse filtera pretrage ovde.
-
-
Sekcija Attribute Mapping vam omogućava da podesite korespondenciju između polja podataka korisnika u radnom prostoru i atributa u korisničkom zapisu LDAP servera. Navedite atribute LDAP servera koji odgovaraju sledećim poljima korisnika radnog prostora:
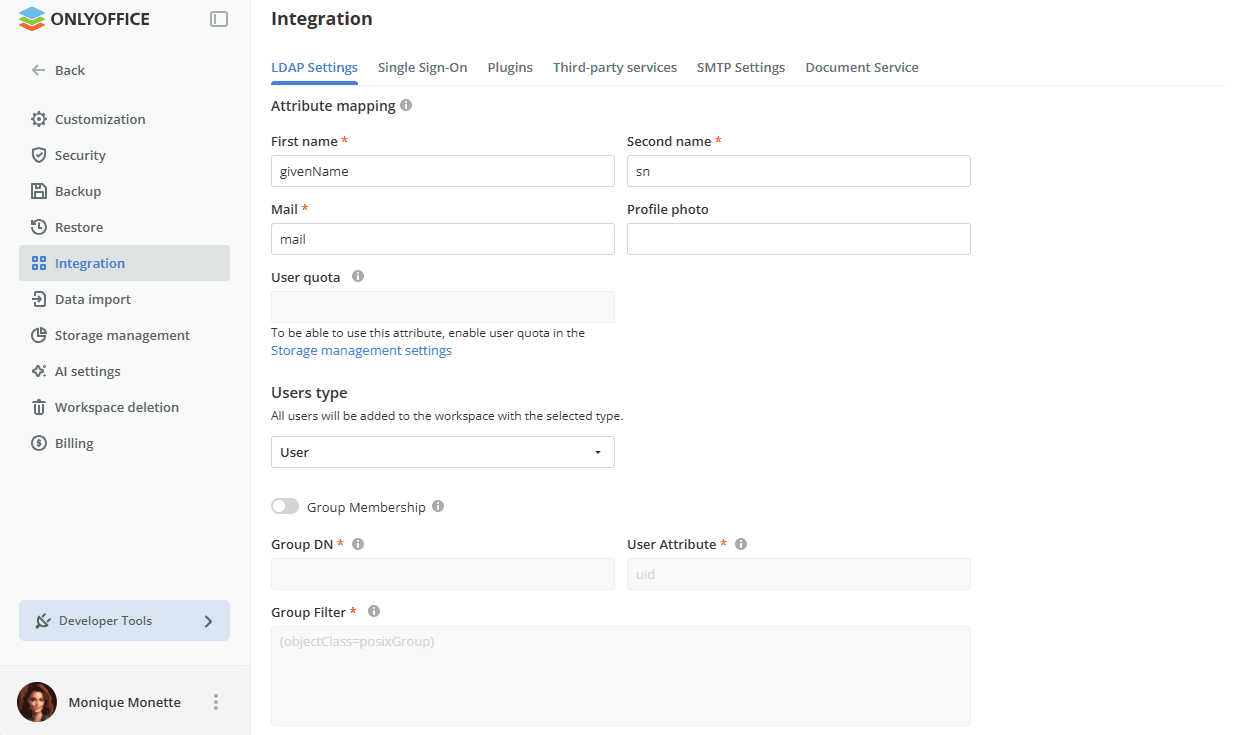
- First Name (atribut u korisničkom zapisu koji odgovara imenu korisnika)
- Second Name (atribut u korisničkom zapisu koji odgovara prezimenu korisnika)
- Mail (atribut u korisničkom zapisu koji odgovara email adresi korisnika)
- Profile photo (atribut u korisničkom zapisu koji odgovara fotografiji korisnika)
Takođe možete dodati sledeće atribute:
- User quota – da biste postavili kvotu za skladištenje za ovog korisnika, unesite celobrojnu vrednost za ovaj atribut u LDAP direktorijumu. Prikazaće vrednost kvote u bajtovima. Ovaj atribut će biti primenjen samo tokom prve postavke i može se ručno promeniti u sekciji Contacts. Da biste mogli da koristite ovaj atribut, omogućite kvotu korisnika u podešavanjima Storage management.
- User Type – svi korisnici će biti dodati u radni prostor sa izabranim tipom (User, Room admin, Full admin). Tip User je podrazumevano izabran. Korisnici mogu pristupiti samo sobama u koje su pozvani od strane administratora i ne mogu kreirati sopstvene sobe, foldere ili fajlove. Izaberite drugi tip da biste obezbedili više dozvola. U suprotnom, možete promeniti tip ručno u sekciji Contacts.
-
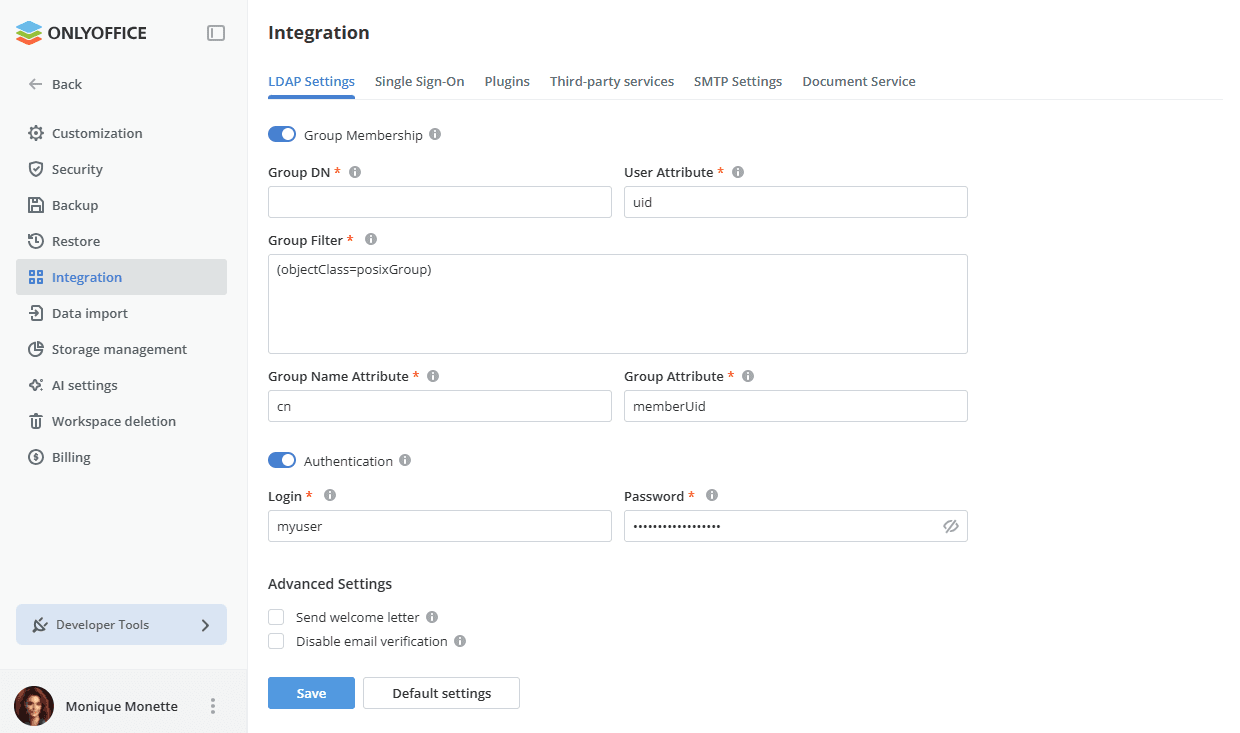
Kliknite na prekidač Group membership ako želite da dodate grupe sa LDAP servera u vaš radni prostor i popunite potrebna polja:
noteImajte na umu da ako odlučite da dodate grupe, samo korisnici koji pripadaju bar jednoj grupi će biti dodati.
 Upozorenje
Imajte na umu da u slučaju da ste već uvezli neke korisnike i promenili neka od podešavanja (npr. Server, User Filter, User DN, Group Filter, Group DN), postojeći korisnici i svi njihovi podaci, uključujući dokumente, emailove, itd. koji ne odgovaraju ovim novim podešavanjima će biti ONEMOGUĆENI. Preporučujemo da napravite rezervnu kopiju pre nego što promenite bilo koja podešavanja.
-
u polje Group DN (Group Distinguished Name), navedite apsolutnu putanju do direktorijuma najvišeg nivoa koji sadrži grupe koje želite da uvezete, npr.
ou=Groups,dc=example,dc=com. -
popunite polje Group Filter ako treba da uvezete grupe koje odgovaraju navedenim kriterijumima pretrage. Podrazumevana vrednost filtera
(objectClass=posixGroup)ili(objectClass=group)omogućava uvoz svih grupa. -
sledeći parametri su podrazumevano postavljeni, ali ih možete promeniti ako je potrebno:
- User Attribute (atribut koji određuje da li je ovaj korisnik član grupa)
- Group Name Attribute (atribut koji odgovara imenu grupe u kojoj je korisnik uključen)
- Group Attribute (atribut koji specificira korisnike koje grupa uključuje)
noteZa OpenLDAP Server, koristite sledeća podešavanja:
- Group Filter –
(objectClass=posixGroup) - User Attribute –
uid - Group Attribute –
memberUid
Za Active Directory, koristite sledeća podešavanja:
- Group Filter –
(objectClass=group) - User Attribute –
distinguishedName - Group Attribute –
member
-
-
Uključite prekidač Autentifikacija ako trenutni Windows korisnik nema prava da čita sa LDAP servera/Active Directory. U polja Korisničko ime i Lozinka unesite akreditive korisnika koji ima prava da čita podatke sa LDAP servera (podrazumevano postavljeno na korisničko ime i lozinku trenutne Windows sesije).
-
Označite polje Pošalji dobrodošlicu u odeljku Napredna podešavanja ako želite da pošaljete pozivnice putem emaila svim novim korisnicima. Poruka dobrodošlice sadrži dugme koje omogućava korisnicima da odu na stranicu za prijavu u radni prostor i aktiviraju email. Ova opcija je dostupna samo ako je mapiranje atributa emaila konfigurisano.
-
Označite polje Onemogući verifikaciju emaila u odeljku Napredna podešavanja ako želite da onemogućite aktivaciju emaila za LDAP korisnike. Ako je ovo polje označeno, LDAP korisnici neće morati da verifikuju svoj email nakon prve autorizacije u radnom prostoru.
-
Kliknite na dugme Sačuvaj. Da biste vratili formu na podrazumevane vrednosti, koristite dugme Default settings pored njega.
-
U prozoru Confirmation of import koji se pojavi kliknite na dugme OK da započnete uvoz korisnika.
Proces uvoza će trajati neko vreme u zavisnosti od broja korisnika, grupa, specifikacija računara, itd.
Napomena: email korisnika radnog prostora biće preuzet iz podešavanja Atribut emaila. Ako nedostaje, biće formiran na sledeći način: Atribut prijave + @ + LDAP domen.
- U slučaju da već postoji korisnik sa takvim emailom u radnom prostoru, taj korisnik će biti automatski sinhronizovan sa LDAP korisnikom.
- U slučaju da takav email ne postoji, korisnik neće primati nikakve obaveštenja od radnog prostora.
Postoje neke posebne karakteristike:
- vlasnik radnog prostora nije pogođen promenom pristupnih prava putem LDAP-a;
- ako je vlasnik radnog prostora isključen iz filtera korisnika/grupe, prestaje da bude LDAP korisnik, ali uvek ostaje aktivan;
- kada se onemogući LDAP, sva pristupna prava dodeljena korisnicima putem LDAP-a se oduzimaju;
- ako korisnik koji je onemogućio LDAP treba da izgubi administratorska prava, njegova administratorska prava ostaju nepromenjena i korisnik dobija obaveštenje;
- ako je korisnik isključen iz filtera korisnika/grupe, ostaje aktivan i dobija obaveštenje da LDAP lozinka više nije aktivna i da je treba promeniti na stranici sa podešavanjima profila;
- ako korisnik pokuša da sebi oduzme administratorska prava (i putem podešavanja pristupnih prava i isključivanjem iz filtera korisnika/grupe), njegova administratorska prava ostaju nepromenjena i korisnik dobija obaveštenje.
Autentifikacija LDAP korisnika
Svi uvezeni korisnici će moći da se prijave u radni prostor koristeći prijavu koja je formirana prema sledećim šemama:
- Atribut prijave, npr.
Andrew.Stone - Atribut prijave + @ + LDAP domen, npr.
Andrew.Stone@example.com - LDAP domen + \ + Atribut prijave (podržani su nepotpuni nazivi domena), npr.
example\Andrew.Stone
Na stranici za autorizaciju dostupna je opcija Prijavi se na domen koja omogućava prenos lozinke u eksplicitnom obliku. Korisnici radnog prostora izvan domena mogu da ponište ovu postavku. U tom slučaju, lozinka će biti preneta u heširanom obliku.
Profili uvezenih korisnika u odeljku Contacts biće označeni ikonom  za administratore radnog prostora. Polja korisničkog profila koja su uvezena putem LDAP-a su blokirana za uređivanje, osim Tip korisnika, Kvota korisnika koja je navedena kao početna.
Sinhronizacija LDAP podataka
Ako promenite podatke na vašem LDAP serveru (npr. dodate nove korisnike/grupe, preimenujete postojeće grupe ili uredite neke informacije u zapisu korisnika), možete lako sinhronizovati podatke radnog prostora sa novim informacijama sa vašeg LDAP servera.
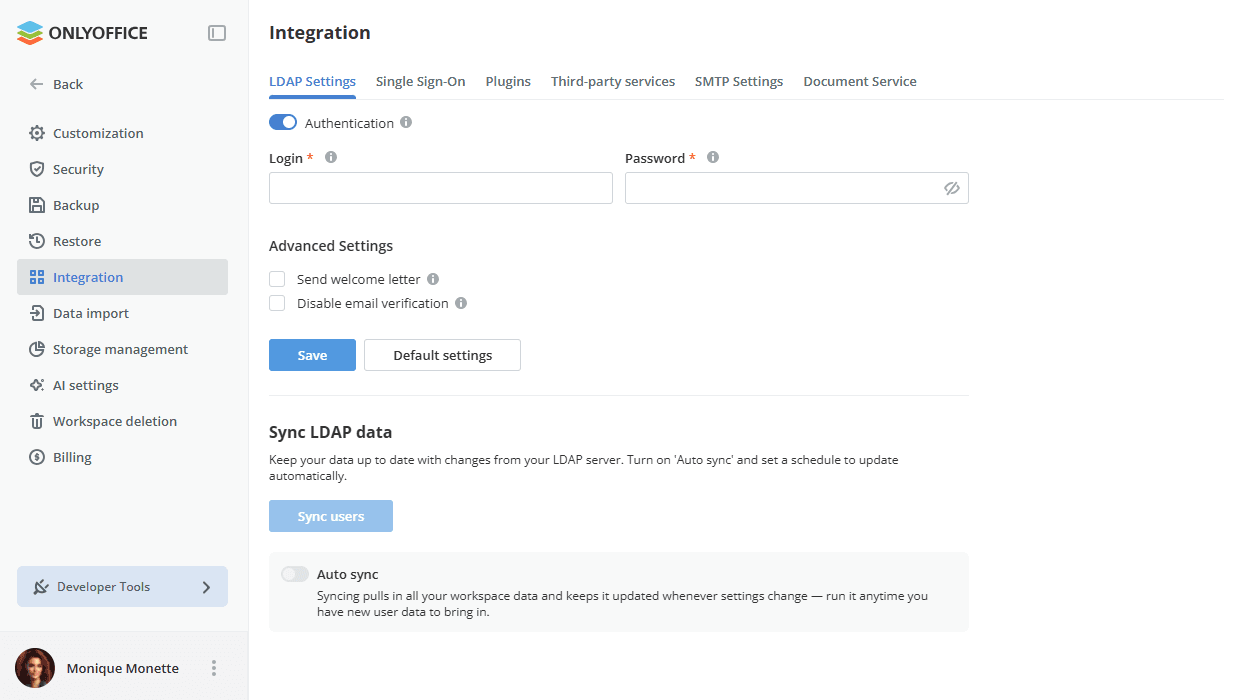
Da biste prilagodili opcije sinhronizacije, idite na odeljak Sync LDAP data, uključite prekidač Automatska sinhronizacija i postavite potrebno vreme za automatsku sinhronizaciju: možete sinhronizovati podatke svakog sata u određenim minutima, ili svakog dana u određeno vreme, kao i svake nedelje ili meseca na određeni dan i vreme. Kliknite Sačuvaj da primenite postavke. Takođe je moguće ručno sinhronizovati podatke klikom na dugme Sinhronizuj korisnike u odeljku Sync LDAP data na dnu stranice. Alternativno, možete koristiti dugme Sačuvaj ispod odeljka LDAP Podešavanja.
Informacije o pojedinačnom korisniku će takođe biti sinhronizovane nakon što se taj korisnik prijavi u radni prostor.