OneLogin IdP
Uvod
Jedinstvena prijava (SSO) je tehnologija koja omogućava korisnicima da se prijave samo jednom i zatim dobiju pristup više aplikacija/usluga bez ponovne autentifikacije.
Ako web portal uključuje nekoliko velikih nezavisnih sekcija (forum, chat, blogovi itd.), korisnik može proći proceduru autentifikacije unutar jedne od usluga i automatski dobiti pristup svim ostalim uslugama bez ponovnog unosa kredencijala.
SSO je uvek obezbeđen zajedničkim radom dve aplikacije: Provajdera identiteta i Provajdera usluga (takođe poznati kao "IdP" i "SP"). ONLYOFFICE SSO implementira samo SP. Mnogo različitih provajdera može delovati kao IdP, ali ovaj članak razmatra OneLogin implementaciju.
Kreiranje IdP u OneLogin
-
Registrujte se na OneLogin, ako se još niste registrovali.
-
Prijavite se na OneLogin kao administrator.
-
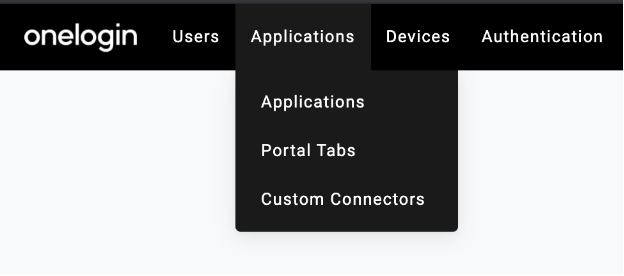
Idite na meni Aplikacije -> Aplikacije -> Dodaj aplikaciju.
-
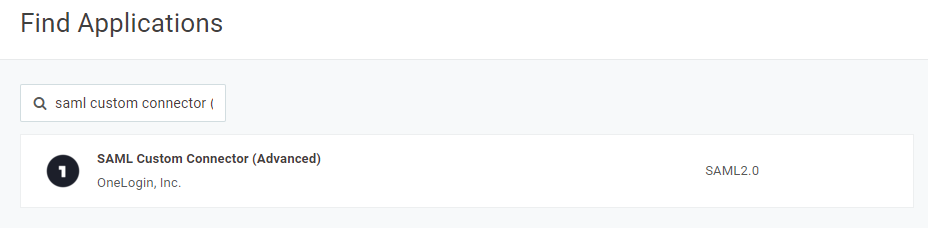
U polju za pretragu Pronađi aplikaciju, unesite sledeći tekst: SAML Custom Connector (Advanced):
-
Izaberite pronađenu opciju.
-
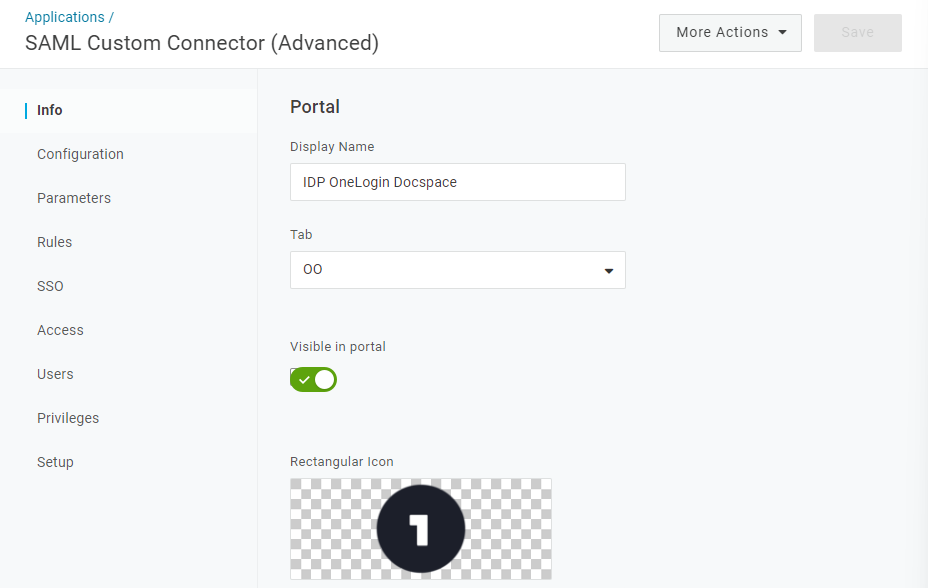
U novom prozoru koji se otvori, unesite bilo koje Prikazno ime, na primer, "IDP OneLogin Apps", da biste razlikovali ovu aplikaciju od drugih, i kliknite na dugme Sačuvaj.
-
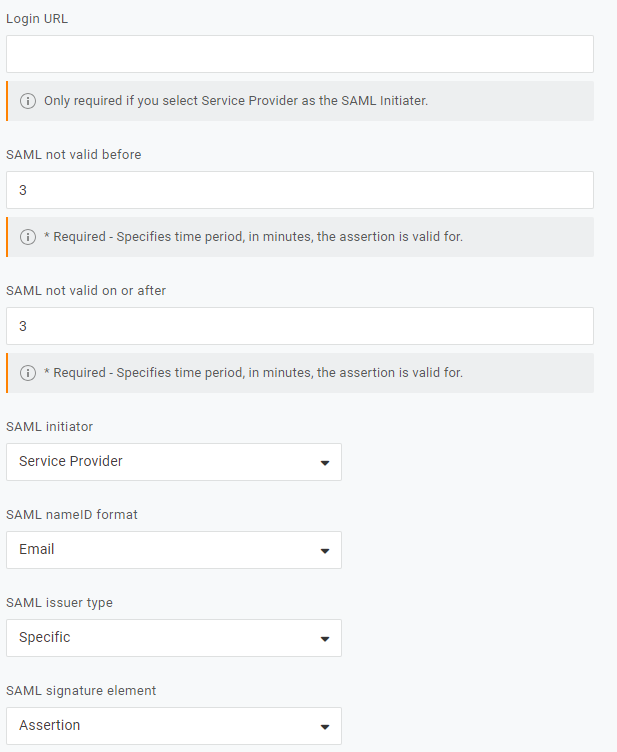
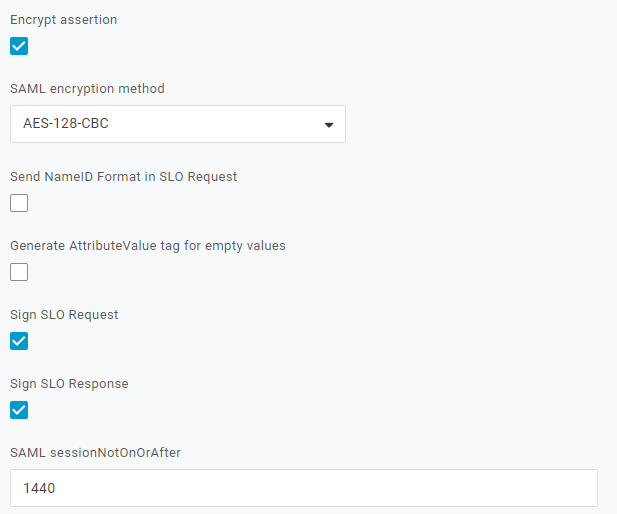
Idite na podmeni Konfiguracija i popunite polja prema tabeli ispod:
noteMolimo navedite vaše vlastito ime domena ili javni IP gde je vaš ONLYOFFICE SP hostovan umesto
myportal-address.com.Detalji aplikacije RelayState https://myportal-address.comAudience (EntityID) https://myportal-address.com/sso/Recipient https://myportal-address.com/sso/acsACS (Consumer) URL Validator* ^https:\/\/myportal-address\.com\/sso\/acs$ACS (Consumer) URL* https://myportal-address.com/sso/acsSingle Logout URL https://myportal-address.com/sso/slo/callbackSAML initiator Provajder usluga SAML nameID format Email SAML issuer type Specifično SAML signature element Izjava Encrypt assertion ✔ (čekirajte ovu opciju) SAML encryption method AES-128-CBC Sign SLO Request ✔ (čekirajte ovu opciju) Sign SLO Response ✔ (čekirajte ovu opciju) 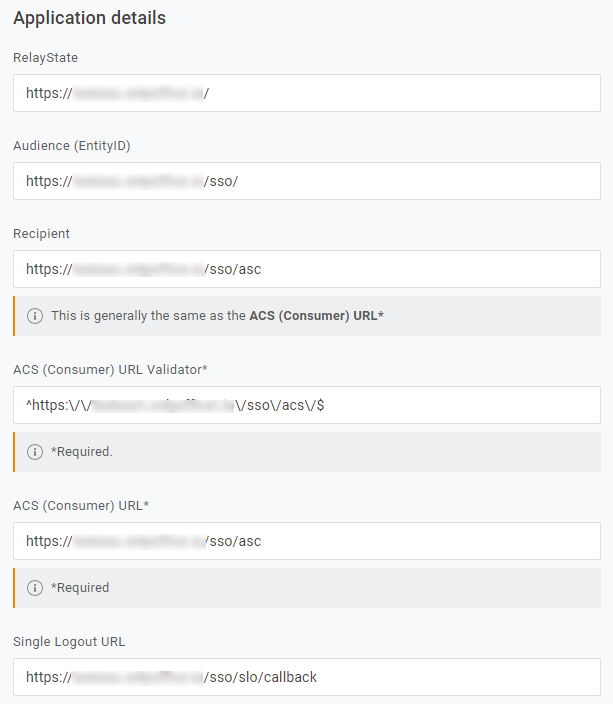
-
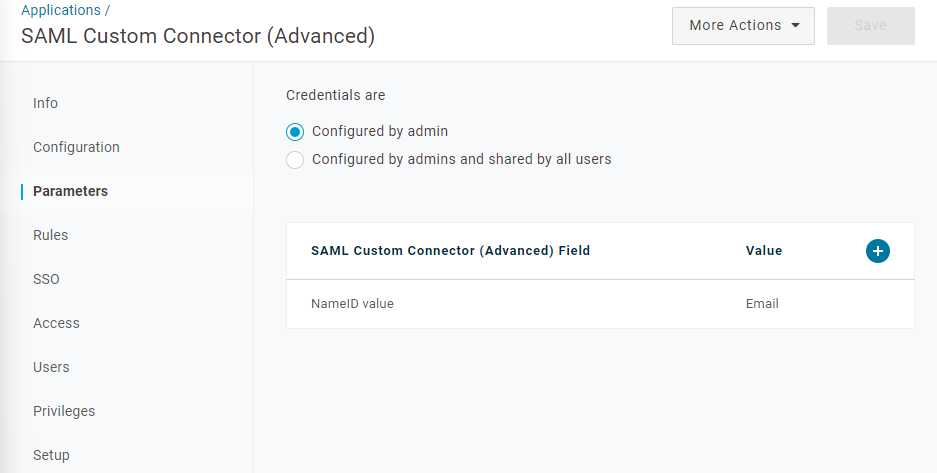
Kliknite na dugme Sačuvaj i idite na podmeni Parametri.
-
Koristite link Dodaj parametar da kreirate 3 parametra (
givenName,sn,mail). Označite opciju Uključi u SAML izjavu i navedite vrednost iz Vrednost liste, pogodnu za izdavanje iz kataloga polja LDAP imenika, za sve njih: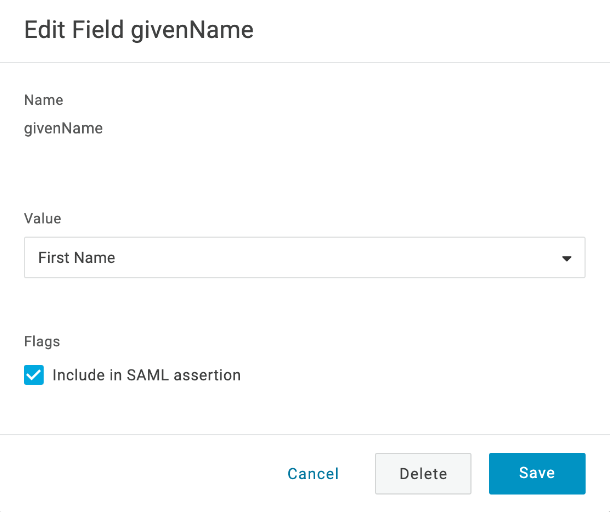
-
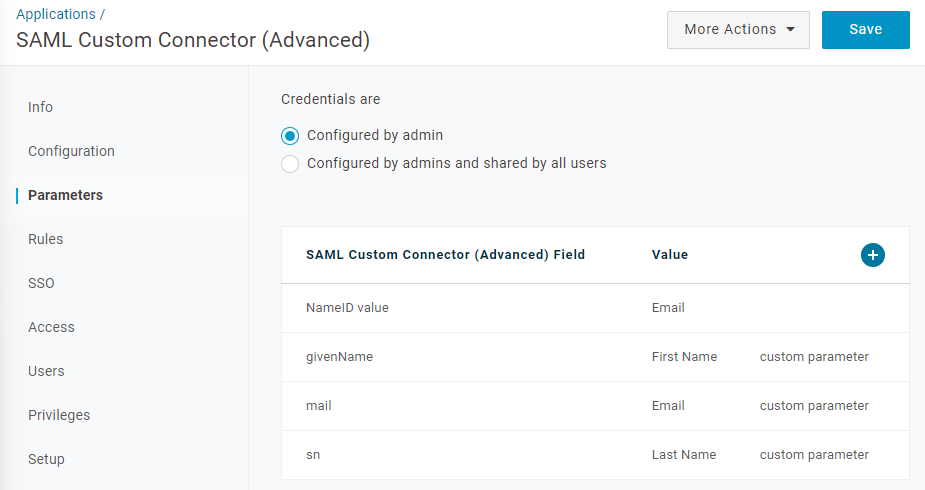
Kada popunite sva potrebna polja za SAML atribute tvrdnje u IdP-u, trebalo bi da dobijete skoro isti rezultat kao na slici ispod. Kliknite na dugme Sačuvaj.
-
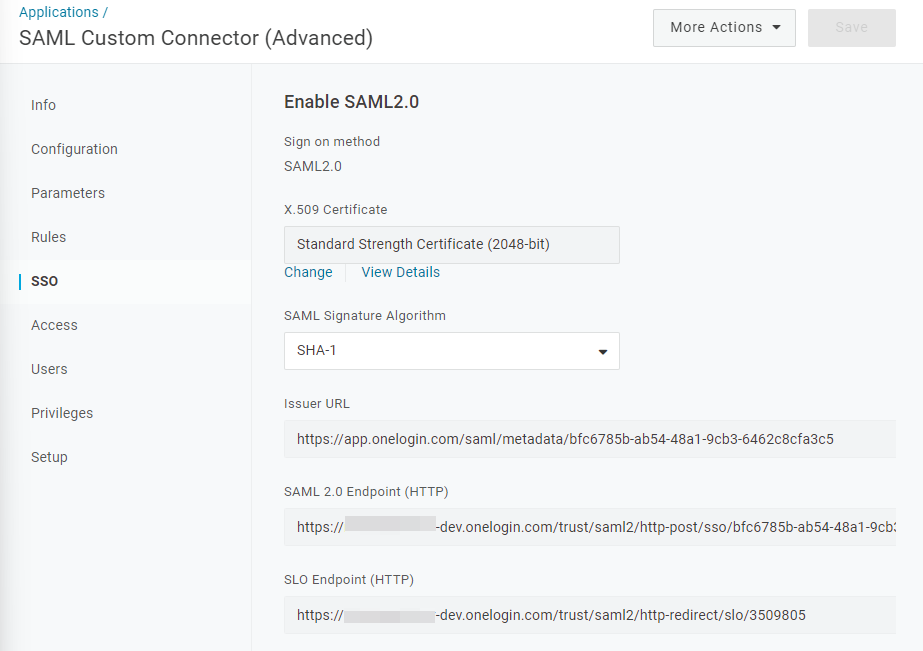
Idite na podmeni SSO. Izaberite važeći sertifikat iz liste sertifikata klikom na link Promeni, ako imate više sertifikata. U polju SAML Algoritam Potpisa ostavite opciju SHA-1 i kliknite na dugme Sačuvaj:
-
Kopirajte link iz polja URL Izdavača (npr.,
https://app.onelogin.com/saml/metadata/4d87973f-629d-4a52-812e-bde45eff92b8) i idite na svoj ONLYOFFICE radni prostor prijavljivanjem kao administrator. Otvorite stranicu Podešavanja -> Integracija -> Jedinstvena Prijava.
Konfigurisanje ONLYOFFICE SP
-
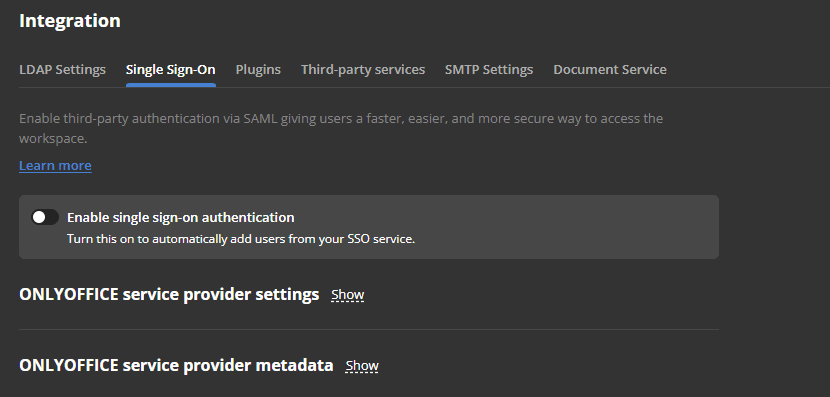
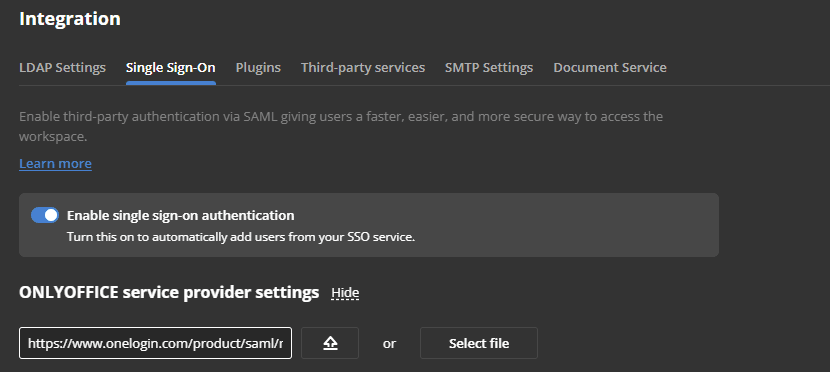
Omogućite SSO koristeći prekidač Omogući autentifikaciju jedinstvenom prijavom i nalepite link kopiran iz OneLogin URL-a izdavača u polje URL do XML metadata provajdera identiteta.
-
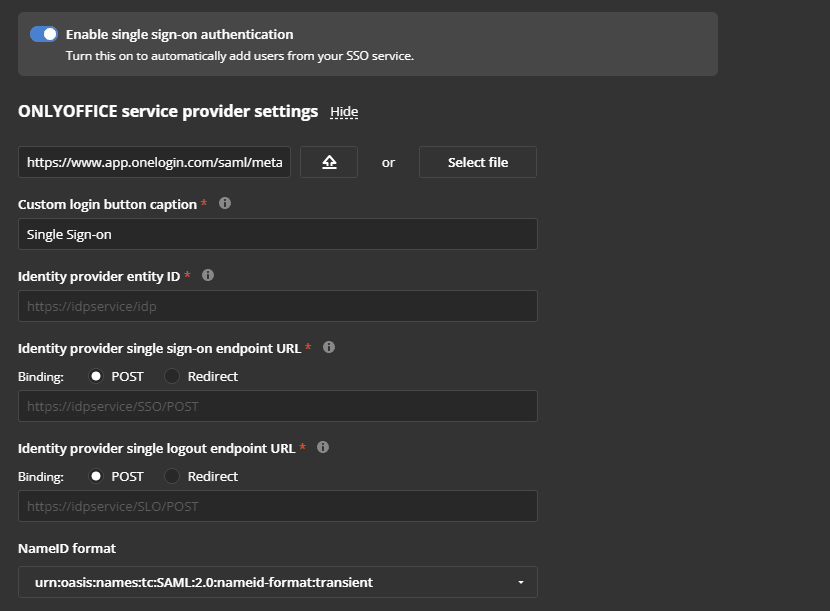
Pritisnite dugme sa strelicom nagore da učitate IdP metapodatke, ili koristite dugme Izaberi fajl da otpremite XML fajl metapodataka. Forma Podešavanja ONLYOFFICE provajdera usluga će biti automatski popunjena vašim podacima iz OneLogin IdP-a.


-
Sada treba da kreirate sertifikat u sekciji Sertifikati provajdera usluga. Da biste to uradili, kliknite na dugme Dodaj sertifikat u odgovarajućoj sekciji.

-
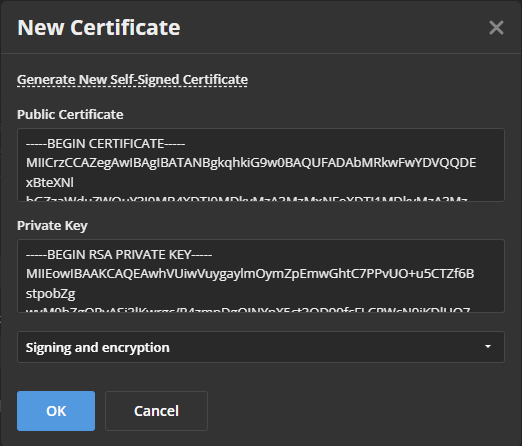
U otvorenom modalnom prozoru, kliknite na link Generiši Novi Samopotpisani Sertifikat, izaberite opciju Potpisivanje i enkripcija u listi Koristi za. Pre nego što sačuvate sertifikat, kopirajte tekst Javnog Sertifikata u privremenu memoriju (biće potreban za OneLogin), zatim kliknite na dugme OK.

-
U sekciji Mapiranje atributa proverite da polja Ime, Prezime i Email sadrže nazive atributa kreirane u OneLogin podmeniju Parametri:
givenName,snimail. -
U sekciji Tip korisnika izaberite tip koji će svi korisnici dodati putem SSO dobiti u radnom prostoru. Opcije Naprednih podešavanja ispod nje su opcione.
-
Kliknite na dugme Sačuvaj.
-
Sekcija Metapodaci ONLYOFFICE provajdera usluga bi trebalo da bude otvorena.

-
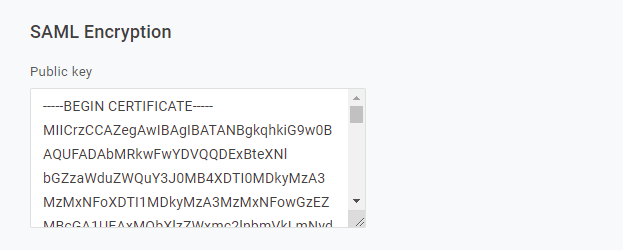
Vratite se na OneLogin da podesite enkripciju, otvorite vašu aplikaciju i idite na podmeni Konfiguracija. Skrolujte do dna stranice - novo polje SAML Enkripcija za unos ključa za enkripciju bi trebalo da se pojavi. Nalepite kopirani tekst Javnog Sertifikata iz koraka 4 ove instrukcije u ovo polje i kliknite na dugme Sačuvaj:
Kreiranje korisnika u OneLogin i davanje pristupa ONLYOFFICE-u
Da biste kreirali korisnike u OneLogin i omogućili im pristup našem ONLYOFFICE SP, pratite sledeće korake:
-
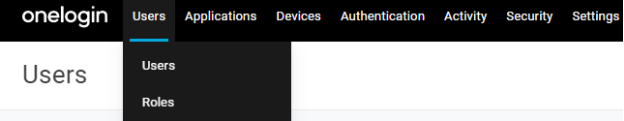
idite na stranicu Korisnici u OneLogin prijavljujući se kao administrator,
-
kreirajte novog korisnika ili izmenite postojećeg,
-
idite na podmeni Aplikacije i kliknite na dugme +,
-
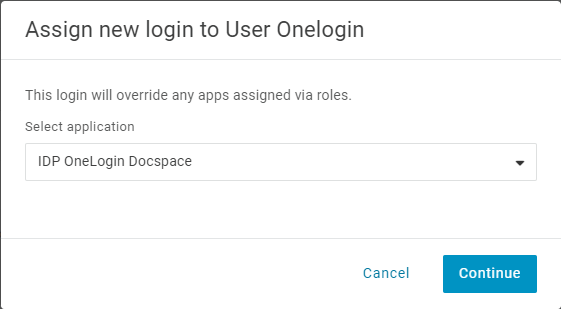
izaberite našu novo kreiranu aplikaciju sa liste i kliknite na Nastavi,
-
u novootvorenom prozoru dodajte nedostajuće podatke i kliknite na dugme SAČUVAJ,
-
sada korisnik može da radi u ONLYOFFICE SP.
Provera rada ONLYOFFICE SP sa OneLogin IdP
Prijavljivanje u ONLYOFFICE sa strane SP
-
Idite na stranicu za autentifikaciju ONLYOFFICE (npr.
https://myportal-address.com/Auth.aspx). -
Kliknite na dugme Jedinstvena prijava. Ako dugme nedostaje, to znači da SSO nije omogućen.

-
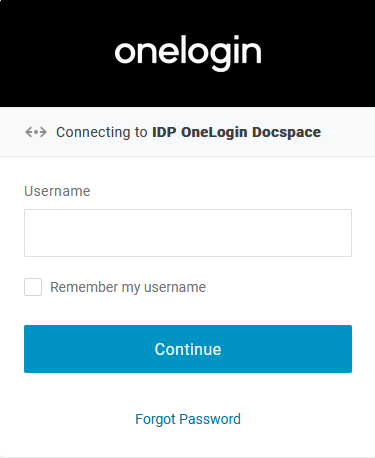
Ako su svi SP i IdP parametri ispravno postavljeni, bićemo preusmereni na OneLogin IdP formu za prijavu:
-
Unesite korisničko ime i lozinku korisnika kojem je odobren pristup ONLYOFFICE SP i kliknite na dugme PRIJAVI SE.
-
Ako su podaci ispravni, bićemo preusmereni na glavnu stranicu radnog prostora (korisnik će biti automatski kreiran ako nedostaje, ili će podaci biti ažurirani ako su promenjeni u IDP).