Keycloak IdP
Uvod
Jedinstvena prijava (SSO) je tehnologija koja omogućava korisnicima da se prijave samo jednom i zatim dobiju pristup više aplikacija/usluga bez ponovne autentifikacije.
Ako veb portal uključuje nekoliko velikih nezavisnih sekcija (forum, čet, blogovi itd.), korisnik može proći kroz proceduru autentifikacije unutar jedne od usluga i automatski dobiti pristup svim ostalim uslugama bez ponovnog unosa akreditiva.
SSO je uvek obezbeđen zajedničkim radom dve aplikacije: pružaoca identiteta i pružaoca usluga (takođe poznati kao IdP i SP). ONLYOFFICE SSO implementira samo SP. Mnogo različitih provajdera može delovati kao IdP, ali ovaj članak razmatra implementaciju Keycloak-a.
Kreiranje IdP u Keycloak-u
-
Prijavite se na Keycloak kao administrator.
-
Idite na Upravljanje domenima i izaberite domen gde će se veza konfigurisati.
-
Idite na Klijenti i kliknite na dugme Kreiraj klijenta.
-
Na stranici koja se otvori, postavite sledeće: U polju Tip klijenta izaberite SAML. U polju ID klijenta unesite
https://myportal-address.com/sso/metadata, zamenjujući myportal-address.com nazivom domena vašeg radnog prostora. U poljima Ime i Opis unesite bilo koje ime i opis za klijenta.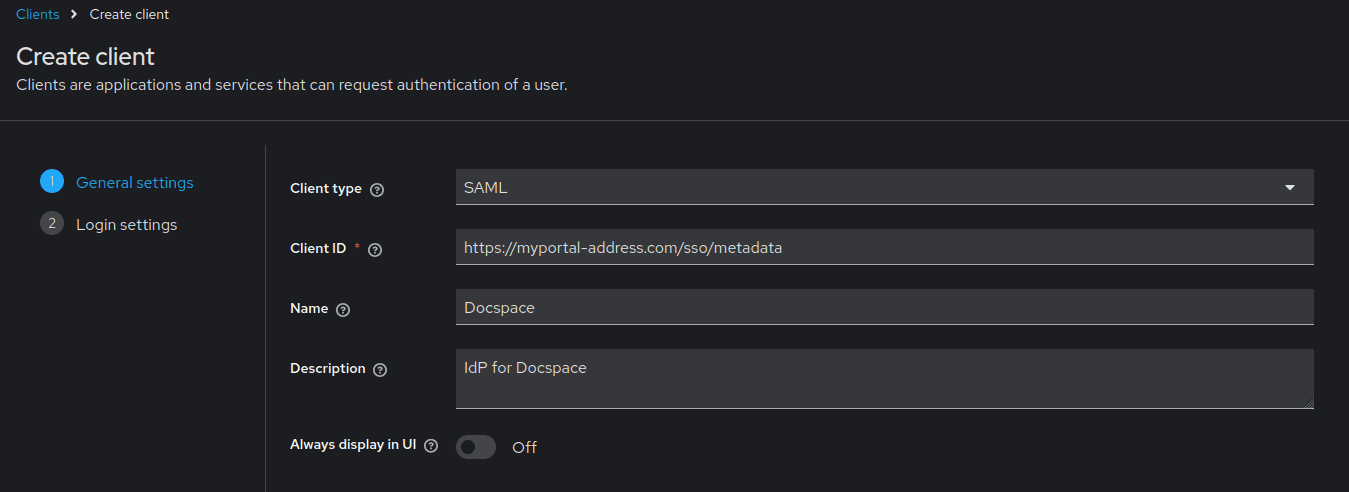
-
Kliknite na dugme Dalje.
-
Popunite sledeća polja:
noteZamenite
myportal-address.comnazivom domena vašeg radnog prostora.Detalji aplikacije Osnovni URL https://myportal-address.com/ssoPočetni URL https://myportal-address.com/ssoValidni URI za preusmeravanje https://myportal-address.com/sso/slo/callbackhttps://myportal-address.com/sso/acsValidni URI za preusmeravanje nakon odjave https://myportal-address.com/sso/slo/callbackGlavni SAML URL za obradu https://myportal-address.com/sso/acs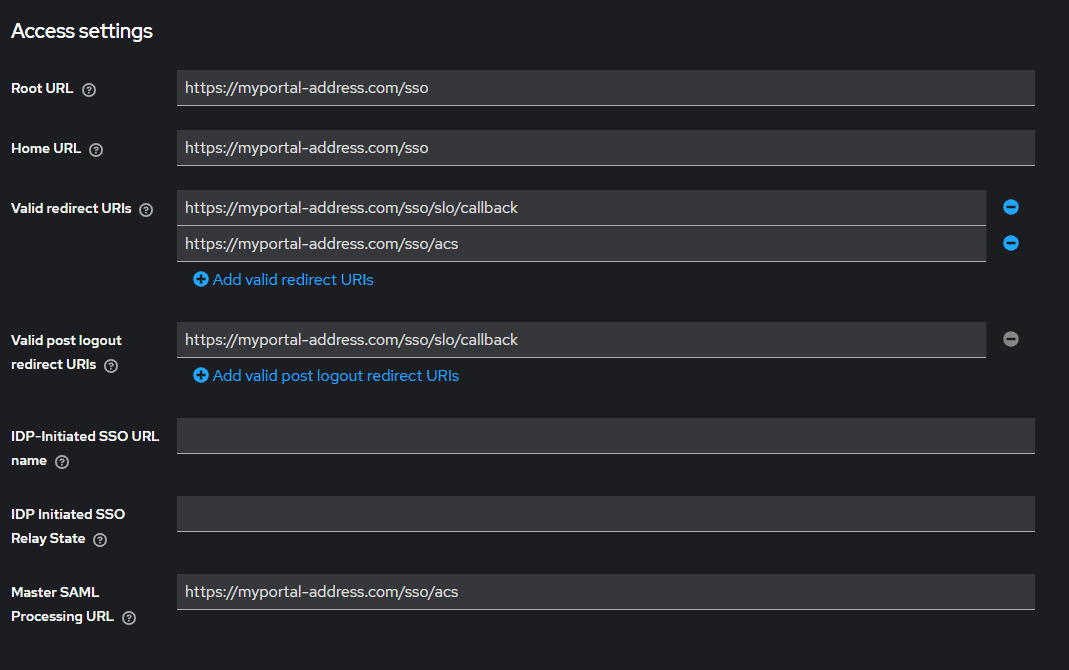
Popunite sledeća polja na kartici Napredno:
URL za POST vezivanje usluge potrošača tvrdnji https://myportal-address.com/sso/acsURL za preusmeravanje usluge potrošača tvrdnji https://myportal-address.com/sso/acsURL za POST vezivanje usluge odjave https://myportal-address.com/sso/slo/callbackURL za preusmeravanje usluge odjave https://myportal-address.com/sso/slo/callback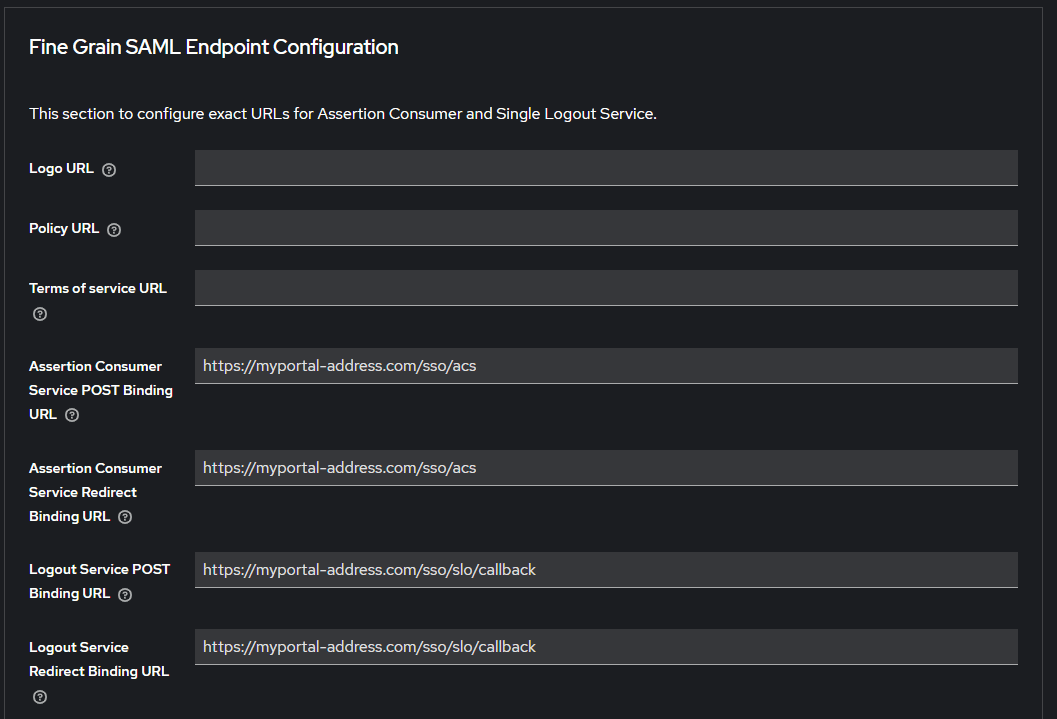
-
Kliknite na dugme Sačuvaj.
-
U sekciji SAML sposobnosti, podesite Format ID imena na email.
-
U sekciji Potpisivanje i enkripcija, omogućite opciju Potpiši tvrdnje i izaberite algoritam potpisa: RSA_SHA1, RSA_SHA256, ili RSA_SHA512.

-
Kliknite na dugme Sačuvaj.
-
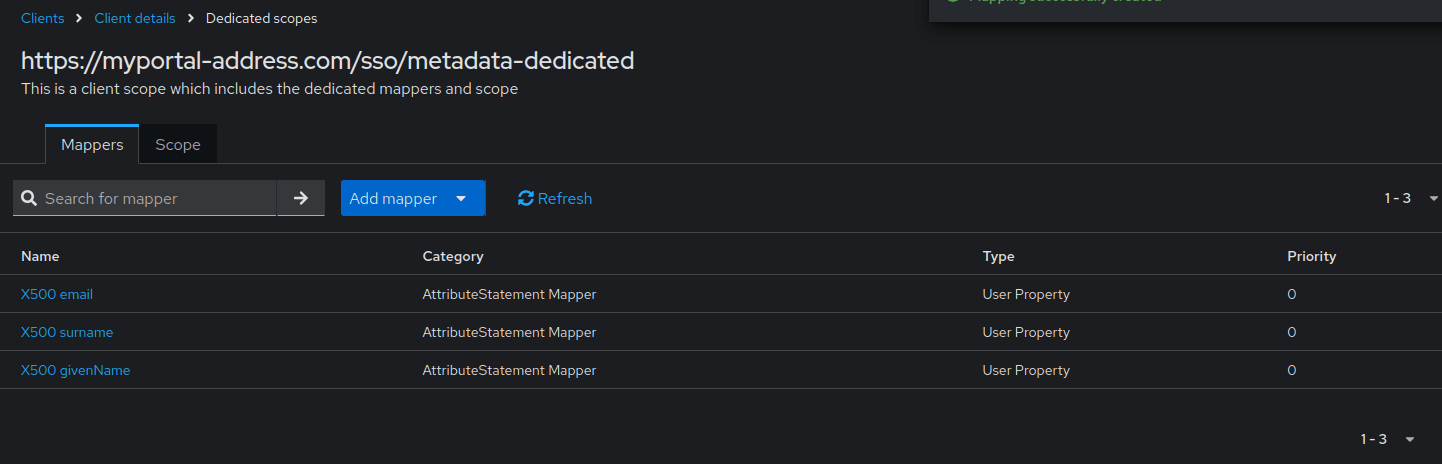
Idite na sekciju Opseg klijenata i kliknite na link sa imenom vašeg radnog prostora
https://myportal-address.com/sso/metadata-dedicated.Kliknite na dugme Dodaj unapred definisane mape, i u iskačućem prozoru izaberite sledeće mape:
- X500 email
- X500 givenName
- X500 surname
Zatim kliknite na dugme Dodaj.
Konfigurisanje ONLYOFFICE SP
-
Uverite se da ste prijavljeni kao Administrator na vaš ONLYOFFICE Apps radni prostor i idite na meni Podešavanja, izaberite sekciju Integracija, i otvorite karticu Jedinstvena prijava.
-
Omogućite SSO koristeći prekidač Omogući autentifikaciju jedinstvene prijave i nalepite
https://<keycloakurl>/realms/<realm_name>/protocol/saml/descriptoru polje URL do IdP Metadata XML. Zamenite<keycloakurl>i<realm_name>adresom vašeg Keycloak servera i imenom domena gde je veza kreirana. Konačni link mora biti dostupan iz pretraživača.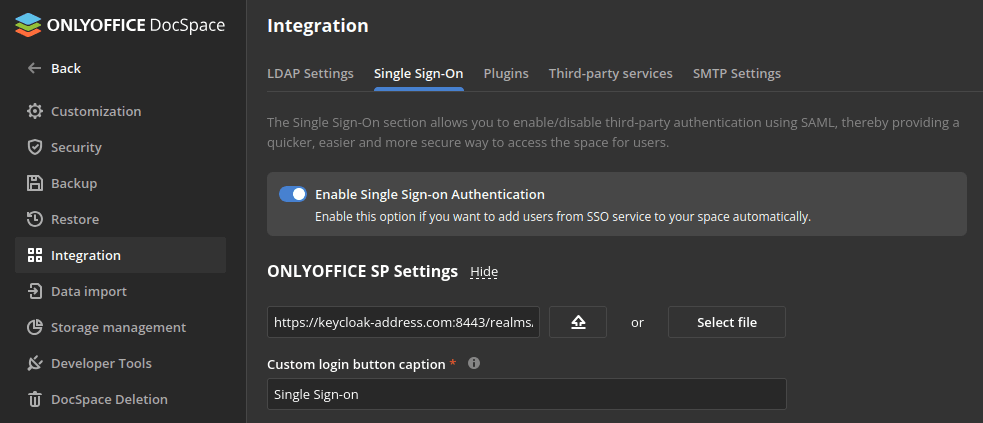
-
Pritisnite dugme sa strelicom nagore da učitate IdP metapodatke. Forma za podešavanja ONLYOFFICE pružaoca usluga će automatski biti popunjena vašim podacima iz Keycloak IdP.
-
Izaberite isti Podrazumevani algoritam verifikacije potpisa kao onaj naveden u Keycloak-u.

-
Promenite Format ID imena na emailAddress.

-
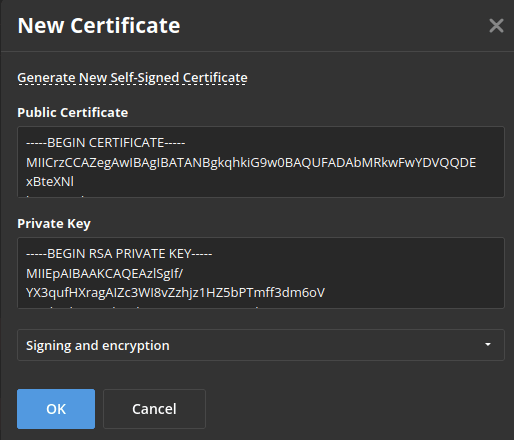
Sada treba da kreirate sertifikat u sekciji SP Sertifikati. Da biste to uradili, kliknite na dugme Dodaj sertifikat.
-
U otvorenom modalnom prozoru, kliknite na link Generiši novi samopotpisani sertifikat, i izaberite opciju potpisivanje i enkripcija u listi Koristi za. Pre nego što sačuvate sertifikat, kopirajte tekst Javnog sertifikata u klipbord i sačuvajte ga u fajl (biće potreban za Keycloak), zatim kliknite na dugme OK.
-
Idite na sekciju Mapiranje atributa i dodelite sledeće vrednosti atributima:
- Ime: urn:oid:2.5.4.42
- Prezime: urn:oid:2.5.4.4
- Email: urn:oid:1.2.840.113549.1.9.1

U sekciji Napredna podešavanja, možete označiti opciju Sakrij auth stranicu da biste sakrili podrazumevanu stranicu za autentifikaciju i automatski preusmerili na SSO servis.
Ako trebate da vratite podrazumevanu stranicu za autentifikaciju (da biste mogli pristupiti radnom prostoru ako vaš IdP server ne radi), možete dodati ključ /login?skipssoredirect=true nakon imena domena vašeg radnog prostora u adresnoj traci pregledača.
-
Kliknite na dugme Sačuvaj.
-
Vratite se na Keycloak da konfigurišete enkripciju, otvorite vaš klijent i idite na sekciju Ključevi. Onemogućite opciju Potrebno potpisivanje klijenta i omogućite Enkriptuj tvrdnje. U iskačućem prozoru, izaberite Uvezi, postavite Format arhive na Sertifikat PEM i kliknite na dugme Pretraži. Navedite putanju do fajla sertifikata iz koraka 7 i kliknite Potvrdi.
Provera rada ONLYOFFICE SP sa Keycloak IdP
-
Idite na stranicu za autentifikaciju ONLYOFFICE Apps (npr.,
https://myportal-address.com/login). -
Kliknite na dugme Jedinstvena prijava. Ako dugme nedostaje, to znači da SSO nije omogućeno.

-
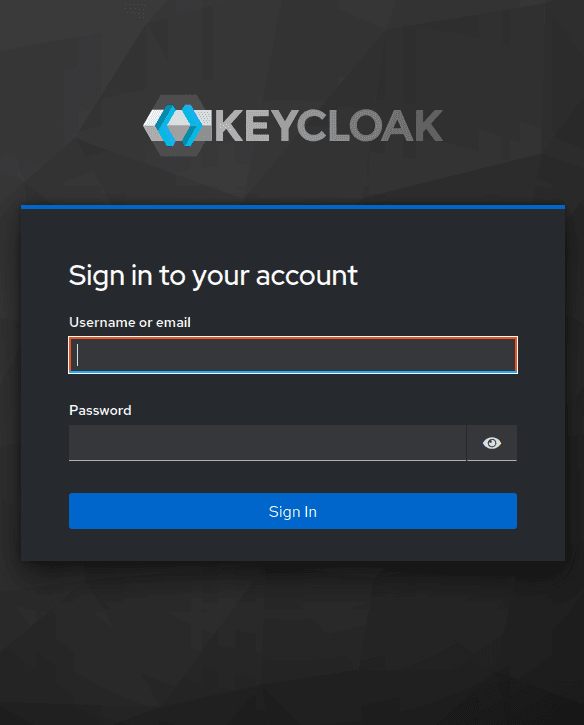
Ako su svi SP i IdP parametri ispravno postavljeni, bićete preusmereni na Keycloak IdP formu za prijavu:
-
Unesite korisničko ime i lozinku Keycloak korisnika i kliknite na dugme Prijavi se.
-
Ako su kredencijali ispravni, bićete preusmereni na glavnu stranicu radnog prostora (korisnik će biti automatski kreiran ako nedostaje, ili će podaci biti ažurirani ako su promenjeni u IdP).