Korišćenje administratorskog panela za ONLYOFFICE Docs
Pregled
Počevši od verzije 9.1, ONLYOFFICE Admin Panel pruža siguran web interfejs za upravljanje konfiguracijom servera i praćenje. Ovaj vodič objašnjava kako postaviti i koristiti sistem autentifikacije.
Početno podešavanje
Podrazumevano, Admin Panel je onemogućen. Pratite uputstva na stranici http://example.com/welcome da biste ga pokrenuli.
example.com je naziv servera na kojem je instaliran ONLYOFFICE Docs.
Prva instalacija
Kada prvi put pokrenete Admin Panel, potrebno je početno podešavanje:
-
Otvorite web interfejs Admin Panela.
Na stranici
http://example.com/welcomekliknite na Admin Panel. U dijalogu koji se pojavi kliknite na Open Admin Panel. -
Kreirajte prvog administratora.
Server automatski detektuje da administratorska lozinka nije podešena. Otvara se stranica sa komandama za kreiranje prvog administratora. Prvi administrator se može kreirati samo sa hosta.
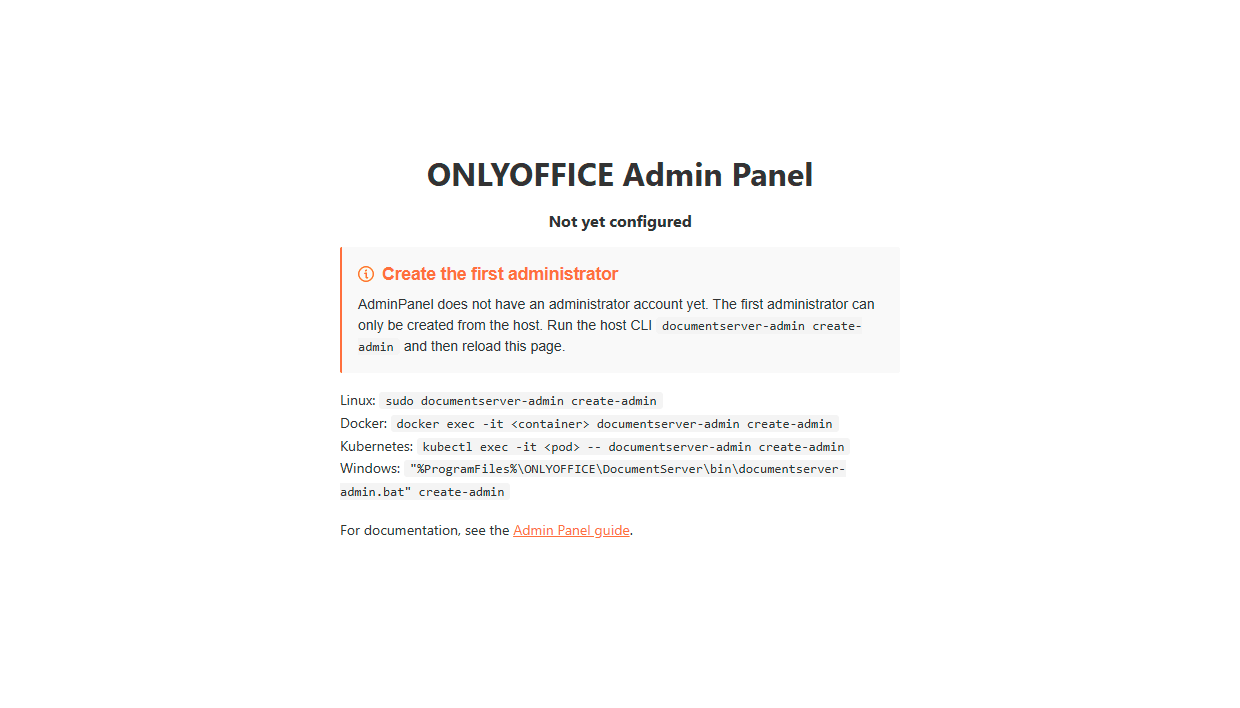
Koristite komandu koja odgovara vašoj instalaciji:
Linux:
sudo documentserver-admin create-adminDocker:
docker exec -it <container> documentserver-admin create-adminZamenite
<container>ID-jem ili nazivom kontejnera. Da biste ga pronašli, pokrenitedocker ps.Kubernetes:
kubectl exec -it <pod> -- documentserver-admin create-adminZamenite
<pod>nazivom poda. Da biste ga pronašli, pokrenitekubectl get pods.Windows:
"%ProgramFiles%\ONLYOFFICE\DocumentServer\bin\documentserver-admin.bat" create-adminPratite uputstva komandne linije da biste postavili administratorsku lozinku.
-
Ponovo učitajte stranicu i prijavite se.
Ponovo učitajte stranicu Admin Panela, unesite lozinku koju ste kreirali i kliknite na Login.
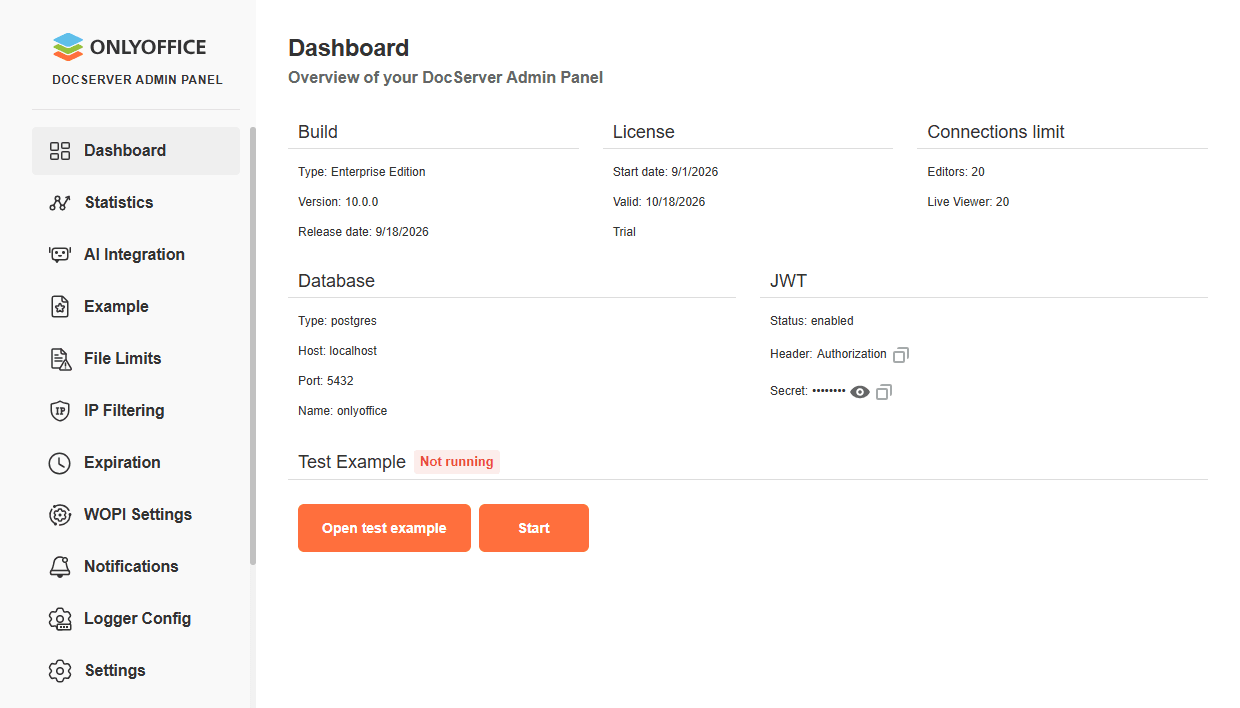
Biće kreiran fajl
runtime.json, koji će sadržati izmenjena podešavanja u Admin Panelu. On ima prednost nad drugim konfiguracionim fajlovima kao što su local.json, default.json, production.json, itd.Fajl
runtime.jsonmože se pronaći ovde:-
Za Linux -
/var/www/onlyoffice/Data/runtime.json -
Za Docker -
/var/www/onlyoffice/Data/runtime.json(prvo uđite u ONLYOFFICE Docs kontejner koristeći komandudocker exec -it <containerid> bash) -
Za Windows -
%ProgramData%/ONLYOFFICE/Data/runtime.jsonPodrazumevano,
ProgramDataje skriven folder u Windows Serveru, možete omogućiti prikaz skrivenih stavki u opcijama File Explorera da biste ga videli.
-
Beleške o bezbednosti
- Prvi administrator se može kreirati samo sa hosta pomoću
documentserver-admin create-admin. - Administratorska lozinka se čuva kao
passwordHashuruntime.json. - Lozinka se ne prenosi niti beleži — čuvaju se samo sigurni heševi.
Redovna prijava
Nakon završetka početnog podešavanja:
-
Idite na
http://example.com/admin. -
Unesite svoju administratorsku lozinku.
-
Kliknite na Login.

-
Vaša sesija je validna 1 sat.
Detalji o sesiji
- Sesije koriste sigurne HTTP-only kolačiće.
- One automatski ističu nakon 1 sata neaktivnosti.
SameSite=Strictzaštita se primenjuje protiv CSRF napada.
Promena lozinke
Da biste promenili svoju administratorsku lozinku:
- Prijavite se u Admin Panel.
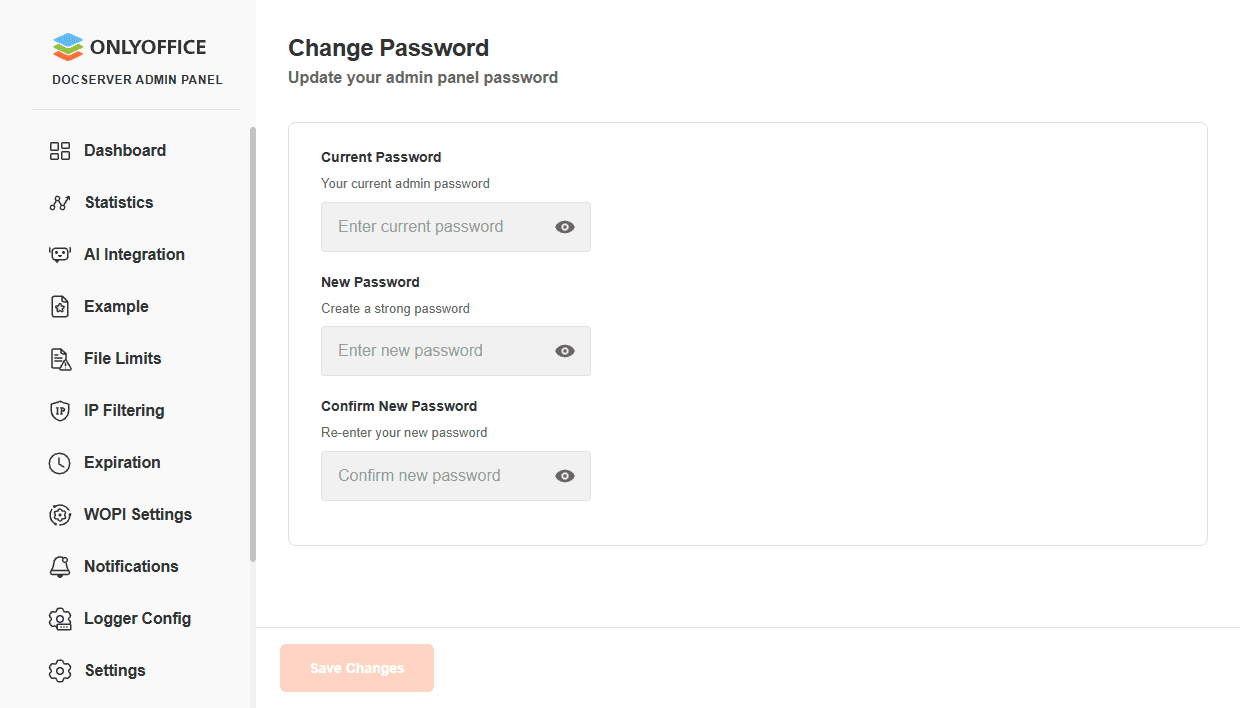
- Idite na stranicu Change Password.
- Unesite svoju trenutnu lozinku.
- Unesite novu lozinku.
- Potvrdite novu lozinku.
- Kliknite na Sačuvaj promene.
Vaša sesija ostaje aktivna nakon promene lozinke.
Detalji o heširanju lozinke
- Algoritam: PBKDF2-SHA256 (600.000 iteracija, OWASP 2023).
- Međusistemska kompatibilnost: Heš se može generisati putem Python-a ili Node.js-a.
Generisanje heša lozinke eksterno
OpenSSL 3.0+ (preporučeno - MCF format):
PASSWORD="YourPassword"; I=600000; S=$(openssl rand -base64 16 | tr -d '\n'); H=$(openssl kdf -binary -keylen 32 -kdfopt digest:SHA256 -kdfopt pass:UTF8:"$PASSWORD" -kdfopt salt:base64:"$S" -kdfopt iter:$I PBKDF2 | base64 | tr -d '\n'); echo "\$pbkdf2-sha256\$$I\$$S\$$H"
Node.js:
node -e "const crypto=require('crypto');const p=process.argv[1];const s=crypto.randomBytes(16);const sb=s.toString('base64').replace(/\+/g,'.').replace(/=/g,'');crypto.pbkdf2(p,s,600000,32,'sha256',(e,k)=>{const h=k.toString('base64').replace(/\+/g,'.').replace(/=/g,'');console.log('\$pbkdf2-sha256\$600000\$'+sb+'\$'+h)})" "YourPassword"
Proverite verziju OpenSSL-a:
openssl version
# OpenSSL 3.0.0 ili noviji - ✓ Koristite openssl kdf komandu
# OpenSSL 1.x - ✓ Koristite openssl keyutl komandu
Dodajte rezultujući heš u fajl runtime.json:
{
  "adminPanel": {
    "passwordHash": "$pbkdf2-sha256$600000$..."
  }
}
Resetovanje / oporavak lozinke
Ako znate svoju trenutnu lozinku, koristite stranicu Change Password u Admin Panelu.
Ako zaboravite svoju administratorsku lozinku, pokrenite sledeću komandu na serveru:
Linux:
sudo documentserver-admin reset-admin-password
Docker:
docker exec -it <container> documentserver-admin reset-admin-password
Zamenite <container> ID-jem ili nazivom kontejnera. Da biste ga pronašli, pokrenite docker ps.
Kubernetes:
kubectl exec -it <pod> -- documentserver-admin reset-admin-password
Zamenite <pod> nazivom poda. Da biste ga pronašli, pokrenite kubectl get pods.
Windows:
"%ProgramFiles%\ONLYOFFICE\DocumentServer\bin\documentserver-admin.bat" reset-admin-password
Pratite uputstva komandne linije da biste postavili novu administratorsku lozinku.
Rešavanje problema
Admin Panel još nije podešen
Problem: Stranica Admin Panela i dalje prikazuje da administratorski nalog ne postoji.
Rešenja:
- Kreirajte prvog administratora sa hosta pomoću
documentserver-admin create-admin. - Za Docker, pokrenite komandu unutar ONLYOFFICE Docs kontejnera:
docker exec -it <container> documentserver-admin create-admin. Zamenite<container>ID-jem ili nazivom kontejnera izdocker ps. - Kada komandna linija završi, ponovo učitajte stranicu Admin Panela i prijavite se lozinkom koju ste kreirali.
Podešavanja
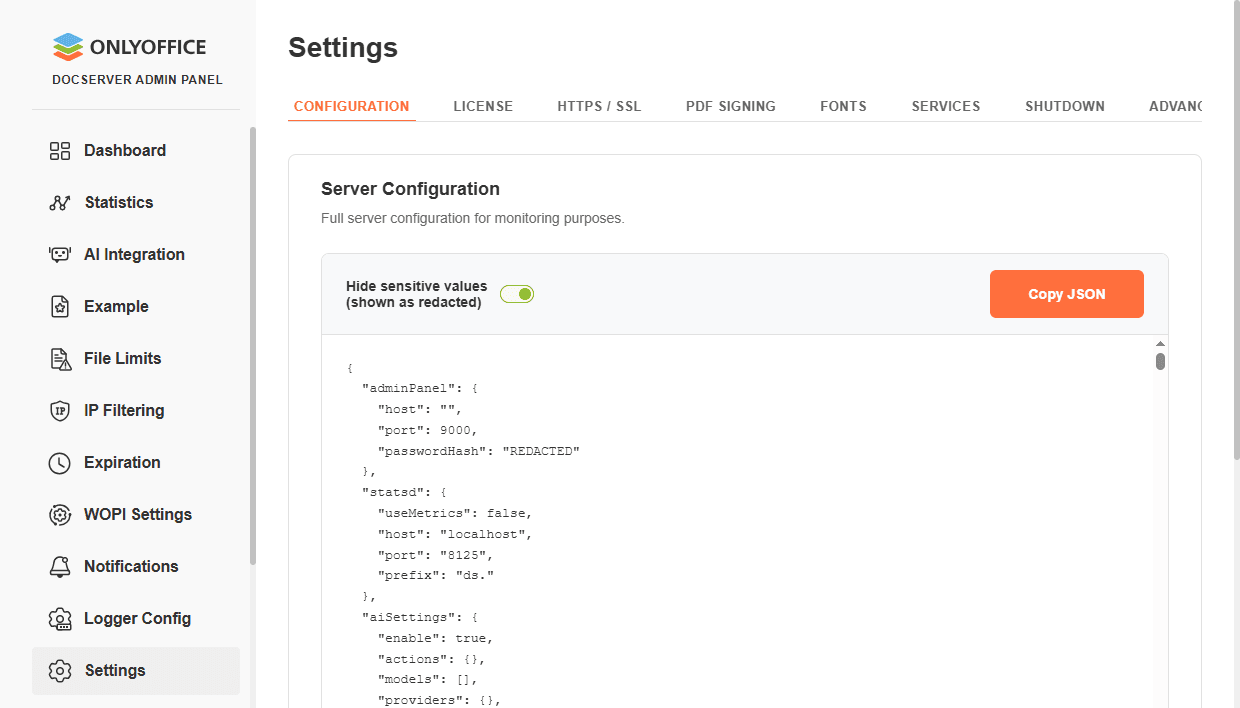
Stranica Podešavanja u ONLYOFFICE Admin Panelu pruža set alata za praćenje konfiguracije servera, upravljanje sertifikatima, prilagođenim fontovima, itd. Ispod je kratak opis mogućnosti ovog odeljka.
Konfiguracija
Koristeći ovu karticu, možete:
- Pogledati konfiguraciju servera. Konačna konfiguracija se prikazuje ovde sa svim parametrima redefinisanim kroz sve konfiguracione fajlove. Osetljivi parametri (lozinke, ključevi, tajne) su prikazani kao REDACTED.
- Kopirati sadržaj konfiguracionog fajla.
- Resetovati sva podešavanja konfiguracije na njihove podrazumevane vrednosti. Ova akcija se ne može poništiti.
Licenca
Koristeći ovu karticu, možete učitati svoju licencu za proizvod i pregledati informacije o licenci:
- Build: tip (Enterprise izdanje, Developer izdanje), režim (probni, produkcijski), datum izdanja.
- Licenca: datum početka, datum do kojeg je licenca važeća.
- Ograničenje konekcija za editore i live viewer.
Kliknite na dugme Kupi odmah da biste kupili licencu. Bićete preusmereni na odgovarajuću stranicu zvaničnog ONLYOFFICE sajta.
Da biste učitali licencu:
- Kliknite na dugme Pregledaj da biste izabrali fajl licence.
- Kliknite na dugme Primeni licencu.
Potpisivanje PDF-a
Koristeći ovu karticu, možete dodati PKCS#12 (.p12/.pfx) sertifikat za potpisivanje poslatih PDF formulara. Popunjeni PDF formulari će biti potpisani kada ih pošaljete klikom na dugme Završi i pošalji.
Da biste kreirali .p12/.pfx sertifikat koristeći postojeće fajlove (privatni ključ i .crt / .pem sertifikat), možete koristiti openssl iz komandne linije:
openssl pkcs12 -export -out certificate.pfx -inkey privatekey.key -in certificate.crt
Da biste kreirali sertifikat od nule:
-
Generišite privatni ključ:
openssl genrsa -out privatekey.key 2048 -
Kreirajte zahtev za potpisivanje sertifikata (CSR):
openssl req -new -key privatekey.key -out request.csr -
Generišite samopotpisani sertifikat:
openssl x509 -req -days 365 -in request.csr -signkey privatekey.key -out certificate.crt -
Kreirajte PKCS#12 fajl:
openssl pkcs12 -export -out certificate.pfx -inkey privatekey.key -in certificate.crt
Kada dobijete svoj .p12/.pfx sertifikat, možete ga učitati u polje 'Fajl sertifikata' u Admin Panelu. Ako je sertifikat zaštićen lozinkom, unesite svoju lozinku u polje 'Lozinka sertifikata'. Zatim sačuvajte podešavanja.
HTTPS / SSL
Koristeći ovu karticu, možete instalirati novi CA-potpisani sertifikat sa letsencrypt.org servisa da omogućite sigurni HTTPS protokol.
Portovi 80 i 443 moraju biti otvoreni kako bi se uspešno generisali Let's Encrypt sertifikati. A zapis u vašim DNS unosima mora usmeriti ime vašeg domena na IP adresu servera gde je instaliran ONLYOFFICE Docs.
- Navedite ime vašeg domena u polju Domen.
- Navedite vašu email adresu u polju Email.
- Kliknite na dugme Instaliraj sertifikat.
Fontovi
Koristeći ovu karticu, možete dodati nove prilagođene fontove:
- Kliknite na dugme Pregledaj da biste izabrali fajlove fontova ili ih prevucite ovde.
- Kliknite na dugme Generiši.
Upravljajte svojim dodanim prilagođenim fontovima:
- Filtrirajte sve fontove po imenu da biste pronašli potrebni.
- Označite opciju 'Prikaži samo prilagođene' da biste prikazali samo prilagođene fontove na listi.
- Označite opciju 'Označi sve prilagođene za brisanje' i kliknite na dugme Generiši da biste uklonili odabrane prilagođene fontove.
Servisi
Koristeći ovu karticu, možete omogućiti ili onemogućiti javne API krajnje tačke za određene servise.
Onemogućavanje servisa odmah odbija njegove javne API zahteve sa HTTP 403. Integracije koje zavise od onemogućenih krajnjih tačaka prestaće da rade dok se servis ponovo ne omogući.
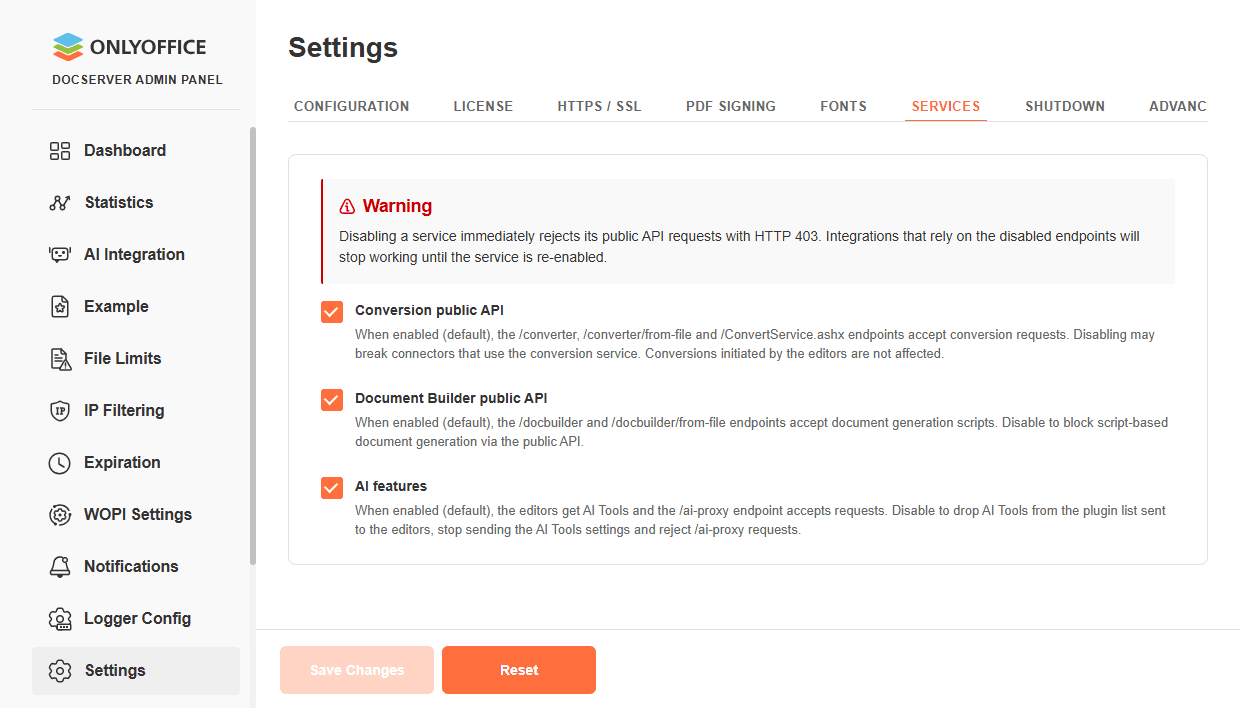
Dostupne su sledeće opcije:
- Javni API za konverziju. Omogućite ili onemogućite krajnje tačke za konverziju. Onemogućavanje može poremetiti konektore koji koriste servis za konverziju. Konverzije koje pokreću editori nisu pogođene.
- Javni API za Document Builder. Omogućite ili onemogućite krajnje tačke za generisanje dokumenata.
- AI funkcije. Omogućite ili onemogućite AI alate u editorima i krajnju tačku
/ai-proxy. Onemogućavanje uklanja AI alate sa liste dodataka koja se šalje editorima i odbija/ai-proxyzahteve.
Gašenje
Koristeći ovu karticu, možete prisilno prekinuti korisnike ONLYOFFICE Docs kako biste izbegli gubitak podataka kada trebate zaustaviti ONLYOFFICE Docs zbog razloga kao što su ažuriranja aplikacije ili restart servera.
- Kliknite na dugme Isključi da biste blokirali nove konekcije editora i zatvorili postojeće sesije. Kada zaustavljate server na ovaj način, korisnici će biti pravilno isključeni iz editora, a njihove promene će biti sačuvane.
- Kliknite na dugme Nastavi da biste vratili server u normalan režim rada i omogućili nove konekcije editora.
Napredne opcije
Koristeći ovu karticu, možete konfigurisati napredne opcije bezbednosti i sastavljanja dokumenata.
Onemogućavanje verifikacije čini server ranjivim na napade tipa man-in-the-middle. Koristite to samo kao privremeno rešenje pri integraciji sa servisima koji imaju samopotpisane ili na drugi način nepouzdane sertifikate. Ponovo omogućite verifikaciju kada se instaliraju odgovarajući sertifikati.
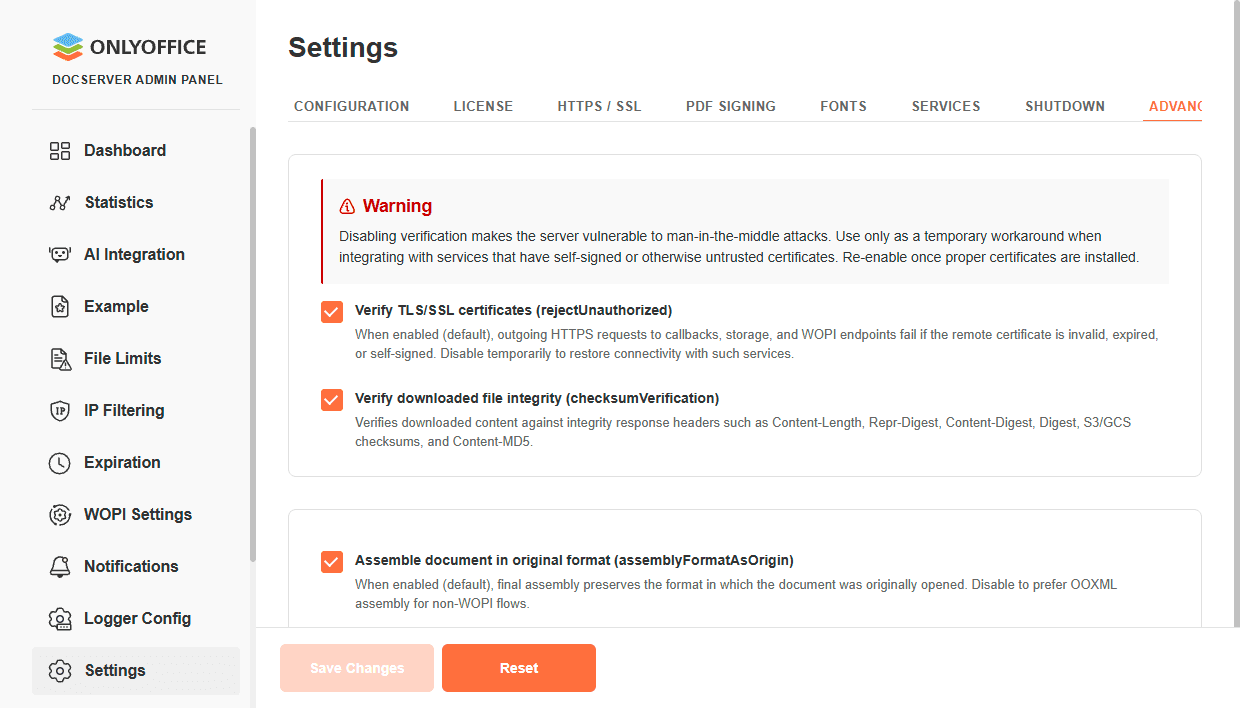
Dostupne su sledeće opcije:
- Verifikuj TLS/SSL sertifikate (rejectUnauthorized). Proverava udaljene sertifikate za odlazne HTTPS zahteve.
- Verifikuj integritet preuzetih fajlova (checksumVerification). Proverava preuzeti sadržaj prema zaglavljima integriteta.
- Sastavi dokument u originalnom formatu (assemblyFormatAsOrigin). Čuva originalni format dokumenta tokom završnog sastavljanja.
IP filtriranje
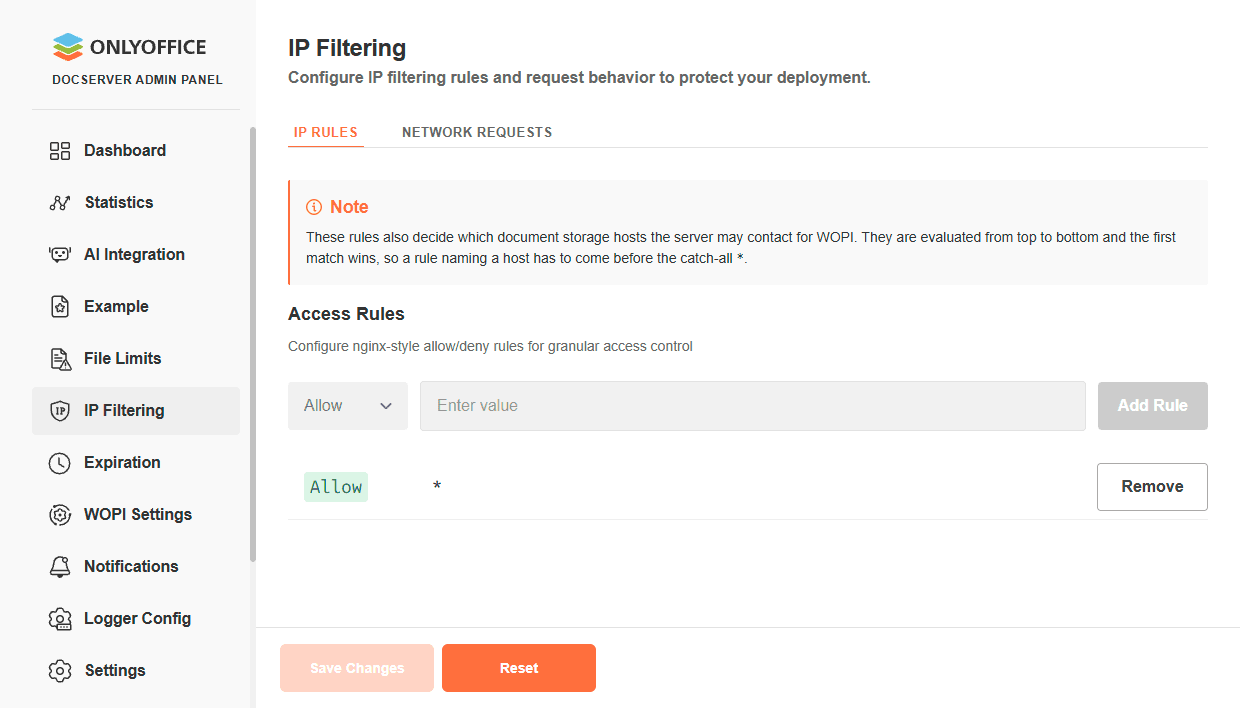
Stranica IP filtriranje vam omogućava da definišete koje hostove ovaj server sme da kontaktira. Dodajte pravilo koje imenuje host da biste serveru dozvolili da ga kontaktira. Opšte pravilo * odgovara bilo kom hostu.
Zahtevaj pouzdane WOPI hostove kontroliše da li je opšte pravilo * dovoljno da bi se hostu verovalo. Kada je omogućeno (podrazumevano), računa se samo pravilo koje eksplicitno imenuje host — opšte pravilo ne.
Pravila se procenjuju od vrha ka dnu, a primenjuje se prvo pravilo koje odgovara. Dodajte pravilo za svoj WOPI host skladišta iznad opšteg pravila *.
Mrežni zahtevi
Kartica Mrežni zahtevi kontroliše koji pozivaoci mogu da pristupe ovom serveru i kako se filtriraju odlazne konekcije.

Dostupne su sledeće opcije:
- Koristi IP filtriranje za zahteve. Primenjuje IP pravila na dolazne zahteve. Kada je onemogućeno, adrese klijenata se ne proveravaju; odlazna WOPI odredišta se i dalje autorizuju istim pravilima.
- Dozvoli privatne IP adrese. Dozvoljava odlazne zahteve ka privatnim opsezima i loopback adresi. Ovo ne čini WOPI host pouzdanim.
- Dozvoli meta IP adrese. Dozvoljava odlazne zahteve ka
0.0.0.0i::. Adrese metapodataka oblaka i link-local adrese ostaju blokirane za WOPI.
WOPI Podešavanja
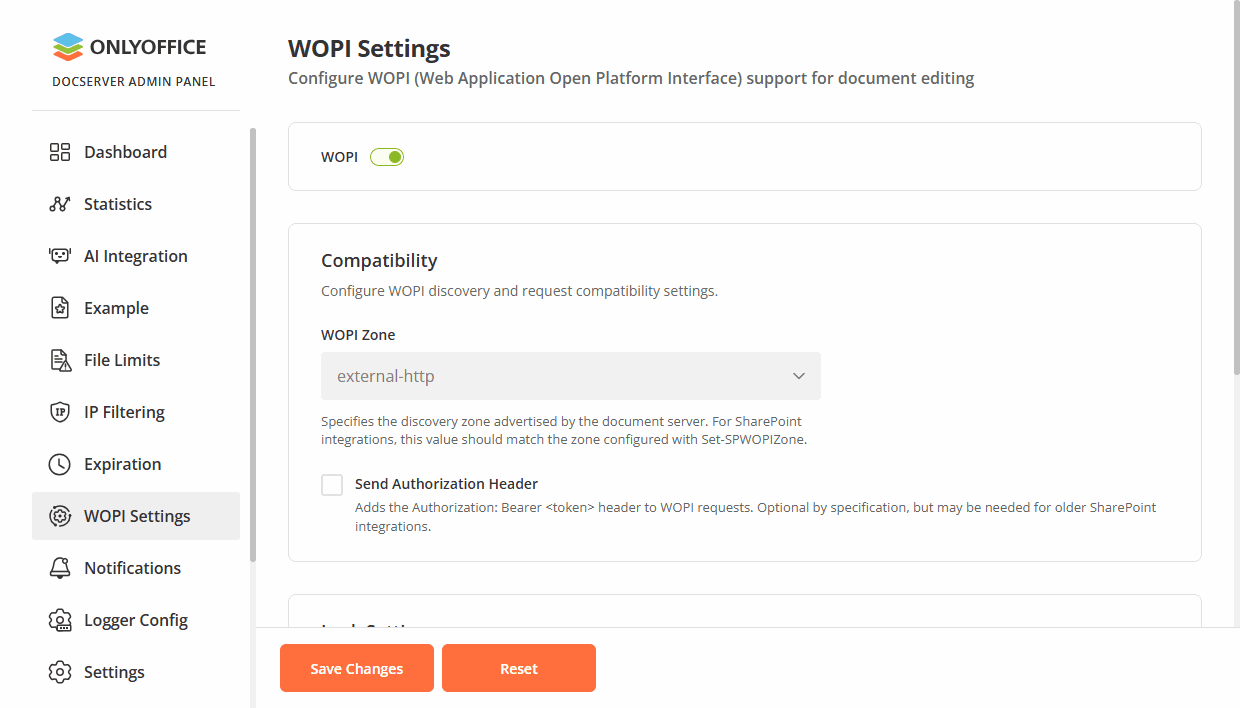
Stranica WOPI Podešavanja omogućava vam da konfigurišete podršku za WOPI za uređivanje dokumenata, uključujući pouzdane WOPI hostove, podešavanja kompatibilnosti za SharePoint integracije, ponašanje zaključavanja dokumenata i upravljanje ključevima za enkripciju.
Koristite prekidač WOPI na vrhu stranice da biste potpuno omogućili ili onemogućili WOPI podršku.
Pouzdani WOPI hostovi
Ovaj deo vam omogućava da odlučite koje hostove skladišta dokumenata ovaj server sme da kontaktira. Listom pouzdanih hostova upravlja se na stranici IP filtriranje, a ne na stranici WOPI Podešavanja.
Zahtevaj pouzdane WOPI hostove kontroliše da li je opšte pravilo * na stranici IP filtriranje dovoljno da bi se hostu verovalo. Kada je omogućeno (podrazumevano), računa se samo pravilo koje eksplicitno imenuje host — opšte pravilo ne. Pravila IP filtriranja se uvek koriste za WOPI odredišta; ova opcija ne isključuje to filtriranje.
Ako nijedan pouzdani WOPI host nije konfigurisan, prikazuje se upozorenje i dokumenti se ne mogu otvoriti dok ne dodate pravilo koje imenuje vaš host skladišta.
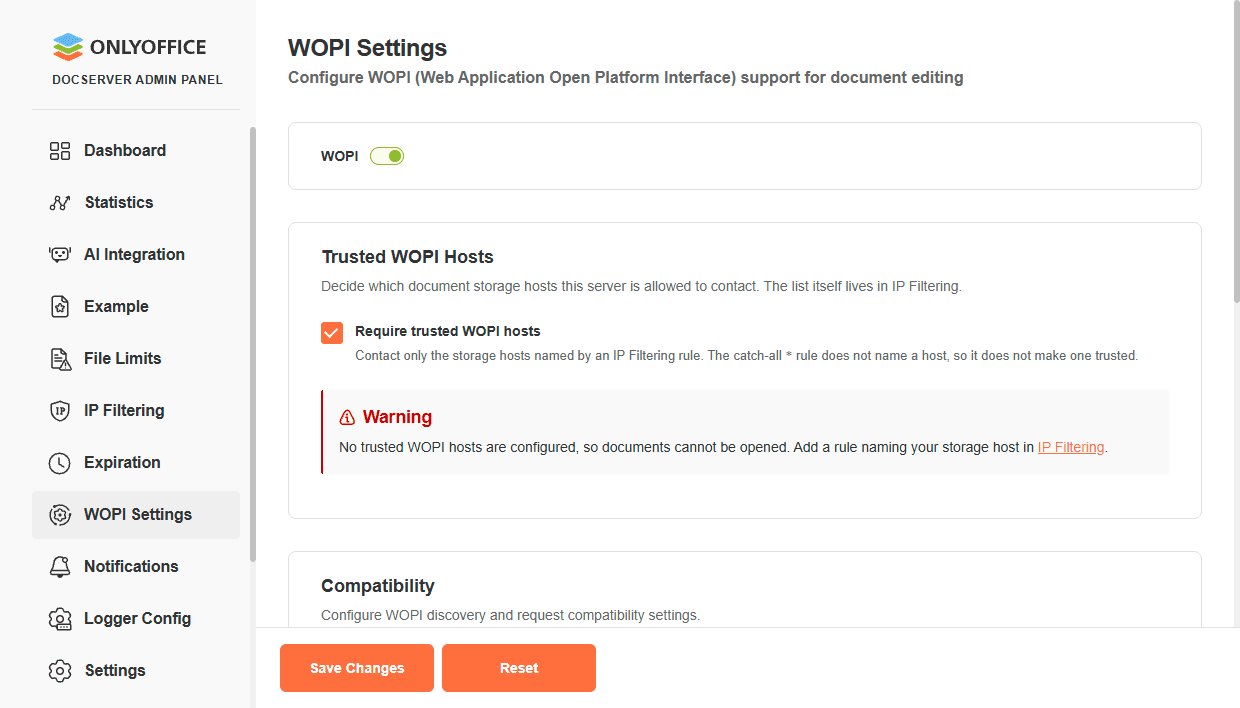
Da biste dodali WOPI host na listu dozvoljenih:
- Na stranici WOPI Podešavanja otvorite odeljak Pouzdani WOPI hostovi. U poruci upozorenja kliknite na link IP filtriranje.
- Na stranici IP filtriranje dodajte pravilo koje imenuje vaš WOPI host skladišta. Nakon što se pravilo sačuva, taj host postaje pouzdan za WOPI.
Kada je opcija Zahtevaj pouzdane WOPI hostove omogućena, opšte pravilo * u IP filtriranju ne čini host pouzdanim. Dodajte pravilo koje eksplicitno imenuje host skladišta.
Kompatibilnost
Ovaj deo konfiguriše WOPI otkrivanje i podešavanja kompatibilnosti zahteva za SharePoint i druge WOPI-kompatibilne integracije skladišta.
WOPI Zona
Određuje zonu otkrivanja koju reklamira ONLYOFFICE Docs. Ova vrednost mora odgovarati zoni konfigurisanoj na strani SharePoint-a sa Set-SPWOPIZone PowerShell komandom. Dostupne vrednosti:
external-httpsexternal-http(podrazumevano)internal-httpsinternal-http
Da biste proverili trenutno konfigurisanu zonu na strani SharePoint-a, koristite sledeću PowerShell komandu:
Get-SPWOPIZone
Da biste promenili zonu na strani SharePoint-a, koristite sledeću PowerShell komandu:
Set-SPWOPIZone -Zone "external-http"
Slanje Authorization Header-a
Kada je omogućeno, dodaje Authorization: Bearer <access_token> header WOPI zahtevima. Ovo je opcionalno prema WOPI specifikaciji, ali potrebno za neke SharePoint konfiguracije:
- SharePoint Subscription Edition: ova opcija mora biti omogućena. Bez Authorization header-a, dolazi do greške Invalid access token i uređivanje dokumenata ne uspeva.
- SharePoint 2019: ova opcija je opcionalna. Konekcija funkcioniše sa tokenom prosleđenim u URI-ju, ali omogućavanje header-a ne uzrokuje probleme.
Ovo odgovara konfiguracionom parametru wopi.sendAuthorizationHeader (podrazumevano false).
Podešavanja zaključavanja
Ovaj deo konfiguriše interval osvežavanja zaključavanja dokumenata za WOPI sesije.
Interval osvežavanja zaključavanja
Određuje koliko često se osvežavaju zaključavanja dokumenata. Koristite format <number><unit>, gde je jedinica s (sekunde), m (minuti) ili h (sati). Primeri: 10m, 1h, 30s. Podrazumevana vrednost je 10m.
Upravljanje ključevima
Ovaj deo vam omogućava rotaciju WOPI ključeva za enkripciju. Polje Trenutni javni ključ prikazuje aktivni javni ključ korišćen za autentifikaciju WOPI zahteva.
Da biste rotirali ključeve, označite opciju Rotiraj ključeve i kliknite Sačuvaj promene. Trenutni ključevi će biti premešteni u "Stari", a novi ključevi će biti generisani.
Ne rotirajte ključeve više od jednom u 24 sata. Skladište možda neće osvežiti na vreme, što može izazvati greške u autentifikaciji.