Развертывание ONLYOFFICE Apps Enterprise Edition из образа AMI
Введение
Теперь вы можете легко запустить инстанс ONLYOFFICE Apps Enterprise Edition в облачной инфраструктуре Amazon Web Services из образа ONLYOFFICE Amazon Machine Image, который доступен на торговой площадке AWS Marketplace.
Amazon Machine Image (AMI) — это предварительно настроенный шаблон, позволяющий легко запустить инстанс, то есть виртуальный сервер, в личном облаке AWS.
Образ ONLYOFFICE Apps Enterprise AMI включает в себя все необходимые компоненты — операционную систему, программное обеспечение и том хранилища, — с помощью которых можно развернуть рабочее пространство на виртуальном сервере под управлением Linux (Ubuntu).
Шаг 1. Выбор необходимого образа ONLYOFFICE AMI и подписка на решение
Войдите в свою учетную запись AWS или зарегистрируйтесь, если ее нет, и перейдите на торговую площадку AWS Marketplace.
Найдите решение ONLYOFFICE Apps Enterprise и выберите нужный тип инстанса — на 100, 250, 500 или 1000 пользователей. Количество пользователей — это количество людей, которые могут редактировать документы. Количество документов, которые можно редактировать одновременно, не ограничено. Остальные зарегистрированные пользователи смогут открывать документы только для просмотра. ONLYOFFICE запоминает идентификатор пользователя на 30 дней. По истечении этого срока при необходимости вы сможете заменить пользователя новым.
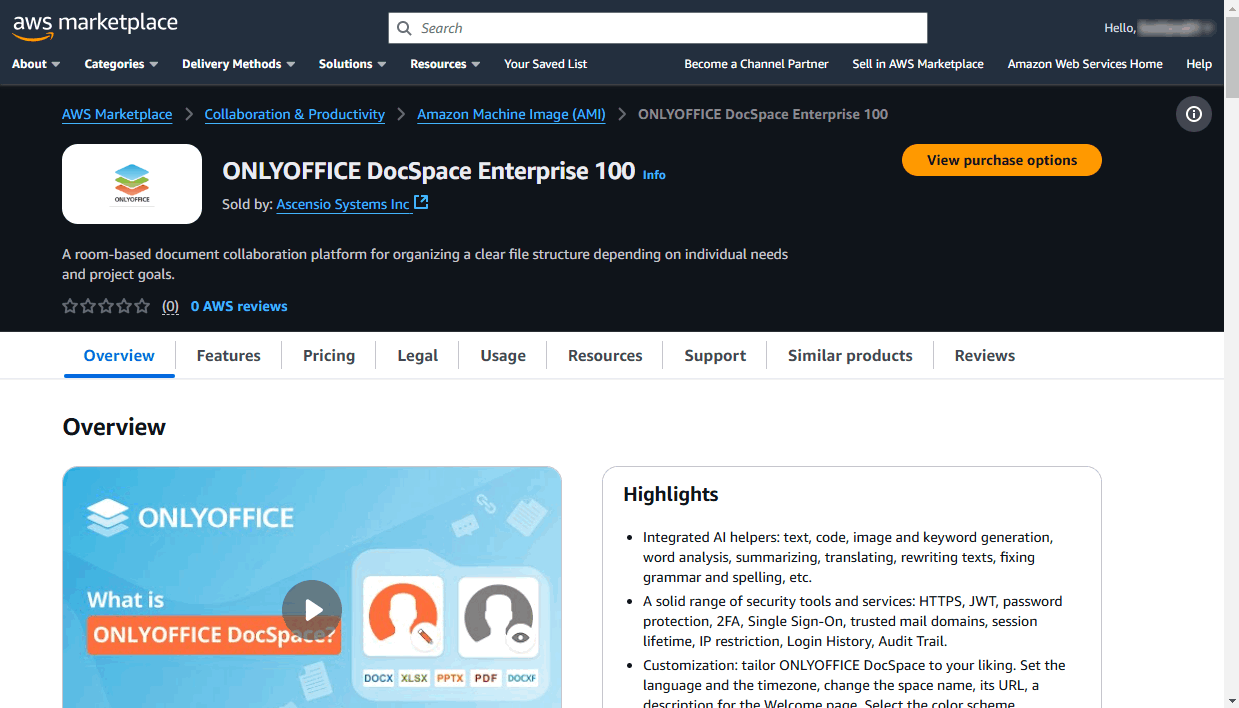
На странице Overview продукта доступно описание функций программного обеспечения.
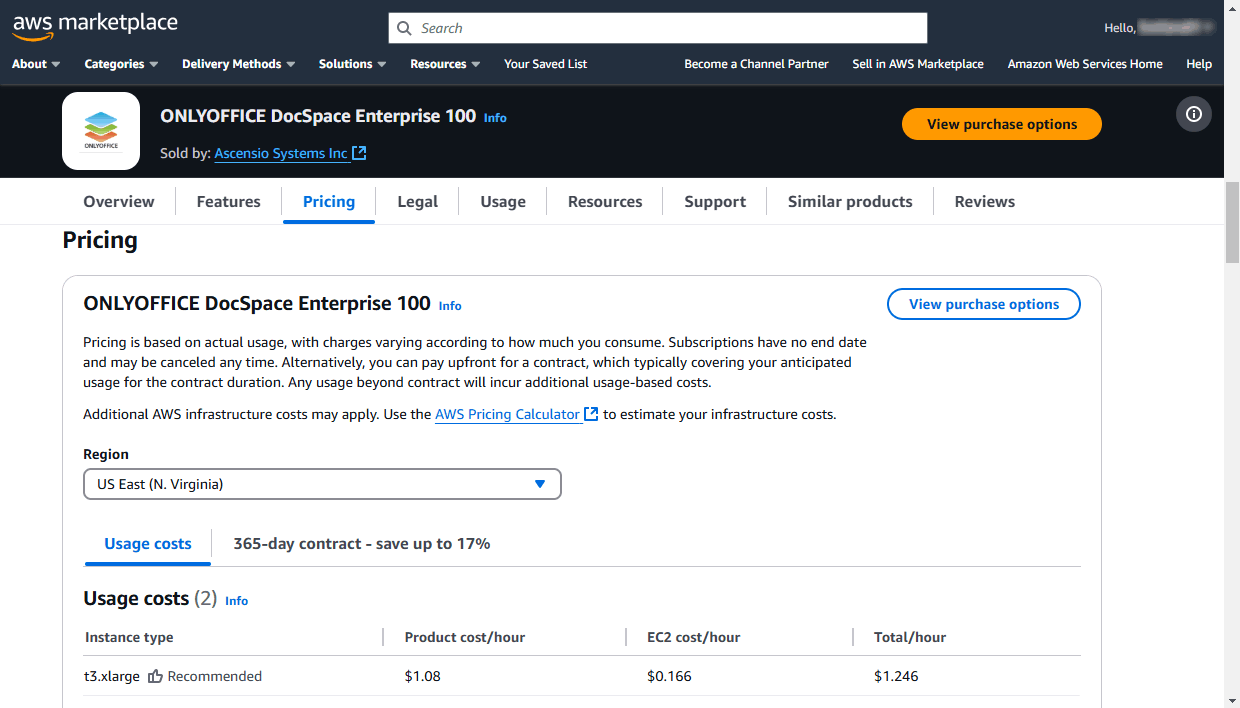
Перейдите на вкладку Pricing, чтобы оценить стоимость, которая зависит от некоторых параметров инстанса:
-
При необходимости измените регион (Region), в котором будет запущен инстанс. Рекомендуется выбирать ближайший регион. По умолчанию выбран регион US East (N. Virginia).
-
В разделе Usage costs вы можете увидеть Instance type, Product cost/hour, EC2 cost/hour, Total/hour. Вы также можете перейти на вкладку 365-day contract, чтобы оценить годовую оплату программного обеспечения ONLYOFFICE.
Итоговая цена включает расходы на программное обеспечение ONLYOFFICE и на инфраструктурные сервисы AWS, используемые для развертывания этого решения. Сервис EC2 предоставляет среду для развертывания виртуального сервера под управлением Ubuntu и установки на нем решения ONLYOFFICE.
Примечание: более подробная информация о подписке на платные образы AMI и о ценах доступна в документации AWS.
От типа инстанса Instance type EC2 зависит аппаратное обеспечение виртуального сервера, на котором развертывается решение ONLYOFFICE. Доступные типы инстансов зависят от выбранного варианта решения ONLYOFFICE Apps Enterprise, то есть от количества пользователей.
Тип инстанса EC2 t3.xlarge рекомендуется для ONLYOFFICE Apps Enterprise (100, 250, 500 users). Параметры инстанса:
- Оперативная память: 16 ГБ
- Процессор: 4 виртуальных ядра
Тип инстанса EC2 t3.2xlarge рекомендуется для ONLYOFFICE Apps Enterprise (1000 users). Параметры инстанса:
- Оперативная память: 32 ГБ
- Процессор: 8 виртуальных ядер
Более подробную информацию о типах инстансов T3 см. в документации AWS.
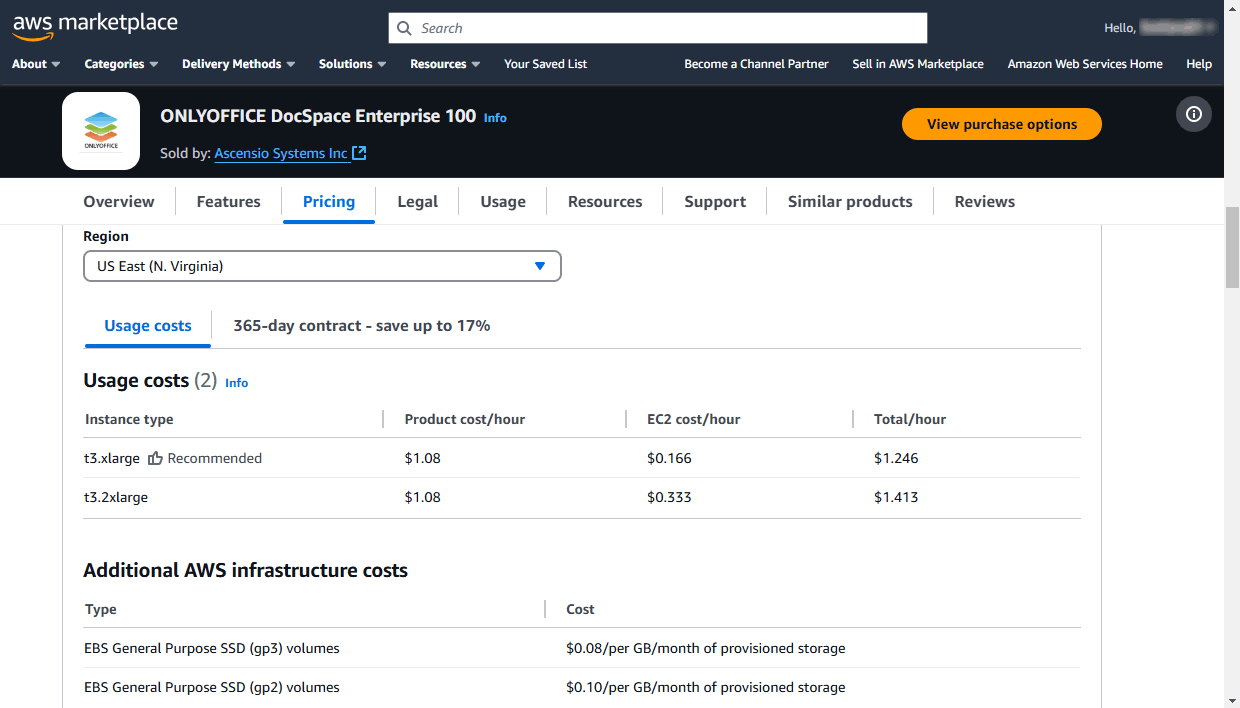
В разделе Additional AWS infrastructure costs указана стоимость сервиса EBS, который используется для хранения данных вашего рабочего пространства.
На вкладке Legal вы можете прочитать End User License Agreement (Лицензионное соглашение с конечным пользователем), в котором изложены условия предоставления решения ONLYOFFICE Apps Enterprise.
Перейдите на вкладку Usage, где доступна следующая информация:
- В разделе Delivery details указаны характеристики AMI. ONLYOFFICE AMI имеет 64-разрядную (x86) архитектуру.
- В разделе Usage Instructions приведены краткие рекомендации по первоначальной настройке ONLYOFFICE после запуска инстанса.
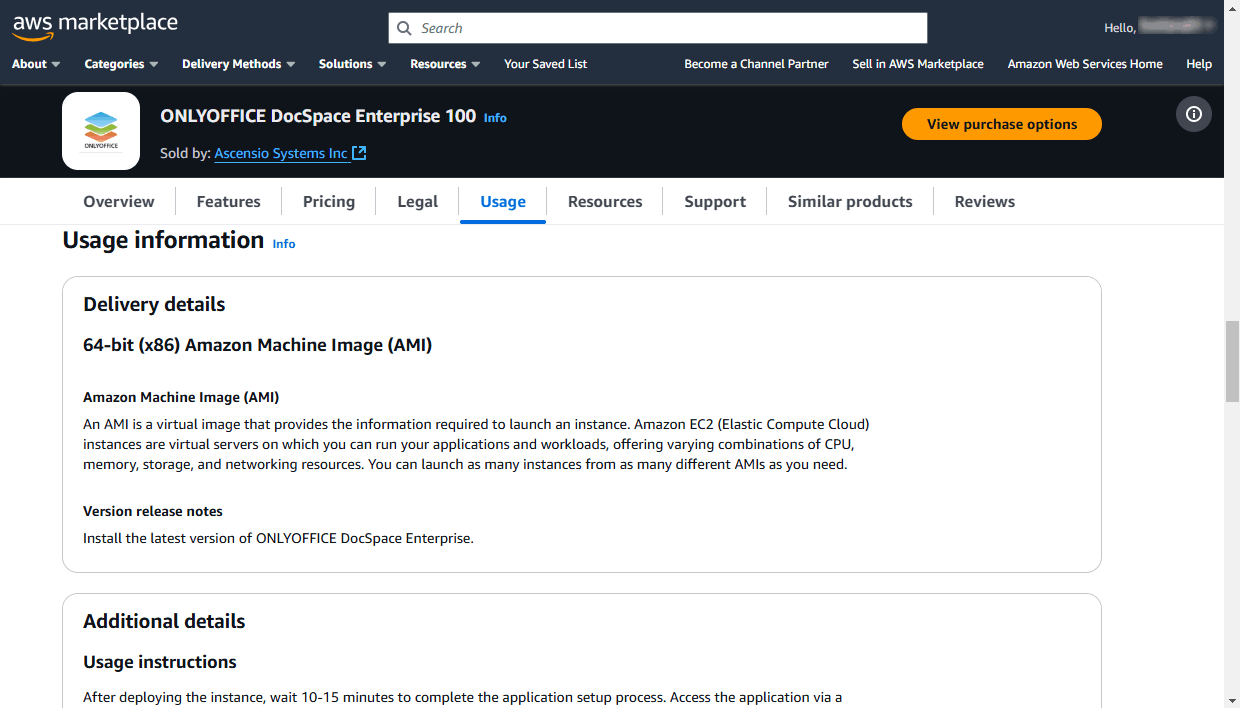
Нажмите кнопку View purchase options в правом верхнем углу. Откроется страница Subscribe to this software:
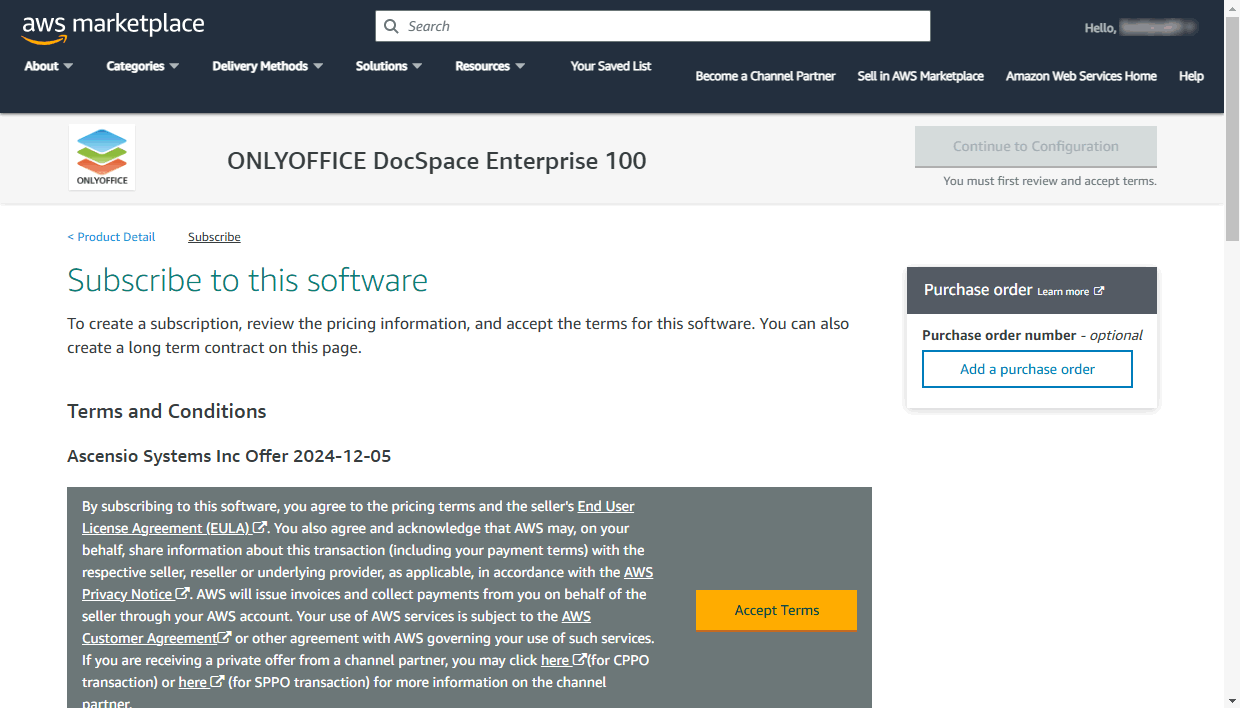
Прочтите AWS Customer Agreement (Пользовательское соглашение AWS) и нажмите кнопку Accept Terms. Дождитесь завершения обработки подписки.
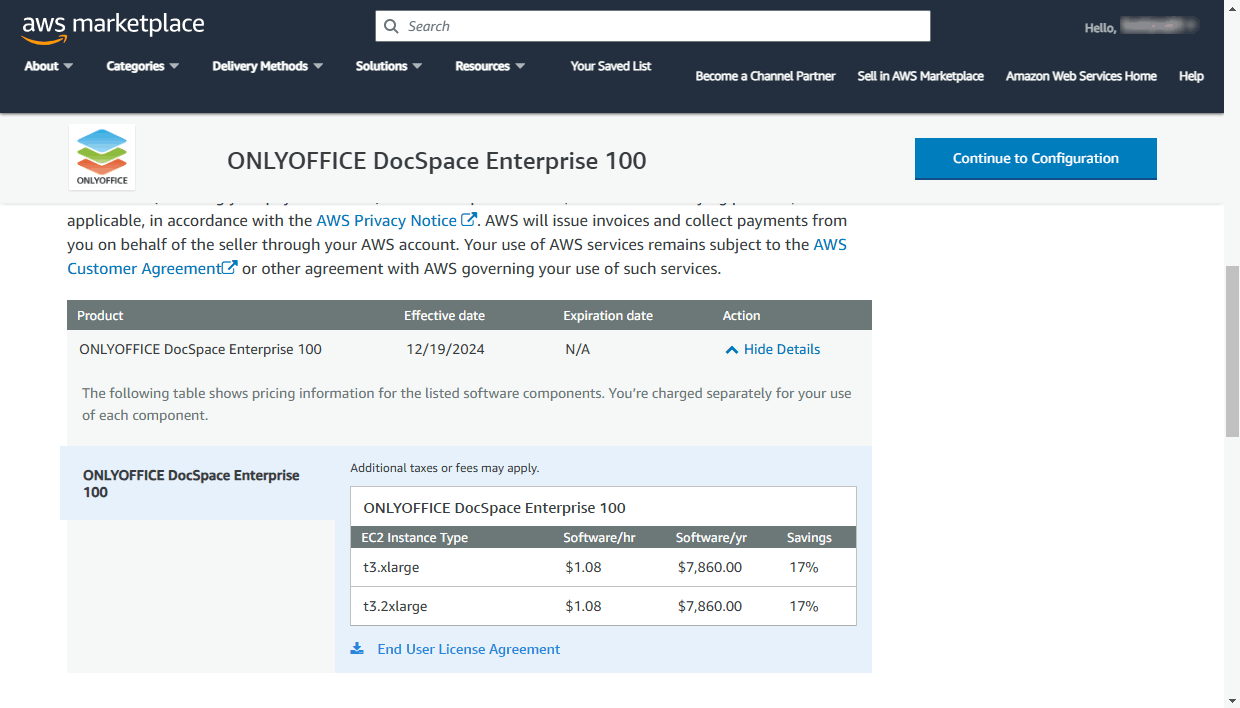
Когда в поле Effective date вместо надписи 'Pending' появится текущая дата, нажмите кнопку Continue to Configuration в правом верхнем углу.
Шаг 2. Запуск инстанса ONLYOFFICE в облаке AWS
На странице Configure this software нажмите кнопку Continue to Launch в правом верхнем углу.
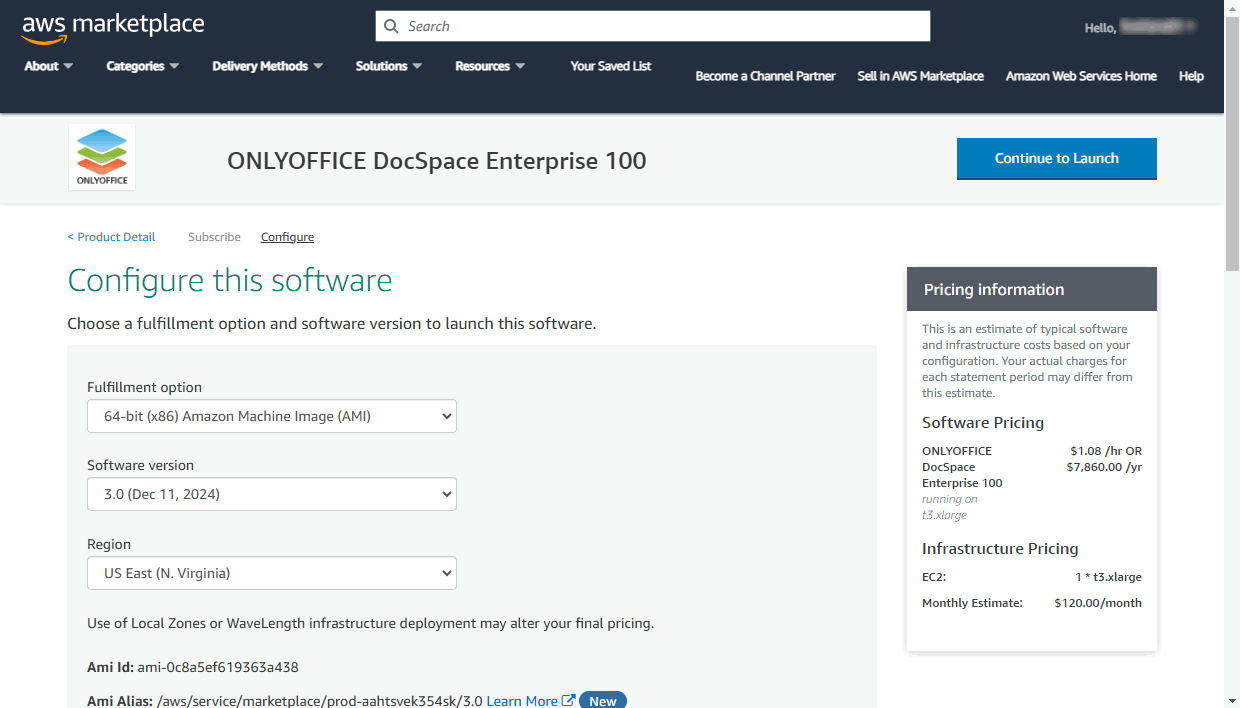
Откроется страница Launch this software. На этой странице можно еще раз проверить значения в разделе Configuration Details.
В разделе Choose Action можно выбрать метод запуска инстанса. По умолчанию выбран метод Launch from Website. Оставьте его без изменений, чтобы развернуть инстанс с помощью мастера Launch Instance Wizard на этой веб-странице.
Примечание: вы также можете запустить инстанс через консоль Amazon EC2 console. Для этого выберите в меню опцию Launch through EC2 и нажмите кнопку Launch. Вы будете перенаправлены в мастер Launch Instance Wizard в консоли AWS Management Console, где можно выбрать тип инстанса, настроить параметры инстанса, добавить хранилище, теги и настроить группу безопасности. В данном руководстве такой метод запуска инстанса не рассматривается.
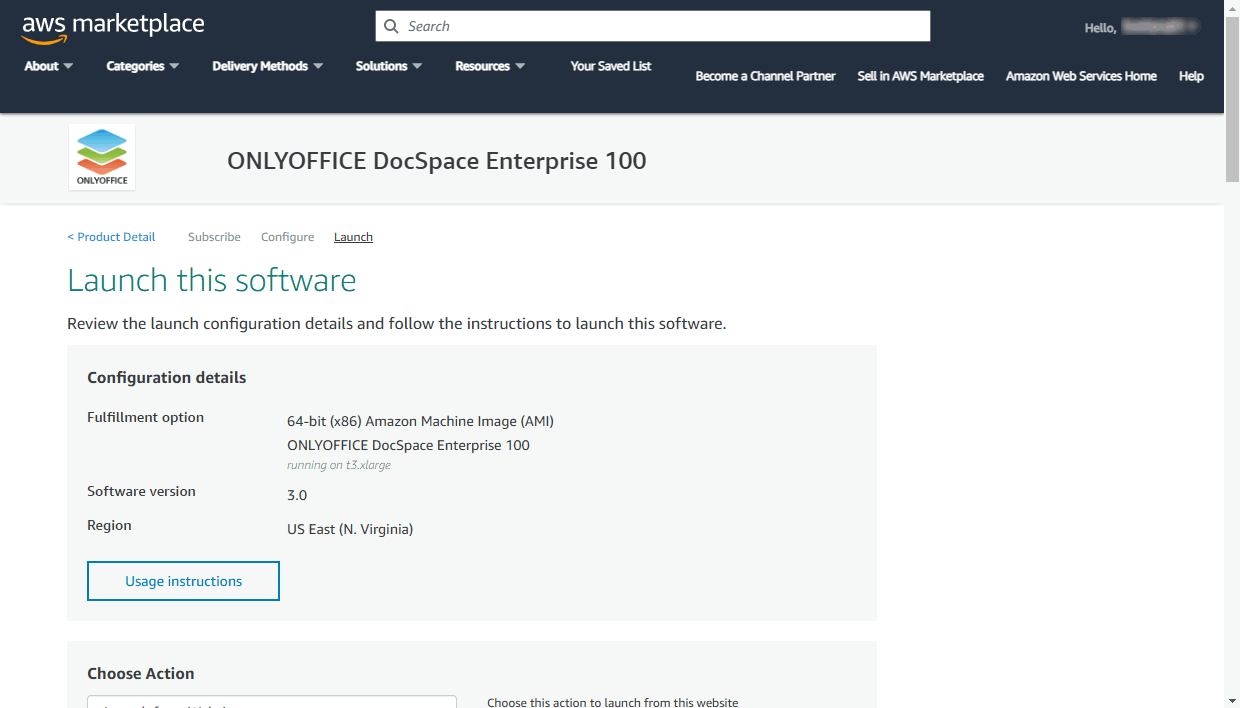
В разделе EC2 Instance Type доступна единственная опция (она зависит от ранее выбранного типа инстанса ONLYOFFICE Apps Enterprise с определенным количеством пользователей).
В разделах VPC Settings и Subnet Settings оставьте настройки по умолчанию.
Теперь нужно создать новую группу безопасности (Security group) и сгенерировать пару ключей (Key pair).
Создание новой группы безопасности
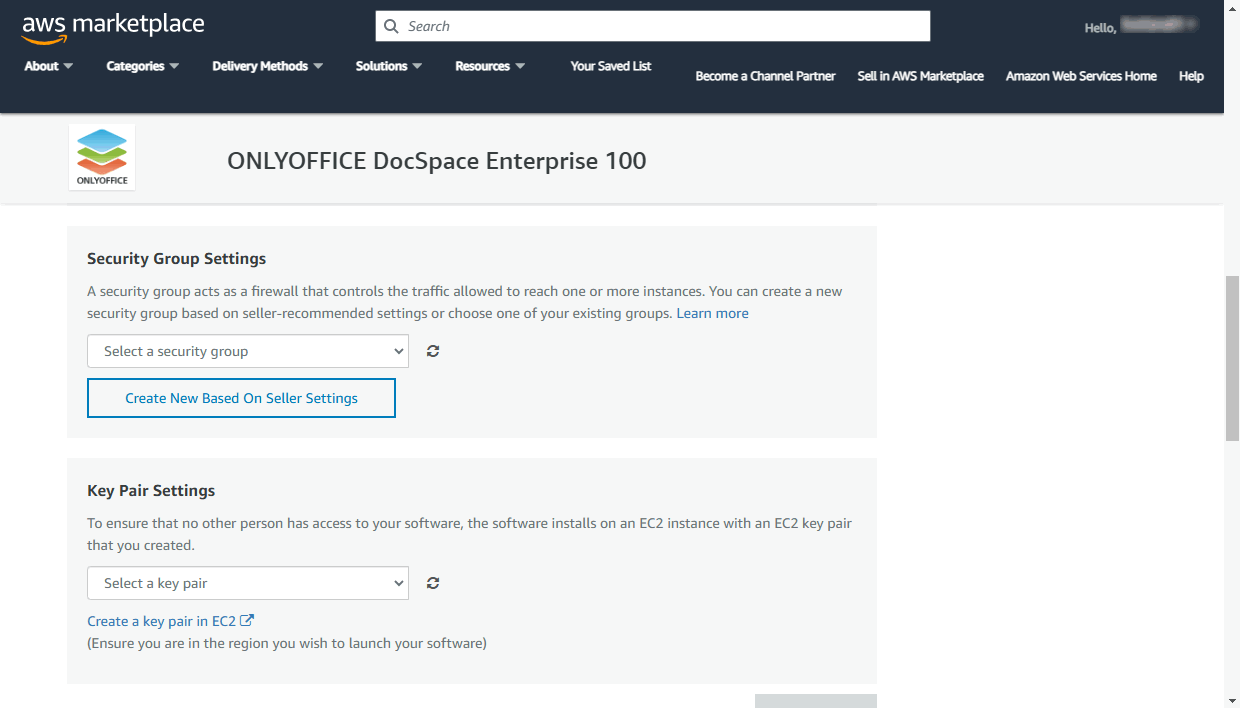
Группа безопасности позволяет ограничить доступ к инстансу, чтобы к нему могли подключаться только известные IP-адреса.
В разделе Security Group Settings нажмите кнопку Create New Based on Seller Settings.
Введите название группы безопасности (например, ONLYOFFICE) и добавьте ее описание.
В списке Source (IP or Group) задайте необходимые правила. Можно указать один IP-адрес или диапазон IP-адресов, например, 10.040.196.230/32.
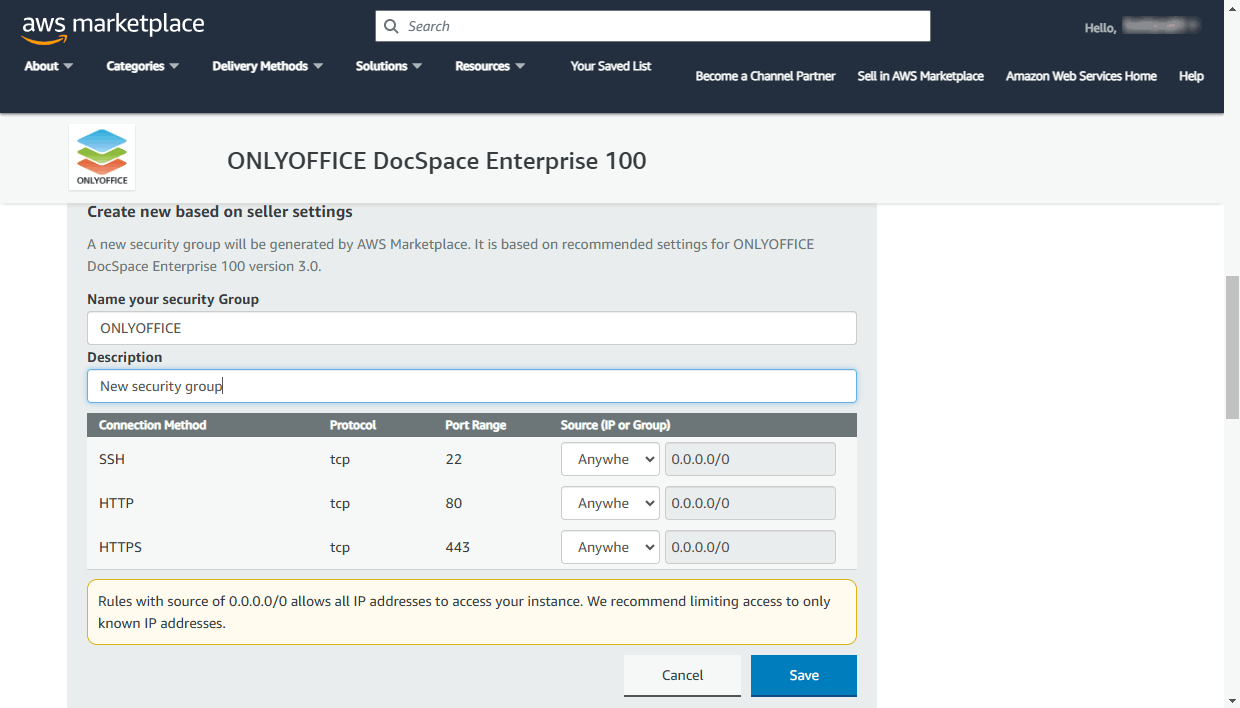
Правила задаются для следующих портов:
- SSH — порт 22 используется для доступа к серверу через SSH-клиент по протоколу SSH.
- HTTP — порт 80 используется для доступа к рабочему пространству через веб-браузер по протоколу HTTP.
- HTTPS — порт 443 используется для доступа к рабочему пространству через веб-браузер по защищенному протоколу HTTPS.
По завершении нажмите кнопку Save.
Генерирование пары ключей
Пара ключей нужна для защищенного подключения к инстансу по протоколу SSH с помощью SSH-клиента, например, PuTTY или OpenSSH.
В разделе Key Pair Settings перейдите по ссылке Create a key pair in EC2.
В новой вкладке браузера откроется консоль AWS Management Console.
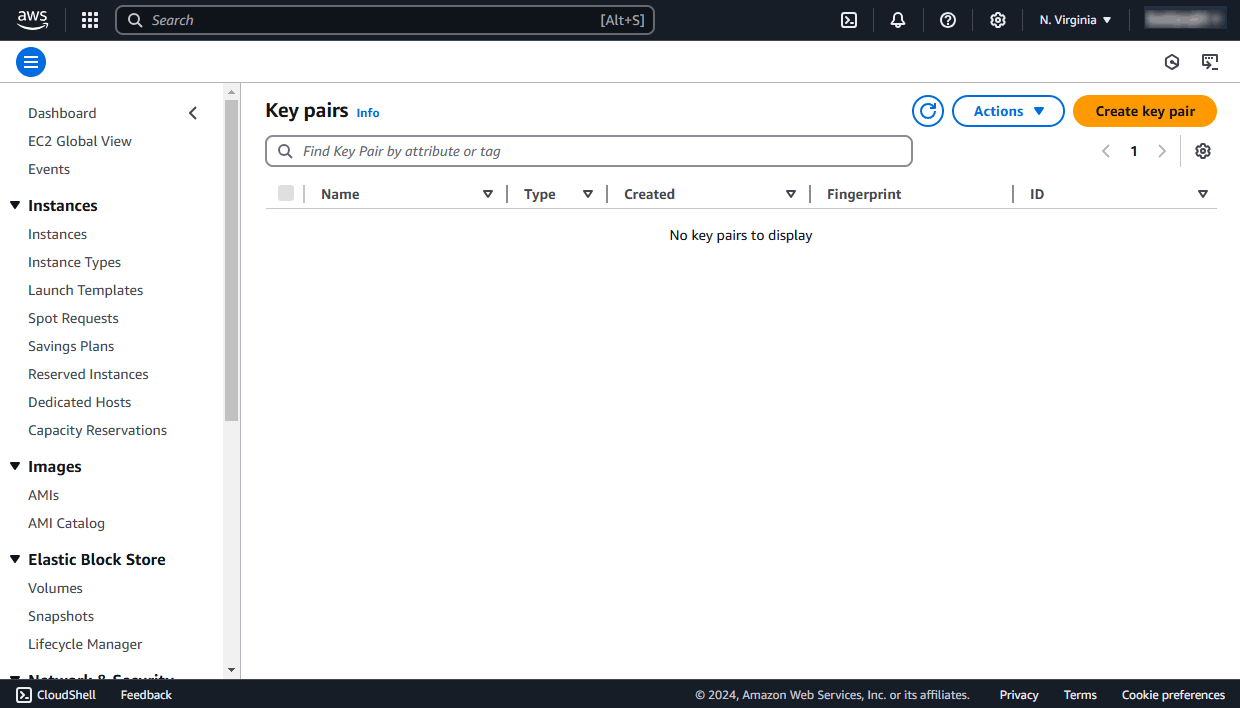
Убедитесь, что регион AWS Region, указанный на верхней панели инструментов, совпадает с регионом, в котором вы хотите запустить инстанс.
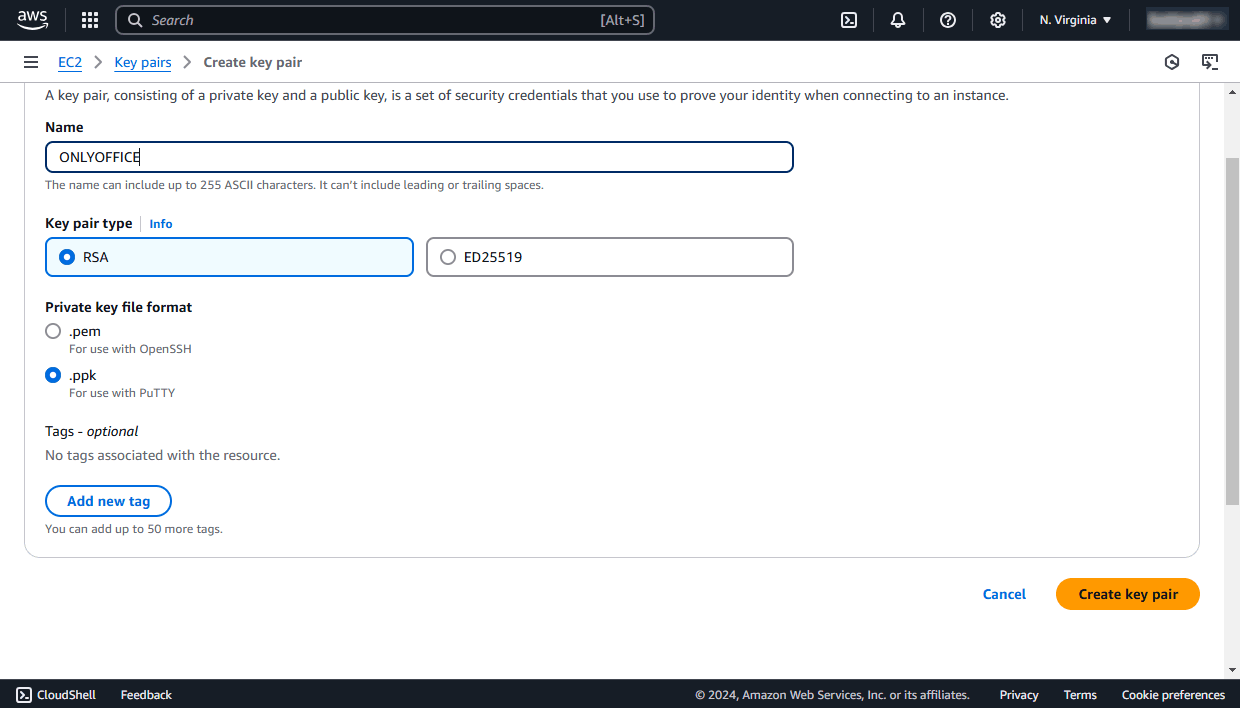
Нажмите кнопку Create key pair в правом верхнем углу. Введите имя пары ключей (например, ONLYOFFICE) в соответствующее поле и выберите формат файла в зависимости от программы, которую вы хотите использовать для удаленного подключения к инстансу:
pemиспользуется для OpenSSHppkиспользуется для PuTTY
Нажмите кнопку Create key pair внизу.
Ваш открытый ключ будет храниться в AWS EC2. Файл .pem/.ppk, содержащий ваш закрытый ключ, будет скачан на локальный компьютер и сохранен в папке Загрузки по умолчанию. Скопируйте его и сохраните в надежном месте.
Вернитесь на торговую площадку AWS Marketplace, обновите поле пары ключей с помощью значка справа от него и выберите созданную пару ключей из списка.
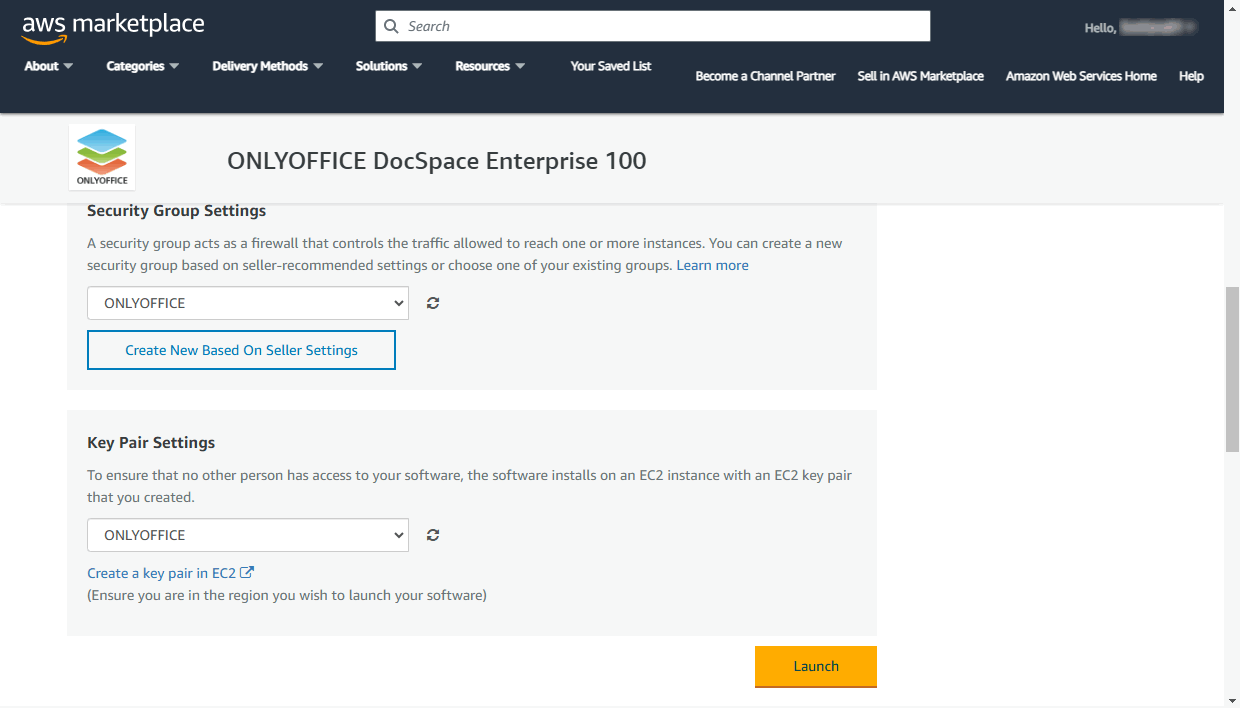
После этого станет доступна кнопка Launch. Нажмите кнопку Launch и дождитесь завершения развертывания инстанса. По завершении появится сообщение об успешном развертывании.
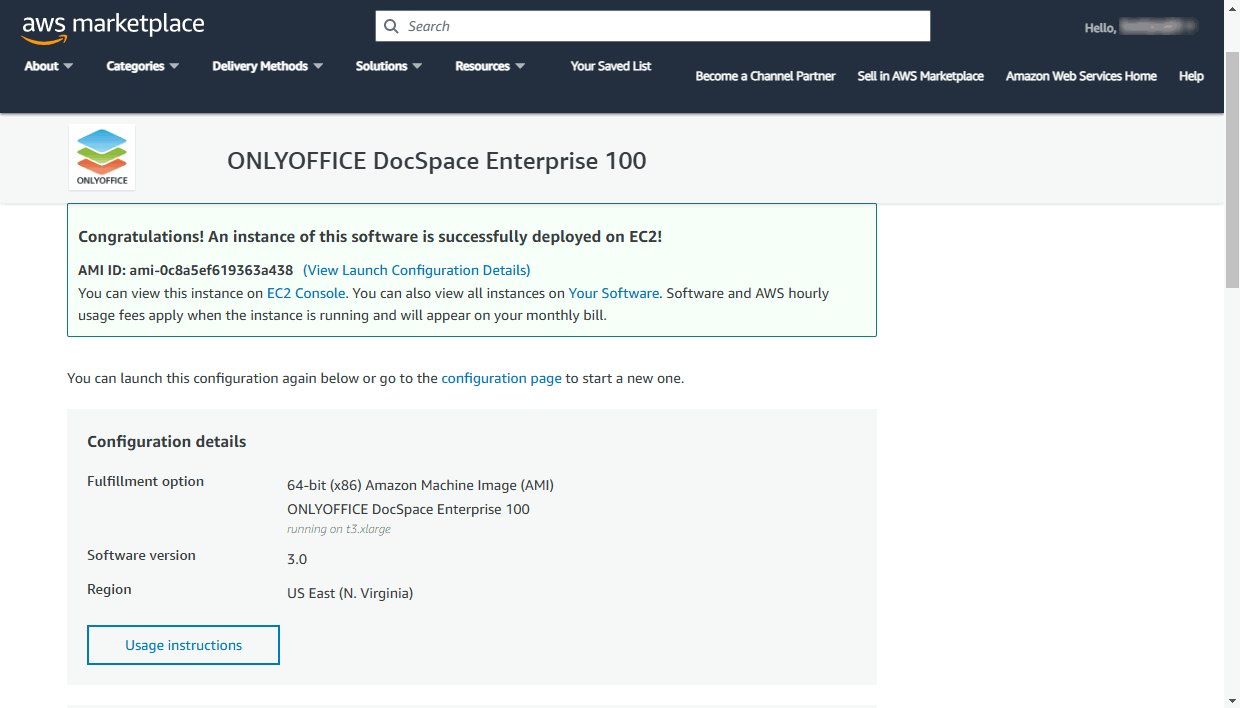
Перейдите по ссылке EC2 Console в этом сообщении, чтобы открыть сведения об инстансе в консоли AWS Management Console.
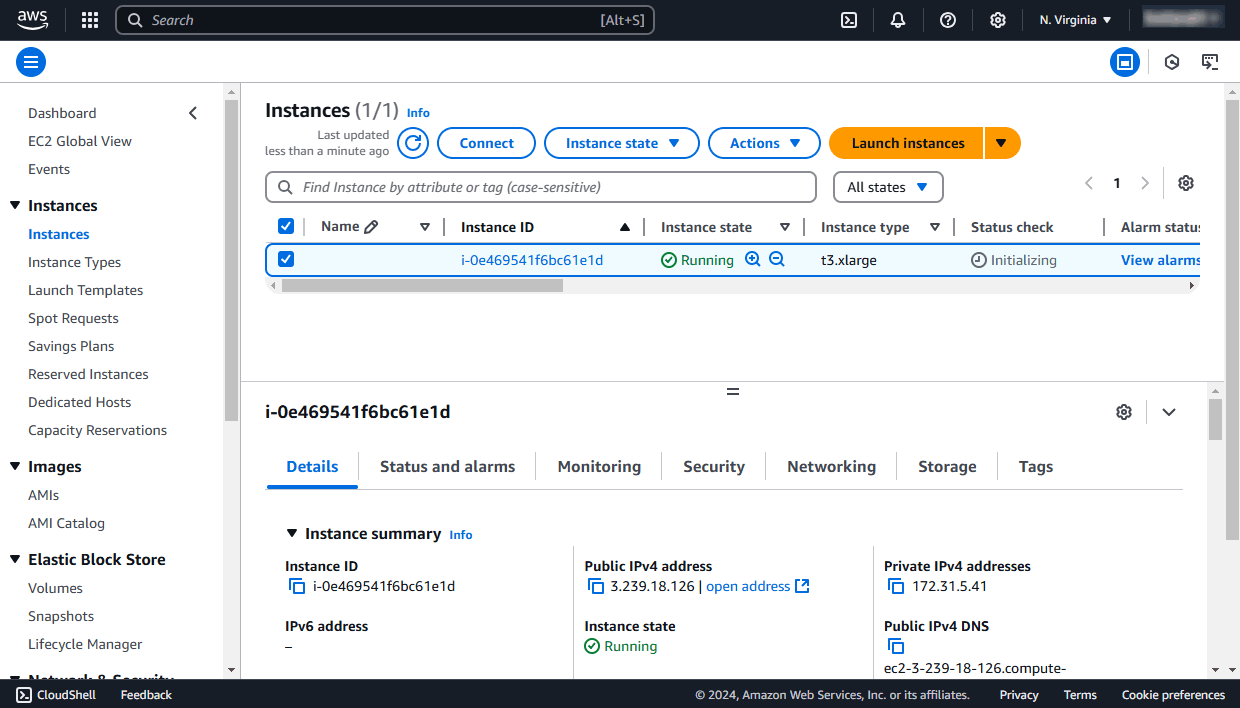
Для полноценной работы инстанса после запуска может потребоваться некоторое время. Убедитесь, что статус инстанса в столбце Instance state сменился с 'pending' на 'running', а также что инстанс прошел все проверки статуса. Эта информация отображается в столбце Status checks.
Теперь вы можете подключиться к инстансу через веб-браузер или по SSH.
Шаг 3. Доступ к рабочему пространству через веб-браузер
Чтобы получить доступ к рабочему пространству через веб-браузер, используйте Public DNS или IP-адрес инстанса.
Их можно найти в консоли AWS Management Console. Перейдите в раздел Instances в левом меню, выберите свой регион (по умолчанию US East (N. Virginia)) и выберите в списке инстанс ONLYOFFICE, чтобы открыть сведения о нем.
На вкладке Description нажмите на значок  слева от Public IPv4 DNS или Public IPv4 address, чтобы скопировать нужное значение в буфер обмена.
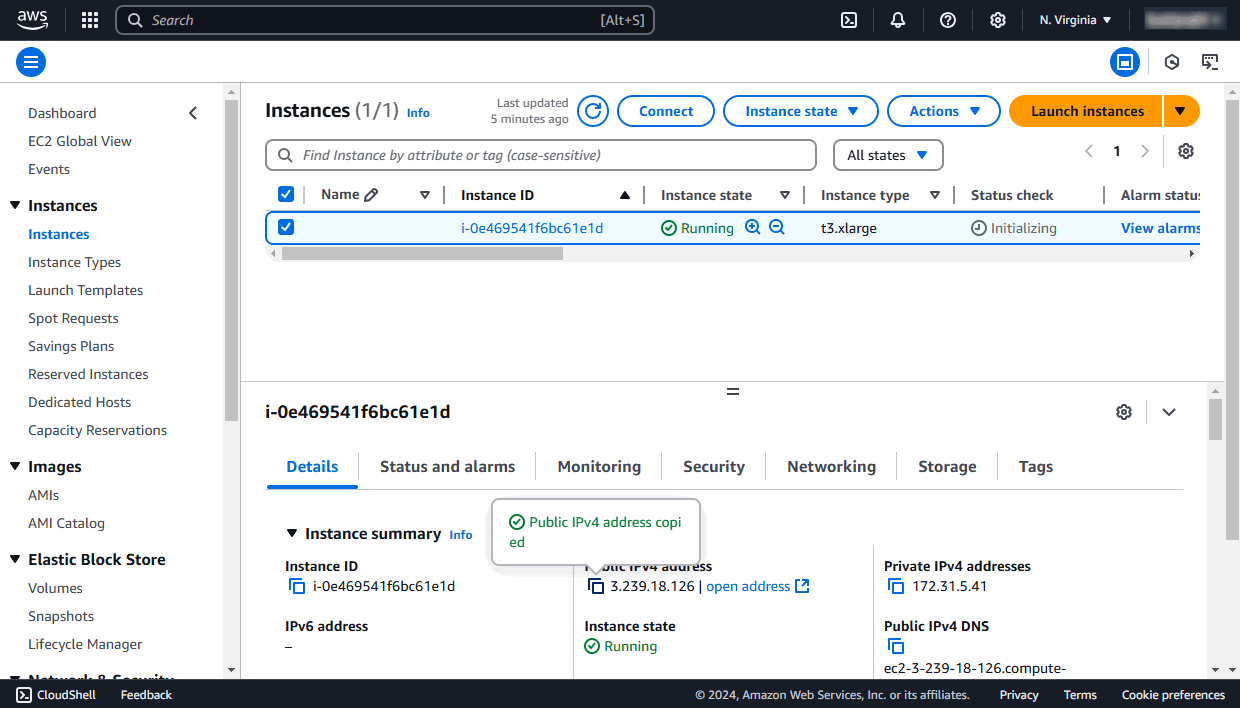
Введите в адресной строке веб-браузера http:// + IP-адрес вашего инстанса или Public DNS. Инициализация рабочего пространства может занять несколько минут.
Откроется мастер настройки рабочего пространства.
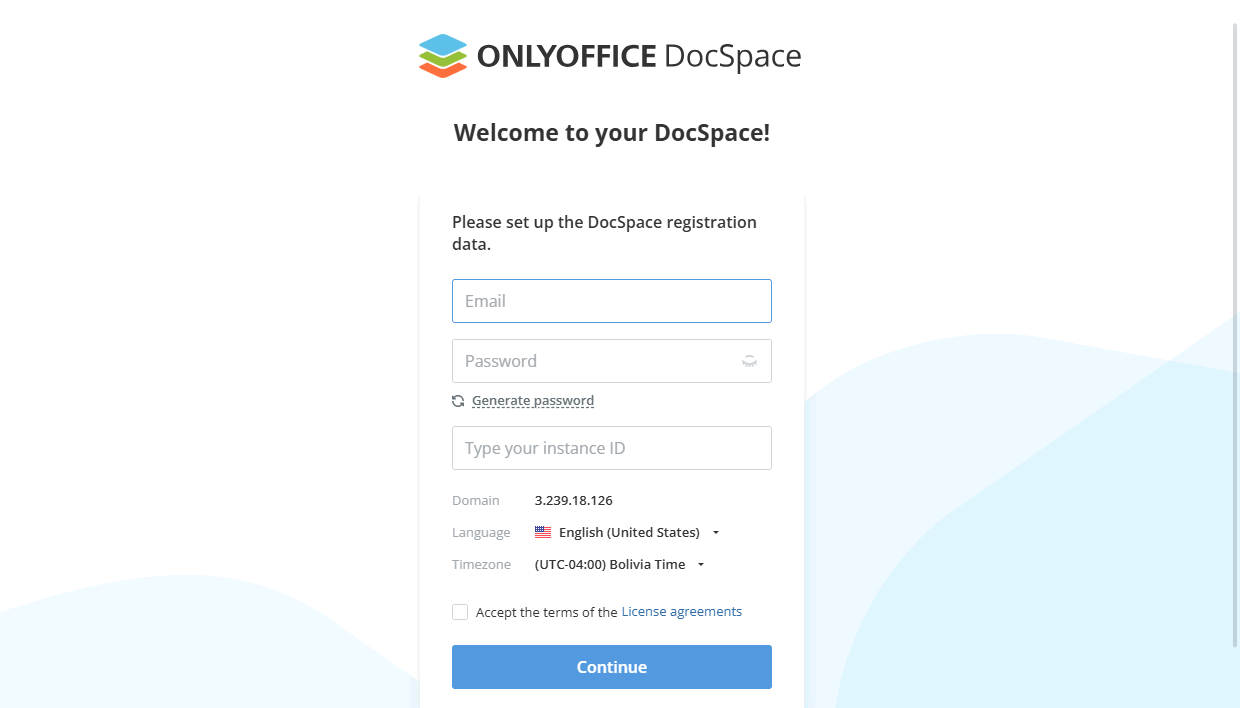
Введите свой адрес электронной почты. Задайте пароль учетной записи и подтвердите его. По умолчанию пароль должен содержать не менее 8, но не более 30 символов.
Этот адрес электронной почты и пароль будут использоваться для входа в учетную запись администратора рабочего пространства через веб-браузер.
Укажите Instance ID в соответствующем поле. Его можно найти в консоли AWS Management Console на вкладке Description инстанса. Нажмите на значок слева от Instance ID, чтобы скопировать его в буфер обмена.
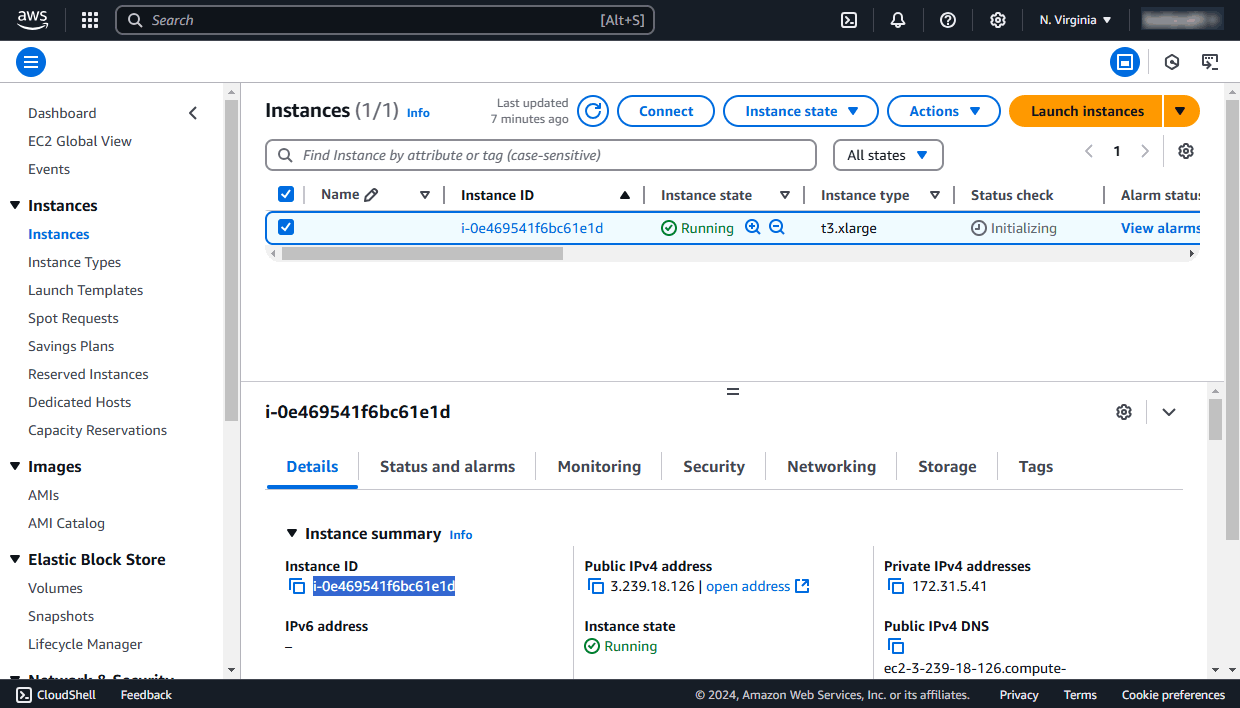
С помощью соответствующих выпадающих списков можно также изменить язык и часовой пояс рабочего пространства. Часовой пояс необходимо указать для корректной работы уведомлений рабочего пространства.
Примите условия лицензионных соглашений. Нажмите кнопку Продолжить.
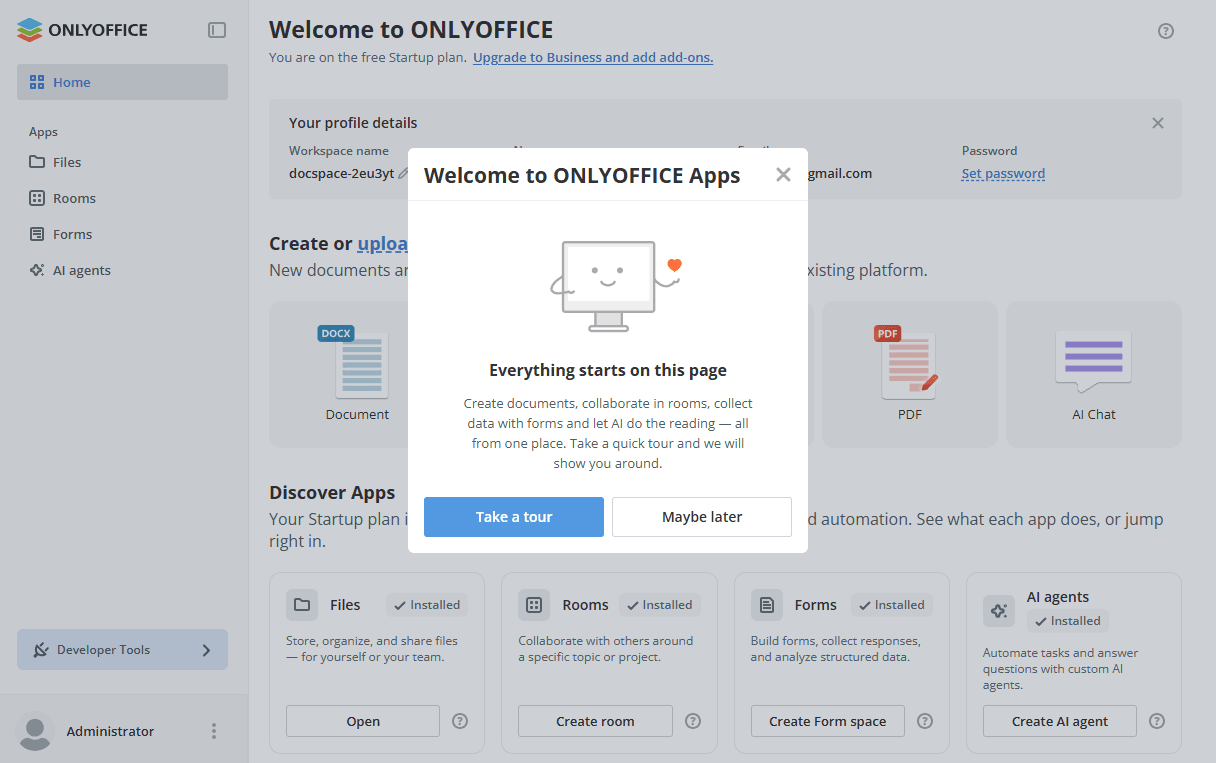
Вот и все. Ваше рабочее пространство создано.
Шаг 4. Подключение к серверу по SSH
Для удаленного администрирования и настройки рабочего пространства вы можете подключиться к виртуальному серверу по SSH, используя имя пользователя ubuntu и свой закрытый SSH-ключ.
В ОС Windows можно использовать утилиту PuTTY.
Для аутентификации вместо пароля используется файл закрытого ключа AWS, сгенерированный при развертывании инстанса.
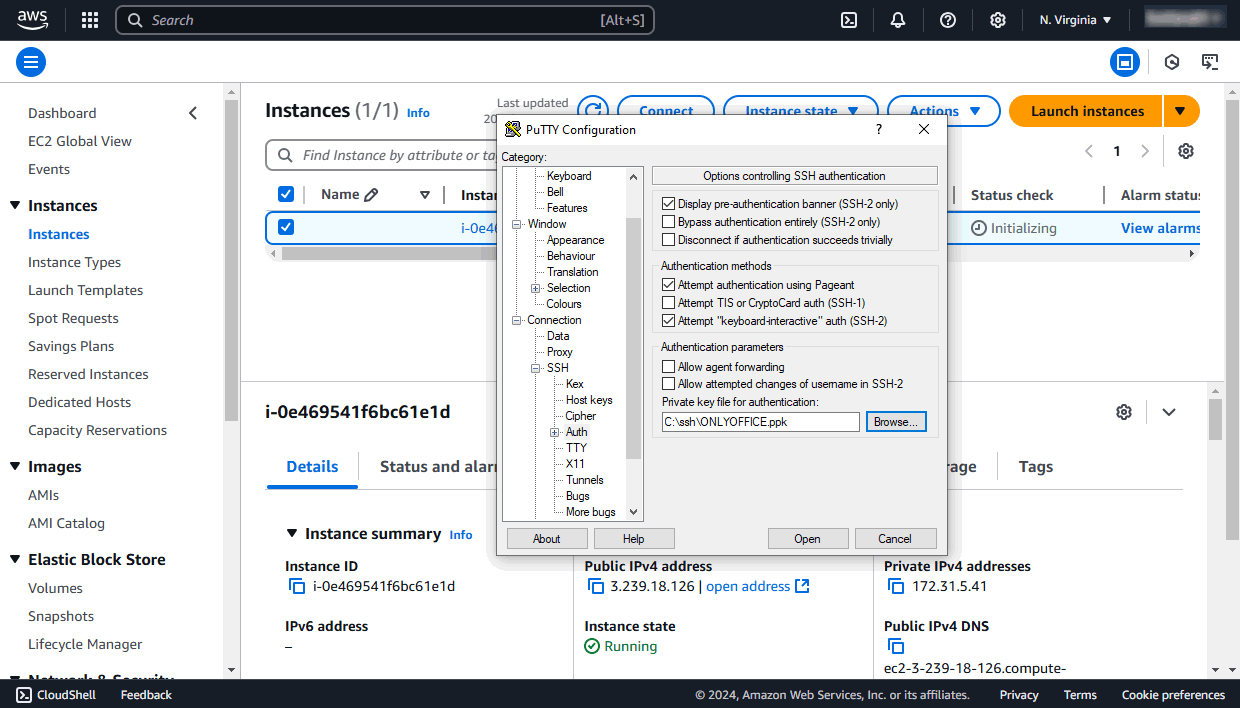
Запустите PuTTY. На панели навигации слева откройте раздел Connection -> SSH -> Auth. Перейдите в раздел Authentication parameters -> Private key file for authentication, нажмите кнопку Browse и укажите путь к файлу .ppk, сохраненному на локальном компьютере.
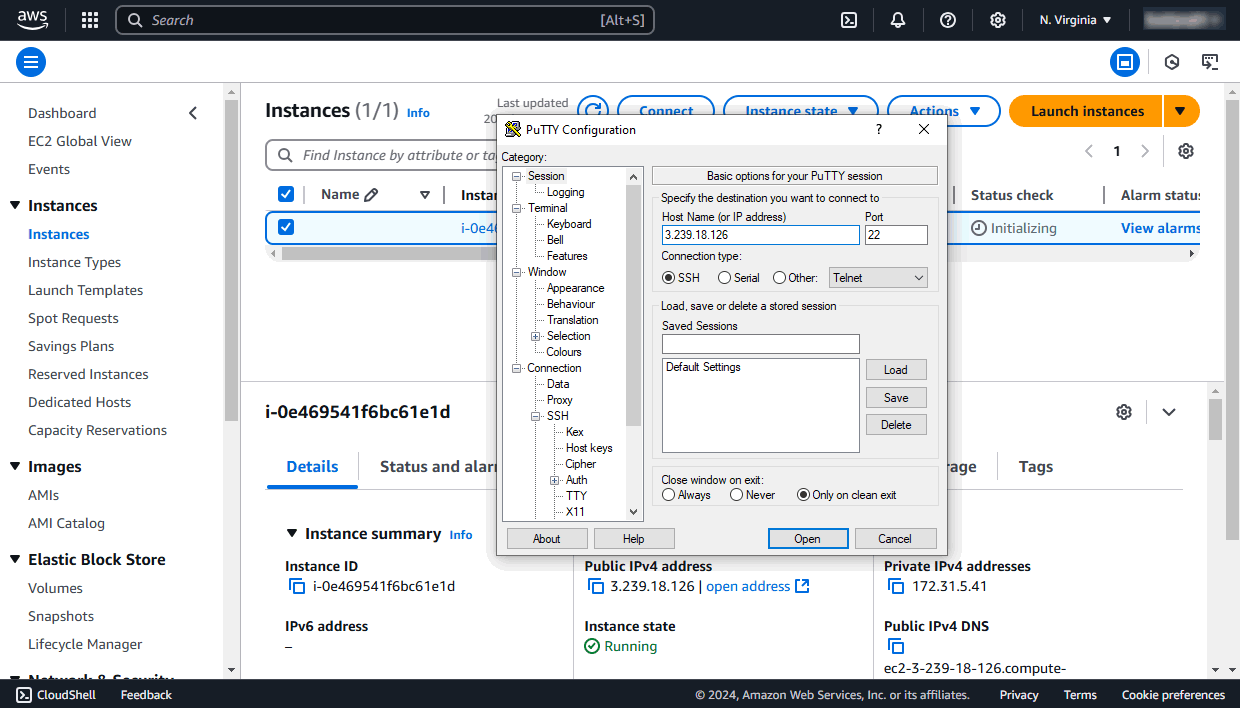
Вернитесь в раздел Session на панели навигации слева. Введите Public DNS или IP-адрес инстанса в поле Host Name or IP address, убедитесь, что указан порт 22 и выбран тип подключения SSH, и нажмите кнопку Open.
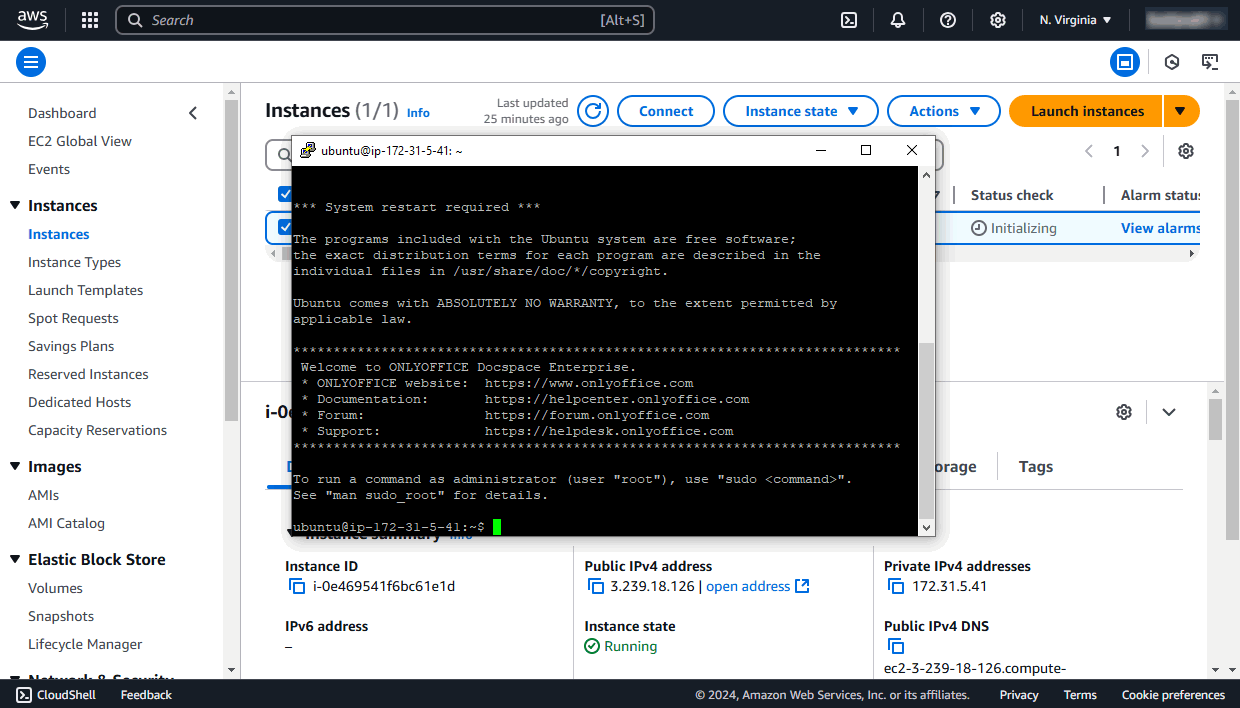
Затем нажмите Yes в окне PuTTY Security Alert. Введите имя пользователя ubuntu и нажмите Enter.
В ОС Linux можно использовать SSH-клиент, например, OpenSSH.
Потребуется указать путь к файлу .pem с закрытым ключом, сохраненному на локальном компьютере, имя пользователя ubuntu и IP-адрес или Public DNS инстанса.
Введите в терминале следующую команду, указав актуальный путь к файлу .pem и IP-адрес:
ssh -i /path/onlyoffice.pem ubuntu@your_instance_ip
Введите yes, чтобы продолжить подключение к серверу. Подробнее см. в документации AWS.