Okta IdP
Введение
Единый вход (Single Sign-on, SSO) — это технология, позволяющая пользователям входить в систему только один раз и затем получать доступ к нескольким приложениям и сервисам без повторной аутентификации.
Если веб-портал состоит из нескольких крупных независимых разделов (форум, чат, блоги и т. д.), пользователь может пройти аутентификацию в одном из сервисов и автоматически получить доступ ко всем остальным, не вводя учетные данные несколько раз.
Единый вход всегда обеспечивается совместной работой двух приложений: поставщика учетных записей и поставщика сервиса (их также называют «IdP» и «SP»). ONLYOFFICE SSO реализует только SP. В роли IdP могут выступать самые разные поставщики, но в этой статье рассматривается Okta.
Создание IdP в Okta
-
Зарегистрируйтесь в Okta.
-
Перейдите в меню Applications -> Applications.

-
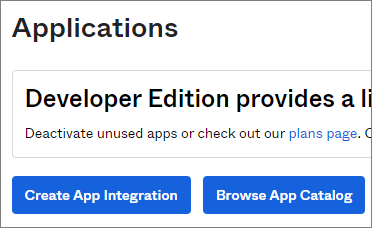
Нажмите кнопку Create App Integration:
-
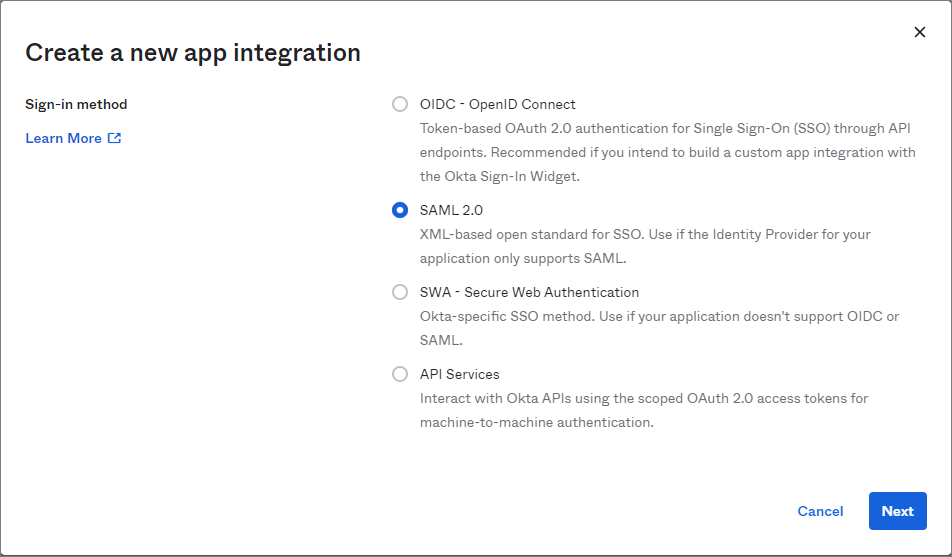
Выберите вариант SAML 2.0 и нажмите кнопку Next.
-
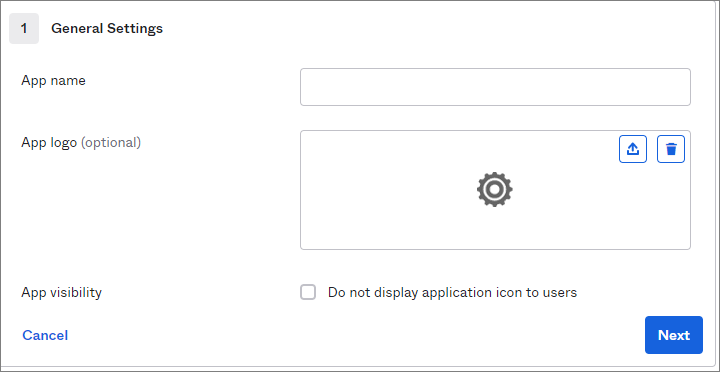
В поле App name введите любое название, например "IDP Okta Apps", чтобы отличать это приложение от других, и нажмите кнопку Next.
-
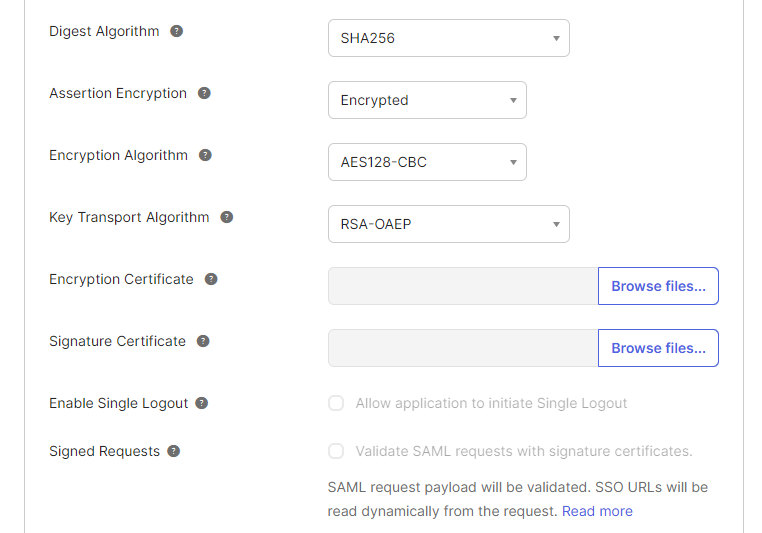
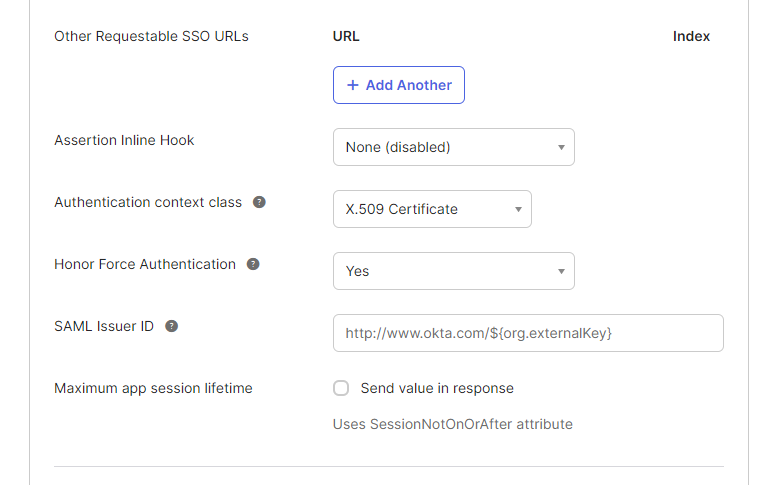
Заполните поля в соответствии с таблицей ниже:
Обратите вниманиеУкажите собственное доменное имя или публичный IP-адрес, на котором размещен ваш ONLYOFFICE SP, вместо
myportal-address.com.Application Details Single sign-on URL https://myportal-address.com/sso/acsAudience URI (SP Entity ID) https://myportal-address.com/sso/Default RelayState https://myportal-address.comName ID format EmailAddress Application username Email Update application username on Create and Update Response Signed Assertion Signature Signed Signature Algorithm RSA-SHA256 Digest Algorithm SHA256 Assertion Encryption Encrypted Encryption Algorithm AES128-CBC Key Transport Algorithm RSA-OAEP Authentication context class X.509 Certificate 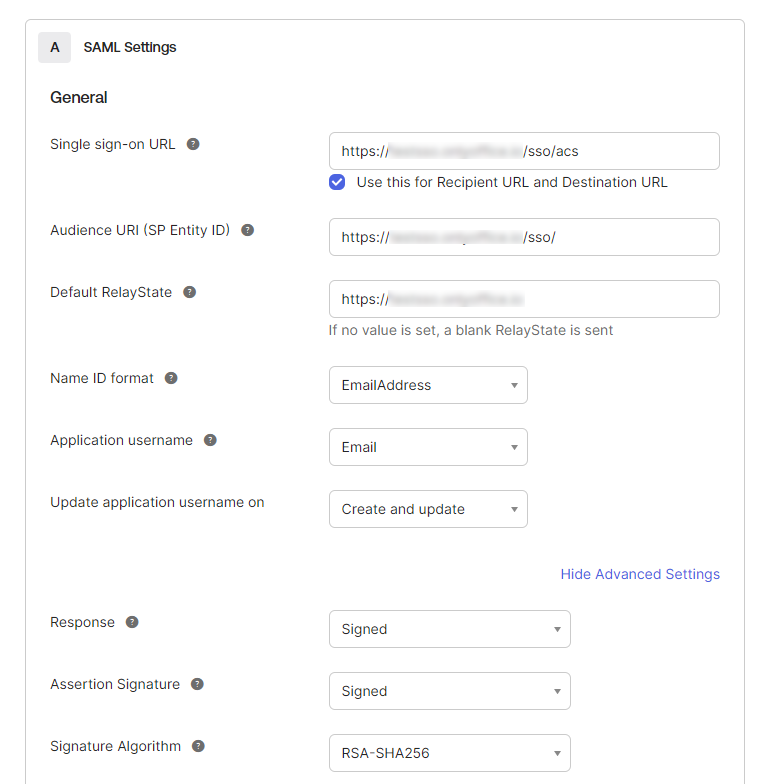
-
В форме Attribute Statements нажмите Add Another и создайте 3 параметра (
givenName,sn,mail), указав значение из списка Value, подходящее для выдачи из каталога полей LDAP-директории.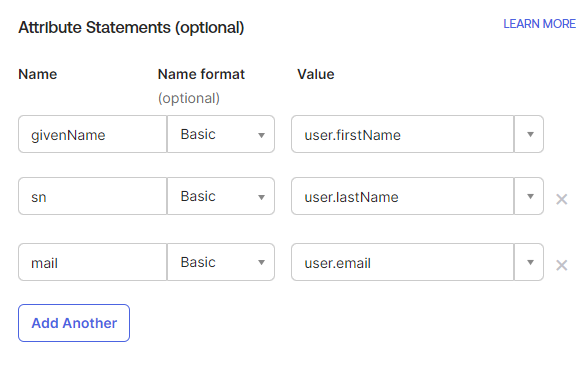
-
Перейдите в свое рабочее пространство и войдите как администратор. Откройте страницу Настройки -> Интеграция -> Единый вход.
-
Включите SSO с помощью переключателя Включить аутентификацию с помощью технологии единого входа (SSO).
-
Теперь необходимо создать сертификат в разделе Сертификаты поставщика сервиса. Для этого нажмите кнопку Добавить сертификат в соответствующем разделе.

-
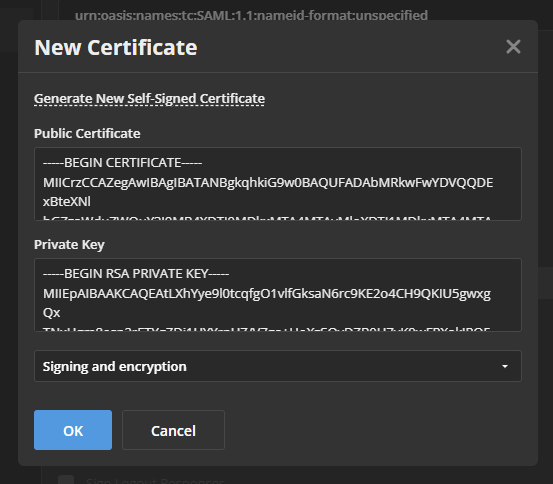
В открывшемся модальном окне нажмите ссылку Сгенерировать новый самоподписанный сертификат, выберите вариант Подпись и шифрование в списке Использовать для. Перед сохранением сертификата скопируйте текст Открытый сертификат в буфер обмена (он понадобится для Okta), затем нажмите кнопку ОК.
-
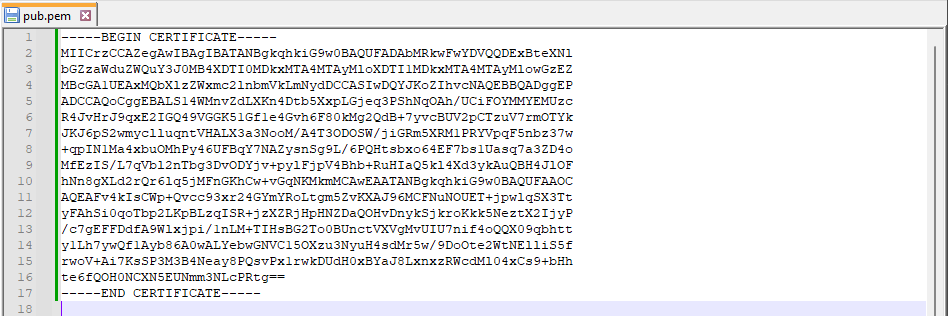
Откройте любой редактор, вставьте скопированный текст и сохраните файл с расширением .pem.
-
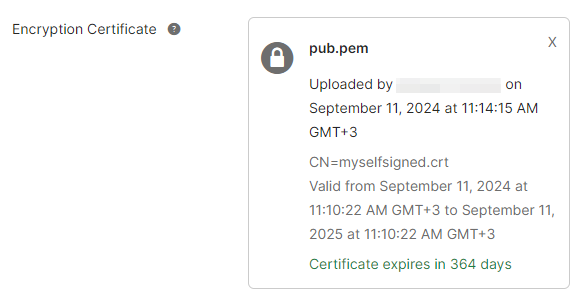
Вернитесь к форме создания приложения в Okta. В поле Encryption Certificate выберите только что созданный открытый ключ.
-
Нажмите кнопку Next в конце формы.
-
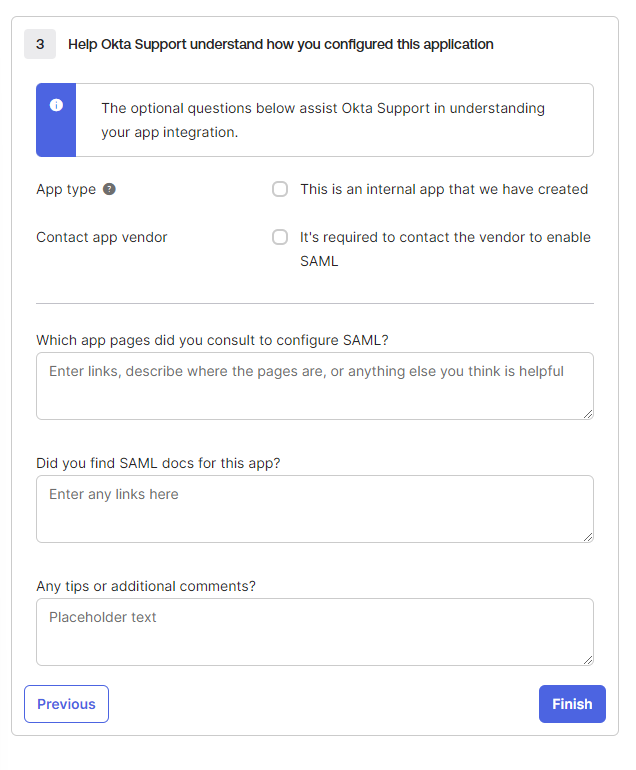
Нажмите кнопку Finish.
-
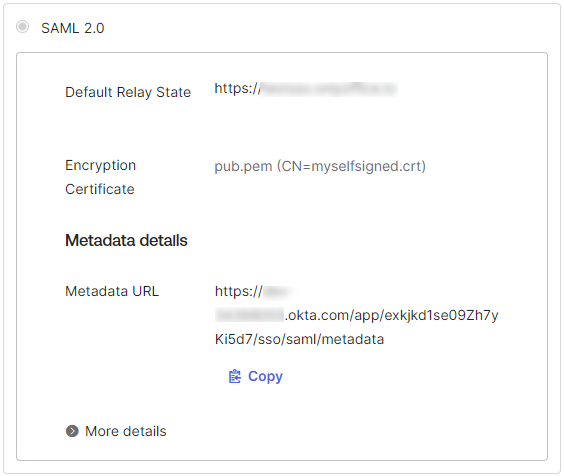
В открывшемся описании приложения скопируйте ссылку из поля Metadata URL.
-
Вернитесь на страницу Единый вход в вашем рабочем пространстве. Вставьте скопированную ссылку в поле для загрузки XML-файла метаданных.

Укажите надпись для кнопки входа.

-
Нажмите кнопку Сохранить.
-
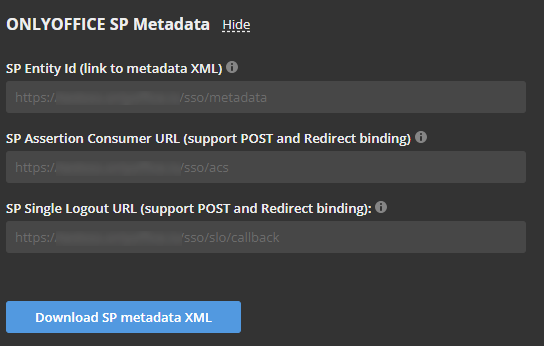
Должен открыться раздел Метаданные поставщика сервиса ONLYOFFICE с кнопкой Загрузить XML-файл метаданных поставщика сервиса.
-
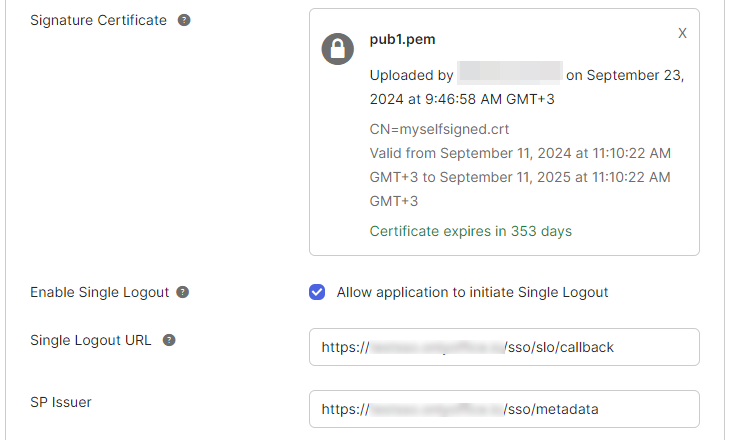
Чтобы настроить выход из системы, вернитесь к настройкам Okta. В поле Signature Certificate укажите сертификат, например из шага 12. Заполните поля Single Logout URL и SP Issuer согласно примеру ниже.
-
Чтобы создать пользователей в Okta и предоставить им доступ к нашему ONLYOFFICE SP, выполните следующие действия:
-
перейдите в подменю Okta Directory -> People,

-
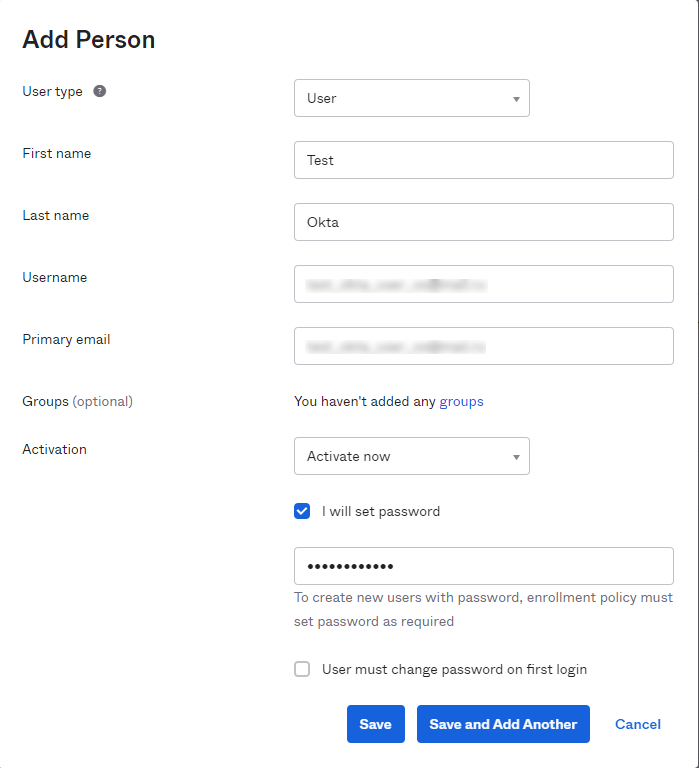
нажмите кнопку Add person,

-
заполните форму и нажмите Save,
-
перейдите в меню Applications -> Applications и нажмите на созданное приложение,

-
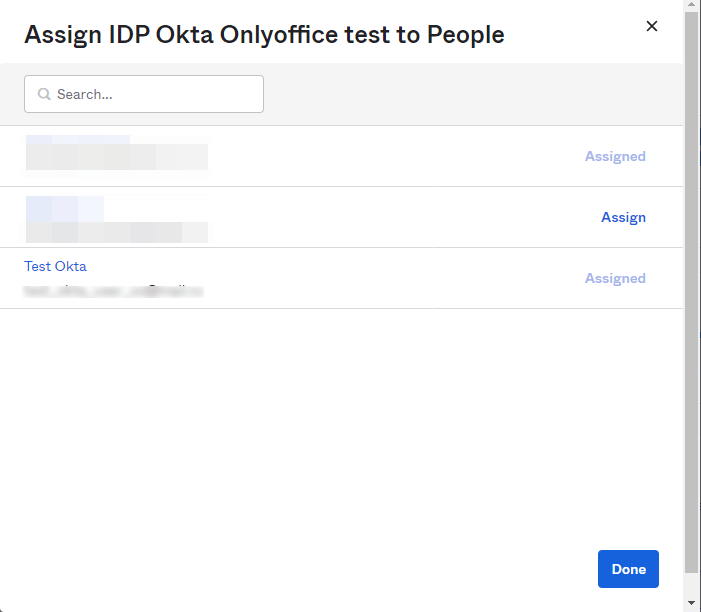
нажмите Assign -> Assign to People. В открывшемся окне выберите нужных пользователей и нажмите Assign. Закройте окно, нажав Done.
-
Проверка работы ONLYOFFICE SP с Okta IdP
Вход в ONLYOFFICE на стороне SP
-
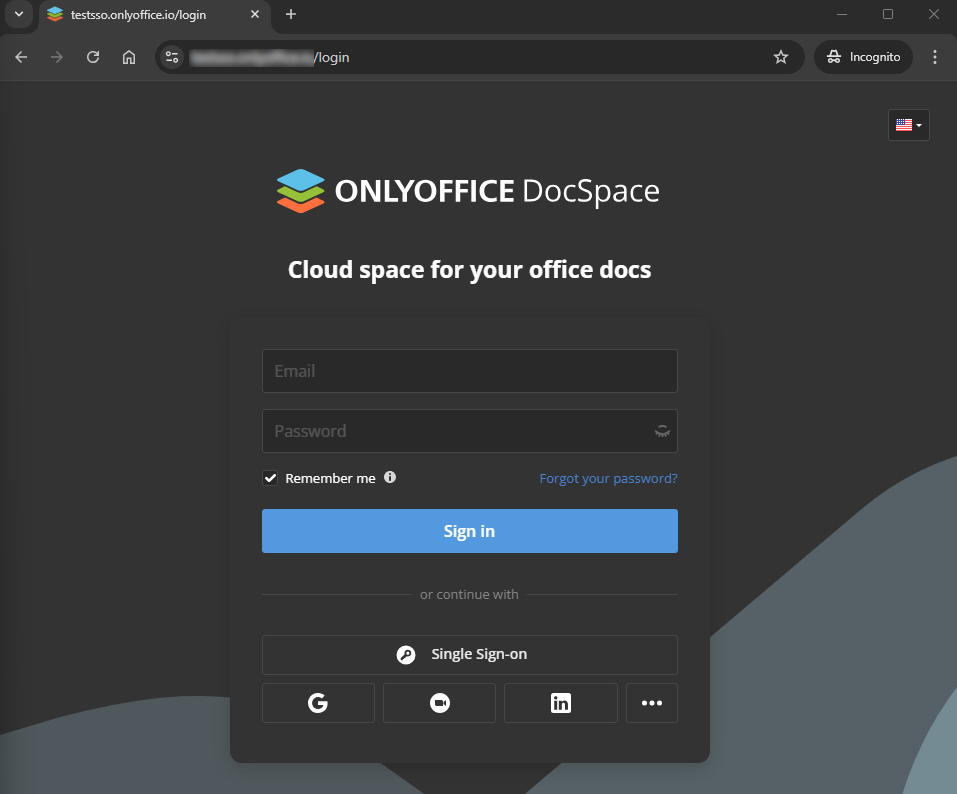
Перейдите на страницу аутентификации ONLYOFFICE (например,
https://myportal-address.com/Auth.aspx). -
Нажмите кнопку Единый вход. Если кнопки нет, значит SSO не включен.
-
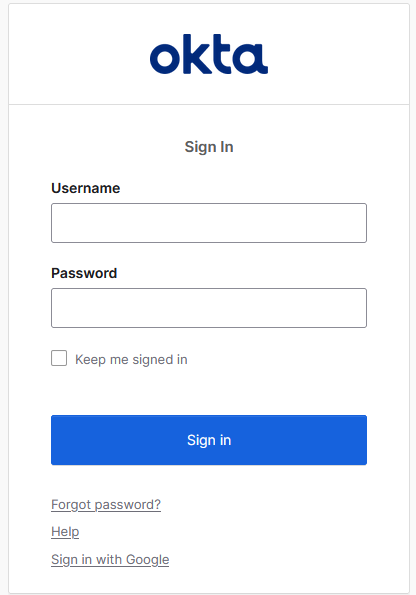
Если все параметры SP и IdP заданы правильно, вы будете перенаправлены на форму входа Okta IdP:
-
Введите логин и пароль пользователя, которому предоставлен доступ к ONLYOFFICE SP, и нажмите кнопку LOG IN.
-
Если учетные данные верны, вы будете перенаправлены на главную страницу вашего рабочего пространства (пользователь будет создан автоматически, если его нет, или данные будут обновлены, если они изменились в IdP).