Como configurar o Login Único (SSO) no ONLYOFFICE Apps
Introdução
A seção de Single Sign-On permite habilitar a autenticação de terceiros via SAML, oferecendo aos usuários uma maneira mais rápida, fácil e segura de acessar o espaço de trabalho.
Na versão SaaS, esta é uma funcionalidade Paga (disponível apenas para o plano pago Business).
Geralmente, a tecnologia Single Sign-on permite que os usuários façam login apenas uma vez e, em seguida, tenham acesso a vários aplicativos/serviços sem a necessidade de nova autenticação. Por exemplo, se um serviço web incluir várias seções independentes grandes (fórum, chat, blogs, etc.), um usuário pode passar pelo procedimento de autenticação em um dos serviços e obter automaticamente acesso a todos os outros serviços sem precisar inserir credenciais várias vezes.
Um Provedor de Identidade (IdP) é um serviço que cria, mantém e gerencia informações de identidade de usuário e fornece autenticação de usuário para outros Provedores de Serviço dentro de uma federação. Serviços como OneLogin, ADFS, etc., atuam como Provedores de Identidade. Um Provedor de Serviço (SP) é uma entidade que fornece serviços web e confia em um Provedor de Identidade confiável para autenticação de usuário. No nosso caso, o Provedor de Serviço é o ONLYOFFICE Apps.
Você pode habilitar o SSO com base no SAML para a troca de dados de autenticação/autorização entre um Provedor de Identidade e um Provedor de Serviço:
- SAML (Security Assertion Markup Language) – um padrão XML que permite transmitir dados de autenticação/autorização de usuário entre um provedor de identidade e um provedor de serviço por meio de tokens de segurança que contêm asserções.
A segurança aprimorada é garantida pelo fato de que o ONLYOFFICE Apps não armazena senhas de usuário, em vez disso, usa os resultados da autenticação no lado do Provedor de Identidade. Todas as informações necessárias do usuário são transmitidas através de um token de autenticação. Se as informações do usuário mudarem no lado do Provedor de Identidade, elas serão automaticamente atualizadas no seu espaço de trabalho durante a próxima autenticação SSO (note que os dados só podem ser sincronizados em uma direção: do Provedor de Identidade para o ONLYOFFICE Apps).
Após o Provedor de Identidade e o ONLYOFFICE Apps serem configurados mutuamente para garantir o SSO, o processo de autenticação SSO do usuário será realizado no lado do Provedor de Identidade. O ONLYOFFICE Apps receberá um token de autenticação (SAML) do Provedor de Identidade. Após a validação do token (usando assinaturas digitais e o tempo de vida do token), o ONLYOFFICE Apps permite que o usuário acesse o espaço de trabalho.
Habilitando SSO
Para habilitar e configurar a autenticação SSO para o seu espaço de trabalho, proceda da seguinte forma:
Verifique a configuração do Provedor de Identidade antes de ajustar o Provedor de Serviço.
- Use o menu
 no canto inferior esquerdo e selecione a opção Configurações;
- Nas configurações do espaço de trabalho, abra a seção Integração à esquerda;
- Alterne para a guia Single Sign-On;
- Ative o interruptor Habilitar autenticação single sign-on;
- Na seção Configurações do provedor de serviço do ONLYOFFICE, clique em Mostrar e preencha os campos obrigatórios. As informações necessárias podem ser especificadas de várias maneiras diferentes:
- Insira o endereço URL para o arquivo de metadados. Se os metadados do seu IdP estiverem acessíveis externamente pelo link, insira o link no campo URL para XML de metadados do provedor de identidade e clique no botão
 para carregar os dados. Quando os dados forem carregados, todos os parâmetros necessários serão exibidos automaticamente no formulário expandido;
- Carregue o arquivo de metadados. Se o seu IdP fornecer um arquivo de metadados, use o botão Selecionar arquivo para procurar o arquivo armazenado em sua máquina local. Quando o arquivo for carregado, todos os parâmetros necessários serão exibidos automaticamente no formulário expandido;
- Especifique os parâmetros necessários manualmente. Se o arquivo de metadados não estiver disponível, insira os parâmetros necessários manualmente. Para obter os valores necessários, entre em contato com o administrador do seu IdP.
- Insira o endereço URL para o arquivo de metadados. Se os metadados do seu IdP estiverem acessíveis externamente pelo link, insira o link no campo URL para XML de metadados do provedor de identidade e clique no botão
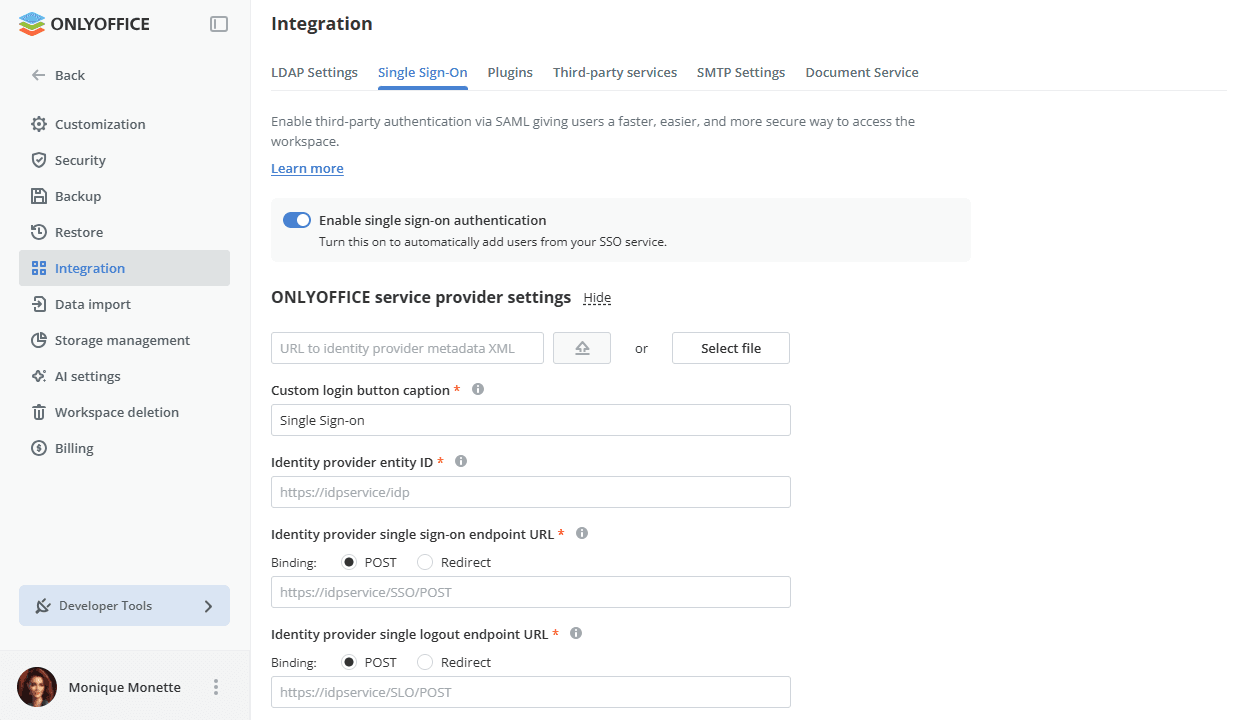
Os seguintes parâmetros estão disponíveis:
-
ID da entidade do provedor de identidade (campo obrigatório) – o identificador do Provedor de Identidade ou endereço URL que será usado pelo Provedor de Serviço para identificar inequivocamente o IdP.
https://example.com/idp/shibbolethonde example.com é o nome de domínio do seu serviço SSO
-
URL do endpoint de single sign-on do provedor de identidade (campo obrigatório) – o URL usado para o single sign-on no lado do Provedor de Identidade. É o endereço do endpoint no seu IdP para o qual o SP envia solicitações de autenticação.
Defina o tipo de Binding necessário selecionando um dos botões de rádio correspondentes. Os bindings especificam a forma como as solicitações e respostas de autenticação são transmitidas entre o IdP e o SP sobre o protocolo de transporte subjacente: usando o binding HTTP POST ou HTTP Redirect.
-
URL do endpoint de single logout do provedor de identidade – o URL usado para o single logout no lado do Provedor de Serviço. É o endereço do endpoint no seu IdP para o qual o SP envia solicitações/respostas de logout.
Defina o tipo de Binding necessário selecionando um dos botões de rádio correspondentes. Os bindings especificam a forma como as solicitações e respostas de logout são transmitidas entre o IdP e o SP sobre o protocolo de transporte subjacente: usando o binding HTTP POST ou HTTP Redirect.
-
Formato NameID – o parâmetro NameID permite que o SP identifique um usuário. Selecione um dos formatos disponíveis na lista.
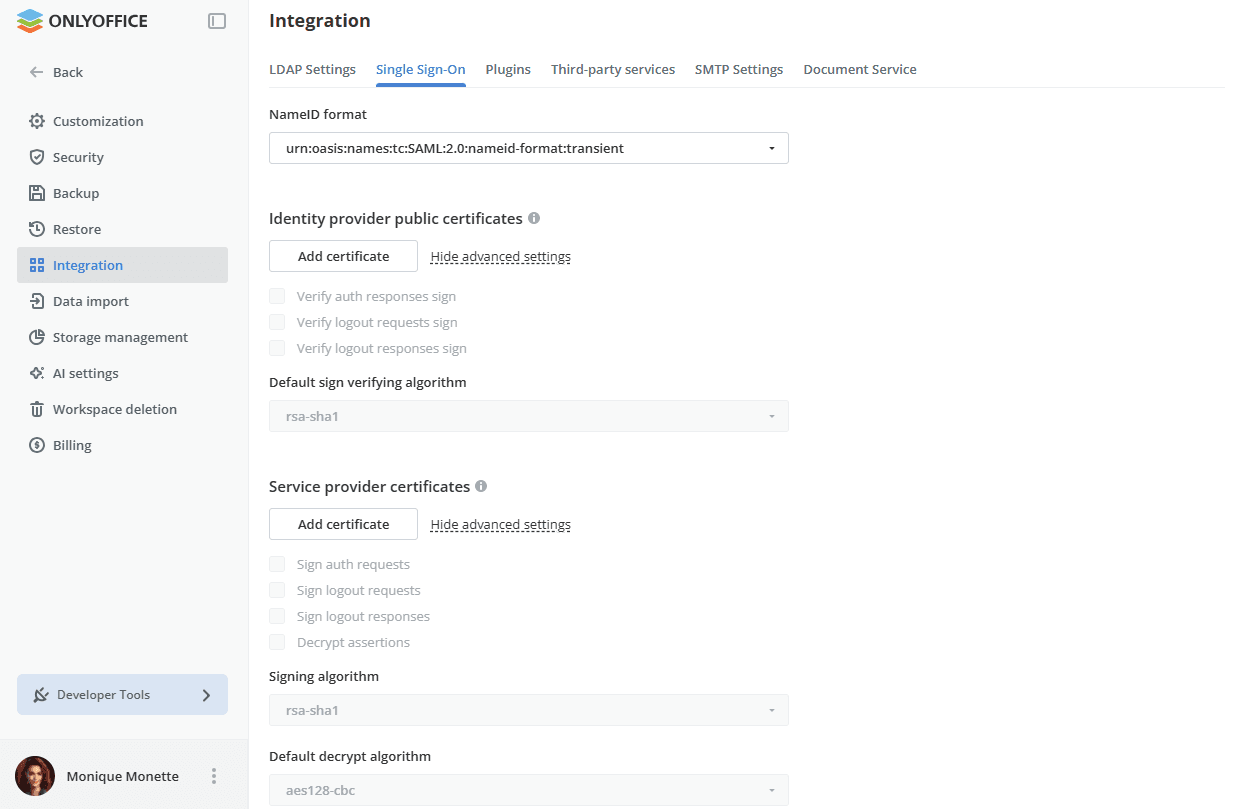
É possível personalizar o botão usado para fazer login no espaço de trabalho com o serviço Single Sign-on na página de autenticação do ONLYOFFICE Apps. Você pode fazer isso usando o campo Legenda do botão de login personalizado na seção Configurações do provedor de serviço do ONLYOFFICE.
Você também pode adicionar os certificados do IdP e do SP.
Certificados públicos do provedor de identidade
A seção Certificados públicos do provedor de identidade permite adicionar os certificados públicos do Provedor de Identidade usados pelo SP para verificar as solicitações e respostas do IdP.
Se você carregou os metadados do IdP, esses certificados serão adicionados ao seu espaço de trabalho automaticamente. Caso contrário, os certificados podem ser encontrados na sua conta IdP. Para adicionar um certificado manualmente, clique no botão Adicionar certificado. A janela Novo Certificado será aberta. Insira o certificado no campo Certificado Público e clique no botão OK.
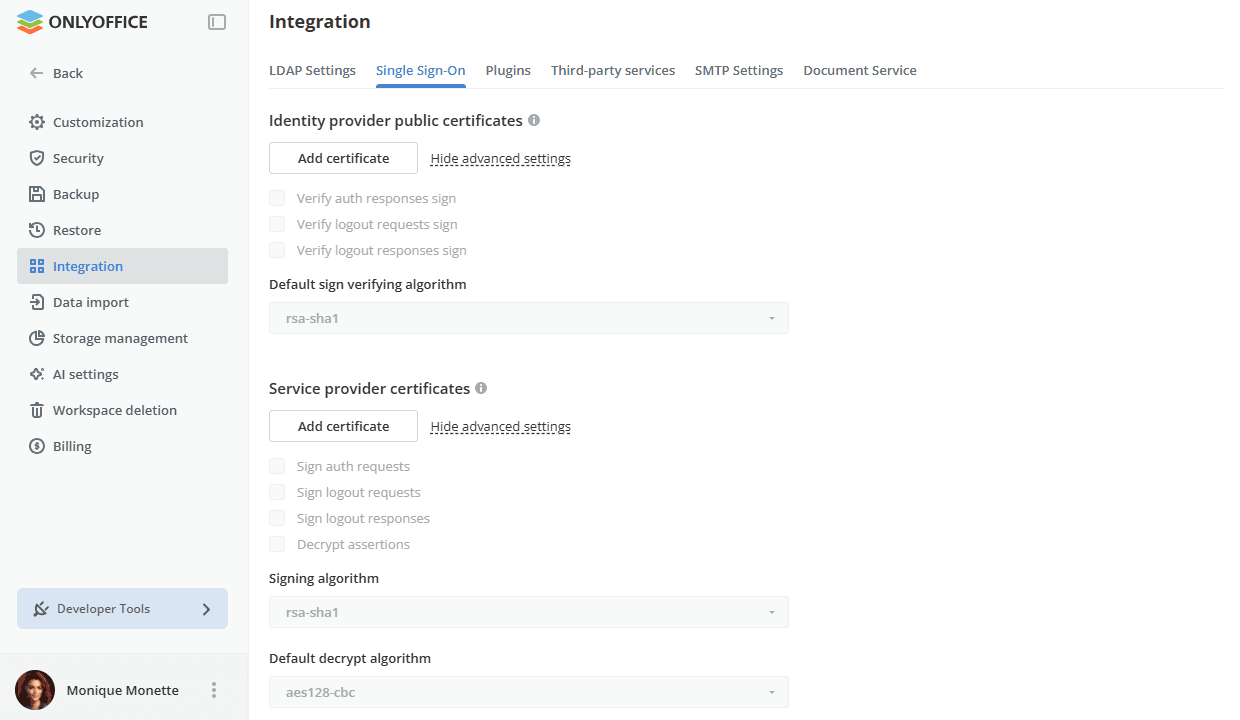
Use o link Mostrar configurações avançadas para exibir os parâmetros adicionais e, em seguida, defina-os marcando as caixas correspondentes. Use Ocultar configurações avançadas para recolher a seção novamente.
Especifique quais assinaturas de solicitações/respostas enviadas do IdP para o SP devem ser verificadas:
- Verificar assinatura de respostas de autenticação – para verificar assinaturas das respostas de autenticação SAML enviadas para o SP;
- Verificar assinatura de solicitações de logout – para verificar assinaturas das solicitações de logout SAML enviadas para o SP;
- Verificar assinatura de respostas de logout – para verificar assinaturas das respostas de logout SAML enviadas para o SP.
Selecione o algoritmo necessário na lista Algoritmo padrão de verificação de assinatura: rsa-sha1, rsa-sha256 ou rsa-sha512.
As configurações padrão são usadas apenas nos casos em que os metadados do IdP não especificam qual algoritmo deve ser usado.
Você pode editar ou excluir os certificados adicionados usando o link correspondente.
Certificados do provedor de serviço
A seção Certificados do provedor de serviço permite adicionar os certificados do Provedor de Serviço usados para assinar e criptografar as solicitações e respostas do SP.
Se o seu IdP exigir que os dados de entrada sejam assinados e/ou criptografados, crie ou adicione os certificados correspondentes nesta seção.
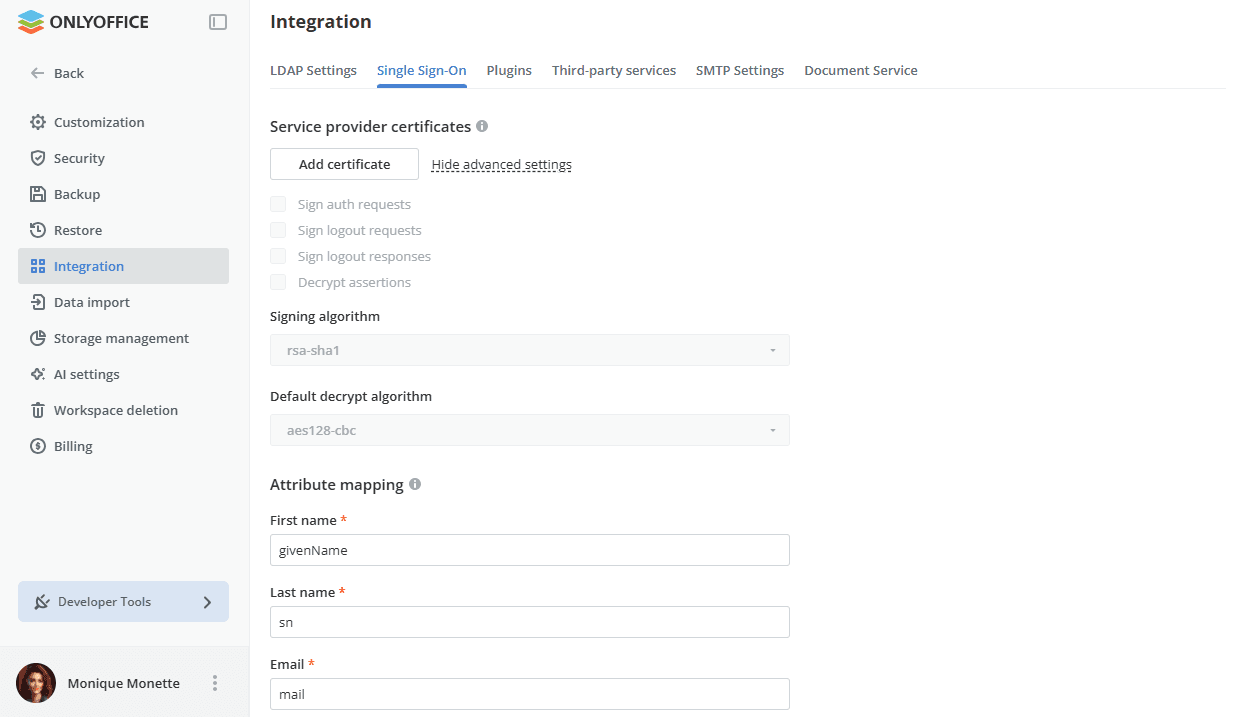
Clique no botão Adicionar certificado. A janela Novo Certificado será aberta. Você pode gerar um certificado autoassinado ou adicionar um certificado existente no campo Certificado Público e a chave privada correspondente no campo Chave Privada. Na lista Usar para, selecione uma das opções disponíveis: assinatura, criptografia, assinatura e criptografia. Quando estiver pronto, clique no botão OK.
Dependendo do propósito do certificado selecionado na lista Usar para ao fazer upload/gerar o certificado, os parâmetros adicionais do certificado são especificados. Os seguintes parâmetros definem quais solicitações/respostas enviadas do SP para o IdP devem ser assinadas:
- Assinar solicitações de autenticação – para que o SP assine as solicitações de autenticação SAML enviadas ao IdP;
- Assinar solicitações de logout – para que o SP assine as solicitações de logout SAML enviadas ao IdP;
- Assinar respostas de logout – para que o SP assine as respostas de logout SAML enviadas ao IdP.
Se você selecionou a opção encrypt ou signing and encrypt na lista Usar para, o parâmetro Descriptografar assertivas também é verificado. A descriptografia é realizada usando a Chave Privada correspondente.
Selecione os algoritmos necessários nas listas:
- Algoritmo de assinatura:
rsa-sha1,rsa-sha256oursa-sha512; - Algoritmo padrão de descriptografia:
aes128-cbc,aes256-cbcoutripledes-cbc.
Você pode editar ou excluir os certificados adicionados usando o link correspondente.
Mapeamento de atributos
A seção Mapeamento de atributos permite definir a correspondência dos campos na seção Contatos com os atributos do usuário que serão retornados do IdP. Quando um usuário faz login no ONLYOFFICE Apps usando as credenciais SSO, o provedor de serviço recebe os atributos necessários e preenche os campos de nome completo e endereço de e-mail na conta do usuário com os valores recebidos do IdP. Se o usuário não existir na seção Contatos, ele será criado automaticamente. Se as informações do usuário tiverem sido alteradas no lado do IdP, elas serão atualizadas no SP também.
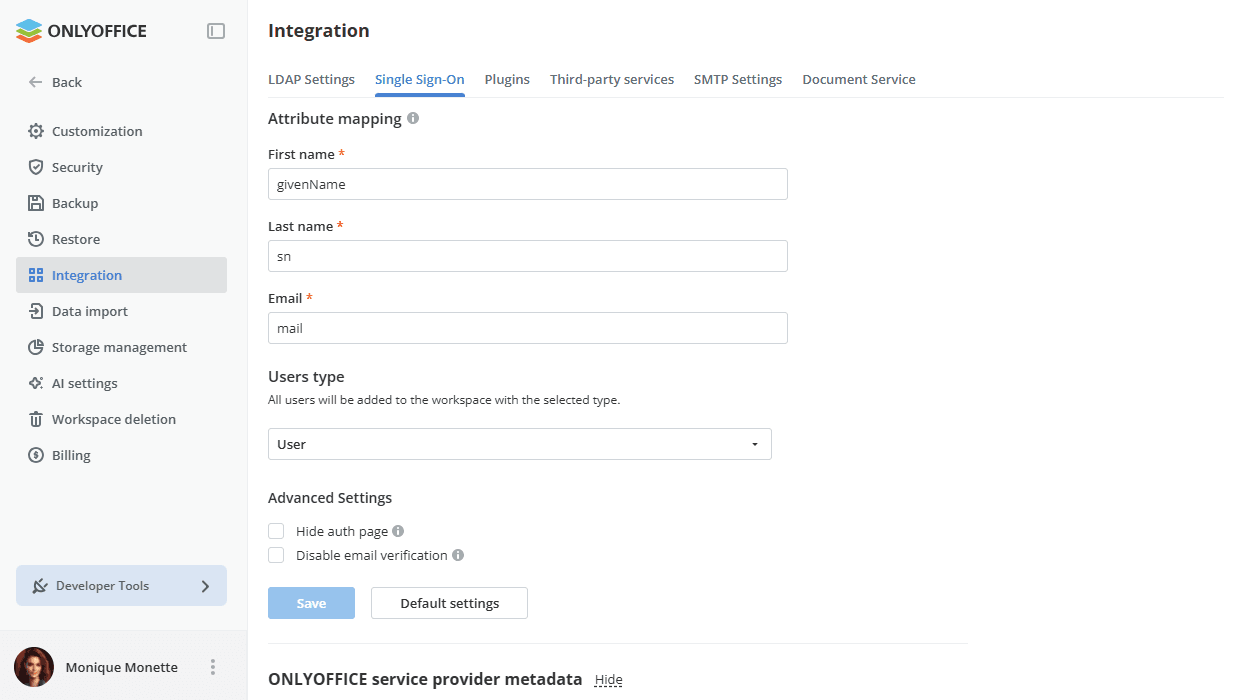
Os atributos disponíveis são:
- Nome (campo obrigatório) – um atributo em um registro de usuário que corresponde ao primeiro nome do usuário;
- Sobrenome (campo obrigatório) – um atributo em um registro de usuário que corresponde ao segundo nome do usuário;
- Email (campo obrigatório) – um atributo em um registro de usuário que corresponde ao endereço de e-mail do usuário.
Tipo de usuário
Todos os usuários serão adicionados ao espaço de trabalho com o tipo selecionado (usuário, administrador de sala, administrador completo). O tipo Usuário é selecionado por padrão. Os usuários só podem acessar as salas para as quais são convidados por administradores e não podem criar salas ou agentes de IA. Selecione outro tipo para fornecer mais permissões. Caso contrário, você pode alterar o tipo manualmente na seção Contatos.
Configurações avançadas
A opção Ocultar página de autenticação permite ocultar a página de autenticação padrão e redirecionar automaticamente para o serviço SSO.
Se você precisar restaurar a página de autenticação padrão (para poder acessar o seu espaço de trabalho se o servidor IdP falhar), você pode adicionar a chave /login?skipssoredirect=true após o nome de domínio do seu espaço de trabalho na barra de endereço do navegador.
Marque a caixa Desativar verificação de e-mail se desejar desativar a ativação de e-mail para usuários SSO. Se esta caixa estiver marcada, os usuários SSO não precisarão verificar seu e-mail após a primeira autorização no espaço de trabalho.
Quando todas as configurações estiverem especificadas, clique no botão Salvar. A seção Metadados do provedor de serviço do ONLYOFFICE será aberta. Para descartar a configuração atual e retornar todos os campos ao estado inicial, use o botão Configurações padrão ao lado de Salvar.
Registrando ONLYOFFICE como um Provedor de Serviço confiável no seu Provedor de Identidade
Agora você precisa adicionar o ONLYOFFICE Apps como um Provedor de Serviço confiável na sua conta IdP especificando os metadados do provedor de serviço no IdP.
Para receber os dados necessários, consulte a seção Metadados do provedor de serviço do ONLYOFFICE na página de Single Sign-On. Verifique se os dados do SP estão publicamente acessíveis. Para fazer isso, clique no botão Baixar XML de metadados do provedor de serviço. O conteúdo do arquivo XML será exibido em uma nova aba do navegador. Salve os dados como um arquivo XML para poder carregá-lo no IdP.
Alternativamente, você pode copiar manualmente parâmetros separados clicando no botão  nos campos correspondentes.
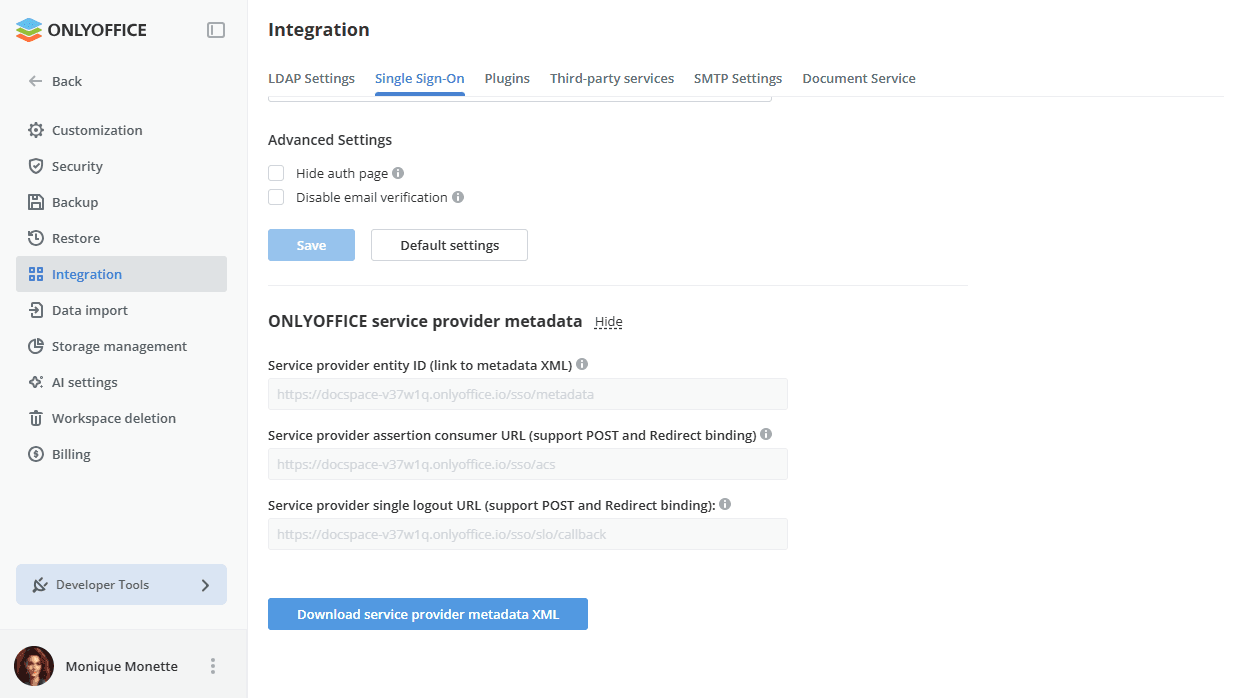
Os seguintes parâmetros estão disponíveis:
- ID da entidade do provedor de serviço (link para XML de metadados) – o endereço URL do XML do Provedor de Serviço que pode ser baixado e usado pelo Provedor de Identidade para identificar inequivocamente o SP. Por padrão, o arquivo está localizado no seguinte endereço:
http://example.com/sso/metadataonde example.com é o nome de domínio do seu espaço de trabalho ou IP público; - URL do consumidor de assertivas do provedor de serviço (suporta vinculação POST e Redirect) – o endereço URL do Provedor de Serviço onde ele recebe e processa assertivas do Provedor de Identidade. Por padrão, o seguinte endereço é usado:
http://example.com/sso/acsonde example.com é o nome de domínio do seu espaço de trabalho ou IP público; - URL de logout único do provedor de serviço (suporta vinculação POST e Redirect) – o URL usado para o logout único no lado do Provedor de Identidade. É o endereço do endpoint no seu SP onde ele recebe e processa solicitações/respostas de logout do Provedor de Identidade. Por padrão, o seguinte endereço é usado:
http://example.com/sso/slo/callbackonde example.com é o nome de domínio do seu espaço de trabalho ou IP público.
Esses parâmetros e conteúdos XML diferem dependendo da configuração do seu espaço de trabalho, por exemplo, se você especificar um nome de domínio, os parâmetros também serão alterados e você precisará reconfigurar seu IdP.
Fazendo login no ONLYOFFICE Apps
Após o SSO ser habilitado e configurado, o processo de login é realizado da seguinte forma:
- Um usuário solicita acesso ao ONLYOFFICE Apps clicando no botão Single Sign-on (a legenda pode diferir se você especificou seu próprio texto ao configurar o provedor de serviço) na página de autenticação do ONLYOFFICE Apps (SSO iniciado pelo SP);
- Se todas as configurações do IdP e SP estiverem corretas, o ONLYOFFICE Apps envia a solicitação de autenticação para o IdP e redireciona o usuário para a página do IdP onde ele/ela é solicitado(a) a fornecer as credenciais;
- Se o usuário ainda não estiver logado no IdP, ele/ela fornece as credenciais no IdP;
- O IdP cria a resposta de autenticação que contém os dados do usuário e a envia para o ONLYOFFICE Apps;
- O ONLYOFFICE Apps recebe a resposta de autenticação do Provedor de Identidade e a valida;
- Se a resposta for validada, o ONLYOFFICE Apps permite que o usuário faça login (o usuário será criado automaticamente se estiver ausente, ou os dados serão atualizados se alterados no IdP).
Também é possível usar a página de login no lado do Provedor de Identidade (SSO iniciado pelo IdP), inserir as credenciais e então acessar o espaço de trabalho sem reautenticação.
Fazendo logout do ONLYOFFICE Apps
O logout pode ser feito de 2 maneiras disponíveis:
- Do espaço de trabalho usando o menu Sair (neste caso, a solicitação será enviada do IdP para logout). O usuário também deve ser automaticamente desconectado do IdP caso ele/ela tenha sido desconectado(a) de todos os outros aplicativos acessados anteriormente via autenticação SSO;
- Da página de logout do IdP.
Editando perfis de usuário criados usando SSO
Os usuários criados usando a autenticação SSO são marcados com o ícone SSO na lista de usuários para o administrador do espaço de trabalho.
A possibilidade de editar tais perfis de usuário na seção Contatos é restrita. Os campos de perfil de usuário que foram criados usando a autenticação SSO estão desativados para edição na seção Contatos. Os dados do usuário só podem ser alterados no lado do IdP.