Segurança
Configurações de segurança
A seção Segurança permite controlar o acesso ao seu espaço de trabalho e monitorar a atividade de todos os usuários. Ela inclui três subseções: Acesso, Histórico de login e Trilha de auditoria.
Controlando o acesso
A subseção Acesso das configurações de Segurança permite fornecer aos usuários maneiras seguras e convenientes de acessar o espaço de trabalho.
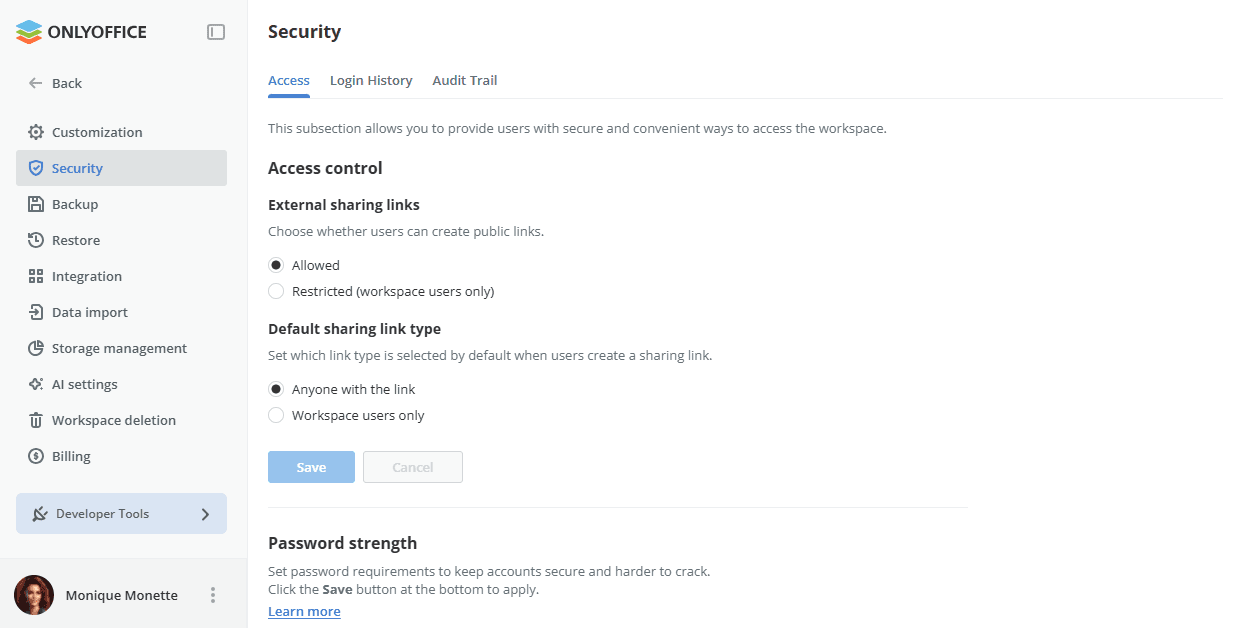
Controle de acesso
Esta seção permite gerenciar os links de compartilhamento que os usuários podem criar:
- Links de compartilhamento externos - escolha se os usuários podem criar links públicos: Permitido ou Restrito (somente usuários do espaço de trabalho).
- Tipo padrão de link de compartilhamento - defina qual tipo de link é selecionado por padrão quando os usuários criam um link de compartilhamento: Qualquer pessoa com o link ou Somente usuários do espaço de trabalho.
Clique no botão Salvar para aplicar as alterações feitas.
Força da senha
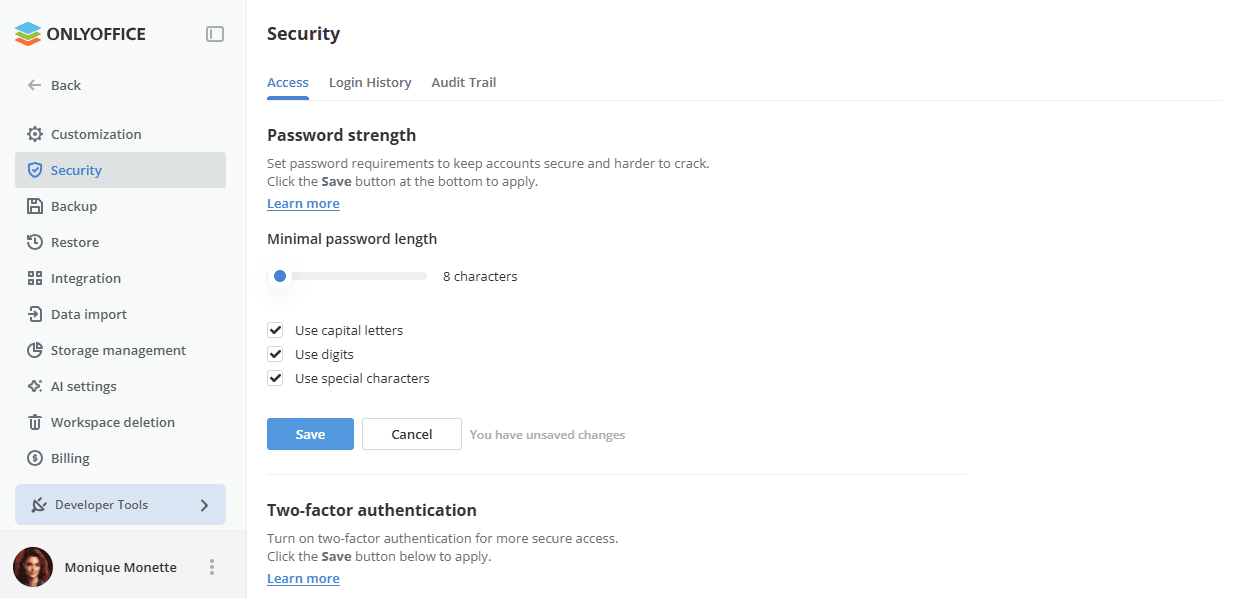
Esta seção permite definir os requisitos de senha para manter as contas seguras e mais difíceis de serem descobertas. Para fazer isso,
-
use a barra Comprimento mínimo da senha para determinar quão longa a senha deve ser para ser considerada forte,
A senha deve ter pelo menos 8, mas no máximo 30 caracteres.
-
marque as caixas apropriadas abaixo da barra para determinar o conjunto de caracteres que deve ser usado na senha: Usar letras maiúsculas, Usar dígitos, Usar caracteres especiais,
-
clique no botão Salvar na parte inferior da seção para aplicar as alterações feitas.
Autenticação de dois fatores
Esta seção permite ativar a autenticação de dois fatores com aplicativos autenticadores para um acesso mais seguro.
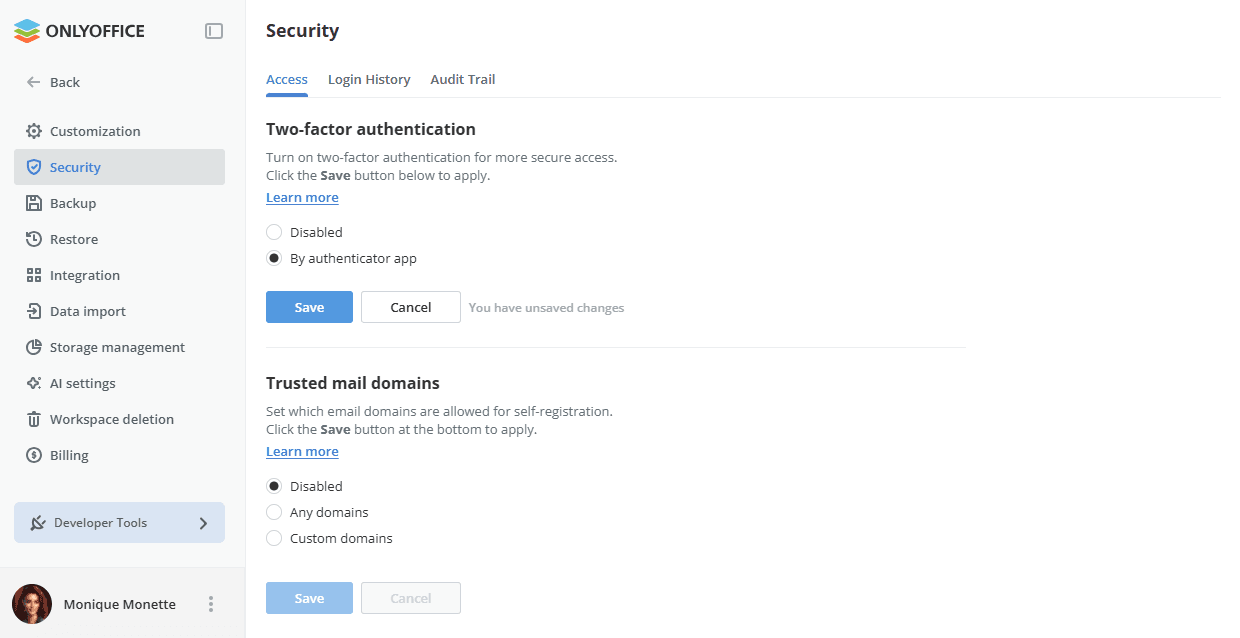
Para ativar a autenticação de dois fatores com um aplicativo autenticador,
- marque o botão de opção Por aplicativo autenticador na seção Autenticação de dois fatores,
- clique no botão Salvar abaixo para aplicar as alterações feitas.
Quando a autenticação de dois fatores com um aplicativo autenticador está ativada, o usuário pode acessar os dados do espaço de trabalho após inserir seu e-mail e senha habituais ou entrar por meio de uma conta de rede social e digitar um código de verificação de seis dígitos ou um código de backup gerado pelo aplicativo autenticador.
Para acessar seu espaço de trabalho pela primeira vez após ativar a autenticação de dois fatores:
- Insira suas credenciais habituais para acessar seu espaço de trabalho. O código QR e sua chave secreta são exibidos na sua página de confirmação de login.
- Instale um aplicativo autenticador no seu dispositivo móvel. Você pode usar o Google Authenticator para Android e iOS ou o Authenticator para Windows Phone.
- Abra o aplicativo autenticador no seu dispositivo móvel e configure-o de uma das seguintes maneiras:
- Escaneie o código QR exibido no navegador, ou
- Insira manualmente sua chave secreta exibida no navegador,
- Na sua página de confirmação de login, insira um código de 6 dígitos gerado pelo seu aplicativo.
- Clique no botão Conectar aplicativo.
Para saber mais sobre como usar a autenticação de dois fatores no seu espaço de trabalho, você pode ler o seguinte artigo.
Domínios de e-mail confiáveis
Esta seção permite definir quais domínios de e-mail são permitidos para o autorregistro no seu espaço de trabalho. Por padrão, esta opção está desativada. Para ativá-la,
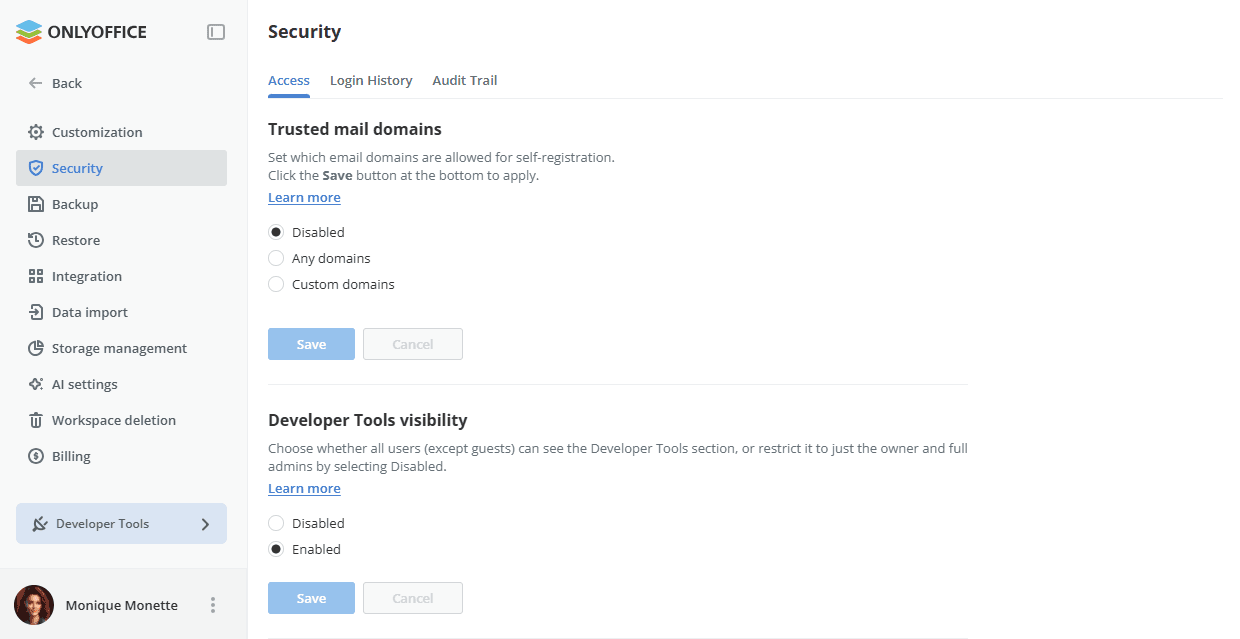
- marque o botão de opção Domínios personalizados,
- insira o servidor de e-mail confiável no campo que aparece abaixo,
- clique no botão Salvar na parte inferior da seção para aplicar as alterações feitas.
Para permitir o autorregistro a partir de qualquer domínio de e-mail, marque o botão de opção Qualquer domínio.
Para adicionar mais servidores de e-mail, use o link Adicionar domínio confiável. Para excluir um servidor adicionado por engano, clique no ícone correspondente  à direita do campo.
Depois disso, qualquer usuário que tenha uma conta em um servidor de e-mail especificado poderá se registrar por conta própria clicando no link Clique aqui para participar na página Entrar e inserindo o endereço de e-mail. Um e-mail de convite com um link para o espaço de trabalho será enviado ao endereço de e-mail especificado. Para entrar, o usuário precisará seguir o link fornecido no e-mail, inserir uma senha e confirmá-la.
Para desativar esta opção novamente, basta marcar o botão de opção Desativado.
Visibilidade das ferramentas de desenvolvedor
Esta seção permite escolher se todos os usuários (exceto convidados) podem ver a seção Ferramentas de Desenvolvedor e, consequentemente, criar seus próprios webhooks ou aplicativos OAuth 2.0, etc. Esta configuração está ativada por padrão.
Qualquer usuário pode acessar a seção Ferramentas de Desenvolvedor clicando no link correspondente no painel esquerdo.
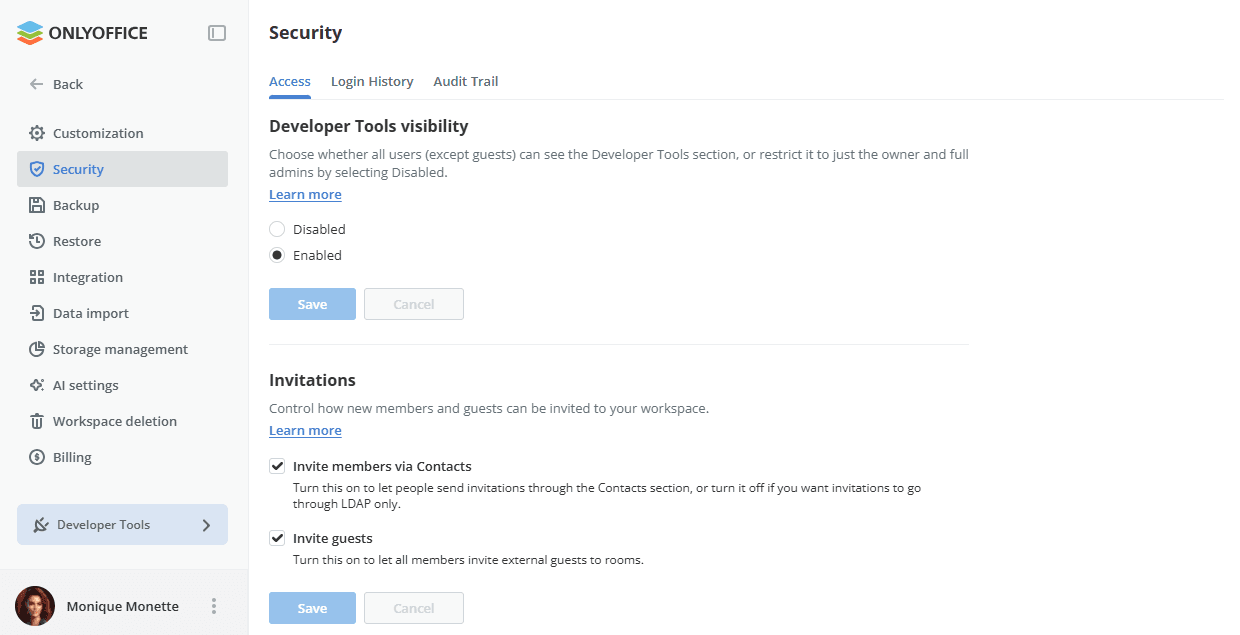
Para restringir a seção Ferramentas de Desenvolvedor somente ao proprietário e aos administradores completos,
- marque o botão de opção Desativado,
- clique no botão Salvar na parte inferior da seção para aplicar as alterações feitas.
Proteção contra força bruta
Esta seção permite definir um limite de tentativas de login malsucedidas para proteger seu espaço de trabalho contra ataques de força bruta. Quando o limite é atingido, o endereço IP associado é banido temporariamente ou recebe um CAPTCHA, se estiver ativado.
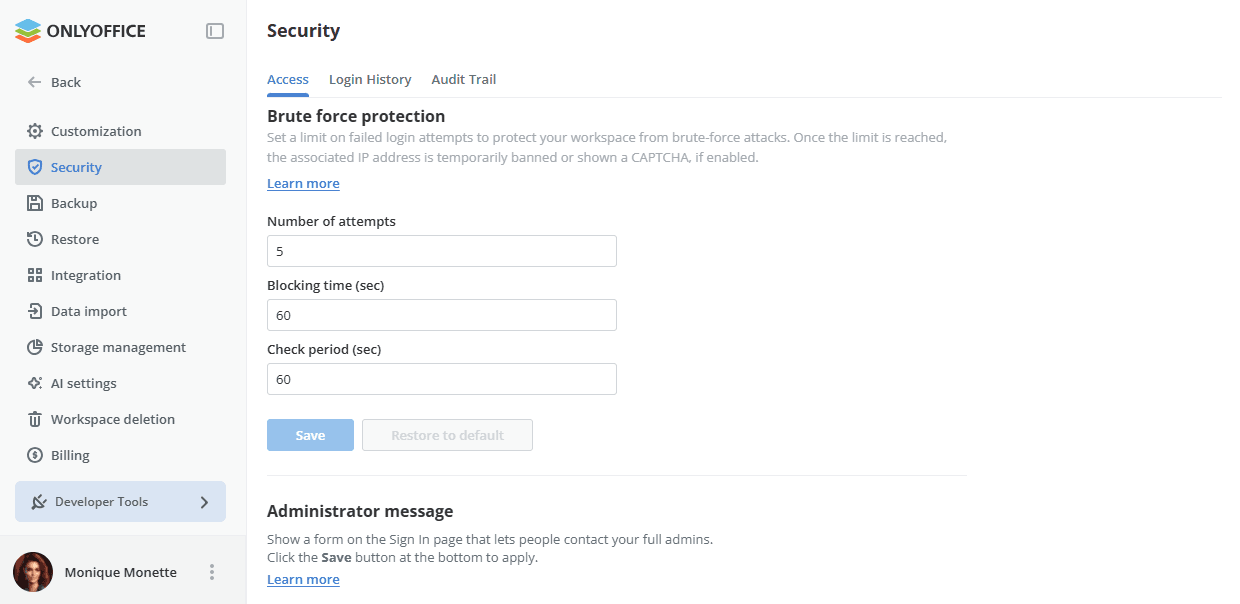
- no campo Número de tentativas, defina o limite de tentativas de login malsucedidas pelo usuário;
- no campo Tempo de bloqueio (seg), defina o intervalo de tempo para bloquear novas tentativas de login;
- no campo Período de verificação (seg), defina o intervalo de tempo para contar as tentativas de login malsucedidas;
- clique no botão Salvar na parte inferior da seção para aplicar as alterações feitas.
Para retornar os campos aos valores iniciais, use o botão Restaurar padrão.
Por padrão, este recurso está desativado na versão de servidor. Se você deseja usá-lo, é necessário ativar o recurso no arquivo de configuração. Para saber mais, leia o seguinte artigo.
Mensagem do administrador
Esta seção permite exibir na página Entrar um formulário que permite às pessoas entrar em contato com os administradores completos caso tenham problemas ao acessar o espaço de trabalho.
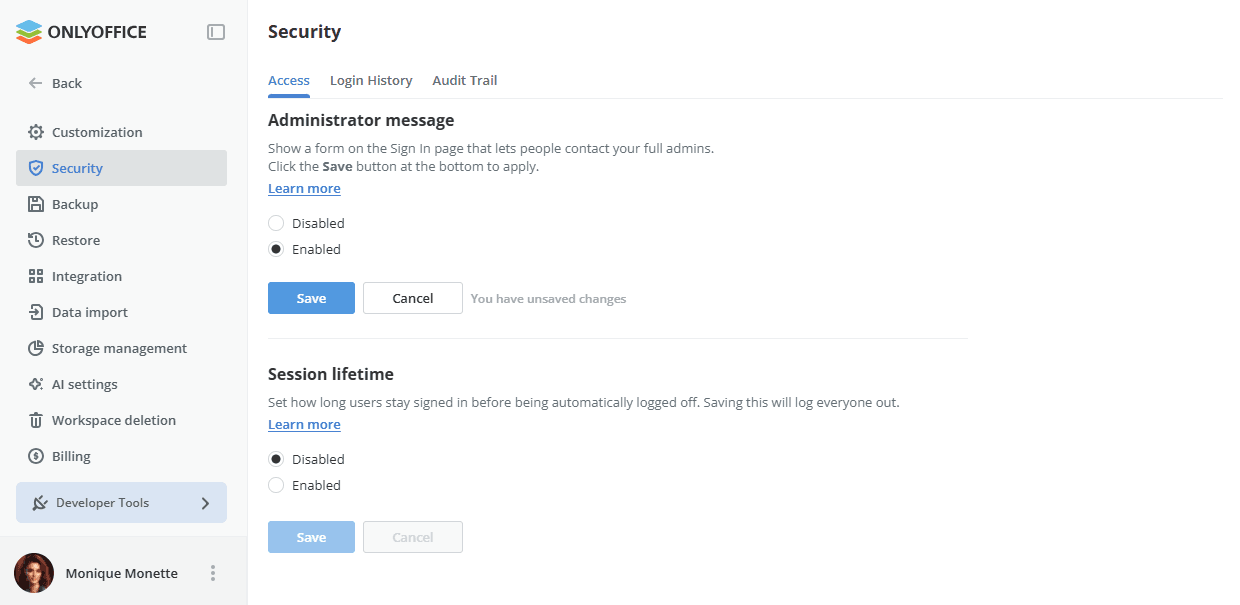
Para ativá-la, basta marcar o botão de opção Ativado e clicar no botão Salvar na parte inferior da seção para aplicar as alterações feitas.
Duração da sessão
Esta seção permite definir por quanto tempo os usuários permanecem conectados antes de serem desconectados automaticamente.
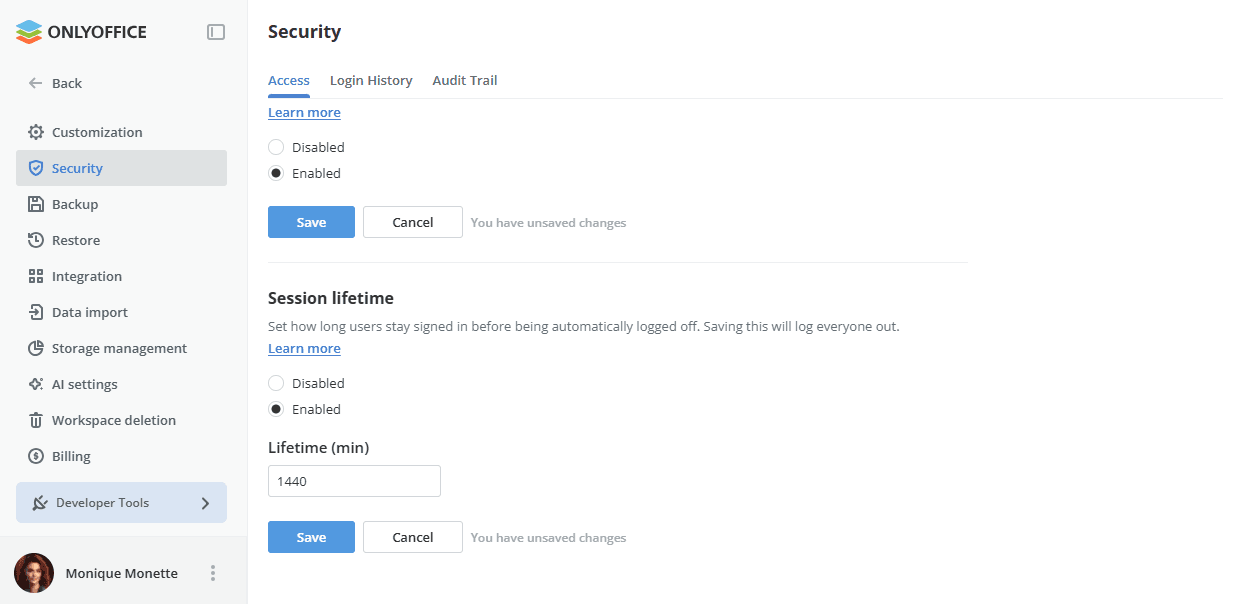
Para definir a duração da sessão, marque o botão de opção Ativado, insira o valor de tempo necessário, medido em minutos, no campo Tempo de vida que aparece e clique no botão Salvar na parte inferior da seção para aplicar as alterações feitas. Ao salvar, todos os usuários serão desconectados.
Quando esta configuração está ativada, a caixa de seleção Lembrar-me ficará oculta na página de login.
Convites
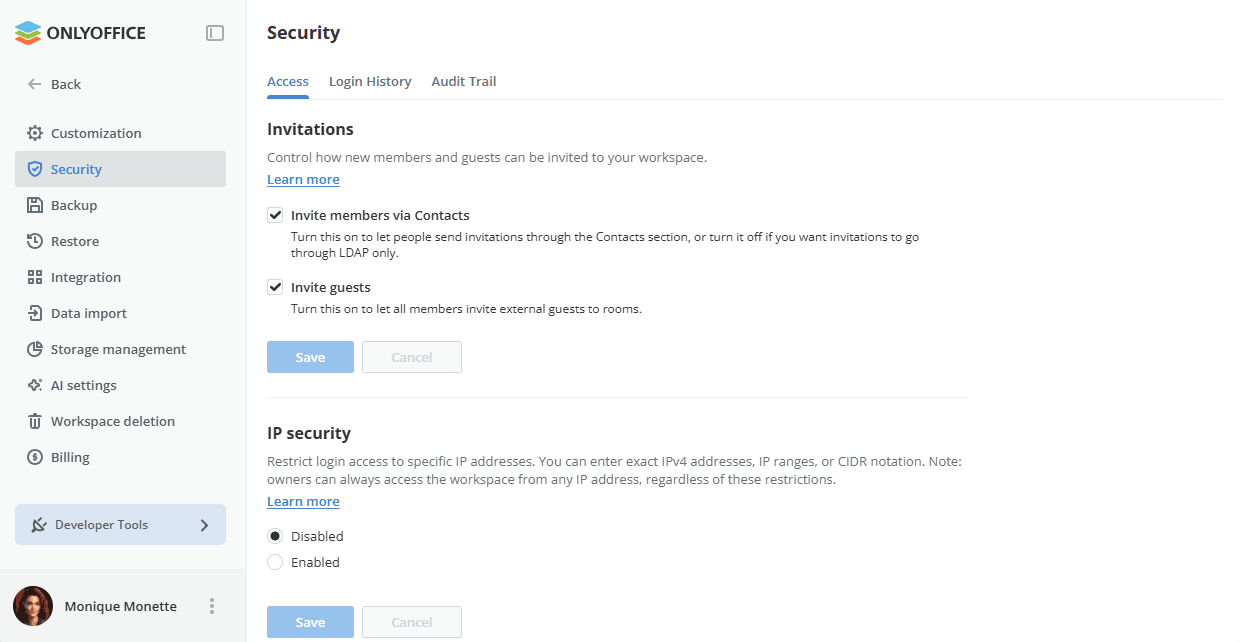
Esta seção permite controlar como novos membros e convidados podem ser convidados para o seu espaço de trabalho. Essas configurações podem ajudá-lo a cumprir as diretrizes de segurança da sua empresa, por exemplo, se você usa LDAP ou outros sistemas de gerenciamento de usuários. Por padrão, todas as configurações de convite estão ativadas. Desmarque as opções que deseja desativar:
-
Convidar membros via Contatos - ative esta opção para permitir o envio de convites pela seção Contatos, ou desative-a se quiser que os convites sejam feitos somente via LDAP.
Quando esta opção está desativada, a opção Convidar ficará oculta na seção Contatos.
-
Convidar convidados - ative esta opção para permitir que todos os membros convidem convidados externos para as salas.
Quando esta opção está desativada, não é possível adicionar um novo usuário com um e-mail inexistente no painel de convite dentro de uma sala. Nesse caso, somente usuários existentes do espaço de trabalho podem ser convidados para uma sala.
Clique no botão Salvar na parte inferior da seção para aplicar as alterações feitas.
Segurança de IP
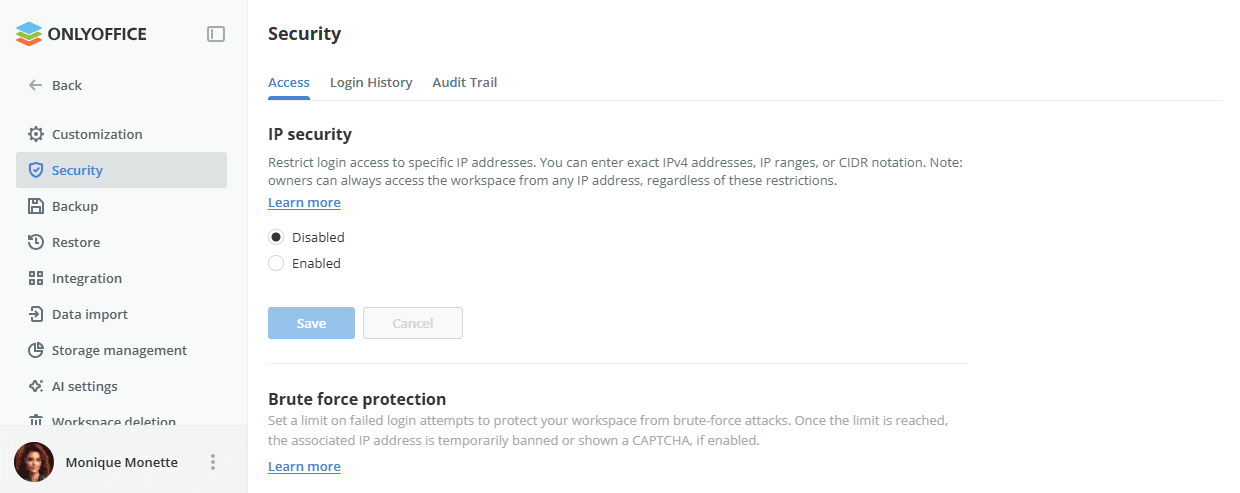
Esta seção permite restringir o acesso de login a endereços IP específicos. Se um usuário tentar fazer login no seu espaço de trabalho a partir de qualquer endereço IP, exceto os que você especificar, essa tentativa de login será bloqueada. Para restringir o acesso com base nos endereços IP,
-
marque o botão de opção Ativado;
-
clique no link Adicionar endereço IP permitido;
-
no campo de entrada que aparece, especifique um endereço IPv4 exato (#.#.#.#, onde # é um valor numérico de 0 a 255), um intervalo de endereços IP inserindo os endereços IP inicial e final do intervalo no formato #.#.#.#-#.#.#.#, ou uma sub-rede na notação CIDR;
observaçãoVocê pode encontrar informações sobre os endereços IP dos visitantes do seu espaço de trabalho na subseção Histórico de login das configurações de Segurança, clicando no botão Baixar relatório.
-
da mesma forma, adicione quantos endereços IP confiáveis precisar;
-
clique no botão Salvar na parte inferior da seção.
Os proprietários sempre podem acessar o espaço de trabalho a partir de qualquer endereço IP, independentemente dessas restrições.
Se necessário, você pode excluir os endereços IP adicionados clicando no ícone correspondente à direita do endereço IP. Para desativar esta opção novamente, basta marcar o botão de opção Desativado e clicar no botão Salvar.
Acompanhamento do histórico de login
A subseção Histórico de login das configurações de Segurança é usada para monitorar a atividade de login recente, incluindo logins bem-sucedidos e tentativas malsucedidas, junto com os motivos de cada falha. Na versão SaaS, este é um recurso Pago (disponível apenas para o plano pago Business).
Esta página exibe apenas os últimos 20 registros. Cada registro mostra o Usuário que realizou a ação, a Data em que o evento ocorreu e a Ação que foi realizada.
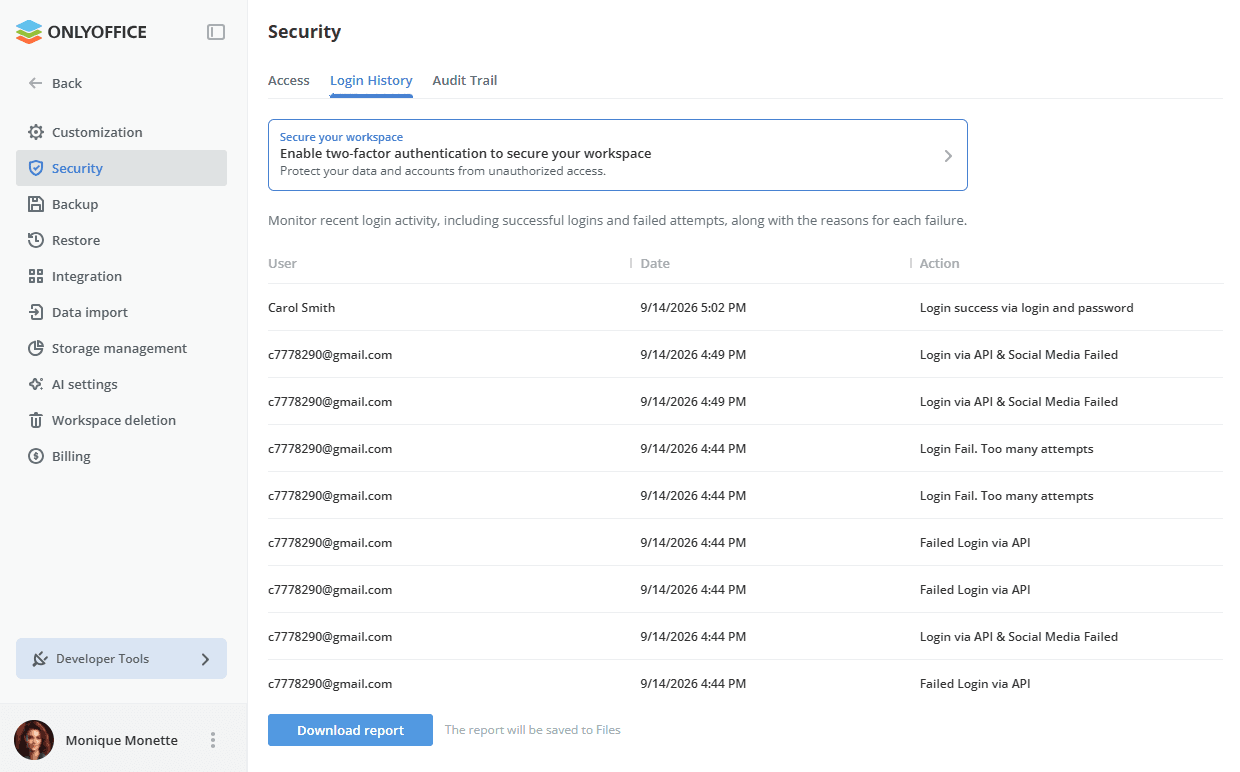
Para ver as estatísticas detalhadas dos últimos seis meses, clique no botão Baixar relatório. O relatório será aberto em um arquivo .csv (LoginHistory_ReportStartDate-EndDate.csv).
O relatório também será salvo no aplicativo Arquivos.
O relatório do histórico de login inclui os seguintes detalhes: endereço IP do usuário, Navegador e Plataforma que foram usados quando o evento registrado ocorreu, Data e hora do evento, nome do Usuário que tentou fazer login/logout, Página onde a ação foi realizada, Ação específica (por exemplo, Login Fail. Associated Social Account Not Found).
Os registros são classificados cronologicamente em ordem decrescente, mas você pode facilmente classificar e filtrar os dados por qualquer parâmetro ou usar a ferramenta de pesquisa para encontrar rapidamente um registro específico.
Recebendo dados de trilha de auditoria
A subseção Trilha de auditoria das configurações de Segurança permite navegar por uma lista das alterações recentes feitas pelos usuários no seu espaço de trabalho, como criar, editar ou excluir salas, arquivos e outros itens. Na versão SaaS, este é um recurso Pago (disponível apenas para o plano pago Business).
Esta página exibe apenas os últimos 20 registros. Cada registro mostra o Usuário que realizou a ação, a Data em que o evento ocorreu, o Local onde aconteceu e a Ação que foi realizada.
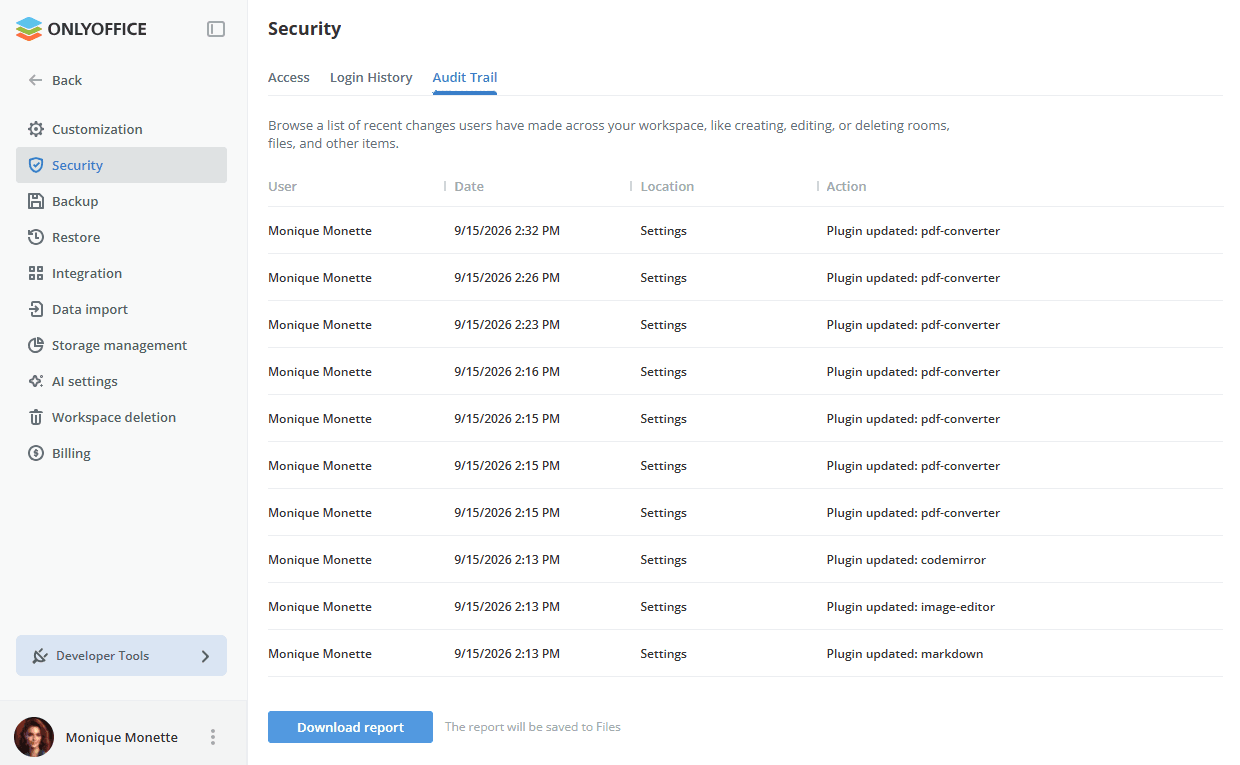
Para ver as estatísticas detalhadas dos últimos seis meses, clique no botão Baixar relatório. O relatório será aberto em um arquivo .csv (AuditTrail_ReportStartDate-EndDate.csv).
O relatório também será salvo no aplicativo Arquivos.
O relatório da trilha de auditoria inclui os seguintes detalhes: endereço IP do usuário, Navegador e Plataforma que foram usados quando o evento registrado ocorreu, Data e hora do evento, nome do Usuário que realizou a operação, Página onde a ação foi realizada, Tipo de ação genérico (por exemplo, download, acesso atualizado), Ação específica (por exemplo, File Uploaded: Timetable.ods), Produto e Módulo ao qual a entidade alterada se refere.
Os registros são classificados cronologicamente em ordem decrescente, mas você pode facilmente classificar e filtrar os dados por qualquer parâmetro ou usar a ferramenta de pesquisa para encontrar rapidamente um registro específico.