Implantando o ONLYOFFICE Docs Developer Edition usando AMI
Introdução
Agora você pode iniciar facilmente a instância do ONLYOFFICE Docs Developer Edition na infraestrutura de nuvem da Amazon Web Services utilizando a ONLYOFFICE Amazon Machine Image disponível no AWS Marketplace.
A Amazon Machine Image (AMI) é um template pré-configurado que permite iniciar facilmente uma instância, que é um servidor virtual na nuvem privada da AWS.
A AMI do ONLYOFFICE Docs Developer Edition inclui todos os componentes necessários - tanto o sistema operacional quanto o próprio software, além de um volume de armazenamento - para implantar o seu escritório web em um servidor virtual executado no Linux (CentOS).
Após a inicialização da sua instância do ONLYOFFICE Docs Developer Edition, você poderá integrar o ONLYOFFICE Docs à sua própria solução SaaS ou on-premises. A licença também permite fornecer os Editores Online aos usuários finais como parte da sua solução, sob a sua própria marca.
Etapa 1. Selecionando a AMI e assinando a solução
Acesse sua conta AWS existente ou crie uma nova e navegue até o AWS Marketplace.
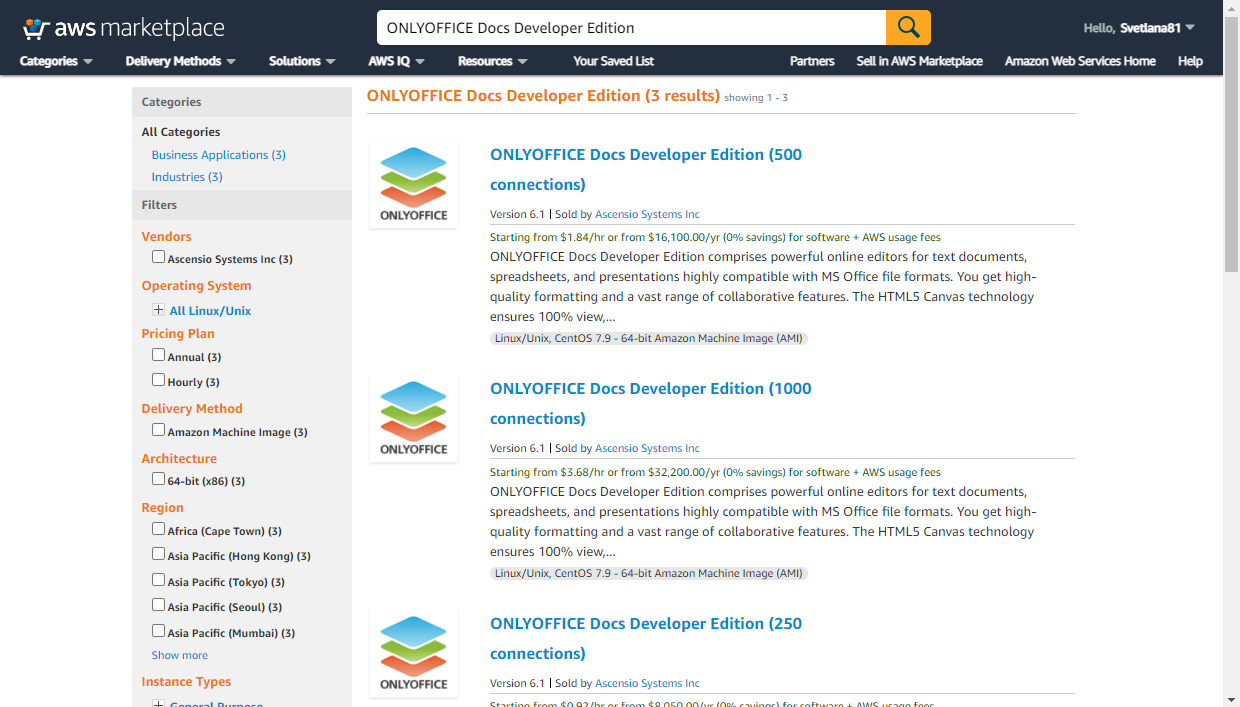
Encontre a solução ONLYOFFICE Docs Developer Edition e escolha o tipo de instância necessário – para 250, 500 ou 1000 conexões. Conexões são o número de abas do navegador com documentos que podem ser abertos para edição ao mesmo tempo. Observe que um documento aberto por dois usuários significa duas conexões simultâneas, pois ele está aberto em duas abas. Ao atingir o limite, cada novo documento será aberto em modo somente leitura.
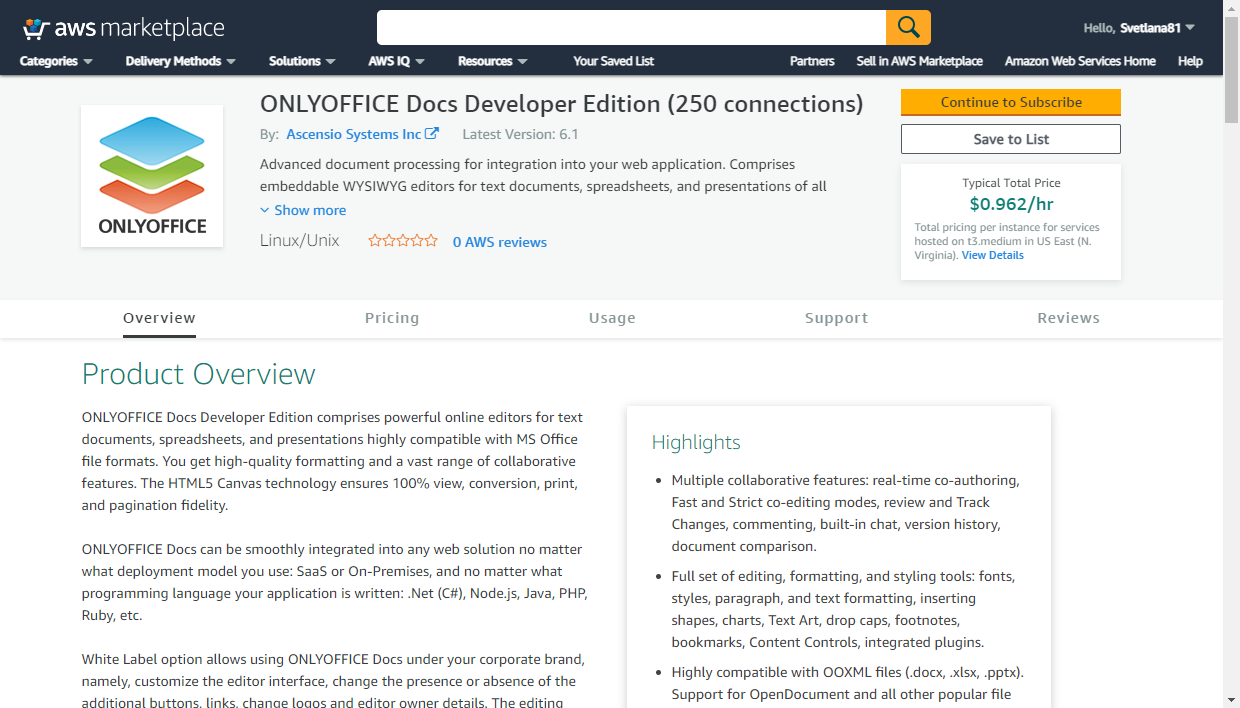
Na página Product Overview, você pode ler a descrição das funções do software.
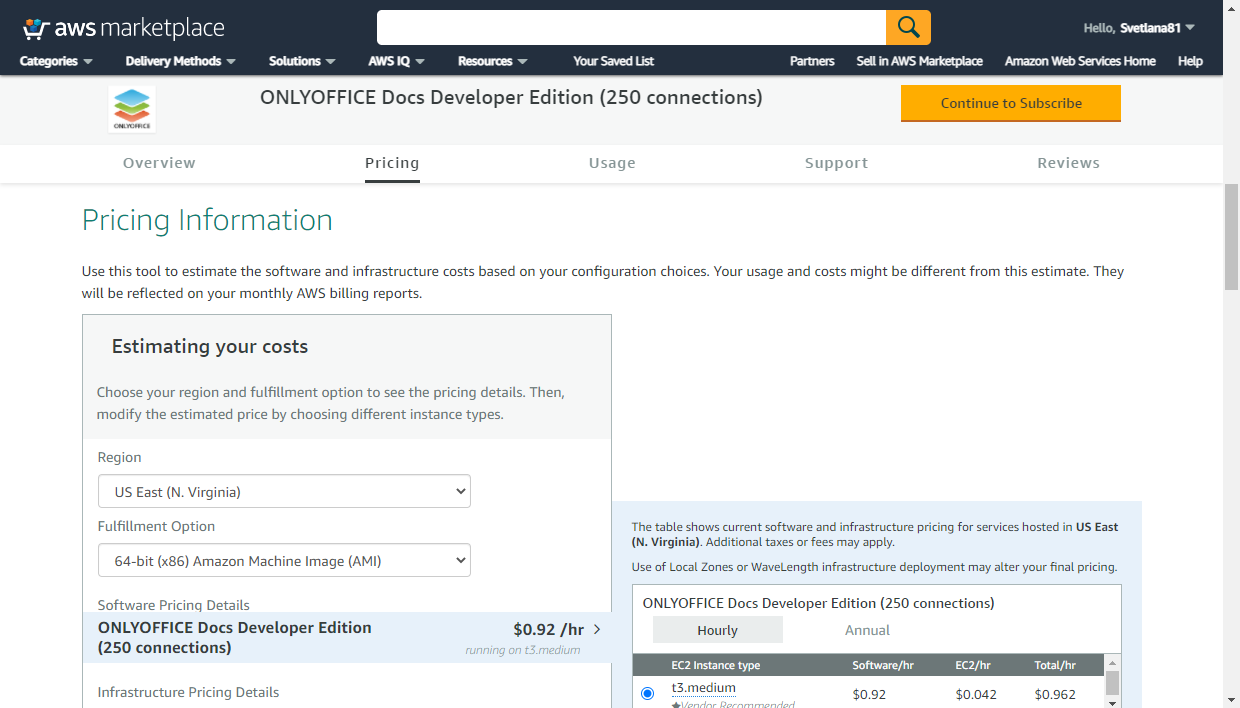
Mude para a aba Pricing para estimar os detalhes de preço, que dependem de alguns parâmetros da instância:
-
Altere a Region onde a instância será iniciada, se necessário. Recomenda-se selecionar a região mais próxima. US East (N. Virginia) é selecionada por padrão.
-
No menu Fulfillment option, apenas a opção 64-bit (x86) Amazon Machine Image (AMI) está disponível.
-
Na seção Software Pricing Details, está disponível o tipo de assinatura Hourly.
O preço total inclui os custos do software ONLYOFFICE e dos serviços de infraestrutura da AWS usados para implantar esta solução de software.
observaçãoPara saber mais sobre a assinatura de AMIs pagas e outros detalhes de preço, consulte a documentação da AWS.
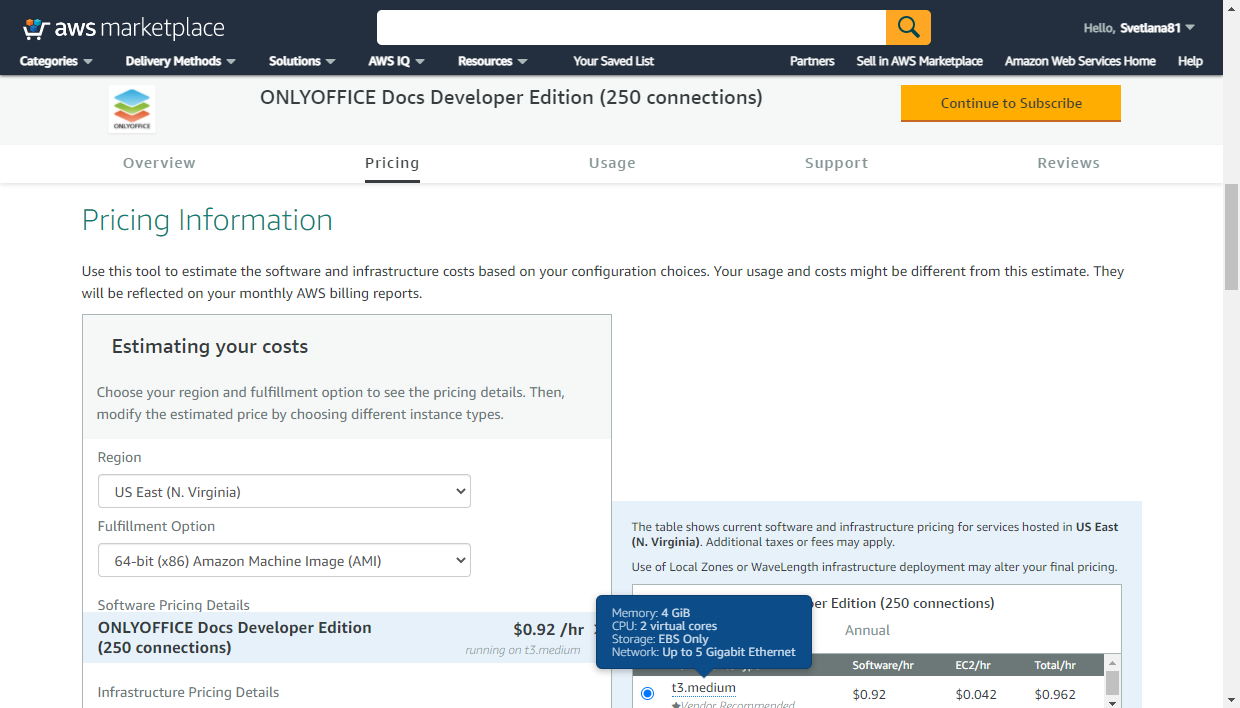
Se você clicar no EC2 Instance type exibido na tabela (por exemplo, t3.large), poderá ver os detalhes da instância. O tipo de instância EC2 determina o hardware do servidor virtual usado para implantar a solução ONLYOFFICE.
Os tipos de instância disponíveis variam de acordo com a variante selecionada da solução ONLYOFFICE Docs Developer Edition, ou seja, com o número de conexões permitidas.
O tipo de instância EC2 t3.medium é usado para o ONLYOFFICE Docs Developer Edition (250 conexões). Ele tem os seguintes parâmetros:
- Memória: 4 GB
- CPU: 2 núcleos virtuais
- Armazenamento: Somente EBS
- Rede: Até 5 Gigabit Ethernet
O tipo de instância EC2 t3.xlarge é usado para o ONLYOFFICE Docs Developer Edition (500 conexões). Ele tem os seguintes parâmetros:
- Memória: 16 GB
- CPU: 4 núcleos virtuais
- Armazenamento: Somente EBS
- Rede: Até 5 Gigabit Ethernet
O tipo de instância EC2 t3.2xlarge é usado para o ONLYOFFICE Docs Developer Edition (1000 conexões). Ele tem os seguintes parâmetros:
- Memória: 32 GB
- CPU: 8 núcleos virtuais
- Armazenamento: Somente EBS
- Rede: Até 5 Gigabit Ethernet
Mude para a aba Usage, onde você encontra as seguintes informações:
- A seção Fulfillment Options exibe as características da AMI. A AMI do ONLYOFFICE tem arquitetura 64-bit (x86).
- A seção Template components exibe os serviços da AWS usados para este produto.
- O serviço EC2 fornece o ambiente necessário para implantar um servidor virtual executado no CentOS e instalar nele a solução de software ONLYOFFICE.
- Usage Instructions contém breves recomendações sobre como realizar a configuração inicial do ONLYOFFICE após iniciar a instância.
- End User License Agreement regula os termos e condições sob os quais a solução ONLYOFFICE Docs Developer Edition é fornecida.
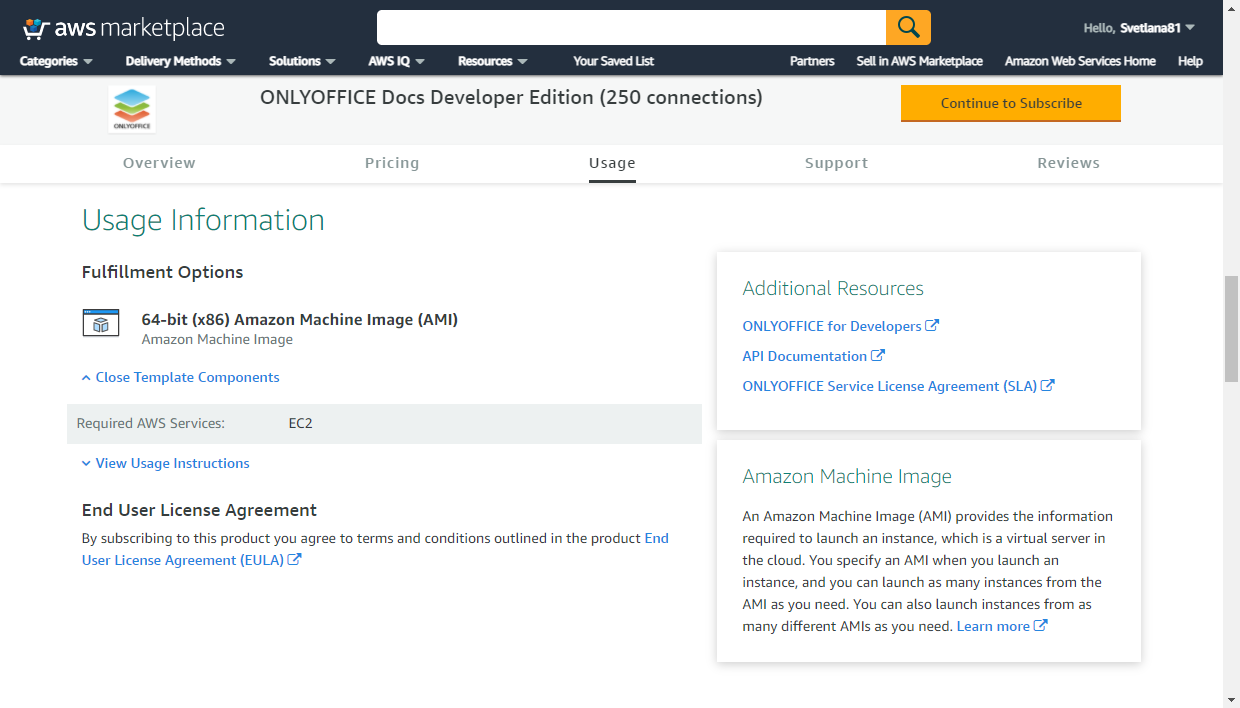
Clique no botão Continue to Subscribe no canto superior direito. A página Subscribe to this software será aberta:
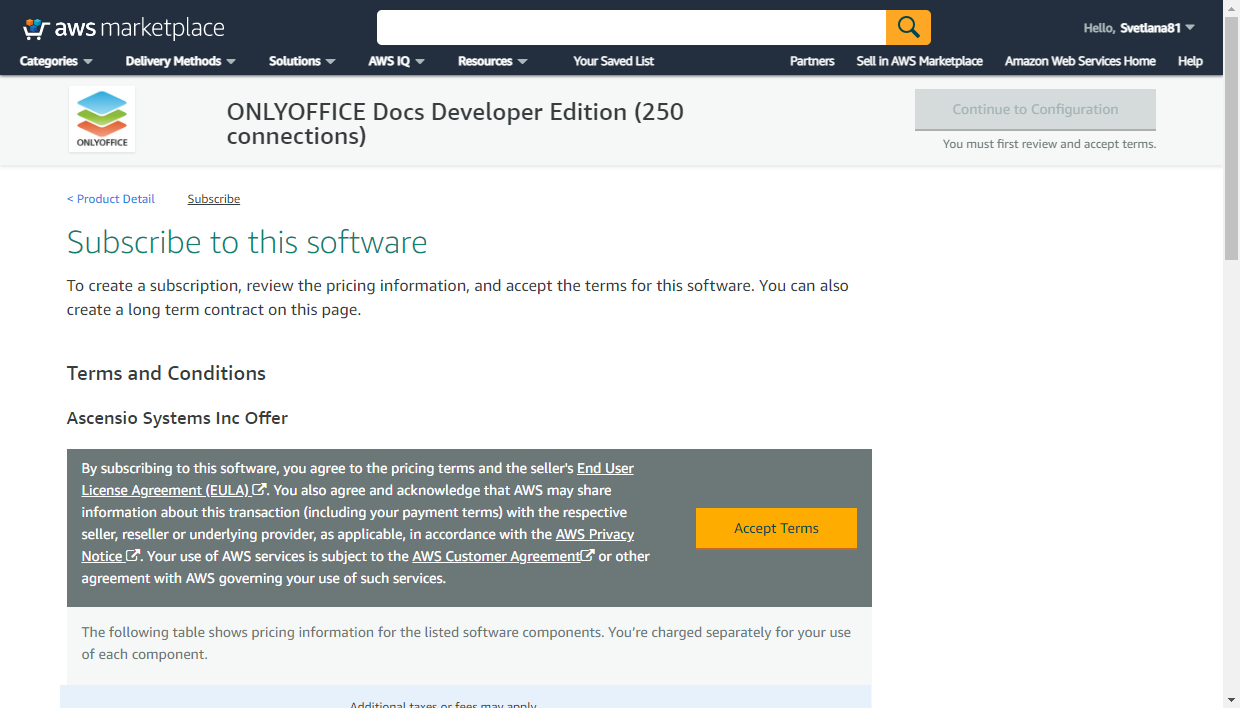
Leia o AWS Customer Agreement e clique no botão Accept Terms. Aguarde enquanto a assinatura é processada.
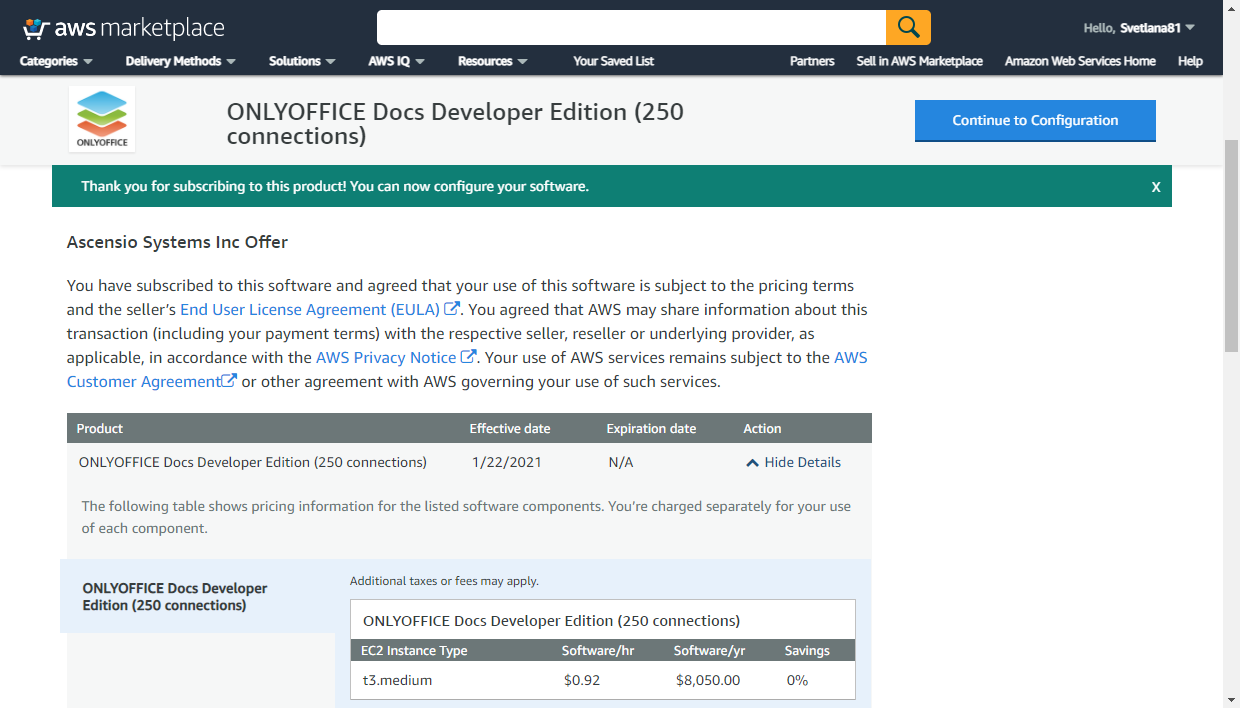
Quando a data atual for exibida no campo Effective date em vez de 'Pending', clique no botão Continue to Configuration no canto superior direito.
Etapa 2. Lançando a instância na nuvem AWS
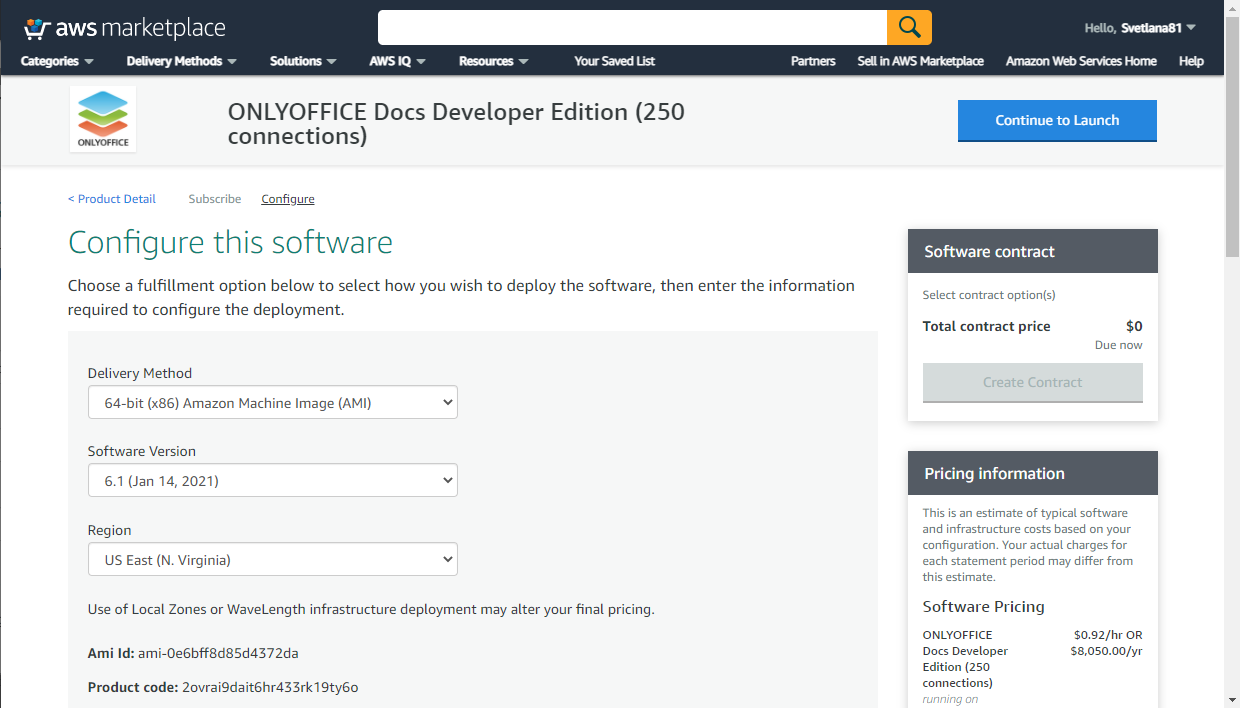
Na página Configure this software, clique no botão Continue to Launch no canto superior direito.
A página Launch this software será aberta. Nesta página, você pode revisar os Configuration Details mais uma vez.
A seção Choose Action permite selecionar o método que você deseja usar para iniciar a instância. A opção Launch from Website é selecionada por padrão. Mantenha-a inalterada para implantar a instância usando o Launch Instance Wizard fornecido nesta página da web.
Você também pode iniciar a sua instância pelo console do Amazon EC2. Para isso, selecione a opção Launch through EC2 no menu e clique no botão Launch. Você será redirecionado para o Launch Instance Wizard no seu AWS Management Console, onde poderá selecionar um tipo de instância, configurar os detalhes da instância, adicionar armazenamento e tags e configurar um grupo de segurança. Este guia não descreve esse método de iniciar a instância.
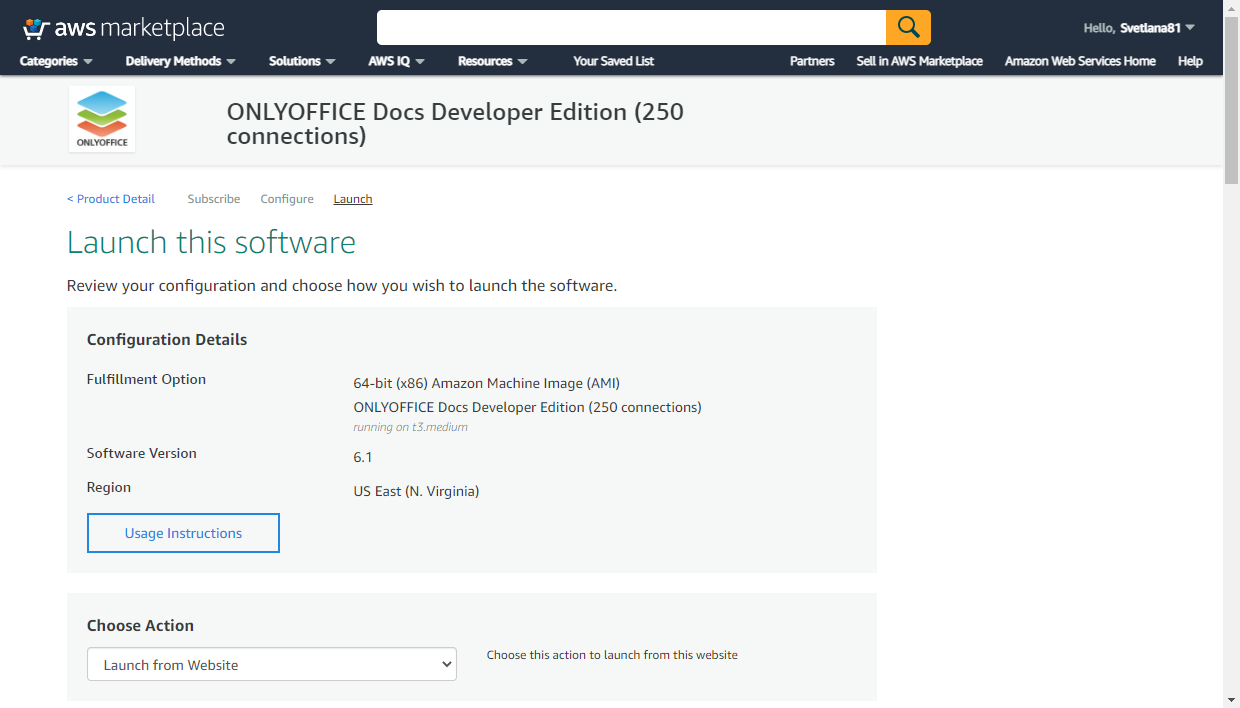
Na seção EC2 Instance Type, apenas uma opção está disponível (ela depende do tipo de instância do ONLYOFFICE Docs Developer Edition selecionado anteriormente, com um determinado número de conexões permitidas).
Nas seções VPC Settings e Subnet Settings, mantenha as configurações padrão.
Agora você precisa criar um novo Security group e gerar um Key pair.
Criar um novo grupo de segurança
Um grupo de segurança permite limitar o acesso à sua instância para que apenas endereços IP conhecidos possam acessá-la.
Na seção Security Group Settings, clique no botão Create New Based on Seller Settings.
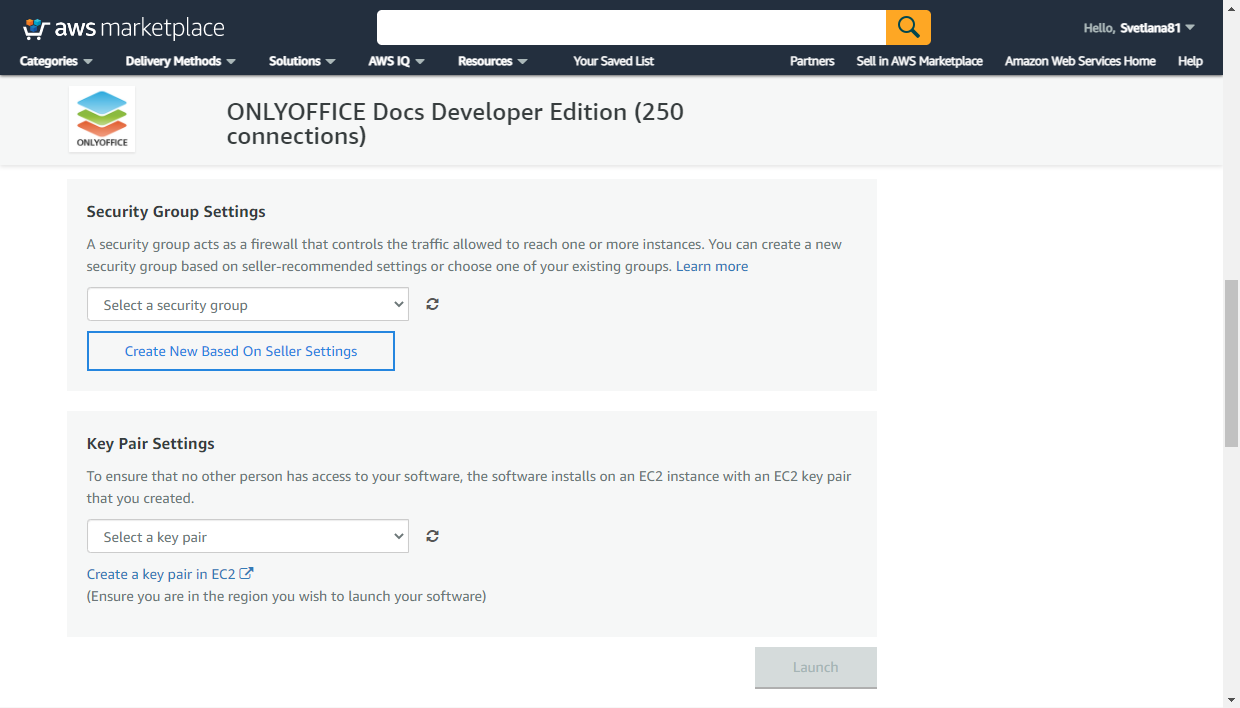
Insira o nome do grupo de segurança (por exemplo, ONLYOFFICE) e adicione a sua descrição.
Use a lista Source (IP or Group) para definir as regras necessárias. Você pode especificar um único endereço IP ou um intervalo de endereços IP, por exemplo, 10.040.196.230/32.
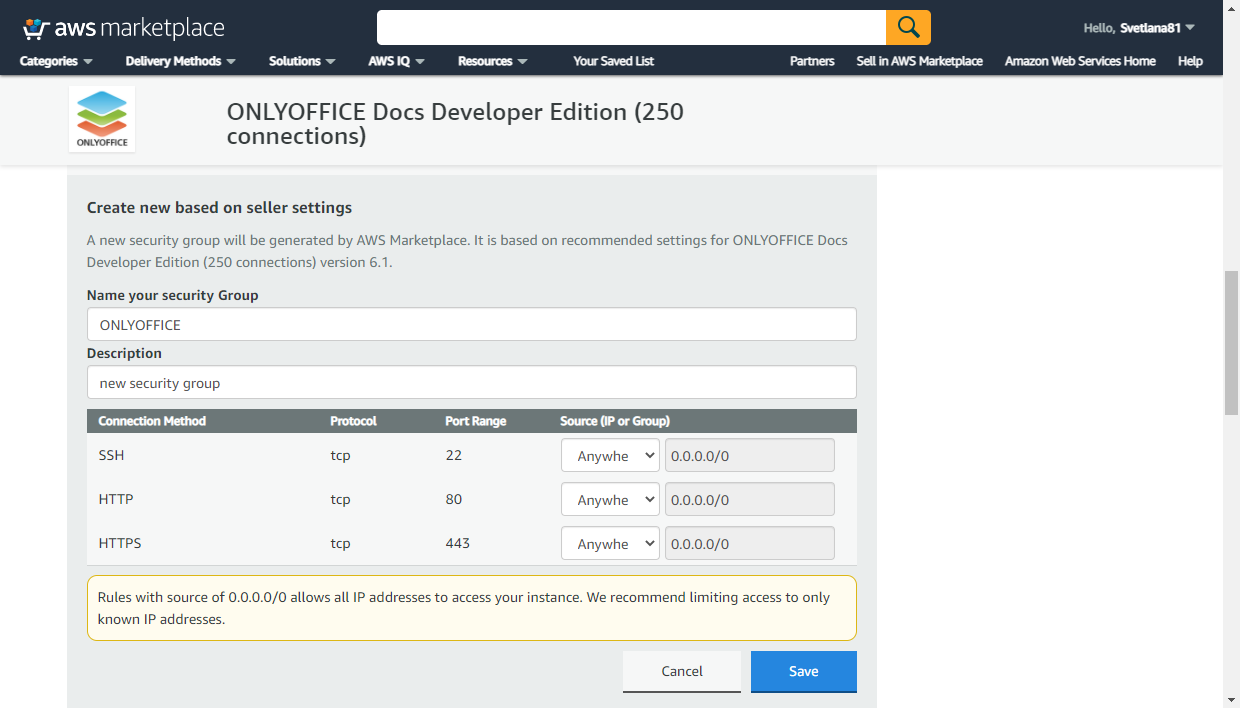
As regras são especificadas para as seguintes portas:
- SSH - a porta 22 é usada para acessar o seu servidor com um cliente SSH pelo protocolo SSH.
- HTTP - a porta 80 é usada para acessar o seu escritório web por um navegador pelo protocolo HTTP.
- HTTPS - a porta 443 é usada para acessar o seu escritório web por um navegador pelo protocolo seguro HTTPS.
Quando estiver pronto, clique no botão Save.
Gerar um par de chaves
Um par de chaves é necessário para se conectar com segurança à sua instância pelo protocolo SSH usando um cliente SSH como o PuTTY ou o OpenSSH.
Na seção Key Pair Settings, clique no link Create a key pair in EC2.
O AWS Management Console será aberto em uma nova aba do navegador.
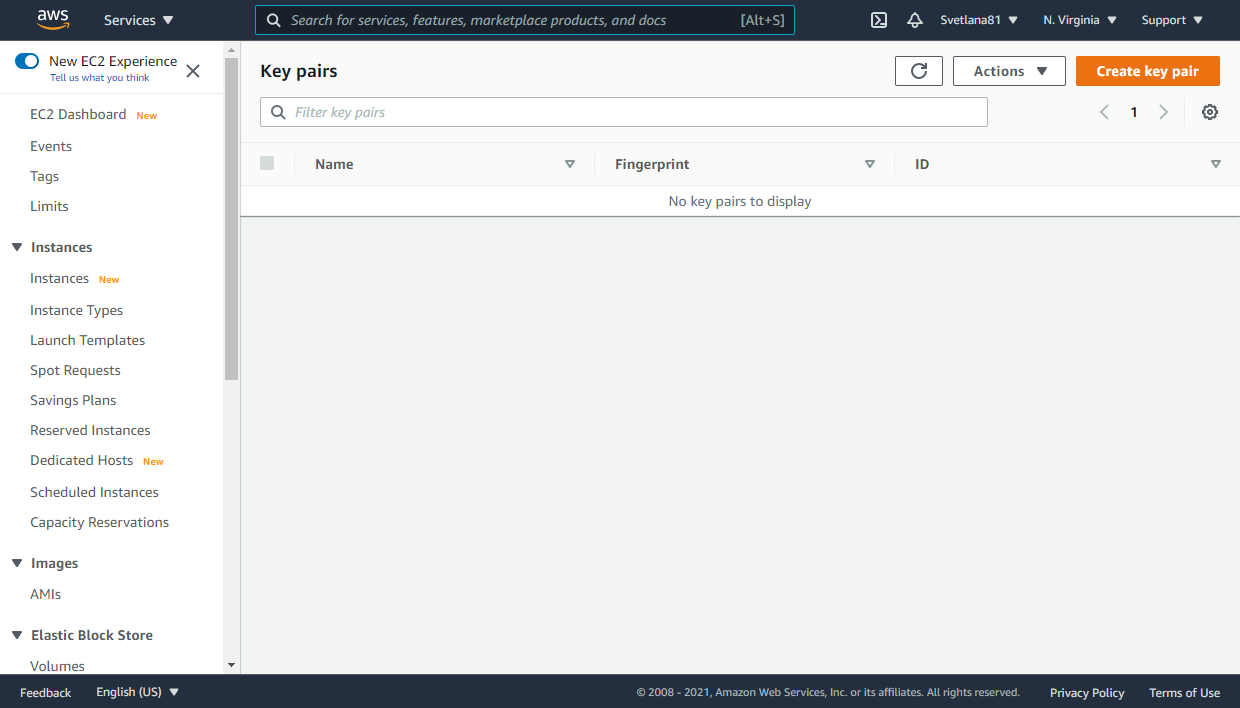
Verifique se a AWS Region exibida na barra de ferramentas superior é a mesma em que você deseja iniciar a instância.
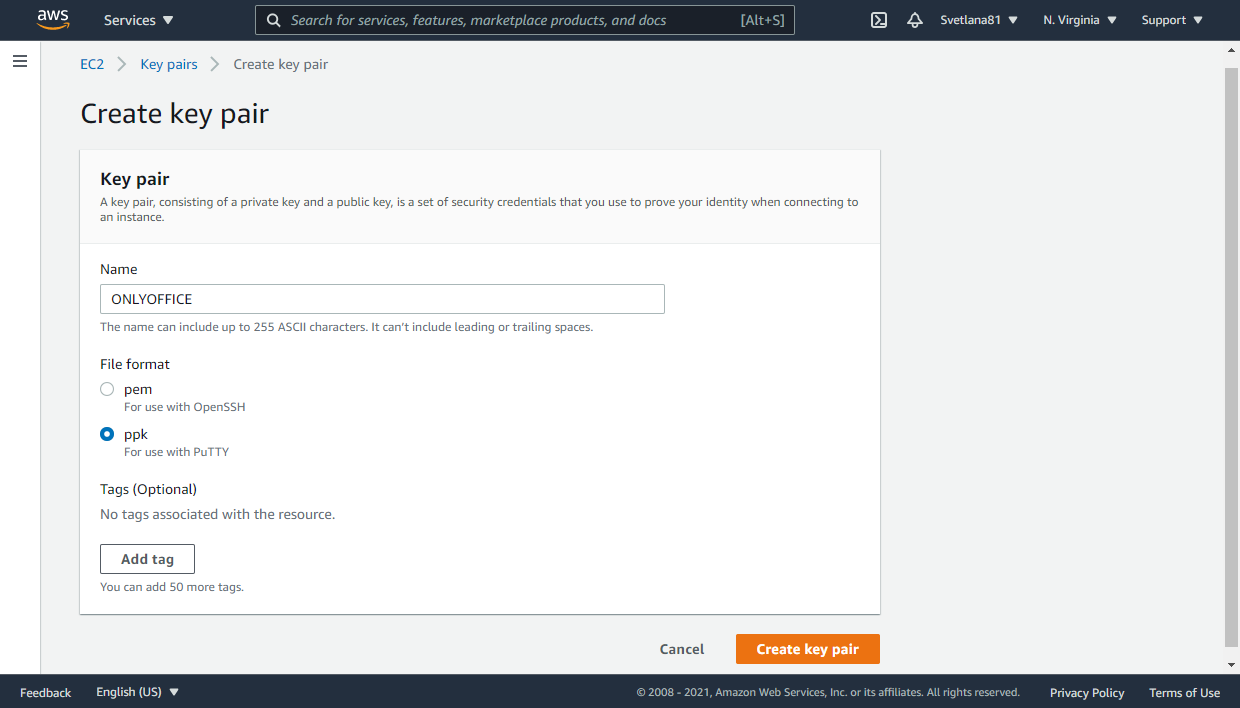
Clique no botão Create key pair no canto superior direito. Insira o nome do par de chaves (por exemplo, ONLYOFFICE) no campo correspondente e selecione o formato do arquivo, dependendo do software que você deseja usar para se conectar remotamente à sua instância:
pemé usado para o OpenSSHppké usado para o PuTTY
Clique no botão Create key pair abaixo.
A sua chave pública será armazenada no AWS EC2. O arquivo .pem/.ppk que contém a sua chave privada será baixado para a sua máquina local e armazenado na pasta padrão Downloads. Copie-o e guarde-o em local protegido.
Retorne ao AWS Marketplace, atualize o campo do par de chaves usando o ícone à direita dele e selecione o par de chaves criado na lista.
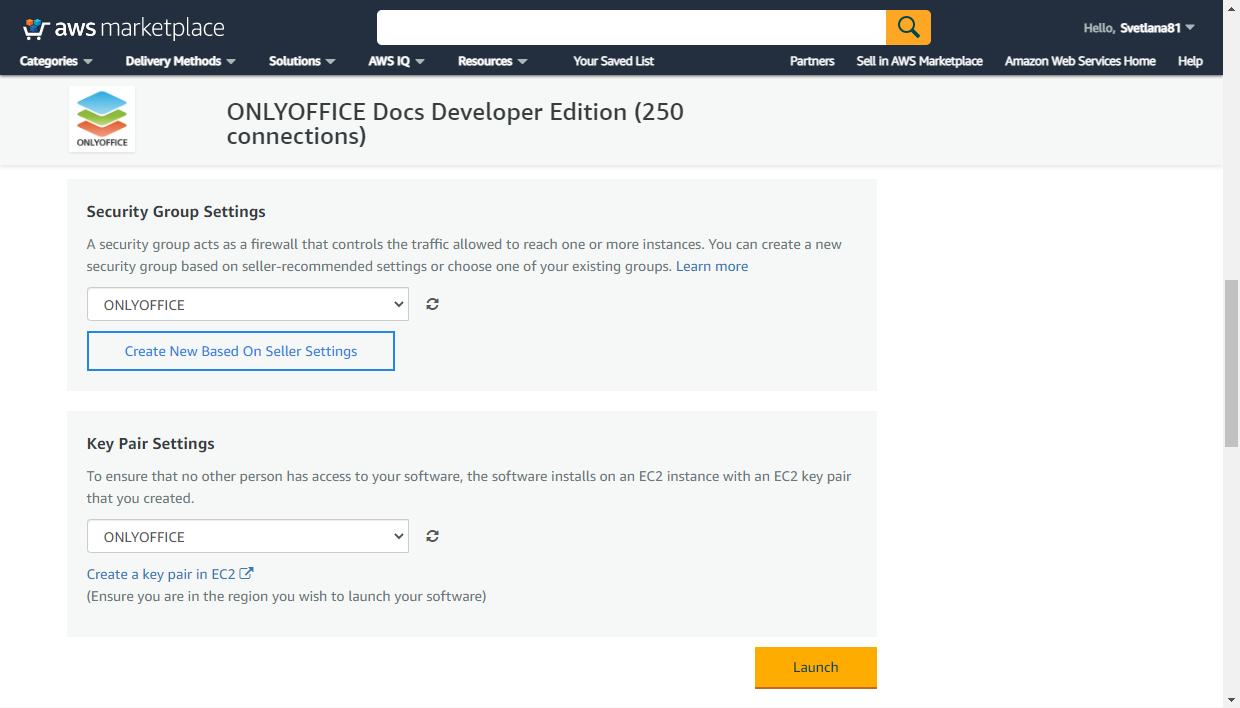
Depois disso, o botão Launch será desbloqueado. Clique no botão Launch e aguarde enquanto a instância é implantada. Quando estiver pronta, será exibida a mensagem de implantação bem-sucedida.
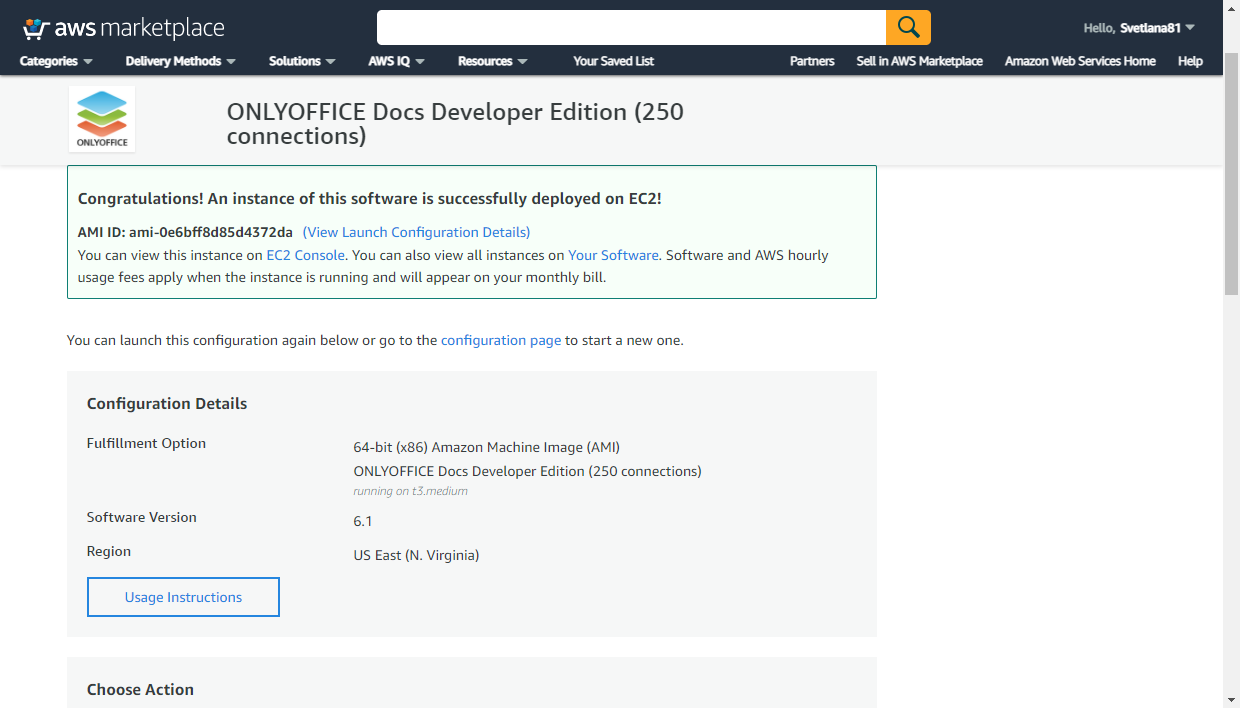
Clique no link EC2 Console nesta mensagem para abrir os detalhes da instância no AWS Management Console.
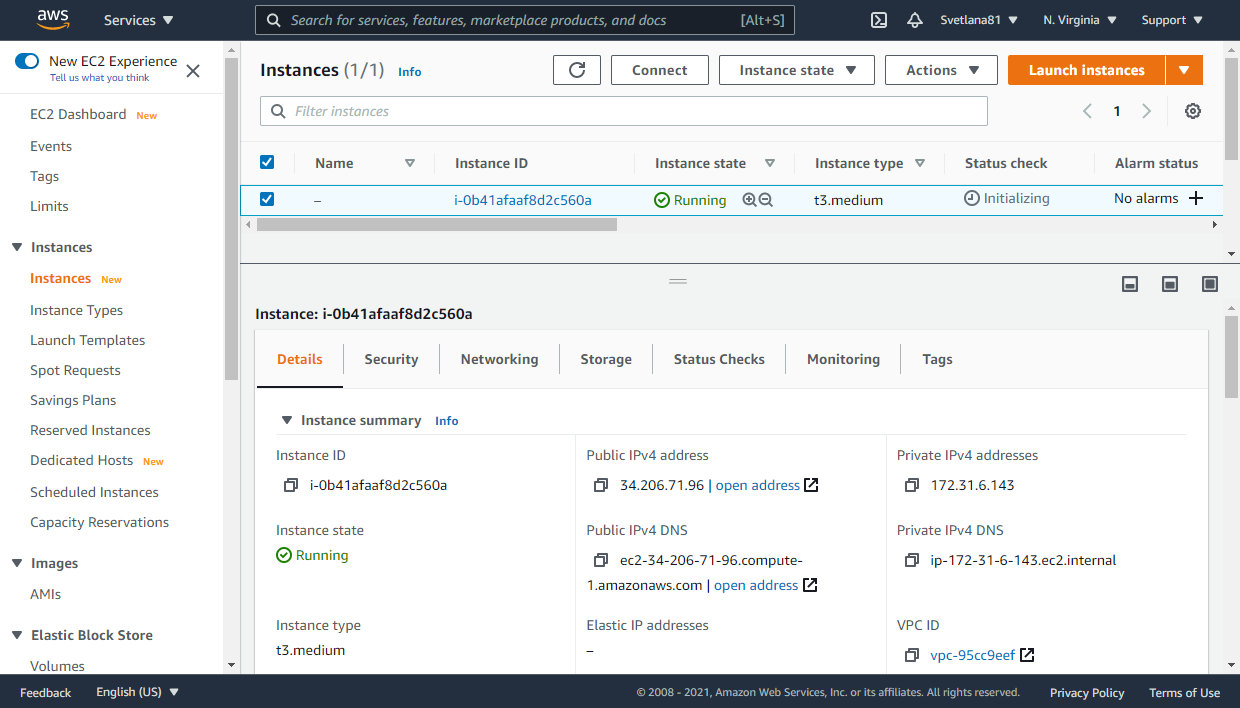
Pode levar algum tempo até que a instância fique totalmente funcional após ser iniciada. Certifique-se de que o status da instância mudou de 'pending' para 'running' na coluna Instance State e verifique se a instância passou em todas as verificações de status. Essa informação é exibida na coluna Status Checks.
Em seguida, você pode se conectar à sua instância via SSH para ativar os exemplos de teste e verificar a funcionalidade da solução por um navegador.
Etapa 3. Conectando-se via SSH
Quando a instância estiver em execução, você poderá acessá-la via SSH usando o nome de usuário centos e a sua chave privada SSH.
Para se conectar ao seu servidor virtual via SSH, você também precisará usar o DNS público ou o endereço IP da instância.
Eles podem ser encontrados no AWS Management Console. Mude para a seção Instances no menu à esquerda, escolha a sua região (US East (N. Virginia) por padrão) e selecione a sua instância do ONLYOFFICE na lista para abrir os detalhes da instância.
Clique no ícone  à esquerda de Public DNS (IPv4) ou IPv4 Public IP na aba Description para copiar o valor necessário para a área de transferência.
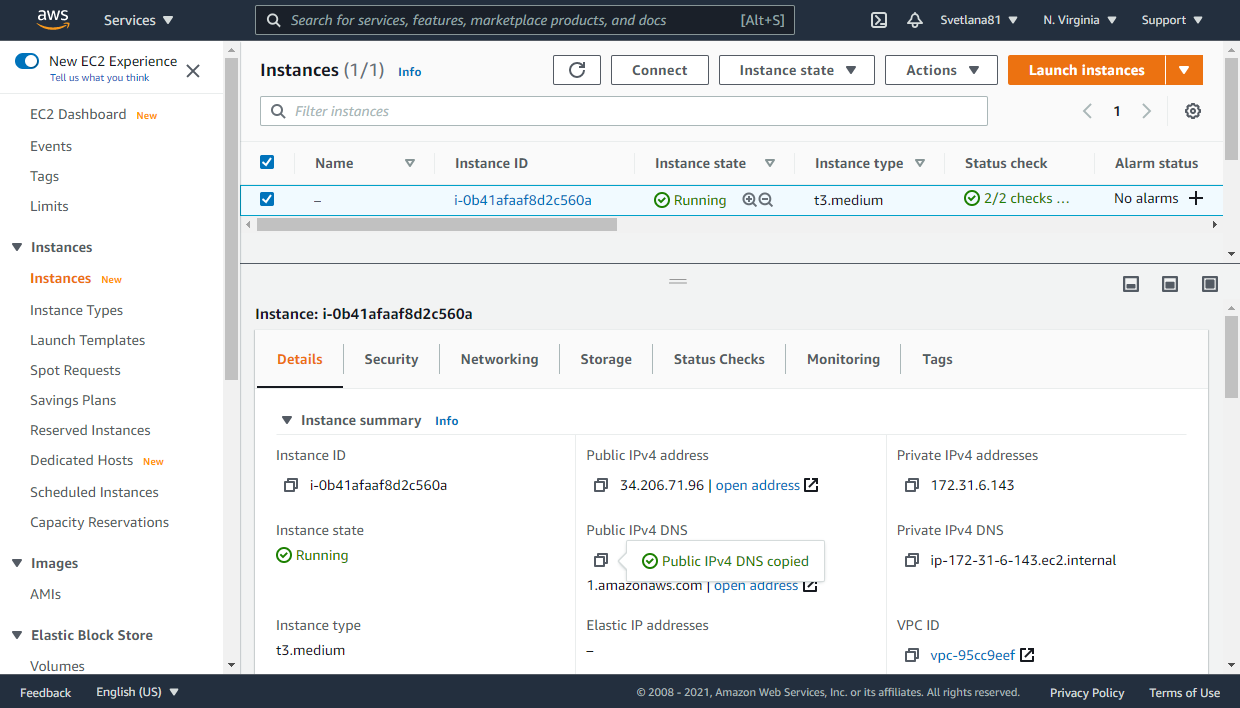
No Windows, você pode usar o utilitário PuTTY.
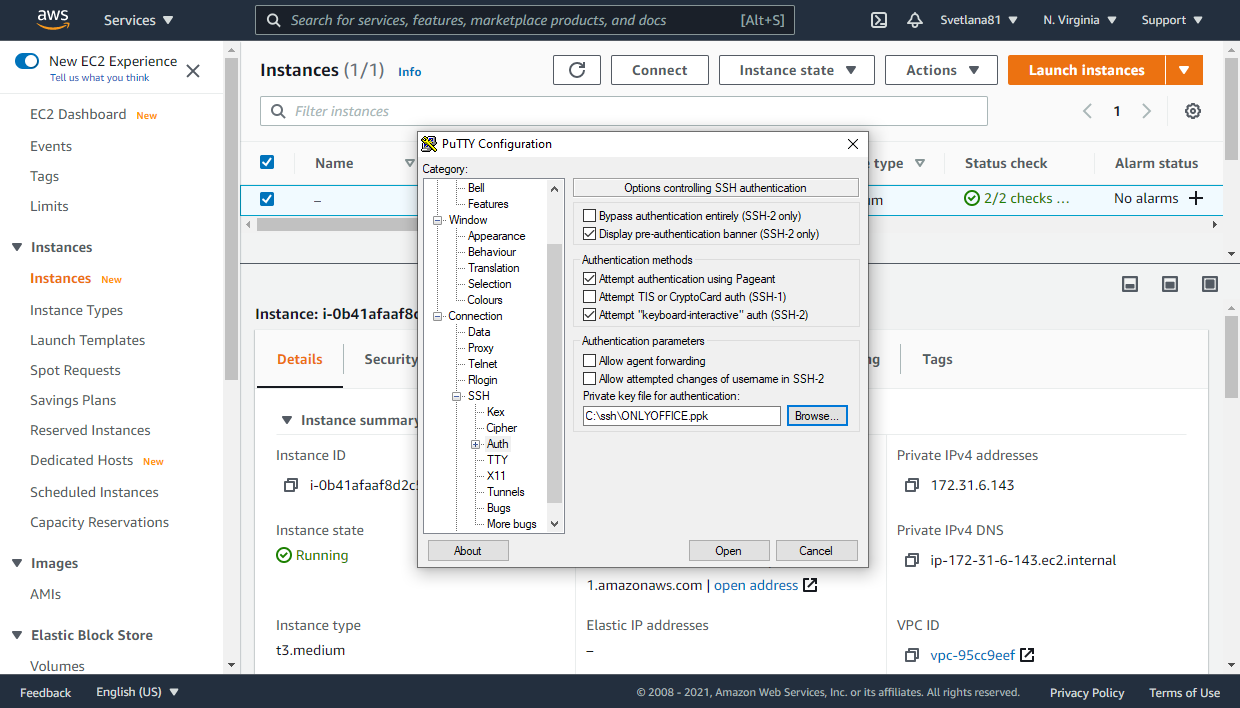
O arquivo de chave privada da AWS gerado durante a implantação da instância é usado para autenticação em vez de uma senha.
Inicie o PuTTY. No painel de navegação à esquerda, abra a seção Connection -> SSH -> Auth. Vá para a seção Authentication parameters -> Private key file for authentication, clique no botão Browse e localize o caminho para o arquivo .ppk armazenado na sua máquina local.
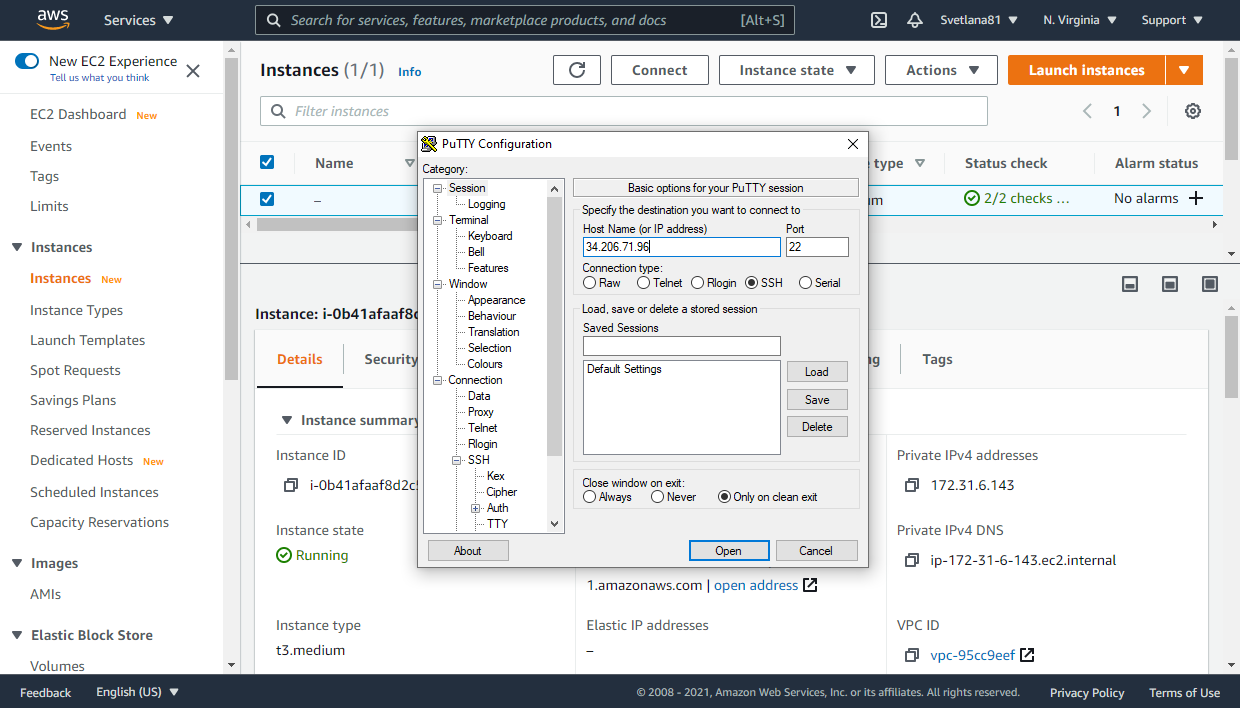
Retorne à seção Session no painel de navegação à esquerda. Insira o DNS público ou o endereço IP da instância no campo Host Name or IP address, certifique-se de que a porta 22 está especificada e o tipo de conexão SSH está selecionado e clique no botão Open.
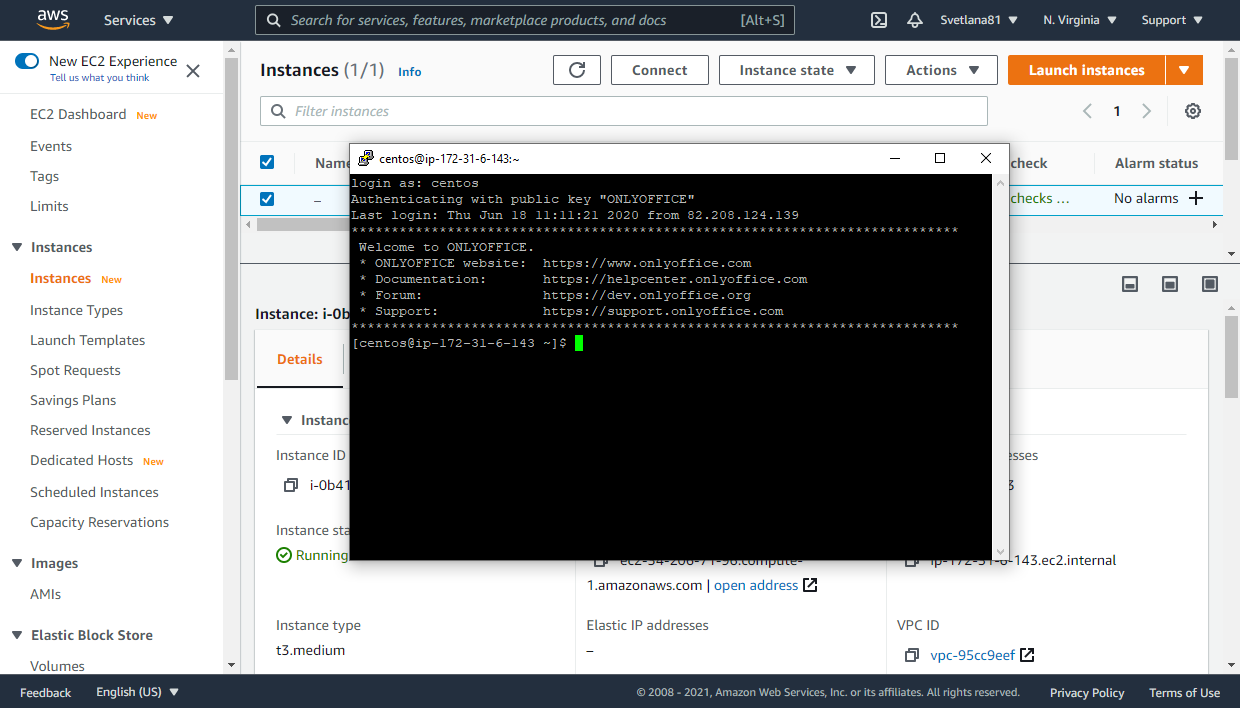
Em seguida, clique em Yes na janela PuTTY Security Alert. Digite o nome de usuário centos e pressione Enter.
No Linux, você pode usar um cliente SSH como o OpenSSH.
Você precisará especificar o caminho para o arquivo .pem com a sua chave privada armazenado na sua máquina local, o nome de usuário centos e o IP address ou Public DNS da sua instância.
Insira o seguinte comando no seu terminal, especificando os valores reais do caminho do arquivo .pem e do endereço IP:
ssh -i /path/onlyoffice.pem centos@your_instance_ip
Digite yes para continuar a conexão com o servidor. Para mais informações, consulte a documentação da AWS.
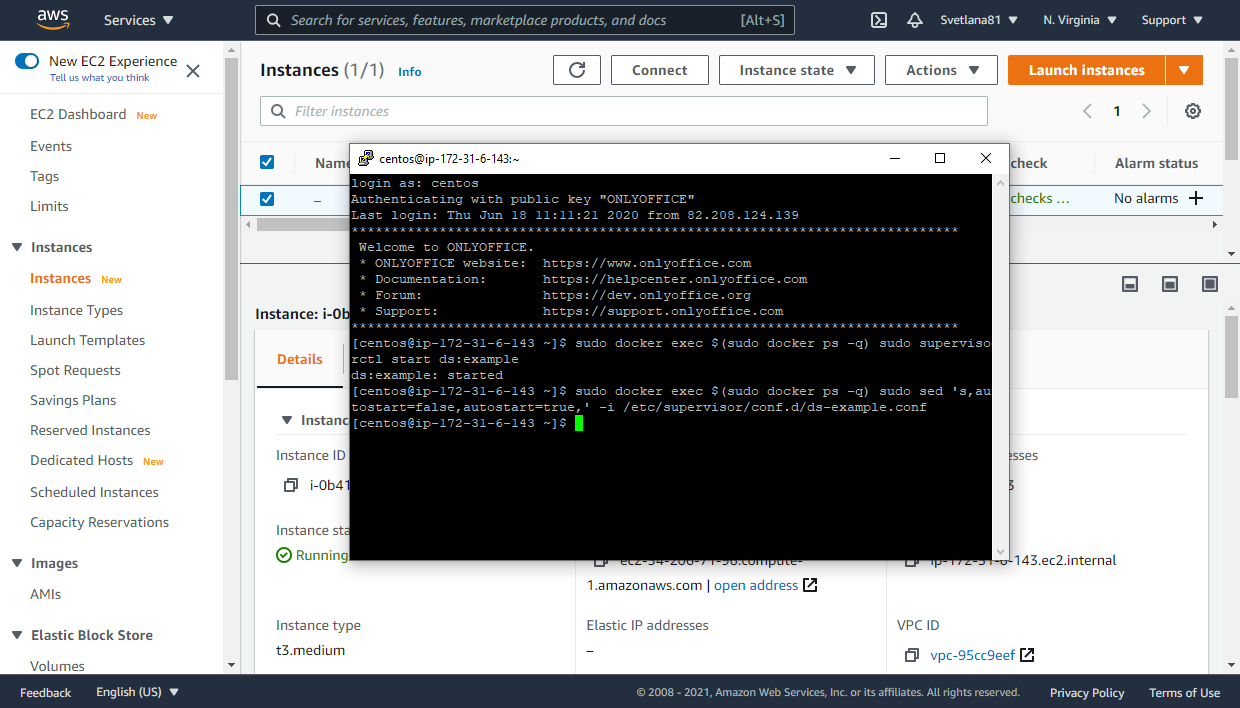
Para explorar a funcionalidade da solução, ative o nosso exemplo de teste, que permitirá carregar os seus arquivos locais para testes. Para isso, execute o seguinte comando:
sudo docker exec $(sudo docker ps -q) sudo supervisorctl start ds:example
Adicione o exemplo à inicialização automática:
sudo docker exec $(sudo docker ps -q) sudo sed 's,autostart=false,autostart=true,' -i /etc/supervisor/conf.d/ds-example.conf
Etapa 4. Acessando via navegador web
Depois que o exemplo for iniciado, insira http://<public IP address>/example/ na barra de endereços de um navegador, substituindo <public IP address> pelo endereço IP público ou pelo DNS público fornecido pela Amazon.
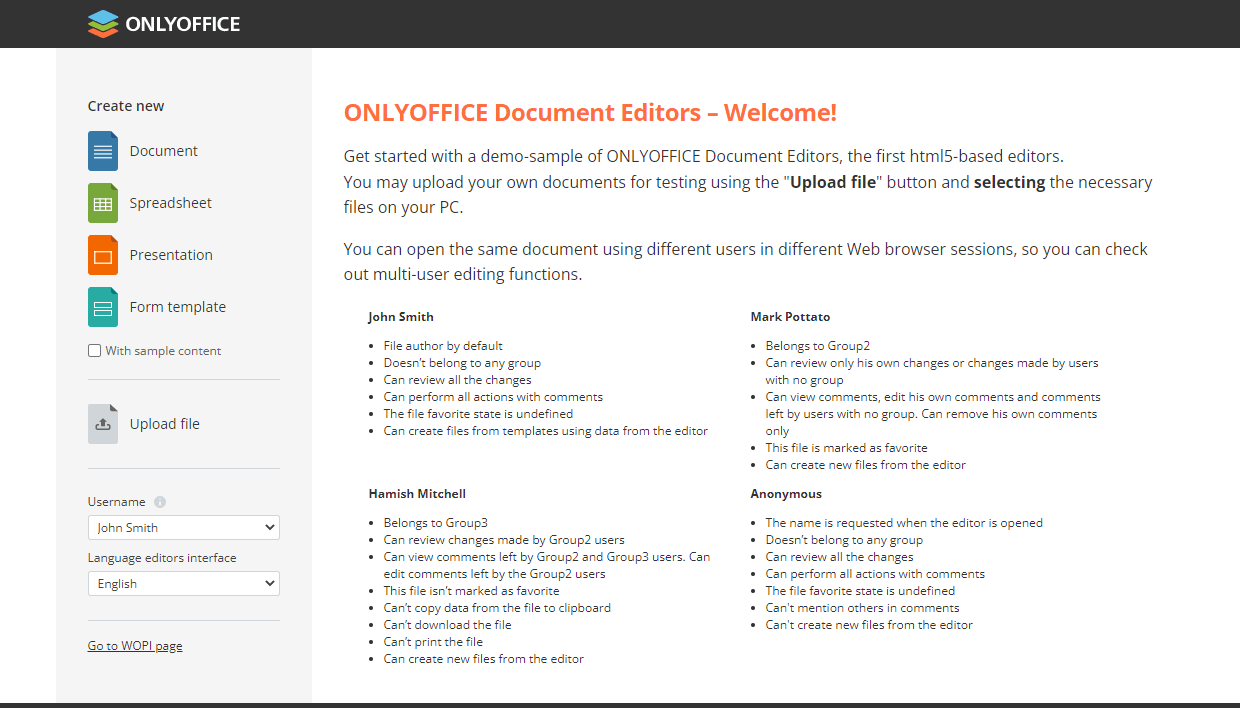
A página de exemplo do ONLYOFFICE Docs Developer Edition será aberta. Aqui você pode:
- Carregar um arquivo armazenado no seu PC usando a opção Upload file.
- Criar um novo documento de texto, planilha, apresentação ou modelo de formulário em branco usando as opções Create new -> Document, Spreadsheet, Presentation ou Form template. Se você quiser criar um arquivo com conteúdo de exemplo, marque primeiro a caixa With sample content.
O arquivo carregado ou criado será aberto em uma nova aba do navegador com o Editor Online do ONLYOFFICE correspondente, para que você possa testar os recursos de edição.
O arquivo também aparecerá na lista Your documents na página de exemplo do ONLYOFFICE Docs Developer Edition.
Se você quiser verificar os recursos de coedição, selecione outro usuário de teste na lista Username e clique no mesmo documento na lista Your documents para abri-lo em uma nova aba do navegador.
Para integrar o ONLYOFFICE Docs à sua própria aplicação web, consulte a Documentação da API.