二要素認証の使用
はじめに
ポータルのデータを保護し、不正アクセスを防ぐために、追加のセキュリティレイヤーとして二要素認証を有効にできます。誰かがあなたのパスワードを入手しても、あなたの電話へのアクセスも必要になります。このガイドでは、どのように機能するか、そしてこのオプションを有効にする方法を説明します。
SaaSバージョンの場合、ポータルで使用されるSMSプロバイダーはポータルの地域によって選択されます。CISではsmscが使用され、他のすべての地域ではClickatellとTwilioが使用されます。設定 > 統合 > サードパーティサービスセクションで利用可能なSMSプロバイダーを追加できます。
サーバーバージョンを使用している場合、二要素認証オプションを有効にするために、まず設定 > 統合 > サードパーティサービスセクションで少なくとも1つのSMSプロバイダーを接続する必要があります。
認証アプリを使用して二段階認証を有効にすることも可能です。
二要素認証を有効にするには、ポータルの所有者またはフルアクセス管理者である必要があります。
ポータルにSMSプロバイダーを接続する
SMSプロバイダーを接続するには:
-
ポータルにログインします。
-
ページ上部の
 アイコンをクリックするか、ポータルロゴの横にある選択ドロップダウンリストを開き、アプリオプションを選択します。
-
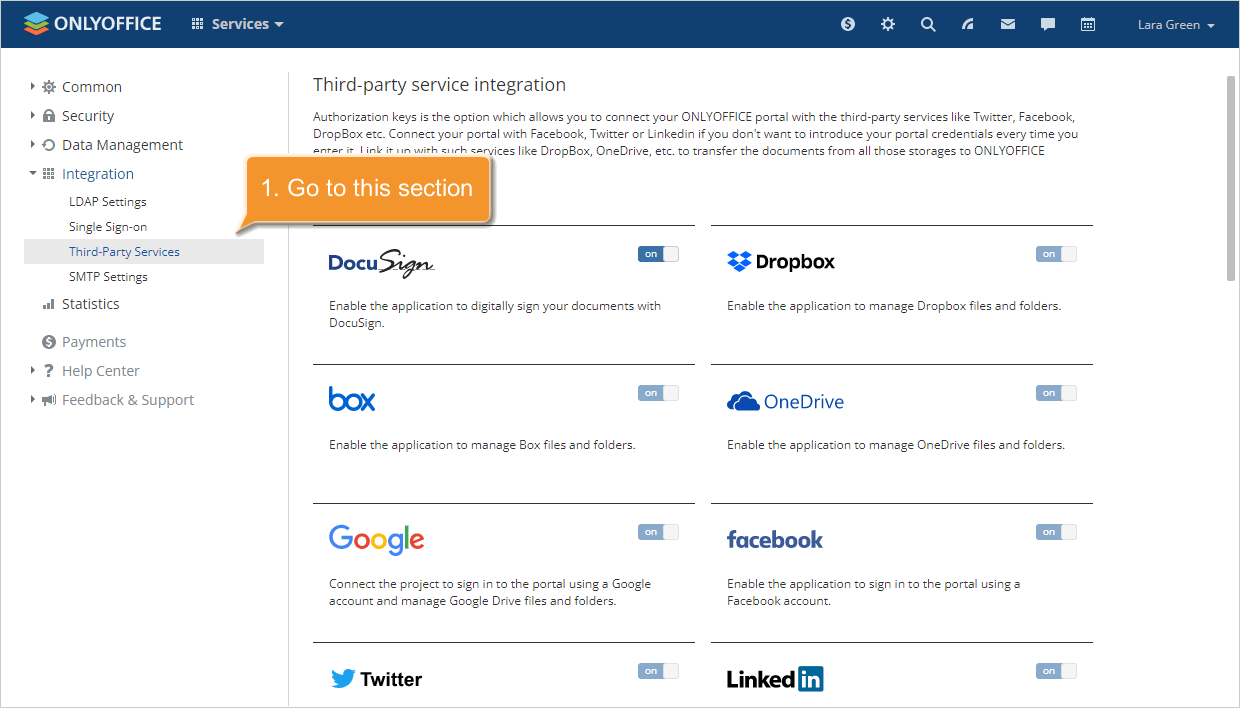
統合セクションに移動し、サードパーティサービスページを開きます。
-
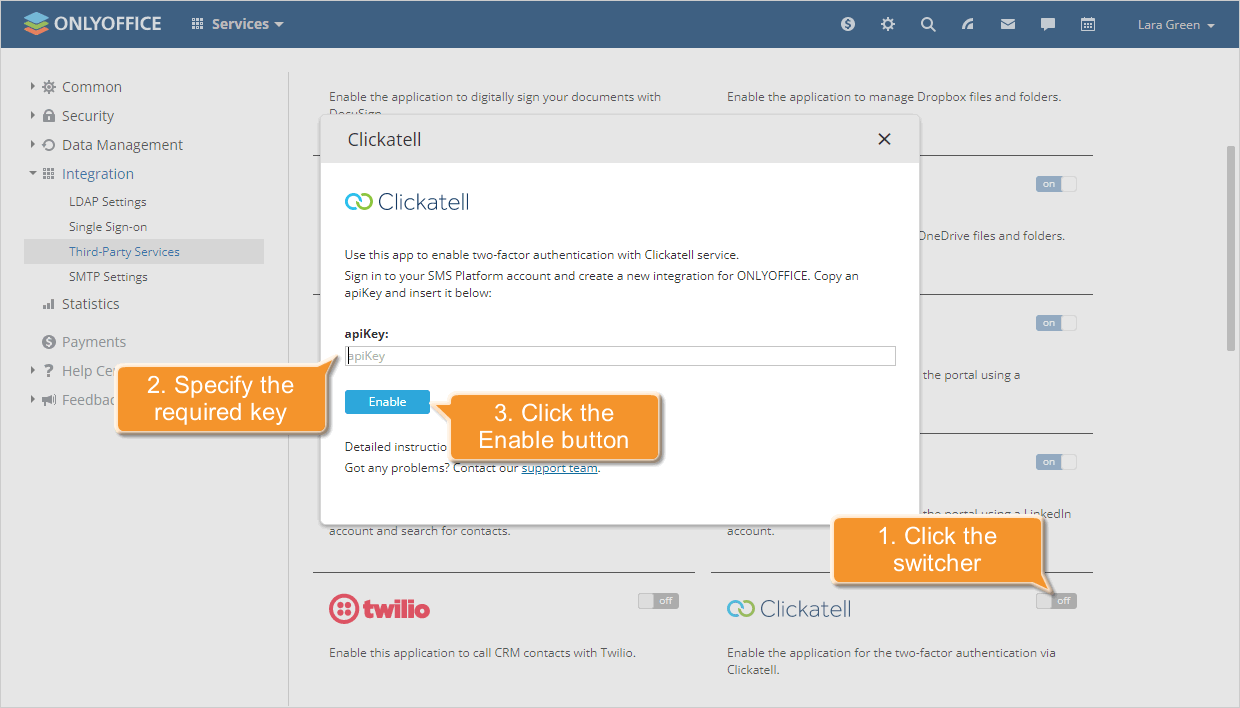
サードパーティサービスのリストで、Clickatell、smsc、またはTwilioの横にあるスイッチャーをクリックして、このサービスの統合設定を含むウィンドウを開きます。
-
次に、選択したサービスをポータルと統合するために使用されるキーを指定する必要があります。これらのキーを取得するには、対応する指示に従ってください:
- Clickatellサービスを接続するには、
- smscサービスを接続するには、
- Twilioサービスを接続するには。
注記複数のSMSプロバイダーを追加することができます。ポータルで使用されるSMSプロバイダーはポータルの地域によって選択されます。CISではsmscが使用され、他のすべての地域ではClickatellとTwilioが使用されます。
-
必要なキーを対応するフィールドに貼り付けたら、有効にするボタンをクリックして設定を保存します。
SMSプロバイダーが追加されたら、次のステップに進むことができます。
SMSメッセージは、残高がプラスの場合にのみ送信できます。SMSプロバイダーアカウントで現在の残高を常に確認できます。サービスの中断を防ぐため、十分な残高を維持してください。
二要素認証を有効にする
二要素認証を設定するには:
- ポータル設定でセキュリティセクションに移動し、ポータルアクセスページを開きます。
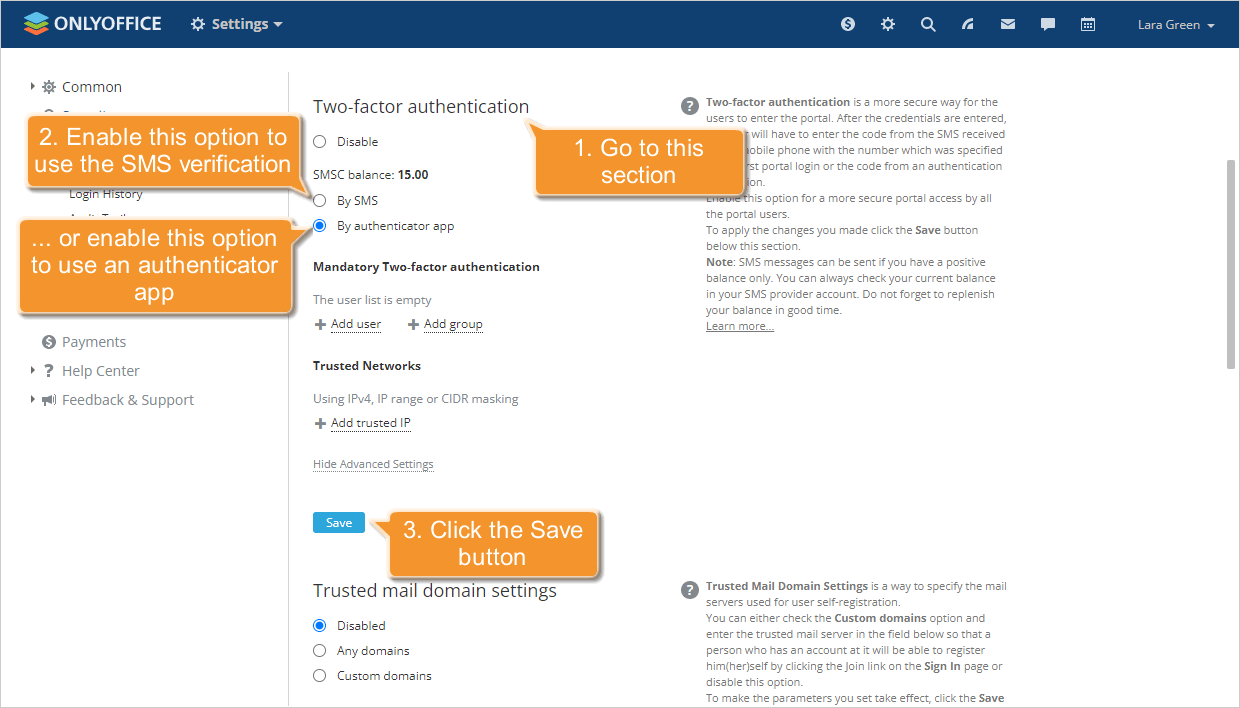
- 二要素認証セクションに移動し、
- SMSによるラジオボタンをクリックしてSMS認証を使用するか、
- 認証アプリによるラジオボタンをクリックして認証アプリを使用します。
- 詳細な設定を指定するには、高度な設定を使用できます。詳細設定を表示をクリックし、必要なオプションを設定します:
- 必須二要素認証セクションでは、ユーザーが信頼されたIPから来た場合でも二要素認証が実行されるユーザーまたはグループを追加できます。信頼されたネットワークリストに含まれていない他のユーザーに対しては、通常通り二要素認証が実行されます。
- 信頼されたネットワークセクションでは、二要素認証が実行されない信頼されたIPアドレスを追加できます。IPv4形式(#.#.#.#、#は0から255の数値)で個別のIPアドレスを指定するか、範囲の開始と終了IPアドレスを#.#.#.#-#.#.#.#形式で入力してIPアドレス範囲を設定するか、#.#.#.#/#形式でCIDRマスキングを使用します。
- 二要素認証セクションの下にある保存ボタンをクリックします。
二要素認証が有効になりました。
SMS認証を使用してオンラインオフィスアカウントにアクセスする
SMSによる二要素認証が有効になっている場合、オンラインオフィスアカウントへのサインインプロセスは少し異なり、2つのステップを含みます:
- ステップ1 - 通常通り、メールアドレスとパスワードを入力します。
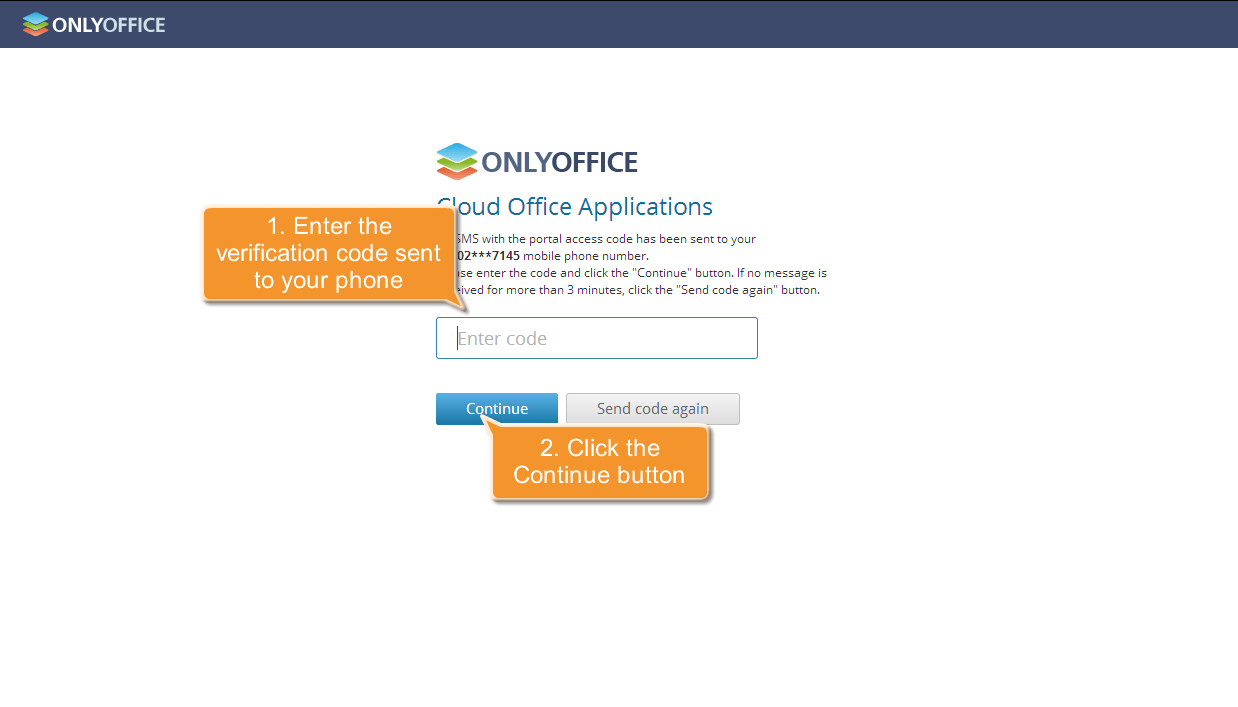
- ステップ2 - SMSで受け取った6桁の認証コードを入力します。
送信されたコードは10分間有効です。認証コードを再送信するには、コードを再送信ボタンを使用しますが、5分間に5回以上はできません。
二要素認証を有効にした後、オンラインオフィスアカウントに初めてアクセスする際には、もう一つのステップが必要です:SMSを送信する電話番号を指定します。必要に応じて、後でいつでもプロフィールページで変更できます。
サインインプロセスをより簡単にするために、オンラインオフィスは特定のブラウザが二要素認証で既に成功したことを記憶する機能を提供しています。そのため、同じブラウザを使用して2回目にアカウントにアクセスする際には、メールアドレスとパスワードのみが求められます。しかし、他のコンピュータやブラウザからアカウントにアクセスしようとする場合、確認コードが必要になります。そのため、アカウントは引き続き保護されます。二要素認証クッキーが期限切れになった場合や、ブラウザからクッキーを削除することを決定した場合にも、確認コードが必要になります。
認証アプリを使用してオンラインオフィスアカウントにアクセスする
認証アプリによる二要素認証が有効になっている場合、オンラインオフィスアカウントへのサインインプロセスは少し異なり、2つのステップを含みます:
- ステップ1 - 通常通り、メールアドレスとパスワードを入力します。
- ステップ2 - 認証アプリによって生成された6桁の認証コードまたはバックアップコードを入力します。
二要素認証を有効にした後、ポータルに初めてアクセスする際には:
-
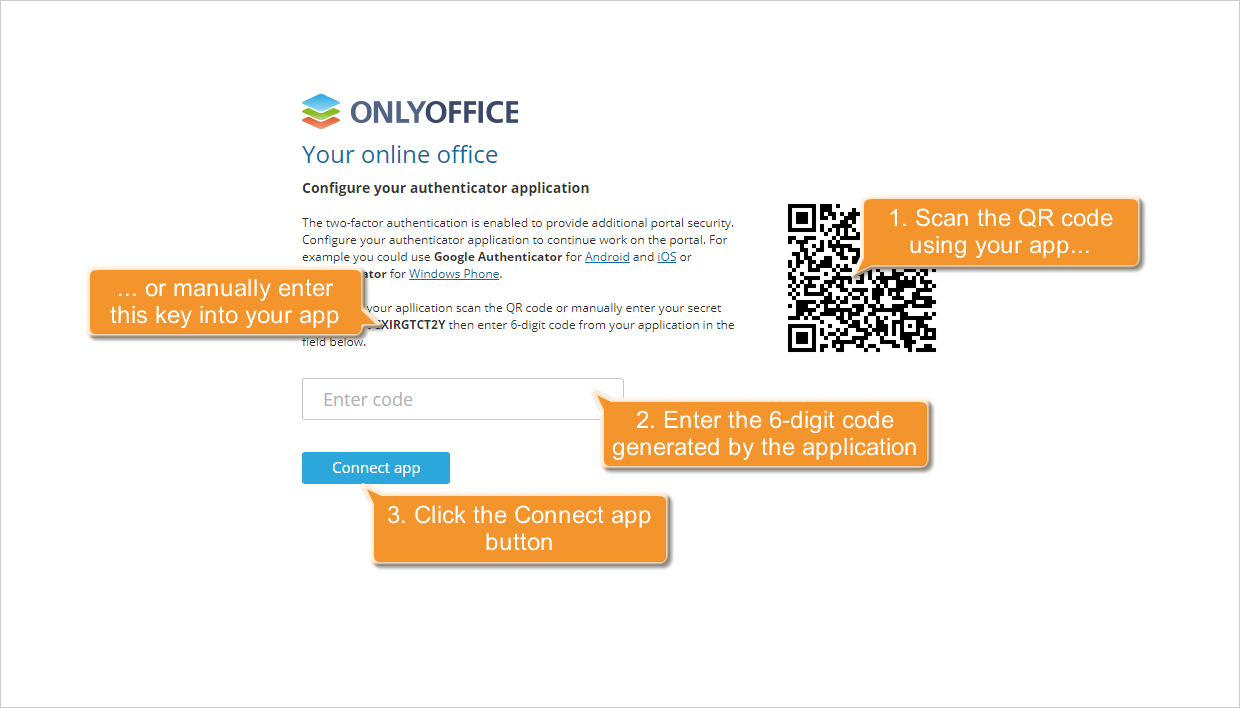
通常の資格情報を入力してポータルにアクセスします。QRコードと秘密キーがポータルのログイン確認ページに表示されます。
-
モバイルデバイスに認証アプリをインストールします。Google AuthenticatorをAndroidおよびiOS、またはMicrosoft AuthenticatorをAndroid/iOS用に使用できます。
-
モバイルデバイスで認証アプリを開き、次のいずれかの方法で設定します:
- ブラウザに表示されたQRコードをスキャンする、または
- ブラウザに表示された秘密キーを手動で入力する。
-
ポータルのログイン確認ページで、アプリケーションによって生成された6桁のコードを入力します。
-
アプリを接続ボタンをクリックします。
その後、バックアップコードが新しいウィンドウで表示されるプロフィールページにリダイレクトされます。モバイルデバイスにアクセスできない場合にバックアップコードを使用できます。対応するボタンをクリックしてバックアップコードを印刷し、必要に応じて使用してください。新しいコードを取得するには、新規リクエストボタンを使用できます。最後に生成されたコードのみが有効です。また、プロフィールページの対応するリンクを使用して新しい認証アプリを接続することも可能です。
次回アカウントにアクセスする際には、メールアドレスとパスワードに加えて、確認コードが求められます。アプリケーションによって生成されたコードまたはバックアップコードのいずれかを使用できます。