ONLYOFFICE SPとOneLogin IdPの設定
はじめに
シングルサインオン(SSO)は、ユーザーが一度サインインするだけで、再認証なしに複数のアプリケーションやサービスにアクセスできる技術です。
例えば、ウェブポータルがフォーラム、チャット、ブログなどの大規模な独立したセクションを含む場合、ユーザーは1つのサービスで認証手続きを行うことで、複数回の資格情報入力なしに他のすべてのサービスに自動的にアクセスできます。
SSOは常に、アイデンティティプロバイダーとサービスプロバイダー(以下「IdP」と「SP」と呼びます)の2つのアプリケーションの共同動作によって保証されます。ONLYOFFICE SSOはSPのみを実装しています。IdPとして機能できるプロバイダーは多数ありますが、この記事ではOneLoginの実装を考慮します。
ONLYOFFICEデスクトップエディターをONLYOFFICE Workspaceに接続する際にSSOを使用したい場合は、コントロールパネルでプライベートルームを無効にしてください。
SSO設定のためのONLYOFFICE Workspaceの準備
- Docker用のONLYOFFICE Workspace v. 11.0.0またはSSOサポートを含むそれ以降のバージョンをインストールします。
- ドメイン名を追加します。例:
myportal-address.com。 - ポータルでコントロールパネル > HTTPSに移動し、トラフィック暗号化のためにletsencrypt証明書を作成して適用します(ポータルでHTTPSを有効にするため)。
OneLoginでのIdPの作成
-
まだ登録していない場合は、OneLoginにサインアップします。
-
管理者としてOneLoginにサインインします。
-
管理セクションに移動します。
-
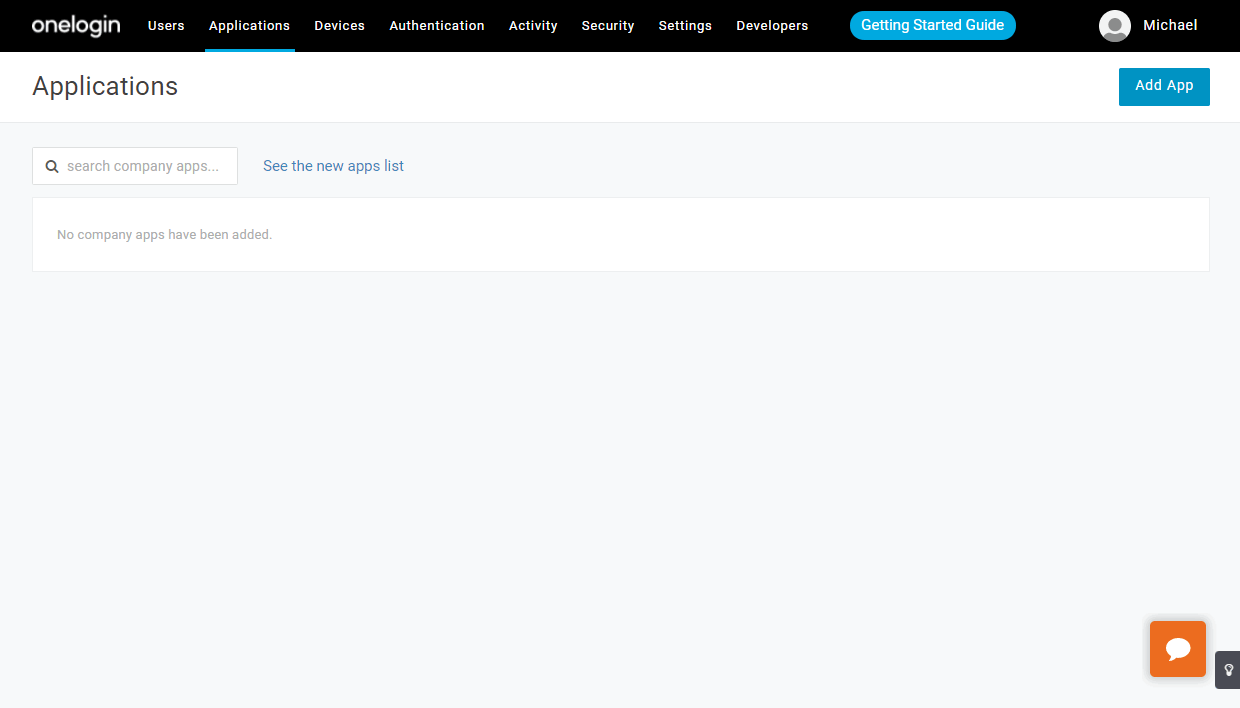
アプリケーションメニューをクリックし、アプリ追加ボタンをクリックします。
-
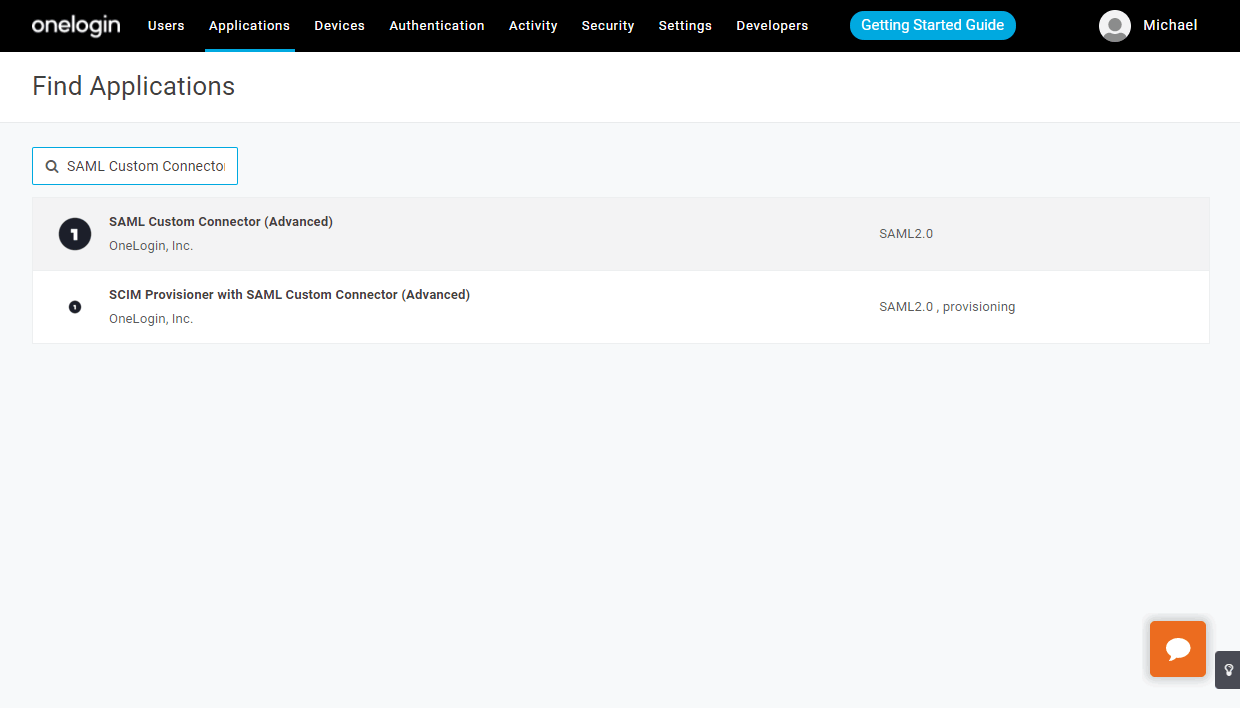
アプリケーション検索フィールドに次のテキストを入力します:SAML Custom Connector (Advanced):
-
見つかったオプションを選択します。
-
新しく開いたウィンドウで、任意の表示名を入力します。例えば、
IDP OneLogin Onlyoffice v11 Testとし、このアプリケーションを他と区別し、アイコンを独自のものに置き換えて保存ボタンをクリックします。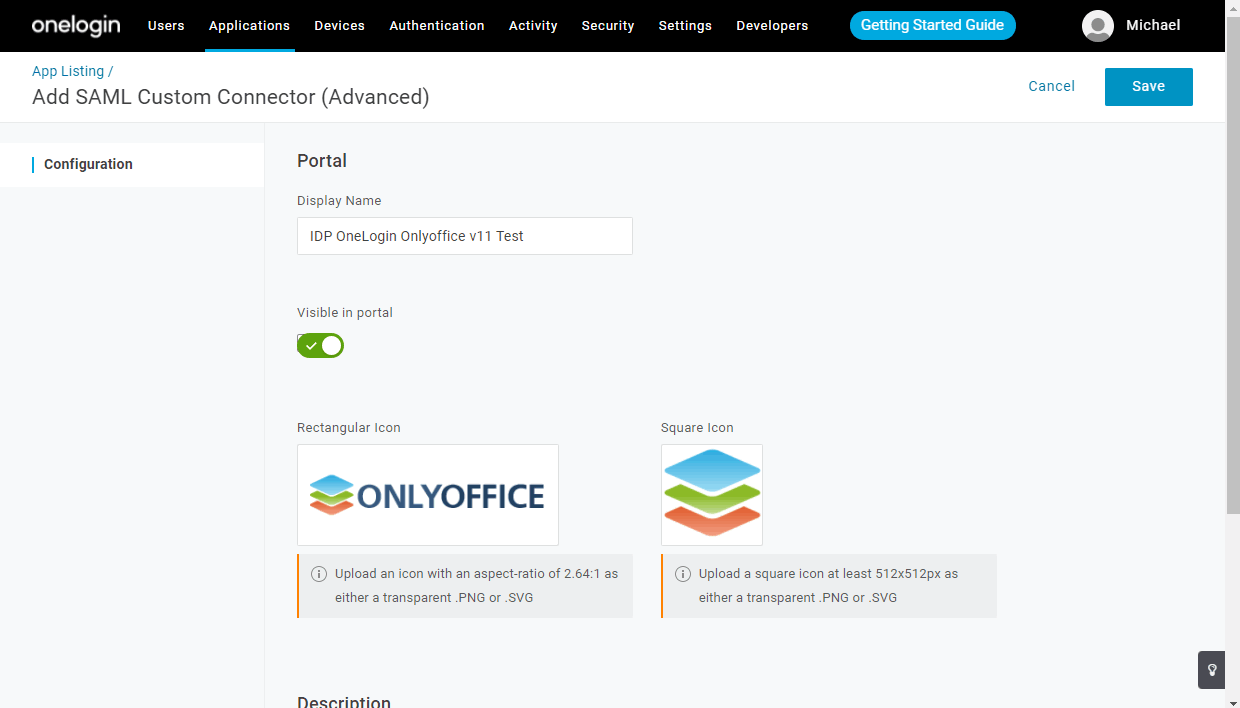
-
設定サブメニューに移動し、以下の表に従ってフィールドを記入します:
注記独自のドメイン名または公開IPを、
myportal-address.comの代わりに指定してください。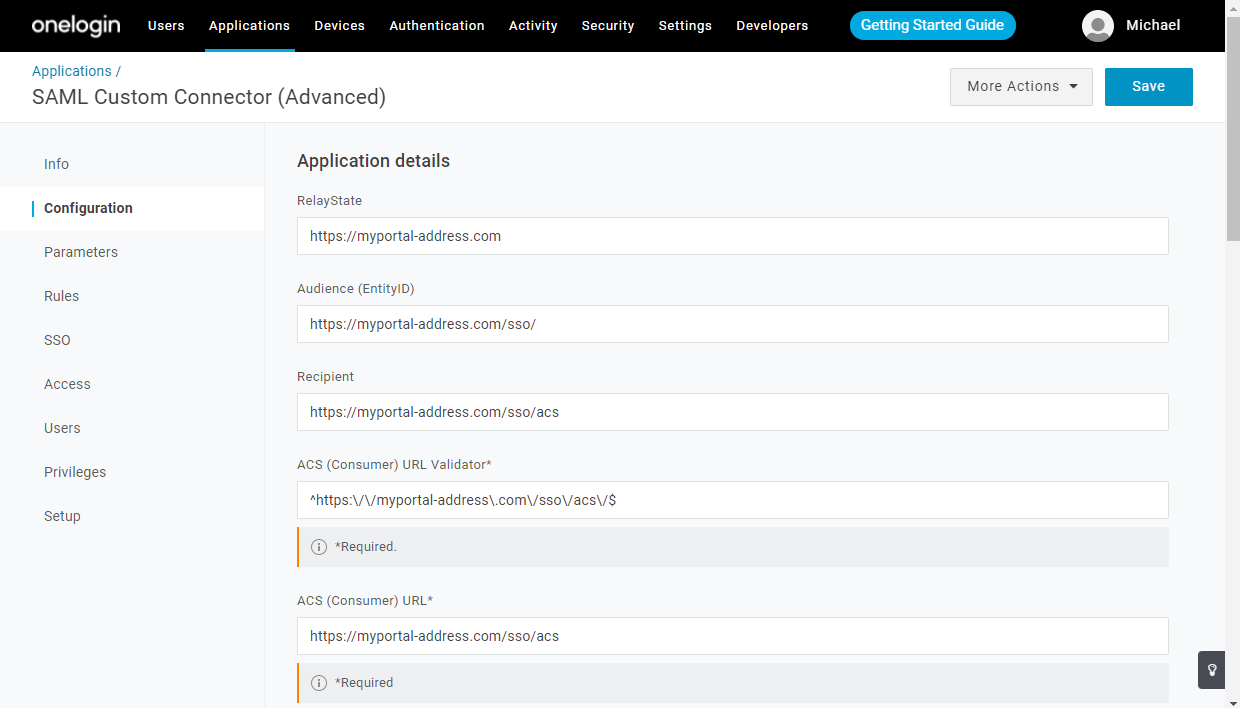
アプリケーションの詳細 RelayState https://myportal-address.com Audience (EntityID) https://myportal-address.com/sso/ Recipient https://myportal-address.com/sso/acs ACS (Consumer) URL Validator* ^https:\/\/myportal-address\.com\/sso\/acs\/$ACS (Consumer) URL* https://myportal-address.com/sso/acs シングルログアウトURL https://myportal-address.com/sso/slo/callback SAMLイニシエーター サービスプロバイダー SAML nameID形式 メール SAML発行者タイプ 特定 SAML署名要素 アサーション アサーションの暗号化 ✔ (このボックスをチェック) SAML暗号化方式 AES-128-CBC SLOリクエストに署名 ✔ (このボックスをチェック) SLOレスポンスに署名 ✔ (このボックスをチェック) 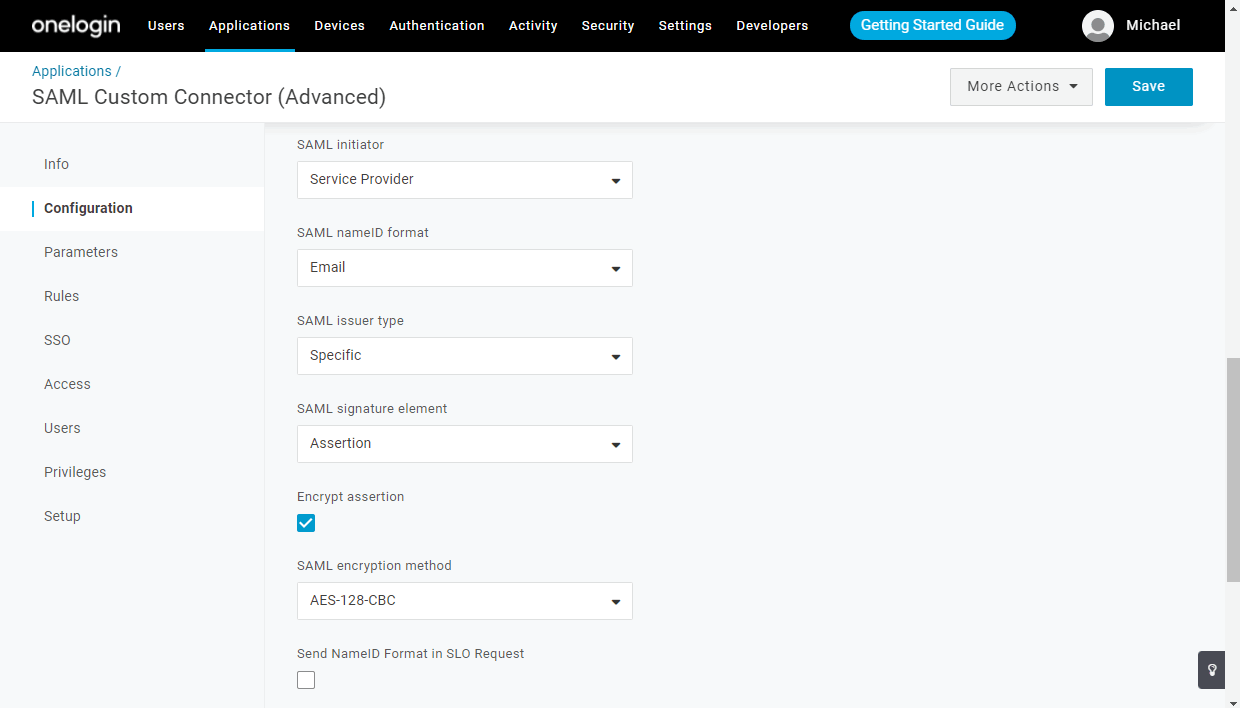
-
保存ボタンをクリックし、パラメーターサブメニューに移動します。
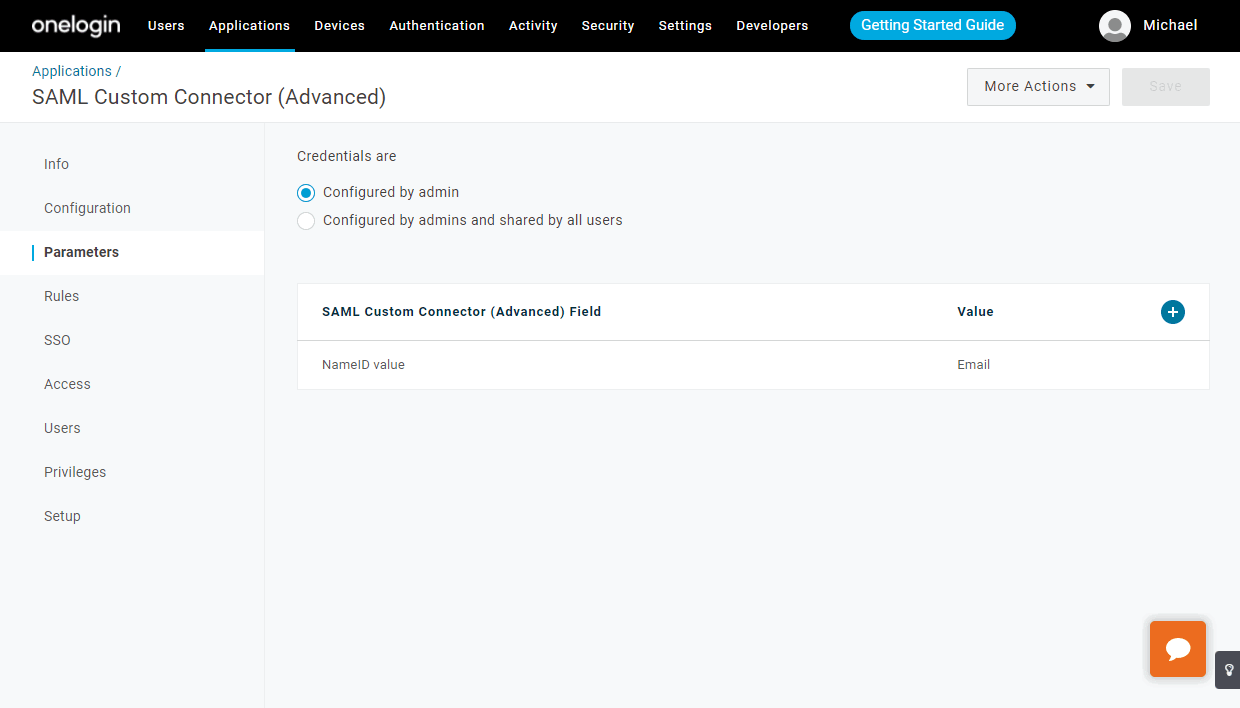
-
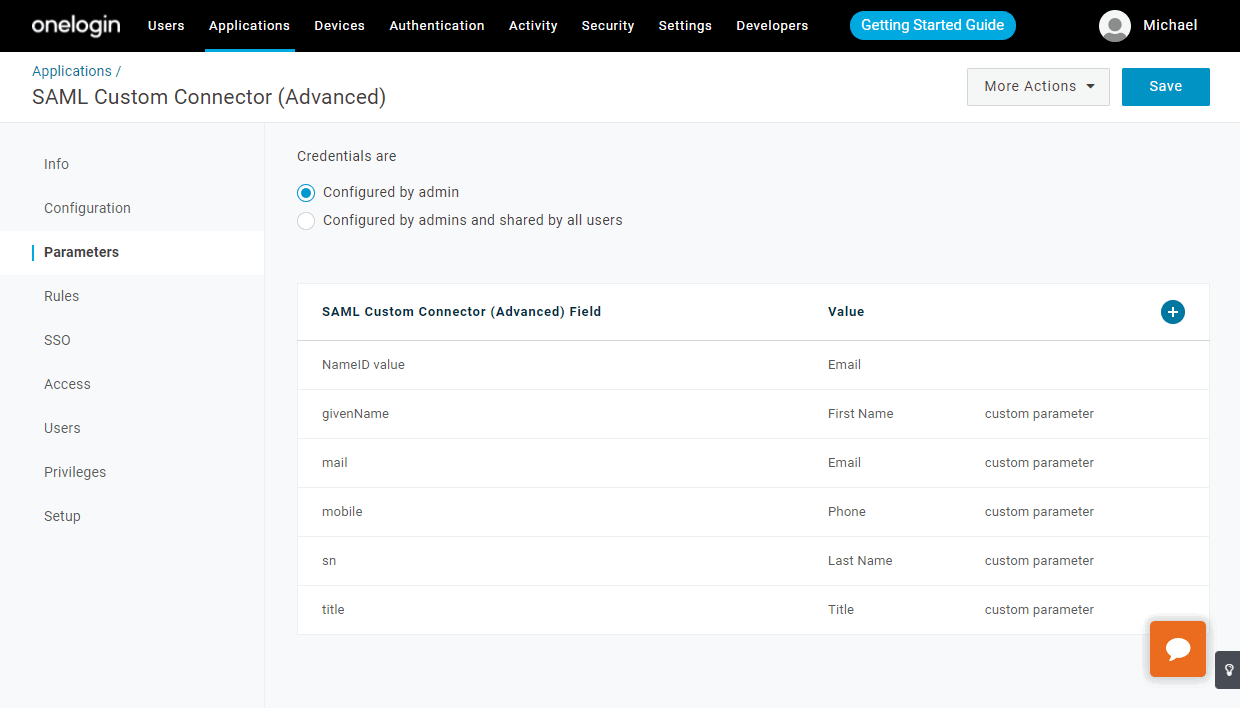
+ボタンを使用して5つのパラメーター(givenName、sn、mail、title、mobile)を作成します。SAMLアサーションに含めるオプションをチェックし、LDAPディレクトリのフィールドカタログから発行に適した値リストから値を指定します: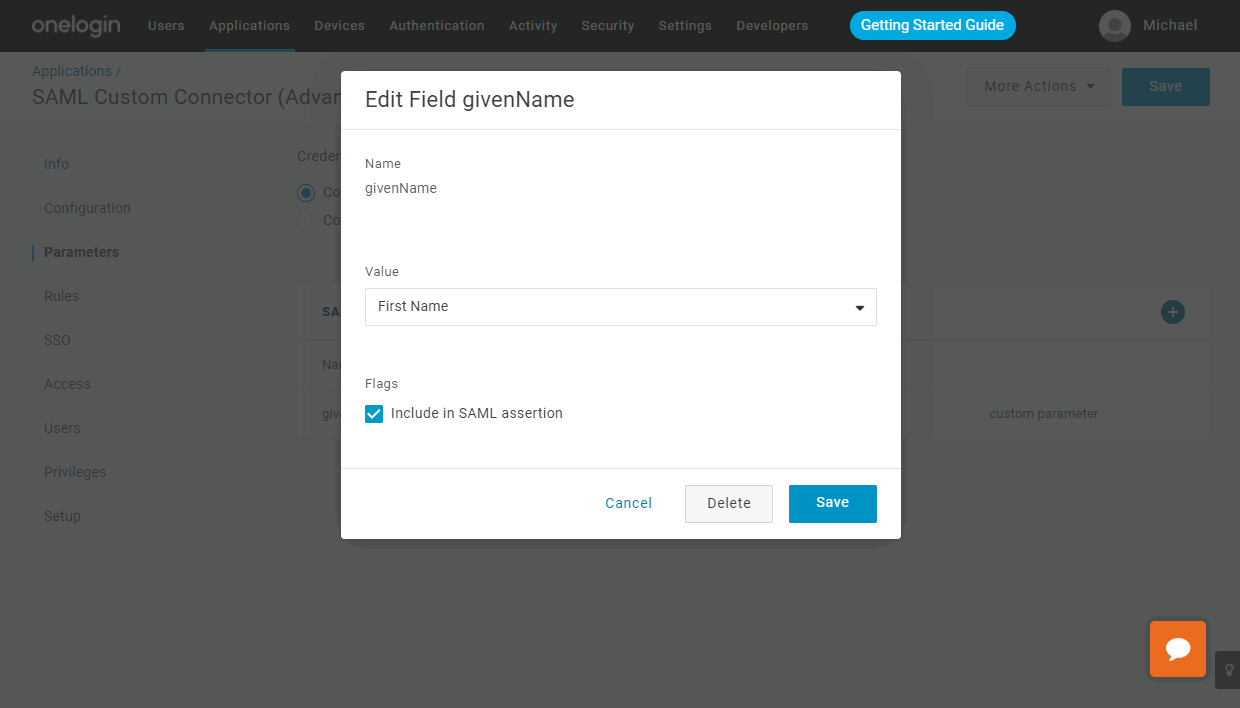
-
IdPでSAMLアサーション属性のために必要なすべてのフィールドを記入すると、以下の図に示されているような結果が得られるはずです。保存ボタンをクリックします。
-
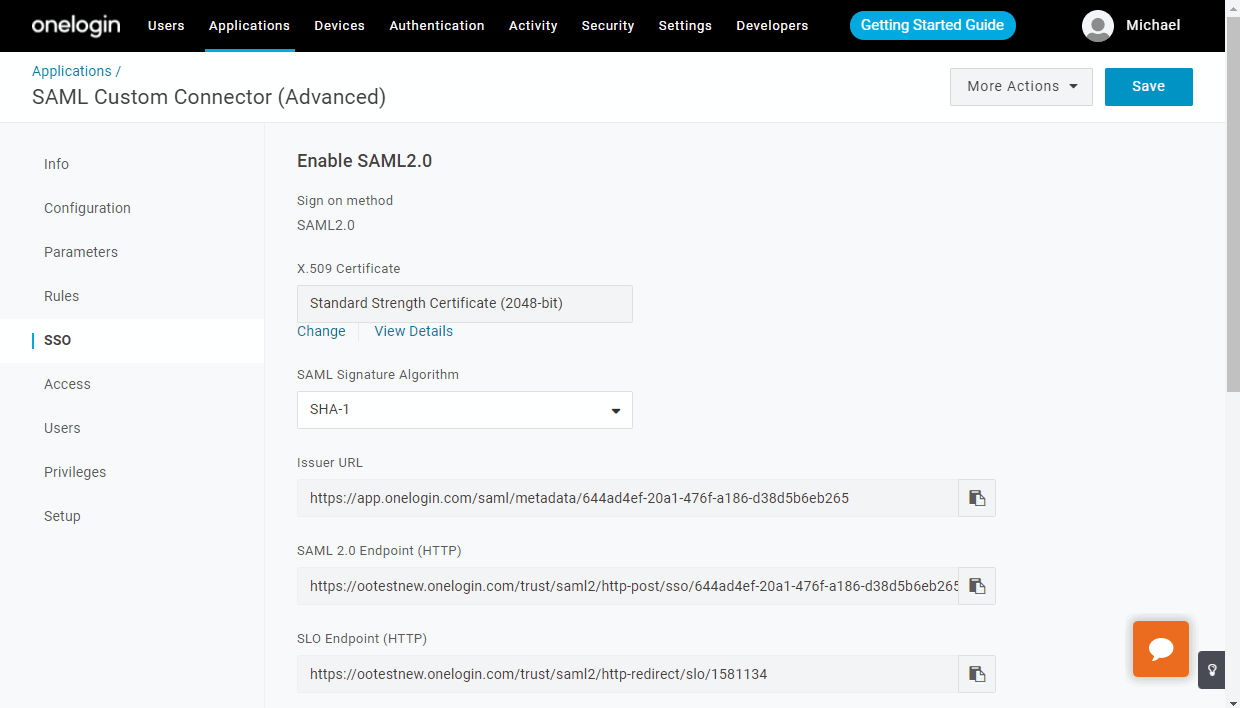
SSOサブメニューに移動します。複数の証明書がある場合は、変更リンクをクリックして、有効な証明書を証明書リストから選択します。SAML署名アルゴリズムフィールドでは、SHA-1オプションをそのままにして、保存ボタンをクリックします:
-
発行者URLフィールドからリンクをコピーします(例:
https://app.onelogin.com/saml/metadata/4d87973f-629d-4a52-812e-bde45eff92b8)。管理者としてONLYOFFICEポータルにサインインし、コントロールパネル > SSOページを開きます。
ONLYOFFICE SPの設定
-
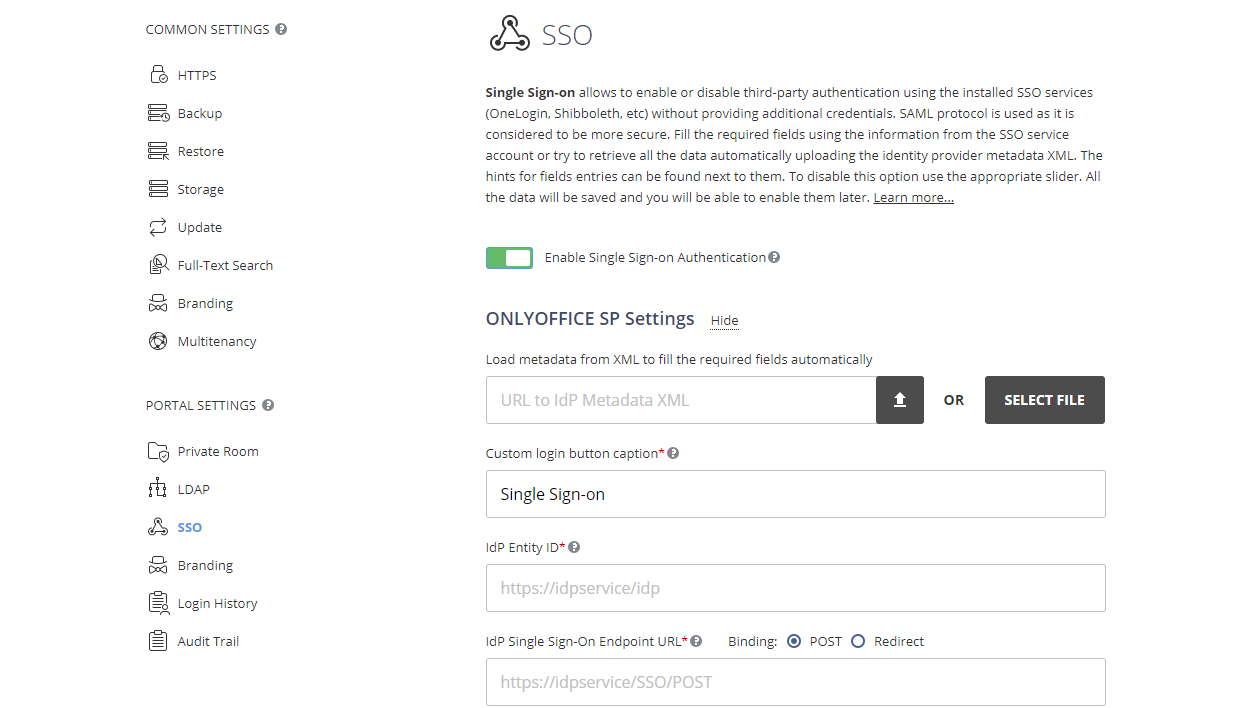
ONLYOFFICEのコントロールパネルに管理者としてサインインしていることを確認し、左側のサイドバーのポータル設定セクションでSSOタブをクリックします。
注記ONLYOFFICEポータルには、組織用に1つのエンタープライズIDプロバイダーのみを登録できます。
-
シングルサインオン認証を有効にするスイッチを使用してSSOを有効にし、OneLoginの発行者URLからコピーしたリンクをIdpメタデータXMLのURLフィールドに貼り付けます。

上向き矢印のボタンを押してIdPメタデータを読み込みます。ONLYOFFICE SP設定フォームは、OneLogin IdPからのデータで自動的に入力されます。
-
カスタムログインボタンキャプションフィールドには、デフォルトのもの(シングルサインオン)の代わりに任意のテキストを入力できます。このテキストは、ONLYOFFICE認証ページでシングルサインオンサービスを使用してポータルにログインするためのボタンに表示されます。

-
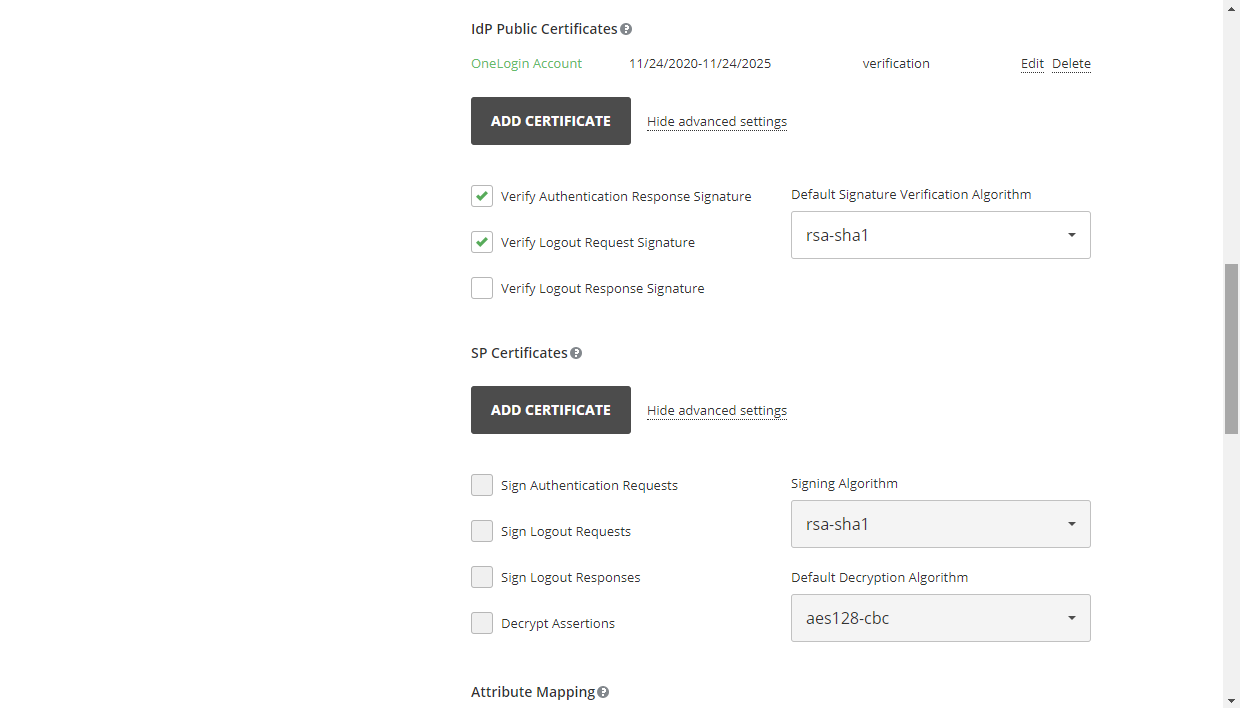
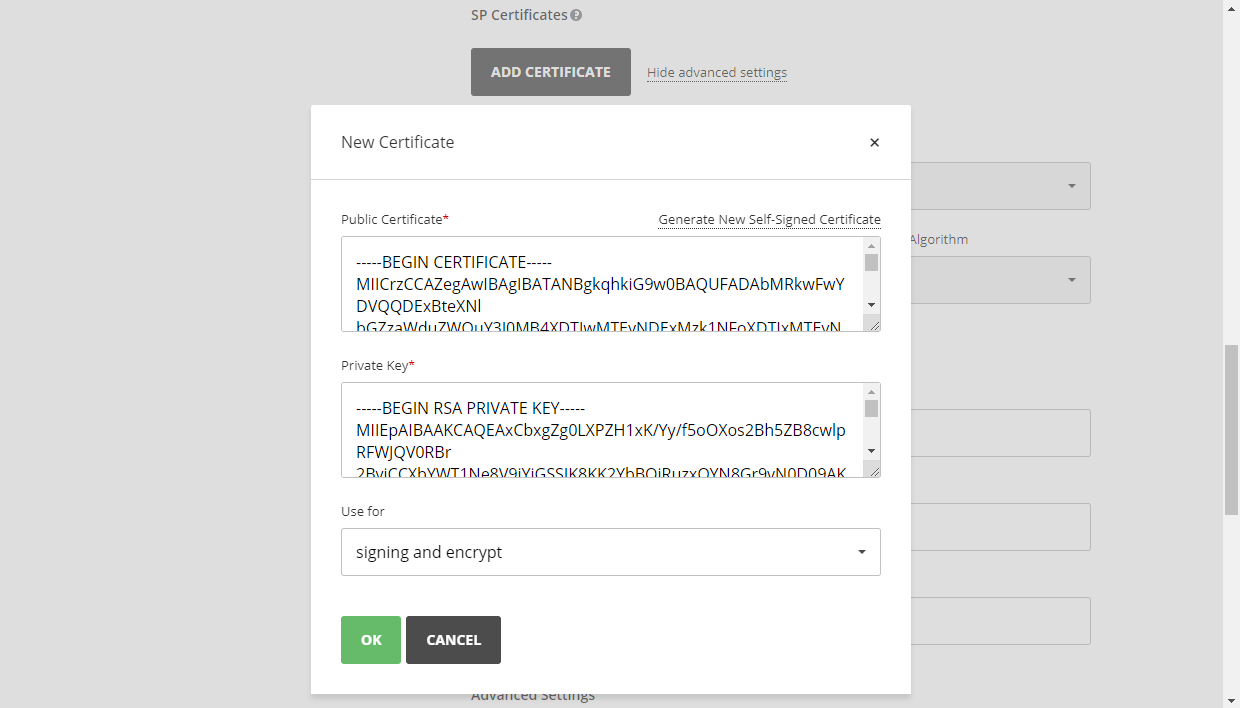
次に、SP証明書セクションで証明書を作成する必要があります。そのためには、該当するセクションで証明書を追加ボタンをクリックします。
-
開いたモーダルウィンドウで、新しい自己署名証明書を生成リンクをクリックし、使用目的リストで署名と暗号化オプションを選択します。証明書を保存する前に、公開証明書のテキストをクリップボードにコピーします(これはOneLoginに必要です)、その後OKボタンをクリックします。
-
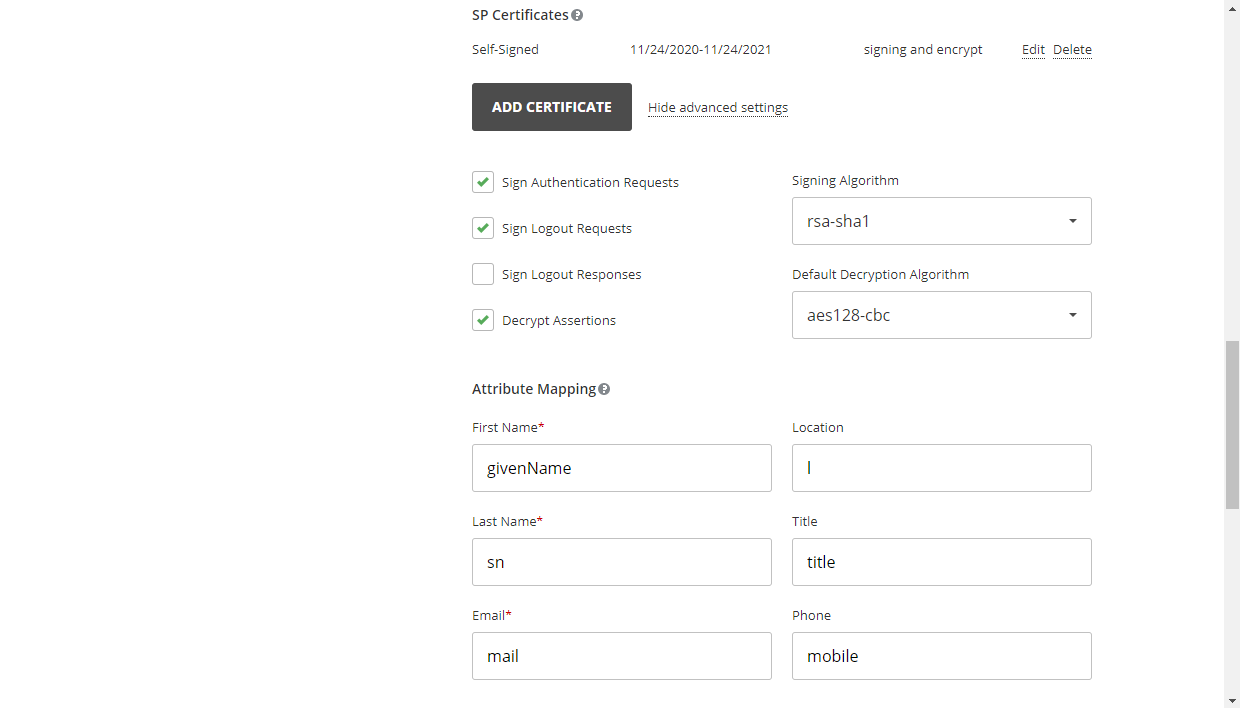
次のような結果が得られるはずです:
-
属性マッピングフォームを調整する必要はありません。OneLogin IdPを作成する際に同じパラメータを指定しました。以下の値が使用されます:
フィールド 属性 名 givenName 姓 sn メール mail 所在地 l 役職 title 電話 mobile 詳細設定セクションでは、デフォルトの認証ページを非表示にし、SSOサービスに自動的にリダイレクトするために認証ページを非表示にするオプションを確認できます。
重要デフォルトの認証ページを復元する必要がある場合(IDPサーバーが故障した場合にポータルにアクセスできるようにするため)、ブラウザのアドレスバーにポータルのドメイン名の後に
/Auth.aspx?skipssoredirect=trueキーを追加できます。 -
保存ボタンをクリックします。ONLYOFFICE SPメタデータセクションが開かれるはずです。SPメタデータXMLをダウンロードボタンをクリックして、設定が公開されていることを確認します。XMLファイルの内容が表示されるはずです。
-
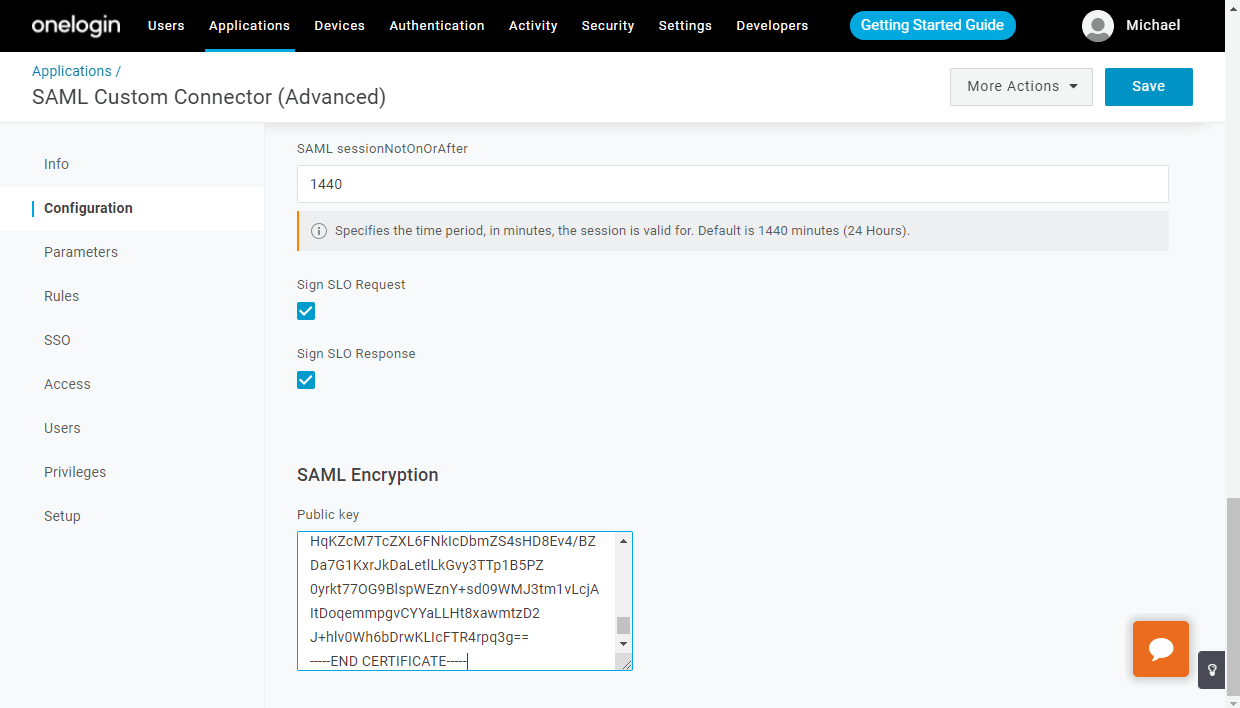
OneLoginに戻り、暗号化を設定するためにアプリケーションを開き、設定を開きます。ページを下にスクロールすると、新しいSAML暗号化フィールドが表示され、暗号化キーを入力できます。このフィールドにこの手順のステップ4からコピーした公開証明書のテキストを貼り付け、保存ボタンをクリックします:
OneLoginでユーザーを作成し、ONLYOFFICEへのアクセスを付与する
OneLoginでユーザーを作成し、ONLYOFFICE SPへのアクセスを提供するには、次の手順を実行します:
-
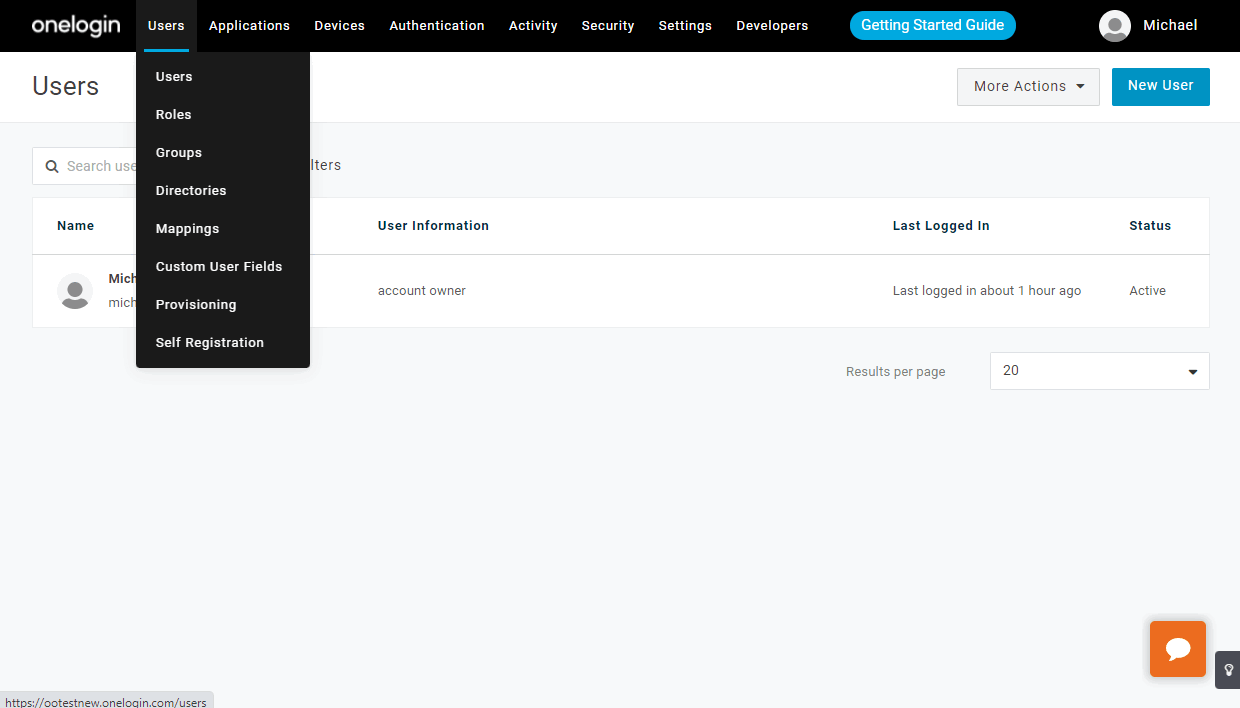
管理者としてサインインし、OneLoginのすべてのユーザーページに移動します。
-
新しいユーザーを作成するか、既存のユーザーを編集します。
-
アプリケーションサブメニューに移動し、
+ボタンをクリックします。 -
リストから新しく作成したアプリケーションを選択し、続行をクリックします。
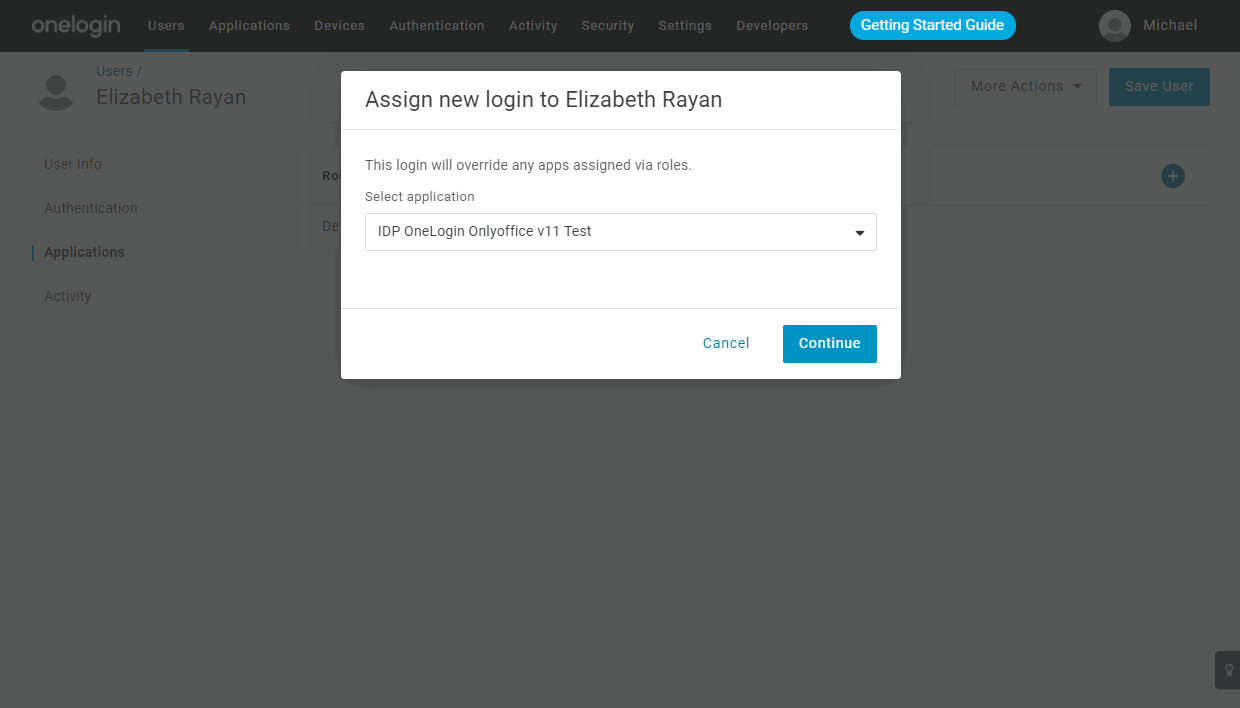
-
開いた新しいウィンドウで、欠けているデータを追加し、保存ボタンをクリックします。
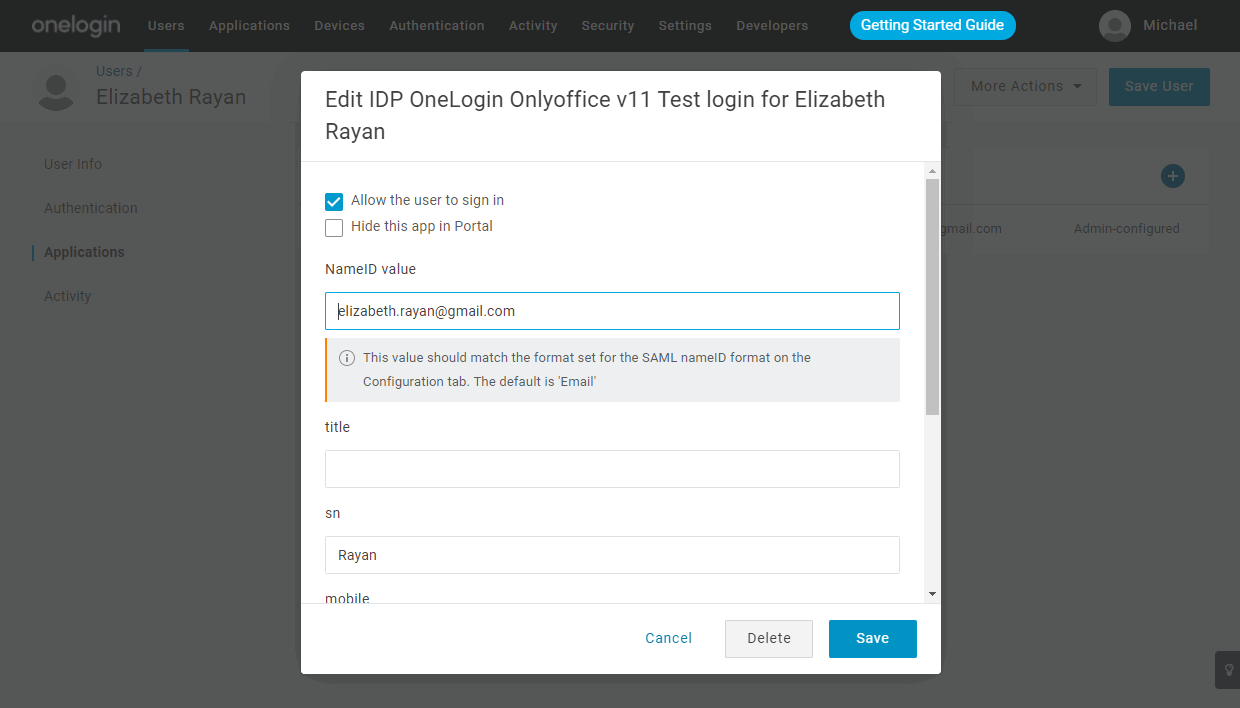
-
これでユーザーはONLYOFFICE SPで作業できるようになります。
ONLYOFFICE SPとOneLogin IdPの動作確認
SP側でのONLYOFFICEへのログイン
-
ONLYOFFICE認証ページにアクセスします(例:
https://myportal-address.com/Auth.aspx)。 -
シングルサインオンボタンをクリックします(ONLYOFFICE SPの設定時に独自のテキストを指定した場合、キャプションが異なることがあります)。ボタンがない場合は、SSOが有効になっていないことを意味します。
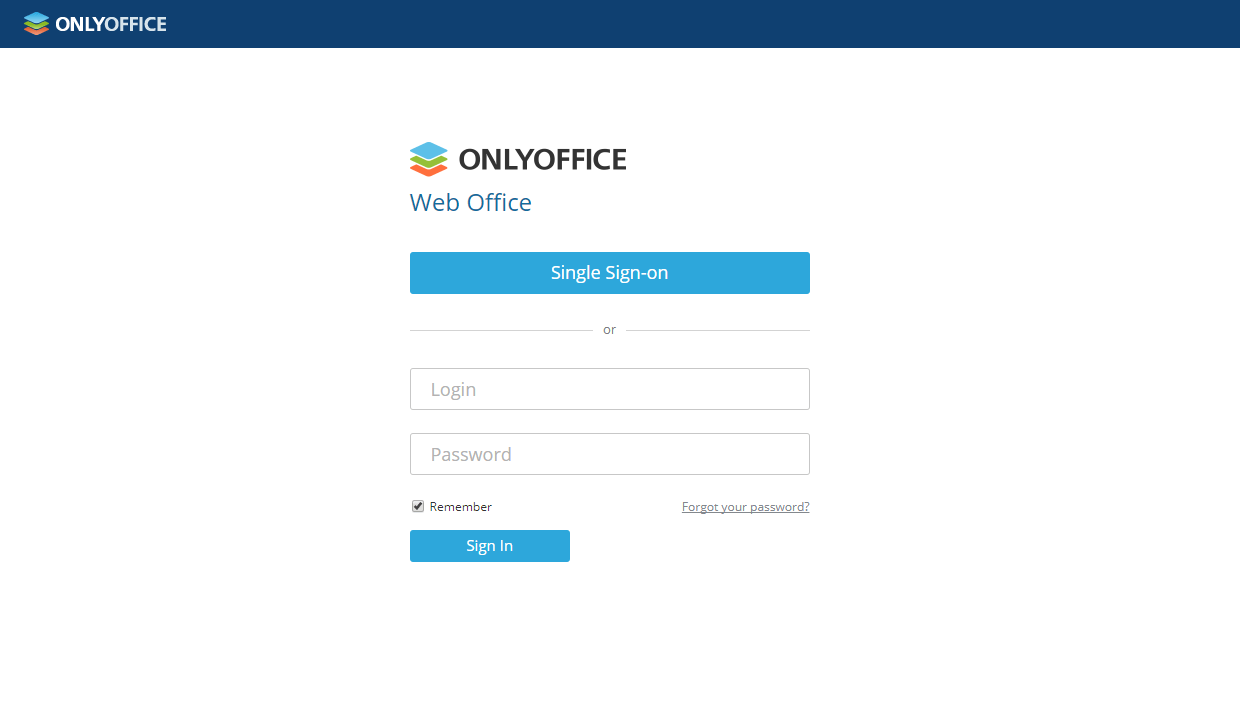
-
SPとIdPのパラメータが正しく設定されている場合、OneLogin IdPのログインフォームにリダイレクトされます。
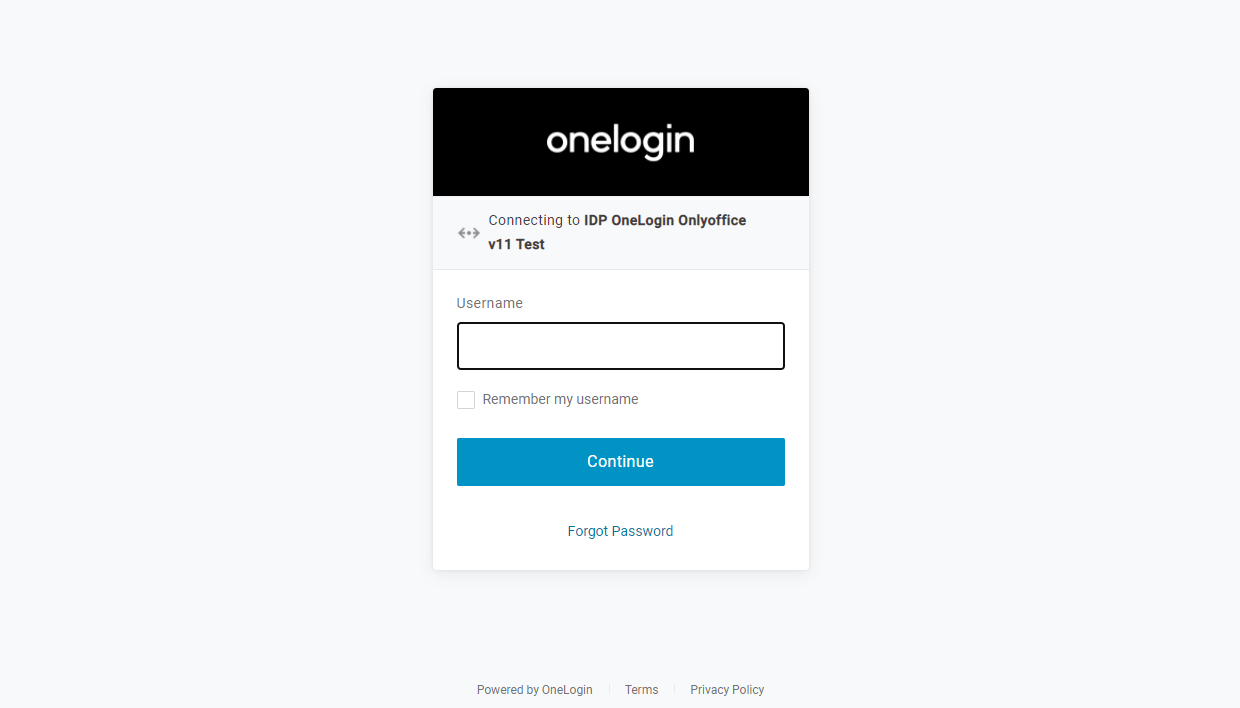
-
ONLYOFFICE SPへのアクセス権を持つユーザーのログインとパスワードを入力し、ログインボタンをクリックします。
-
資格情報が正しければ、ポータルのメインページにリダイレクトされます。ユーザーが存在しない場合は自動的に作成され、IDPで変更された場合はデータが更新されます。
ONLYOFFICE SPからのログアウト
-
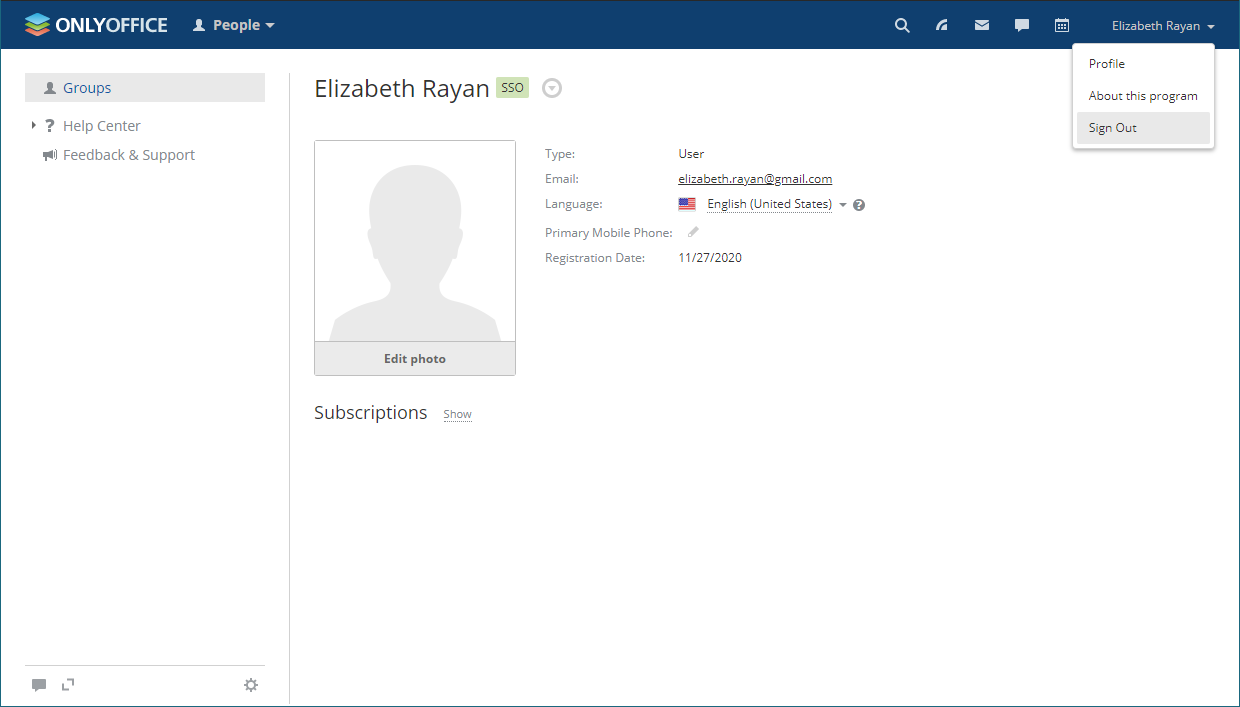
SSOユーザーは、サインアウトメニューを使用してONLYOFFICEポータルからログアウトできます。OneLoginでアクセス権が付与された他のすべてのアプリケーションからもログアウトした場合、OneLogin IdPからも自動的にログアウトされます。
-
正常にサインアウトした場合、ポータル認証ページにリダイレクトされます。
-
再度シングルサインオンボタンをクリックすると、再びOneLoginのログインページにリダイレクトされます(これにより、ポータルから正常にログアウトされたことを意味します)。
SSO認証で追加されたユーザーのプロファイル
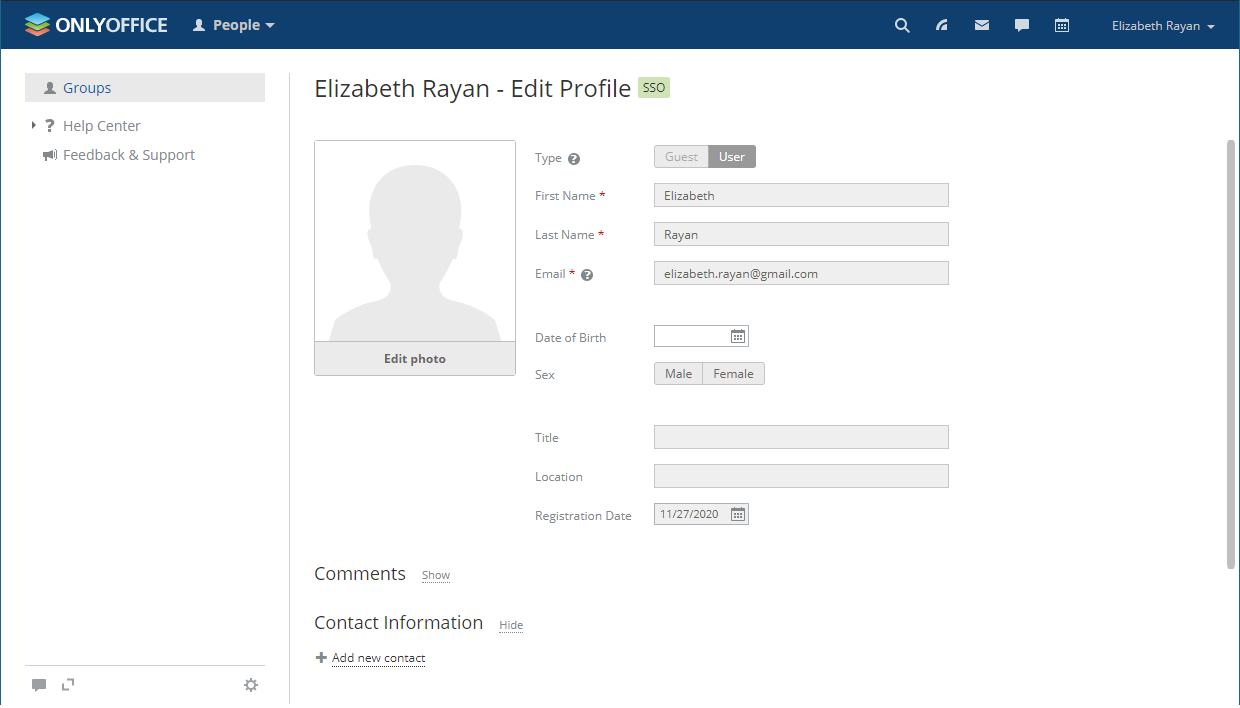
SSO認証を使用して作成されたユーザープロファイルの編集は制限されています。IdPから受け取ったユーザープロファイルフィールドは編集できません(例:名前、姓、メール、役職、所在地)。これらのフィールドはIdPアカウントからのみ編集可能です。
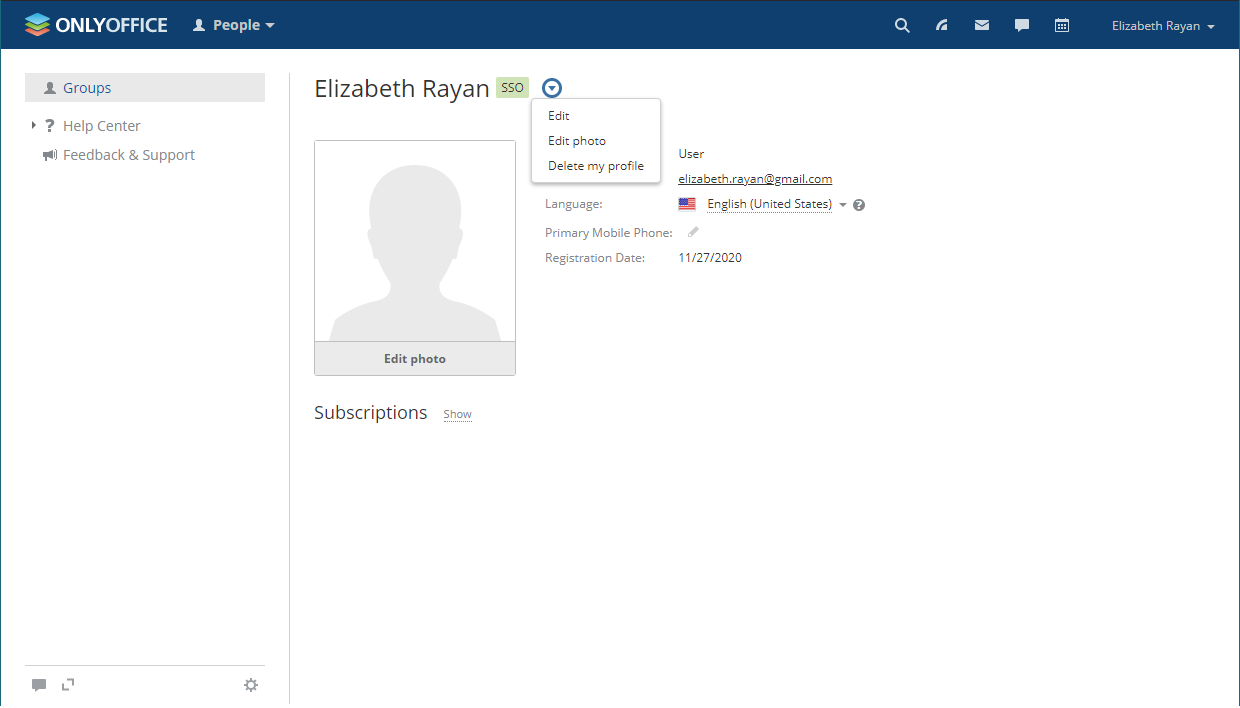
以下の図は、SSOユーザーのアクションメニューを示しています。
次の図は、編集用に開かれたSSOユーザープロファイルを示しています。
SSO認証を使用して作成されたユーザーは、ポータル管理者のユーザーリストでSSOアイコンでマークされています。