サーバーバージョンでのLDAP設定の変更
サーバーに ONLYOFFICE Workspace をデプロイしたばかりの場合、最初に行うべきことは、会社の全従業員のアカウントを作成することです。しかし、従業員が50人以上いる場合、新しいポータルユーザーを作成するプロセスには多くの時間がかかります。コントロールパネルには LDAP設定オプションがあり、LDAPサーバー(例:OpenLDAPサーバーやMicrosoft Active Directory)から必要なユーザーやグループをポータルに数分でインポートすることができます。新しく作成されたユーザーは、LDAPサーバーに保存されている資格情報を使用してポータルにサインインするため、新しいパスワードやログインを覚える必要はありません。
コントロールパネルにアクセスするには、ポータルにサインインし、スタートページの「コントロールパネル」リンクをクリックします。または、ポータルの「設定」に移動し、左側のパネルで「コントロールパネル」リンクをクリックすることもできます。
ユーザーとグループのインポート
1000人以上のユーザーを持つActive Directoryに接続する場合、ntdsutilを使用してAD制限 MaxPageSize = 1000 を増やす必要があります。詳細な手順はこちらで確認できます。
-
コントロールパネルで、左側のサイドバーのポータル設定セクションにある LDAP ページを開きます。
-
LDAP認証を有効にするスイッチをクリックします(設定を初めて変更する場合でない場合は、LDAP設定タイトルの横にある表示リンクを使用してパラメータフォームを表示します)。
-
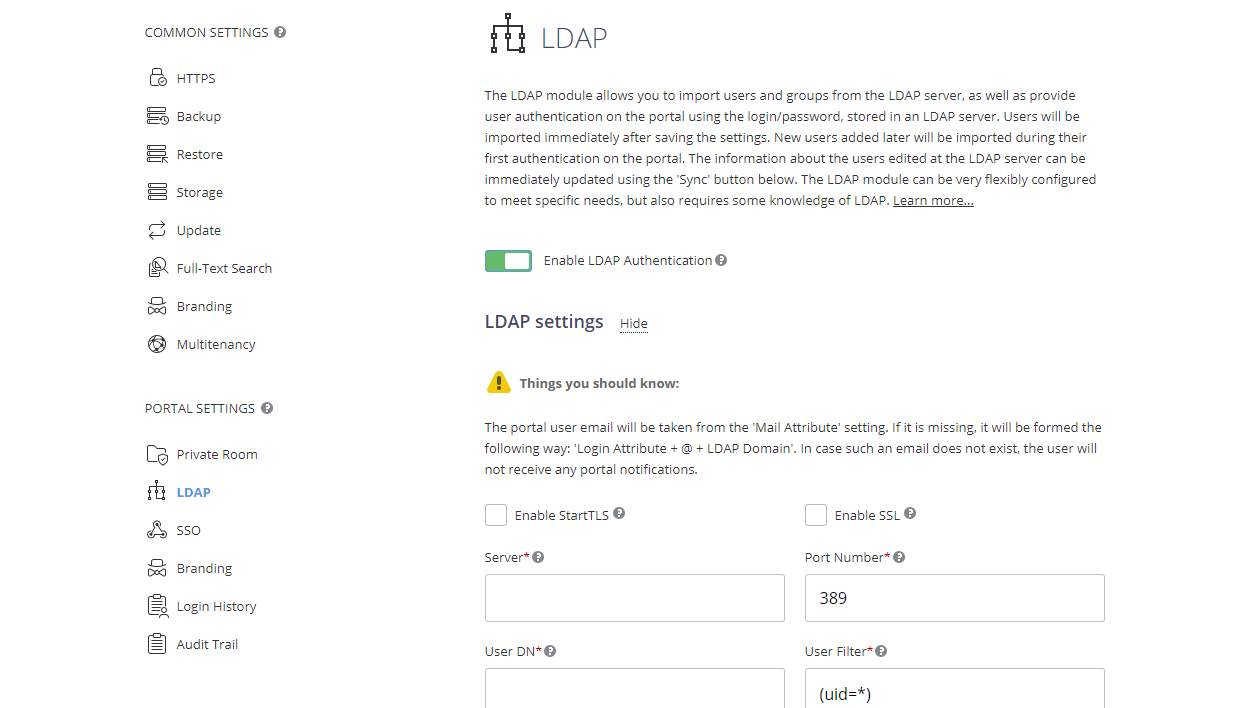
接続を StartTLS 技術を使用してセキュリティを強化したい場合は、StartTLSを有効にするボックスをチェックします(この場合、デフォルトポート389が使用されます)。SSL プロトコルを使用したい場合は、SSLを有効にするボックスをチェックします(この場合、ポート番号は自動的に636に変更されます)。
-
ユーザーインポートに必要なフィールドを入力します(必須フィールドはアスタリスクでマークされています):
 警告
既にユーザーをインポートしており、設定(例:サーバー、ユーザーフィルター、ユーザーDN、グループフィルター、グループDN)を変更した場合、既存のユーザーとそのデータ(ドキュメント、メールなどを含む)が新しい設定に一致しない場合は無効になります。設定を変更する前にバックアップを作成することを強くお勧めします。
-
サーバーフィールドに、
プロトコル://ホスト形式でLDAPサーバーのURLアドレスを入力します。通常のLDAP接続の場合はLDAP://example.com、SSLを使用したセキュアなLDAP接続の場合はLDAPS://example.comとします。また、DNS名の代わりにサーバーのIPアドレスを指定することもできます:LDAP://192.168.3.202; -
LDAPサーバーにアクセスするために使用されるポート番号を指定します。通常のLDAP接続のデフォルトポートは389です。StartTLSオプションを有効にした場合もデフォルトポート389が使用されます。SSLオプションが有効になっている場合、ポート番号は自動的に636に変更されます;
-
ユーザーDN(ユーザー識別名)フィールドに、インポートしたいユーザーを含むトップレベルディレクトリへの絶対パスを指定します。このパラメータは検索が開始されるノードを定義します。ディレクトリ全体でユーザーを検索するためにルートディレクトリを指定することも、特定の検索エリアを指定することもできます:
dc=example,dc=comまたはou=groupname,dc=example,dc=com; -
指定された検索条件に一致するユーザーをインポートする必要がある場合は、ユーザーフィルターフィールドを入力します。デフォルトのフィルター値
(uid=*)はすべてのユーザーをインポートすることを許可します;注記検索フィルターの構文例はこちらで確認できます。
-
LDAPサーバーユーザーがONLYOFFICEにログインするために使用するログインに対応するユーザーレコードの属性であるログイン属性値を指定します。
注記注意:デフォルトの設定は OpenLDAPサーバー用に指定されています。Active Directoryの場合、以下の設定を変更する必要があります:
- ユーザーフィルター -
(userPrincipalName=*) - ログイン属性 -
sAMAccountName
- ユーザーフィルター -
-
-
属性マッピングセクションでは、ポータルのユーザーデータフィールドとLDAPサーバーユーザーレコードの属性との対応を設定できます。属性を追加ボタンをクリックし、リストから必要なデータフィールドを選択し、LDAPサーバーで使用されるユーザー属性を指定します。以下のパラメータはデフォルトで設定されていますが、必要に応じて変更できます:
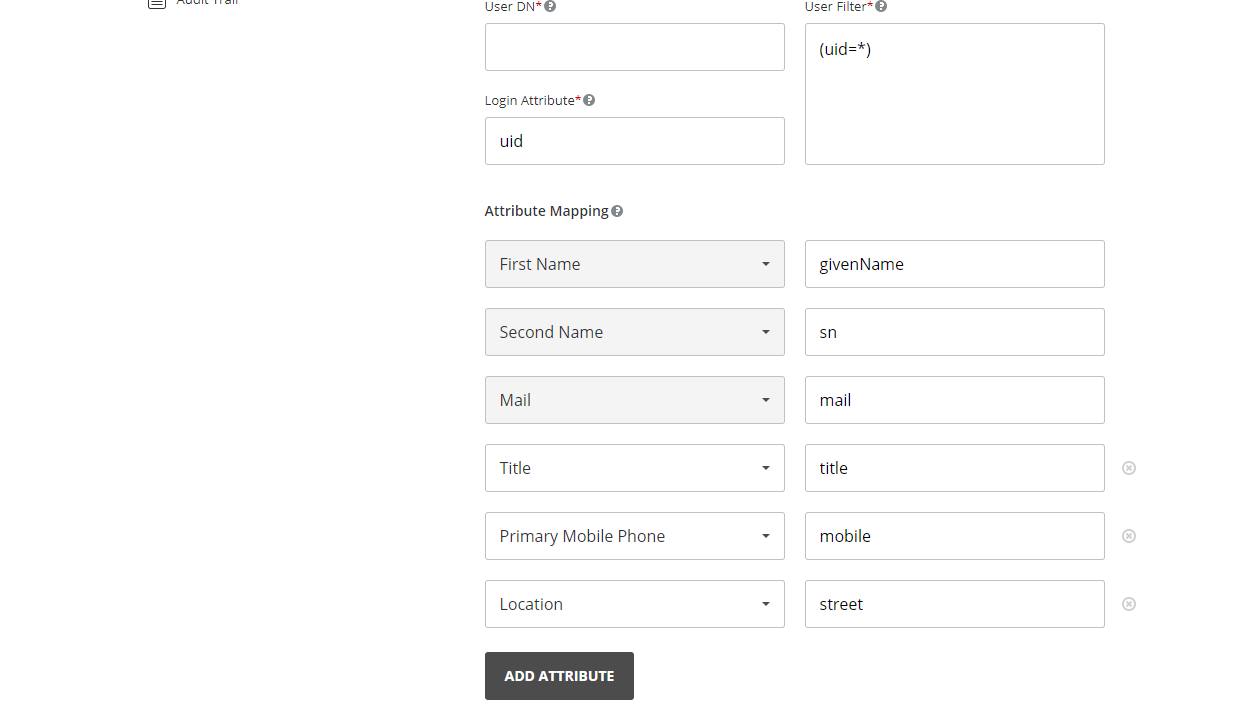
- 名(ユーザーレコードの中でユーザーの名に対応する属性)
- 姓(ユーザーレコードの中でユーザーの姓に対応する属性)
- メール(ユーザーレコードの中でユーザーのメールアドレスに対応する属性)
- 役職(ユーザーレコードの中でユーザーの役職に対応する属性)
- 主要携帯電話(ユーザーレコードの中でユーザーの携帯電話番号に対応する属性)
- 所在地(ユーザーレコードの中でユーザーの所在地に対応する属性)
以下の属性も追加できます:追加メール、追加携帯電話、追加電話、生年月日、プロフィール写真、性別、Skype。
-
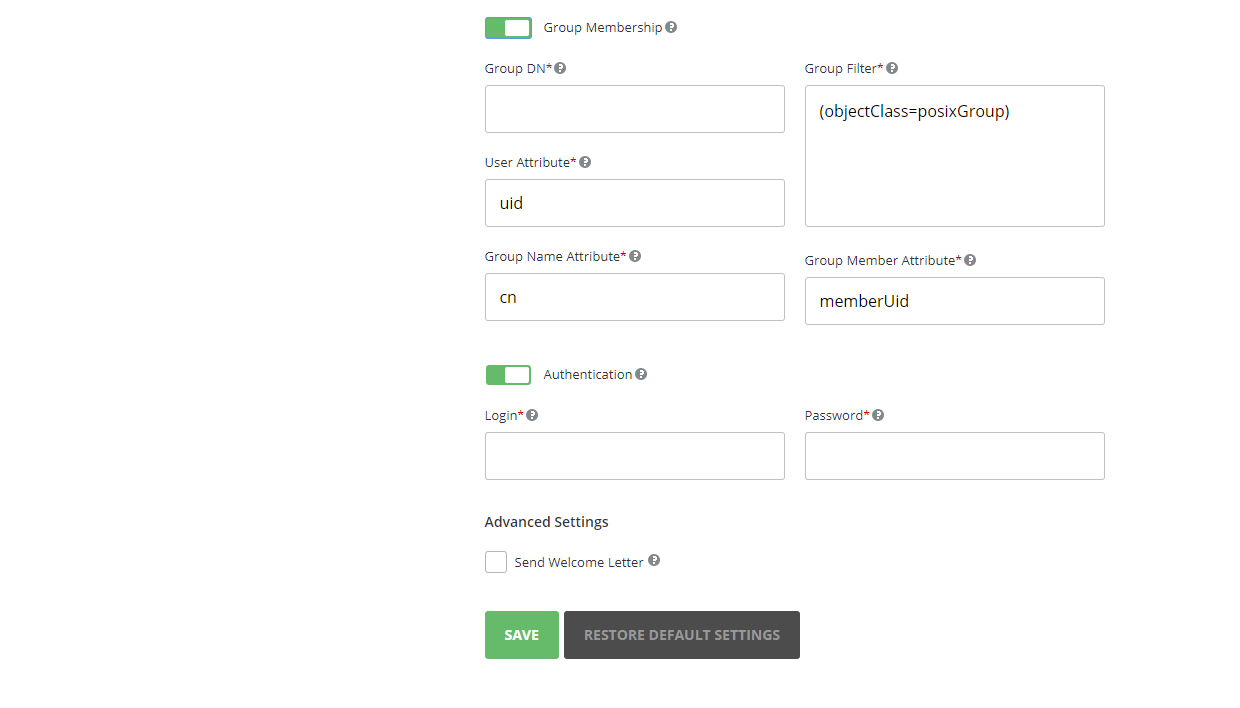
LDAPサーバーからポータルにグループを追加したい場合は、グループメンバーシップスイッチをクリックし、必要なフィールドを入力します:
注記グループを追加することにした場合、少なくとも1つのグループに属するユーザーのみが追加されることに注意してください。
 警告
既にユーザーをインポートしており、設定(例:サーバー、ユーザーフィルター、ユーザーDN、グループフィルター、グループDN)を変更した場合、既存のユーザーとそのデータ(ドキュメント、メールなどを含む)が新しい設定に一致しない場合は無効になります。設定を変更する前にバックアップを作成することを強くお勧めします。
-
グループDN(グループ識別名)フィールドに、インポートしたいグループを含むトップレベルディレクトリへの絶対パスを指定します。例:
ou=Groups,dc=example,dc=com。 -
指定された検索条件に一致するグループをインポートする必要がある場合は、グループフィルターフィールドを入力します。デフォルトのフィルター値
(objectClass=posixGroup)はすべてのグループをインポートすることを許可します。 -
以下のパラメータはデフォルトで設定されていますが、必要に応じて変更できます:
- ユーザー属性(このユーザーがグループのメンバーであるかどうかを決定する属性)
- グループ名属性(ユーザーが含まれるグループの名前に対応する属性)
- グループメンバー属性(グループに含まれるユーザーを指定する属性)
注記注意:デフォルトの設定は OpenLDAPサーバー用に指定されています。Active Directoryの場合、以下の設定を変更する必要があります:
- グループフィルター -
(objectClass=group) - ユーザー属性 -
distinguishedName - グループメンバー属性 -
member
-
-
管理者アクセス権設定を設定します:対応するボタンをクリックし、フルアクセスを選択し、フル管理権限を持つべきグループを指定します。リストからポータルモジュールを選択し、選択したモジュールに管理権限を持つべきグループを指定します。
-
認証スイッチをオンにします。ログインおよびパスワードフィールドに、LDAPサーバーからデータを読み取る権限を持つユーザーの資格情報を入力します。
-
詳細設定セクションで歓迎レターを送信ボックスをチェックすると、新しいユーザー全員にメールで招待を送信できます。歓迎メッセージには、ユーザーがポータルのログインページにアクセスし、メールを有効化するためのボタンが含まれています。このオプションは、メール属性マッピングが設定されている場合にのみ利用可能です。
-
保存ボタンをクリックします。
-
表示された「インポートの確認」ウィンドウで、OKボタンをクリックしてユーザーのインポートを開始します。
インポートプロセスは、ユーザー数、グループ、コンピュータの仕様などに応じて時間がかかります。
ご注意:ポータルユーザーのメールアドレスはメール属性設定から取得されます。これがない場合、次のように形成されます:Login Attribute + @ + LDAP Domain。
- そのメールアドレスを持つユーザーがポータルに既に存在する場合、そのユーザーは自動的にLDAPユーザーと同期されます。
- そのメールアドレスが存在しない場合、ユーザーはポータル通知を受け取りません。
Community Server v. 10.0 以降には、いくつかの特別な機能があります:
- ポータル所有者はLDAPを介したアクセス権の変更の影響を受けません;
- ポータル所有者がユーザー/グループフィルターから除外された場合、LDAPユーザーではなくなりますが、常にアクティブなままです;
- LDAPを無効にすると、LDAPを介して提供されたすべてのアクセス権が取り消されます;
- LDAPを無効にしたユーザーが管理者権限を失うべき場合、その管理者権限は影響を受けず、ユーザーは通知を受け取ります;
- ユーザーがユーザー/グループフィルターから除外された場合、アクティブなままで、LDAPパスワードが無効になったことを通知され、プロファイル設定ページで変更する必要があります;
- ユーザーが自分自身から管理者権限を取り除こうとした場合(アクセス権設定を介しても、ユーザー/グループフィルターから自分を除外しても)、その管理者権限は影響を受けず、ユーザーは通知を受け取ります。
LDAPユーザーの認証
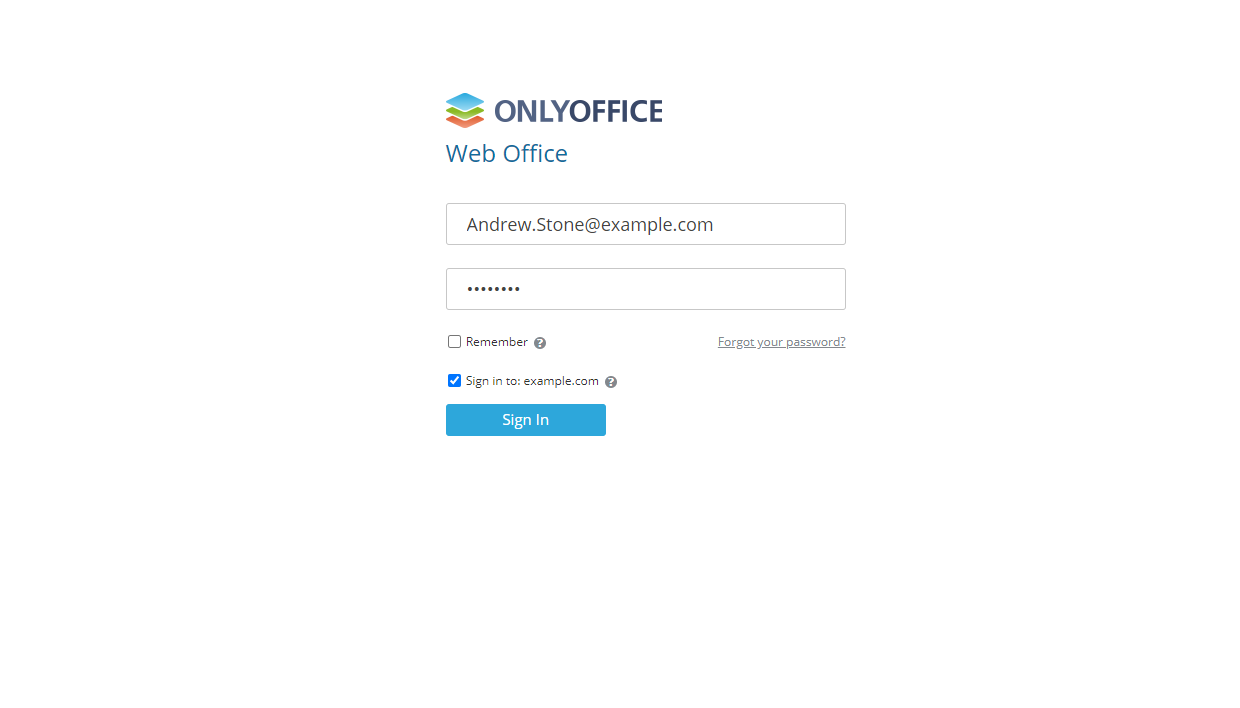
インポートされた各ユーザーは、次のスキームに従って形成されたログインを使用してポータルにサインインできます:
- ログイン属性、例:
Andrew.Stone - Login Attribute + @ + LDAP Domain、例:
Andrew.Stone@example.com - LDAP Domain + \ + Login Attribute(不完全なドメイン名もサポート)、例:
example\Andrew.Stone
認証ページでは、ドメインにサインインオプションが利用可能で、パスワードを明示的な形式で転送できます。ドメイン外のポータルユーザーはこの設定をオフにできます。その場合、パスワードはハッシュ形式で転送されます。
Peopleモジュールのインポートされたユーザープロファイルは、ポータル管理者向けに LDAP アイコンでマークされます。LDAPを使用してインポートされたユーザープロファイルフィールドは編集がブロックされています。
LDAPデータの同期
LDAPサーバーでデータを変更した場合(例:新しいユーザー/グループの追加、既存グループの名前変更、ユーザーレコードの情報編集)、LDAPサーバーからの新しい情報でポータルデータを簡単に同期できます。
同期オプションを調整するには、自動同期スイッチをオンにし、自動同期を実行するための必要な時間を設定します:データを毎時指定された分に、または毎日指定された時間に、さらに毎週または毎月指定された日と時間に同期できます。設定を適用するには保存をクリックします。また、LDAPページの下部にある SYNC ボタンをクリックすることで手動でデータを同期することも可能です。あるいは、LDAP設定セクションの下にある保存ボタンを使用することもできます。
個別のユーザーに関する情報も、このユーザーがポータルにログインした後に同期されます。