LDAP
ONLYOFFICE Appsを使用する際、最初に行うべきことは、すべての会社の従業員のアカウントを作成することです。しかし、従業員が50人以上いる場合、新しいワークスペースユーザーを作成するプロセスは非常に時間がかかります。LDAP設定オプションを使用すると、必要なユーザーやグループをLDAPサーバー(例:OpenLDAPサーバーやMicrosoft Active Directory)からワークスペースに数分でインポートできます。新しく作成されたユーザーは、LDAPサーバーに保存されている資格情報を使用してワークスペースにサインインするため、新しいパスワードやログインを覚える必要はありません。
設定が保存されると、ユーザーは即座にインポートされます。後で追加されたユーザーは、ワークスペースに初めてサインインしたときにインポートされます。
LDAP経由のサインインのみを許可するには、セキュリティ -> 招待設定で、連絡先経由の新しいメンバーの招待をオフにします。
これは有料機能です(有料のビジネスプランでのみ利用可能)。
ユーザーとグループのインポート
1000人以上のユーザーがいるActive Directoryに接続する場合、ntdsutilを使用してADの制限MaxPageSize = 1000を増やす必要があります。詳細な手順はこちらで確認できます。
-
ONLYOFFICE Appsワークスペースにサインインします。
-
左下の
 メニューを使用し、設定オプションを選択します。
-
左サイドバーの統合セクションでLDAP設定ページを開きます。
-
LDAP認証スイッチをクリックします(設定を初めて変更する場合でない場合は、LDAP設定タイトルの横にある表示リンクを使用してパラメータフォームを表示します)。
-
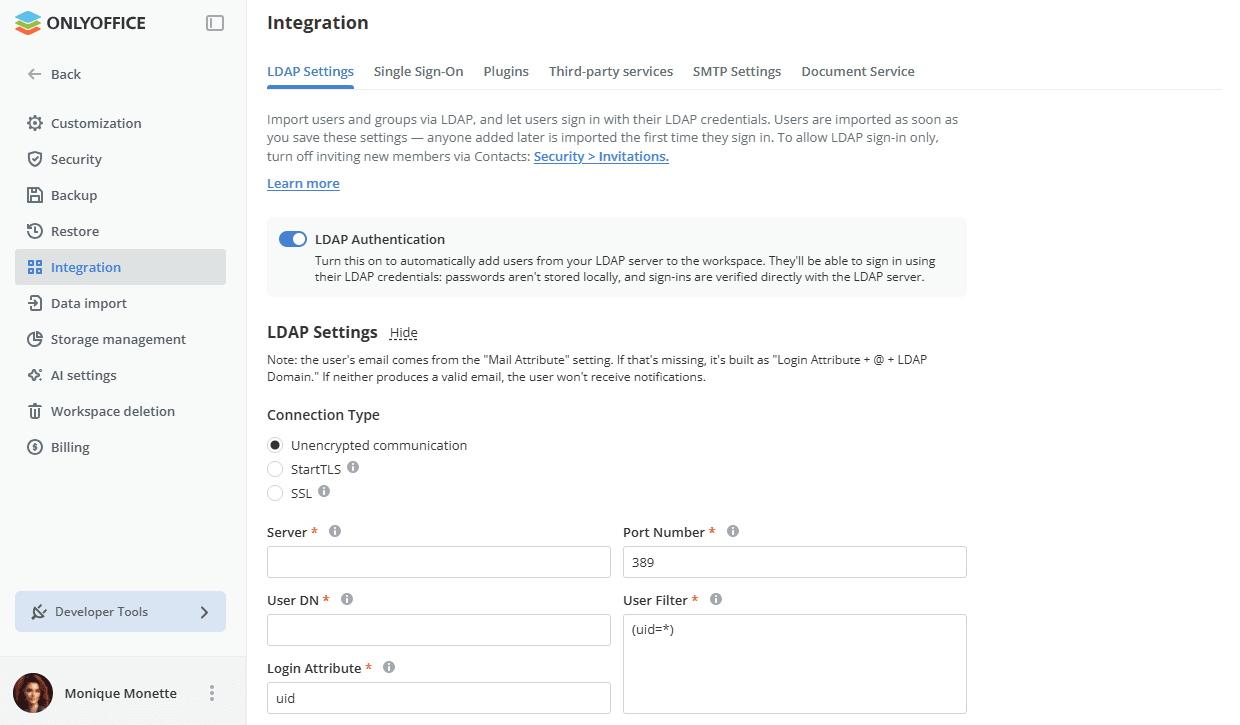
接続タイプセクションで、次のオプションのいずれかを選択します:暗号化なし通信(デフォルト)、StartTLS(StartTLS技術を使用して接続を保護します。この場合、デフォルトのポート389が使用されます)、または SSL(SSLプロトコルを使用します。この場合、ポート636が使用されます)。
-
ユーザーインポートに必要なフィールドを記入します(必須フィールドにはアスタリスクが付いています):
 警告
既に一部のユーザーをインポートし、設定(例:サーバー、ユーザーフィルター、ユーザーDN、グループフィルター、グループDN)を変更した場合、これらの新しい設定に一致しない既存のユーザーとそのすべてのデータ(ドキュメント、メールなど)は無効になります。設定を変更する前にバックアップを作成することを強くお勧めします。
-
サーバーフィールドには、LDAPサーバーのURLアドレスをprotocol://hostの形式で入力します。例:通常のLDAP接続の場合はLDAP://example.com、SSLを使用したセキュアなLDAP接続の場合はLDAPS://example.com。DNS名の代わりにサーバーのIPアドレスを指定することもできます:LDAP://192.168.3.202;
-
LDAPサーバーにアクセスするために使用されるポート番号を指定します。通常のLDAP接続のデフォルトポートは389です。StartTLSオプションを有効にした場合もデフォルトポート389が使用されます。SSLオプションが有効な場合はポート636が使用されます;
-
ユーザーDN(ユーザー識別名)フィールドには、インポートしたいユーザーを含む最上位ディレクトリへの絶対パスを指定します。このパラメータは検索が開始されるノードを定義します。ディレクトリ全体内のユーザーを検索するには、
dc=example,dc=comのようにルートディレクトリを指定するか、特定の検索エリアを指定するにはou=groupname,dc=example,dc=comのように指定します; -
ログイン属性の値を指定します(LDAPサーバーユーザーがONLYOFFICEにログインするために使用するログインに対応するユーザーレコードの属性)。
注記OpenLDAPサーバーの場合、以下の設定を使用します:
- ユーザーフィルター –
(uid=*) - ログイン属性 –
uid
Active Directoryの場合、以下の設定を使用します:
- ユーザーフィルター –
(userPrincipalName=*) - ログイン属性 –
sAMAccountName
- ユーザーフィルター –
-
指定された検索条件に対応するユーザーをインポートする必要がある場合、ユーザーフィルターフィールドを記入します。デフォルトのフィルター値
(uid=*)または(userPrincipalName=*)は、すべてのユーザーをインポートすることを許可します。注記検索フィルターの構文例はこちらで確認できます。
-
-
属性マッピングセクションでは、ワークスペースのユーザーデータフィールドとLDAPサーバーユーザーレコードの属性との対応を設定できます。次のワークスペースユーザーフィールドに対応するLDAPサーバーの属性を指定します:
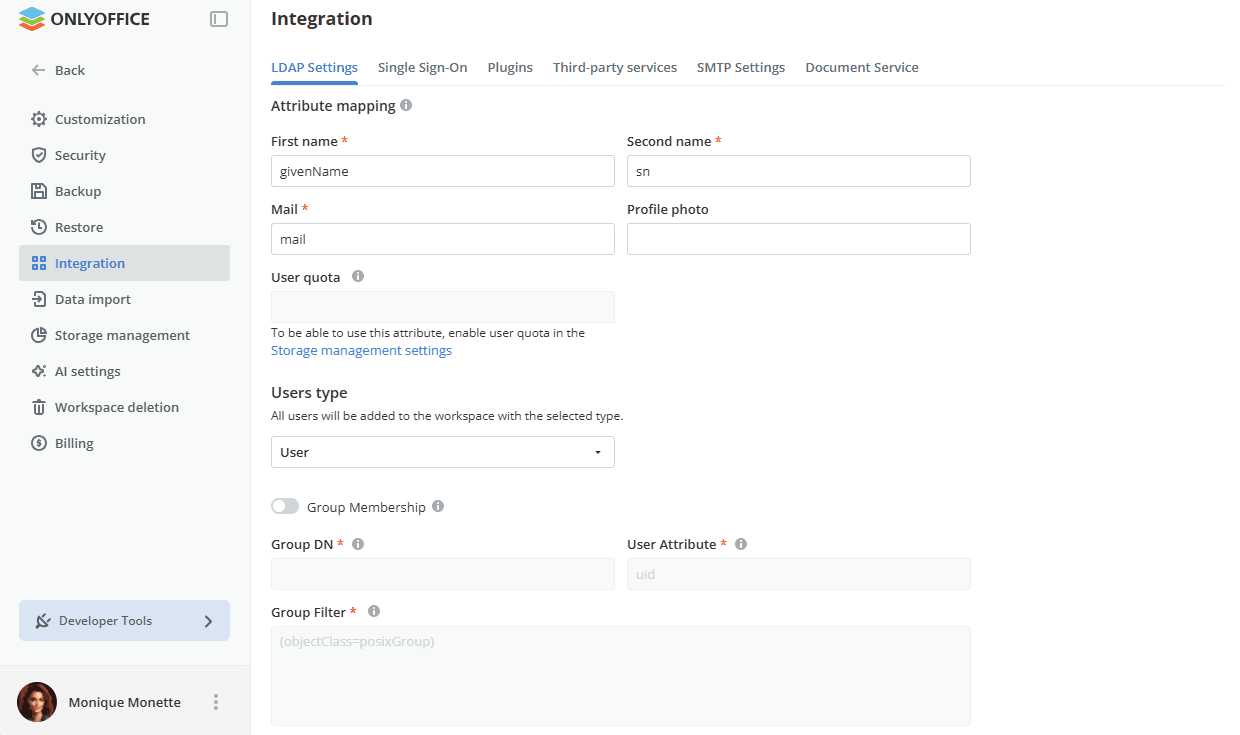
- 名(ユーザーレコードのユーザーの名に対応する属性)
- 姓(ユーザーレコードのユーザーの姓に対応する属性)
- メール(ユーザーレコードのユーザーのメールアドレスに対応する属性)
- プロフィール写真(ユーザーレコードのユーザーの写真に対応する属性)
以下の属性も追加できます:
- ユーザークォータ – このユーザーのストレージクォータを設定するには、LDAPディレクトリ内のこの属性に整数値を入力します。クォータ値はバイト単位で表示されます。この属性は初回設定時にのみ適用され、連絡先セクションで手動で変更できます。この属性を使用するには、ストレージ管理設定でユーザークォータを有効にします。
- ユーザータイプ – すべてのユーザーは選択されたタイプ(ユーザー、ルーム管理者、フル管理者)でワークスペースに追加されます。デフォルトではユーザータイプが選択されています。ユーザーは管理者によって招待されたルームにのみアクセスでき、自分のルーム、フォルダー、ファイルを作成することはできません。別のタイプを選択して、より多くの権限を付与します。そうでない場合は、連絡先セクションで手動でタイプを変更できます。
-
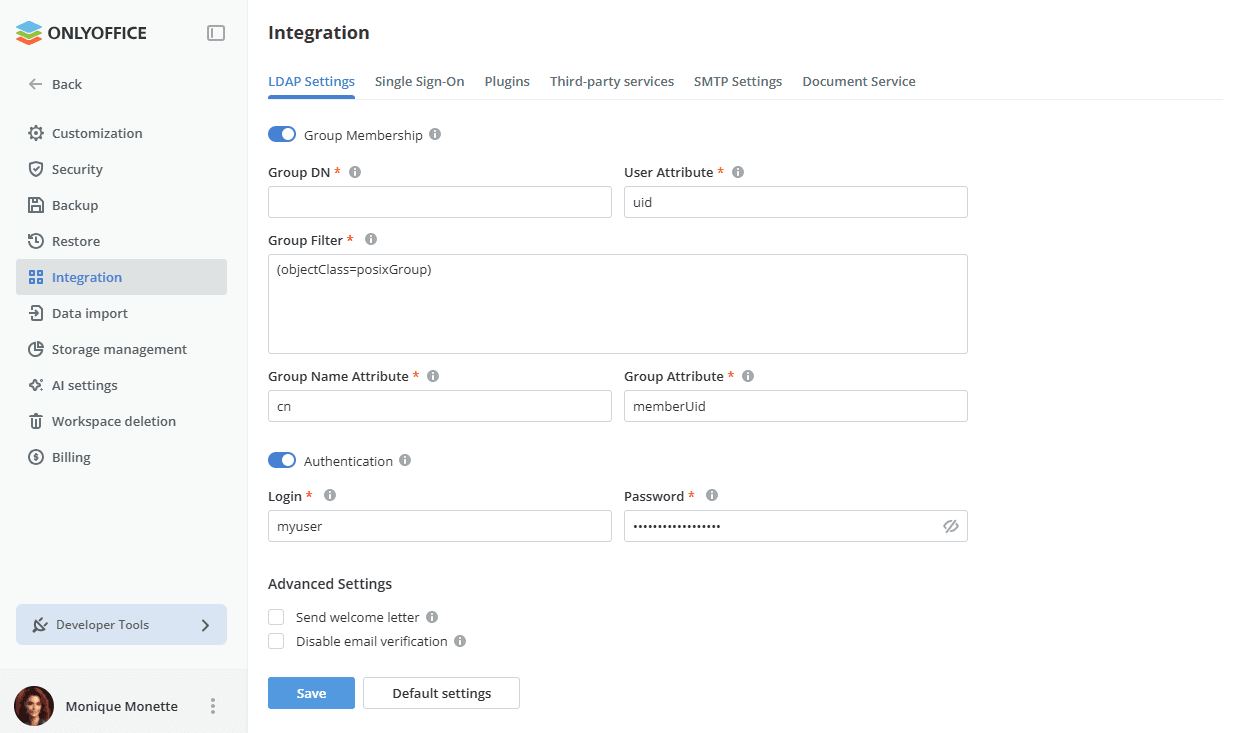
LDAPサーバーからワークスペースにグループを追加したい場合は、グループメンバーシップスイッチをクリックし、必要なフィールドを記入します:
注記グループを追加することにした場合、少なくとも1つのグループに属するユーザーのみが追加されることに注意してください。
 警告
既に一部のユーザーをインポートし、設定(例:サーバー、ユーザーフィルター、ユーザーDN、グループフィルター、グループDN)を変更した場合、これらの新しい設定に一致しない既存のユーザーとそのすべてのデータ(ドキュメント、メールなど)は無効になります。設定を変更する前にバックアップを作成することを強くお勧めします。
-
グループDN(グループ識別名)フィールドには、インポートしたいグループを含む最上位ディレクトリへの絶対パスを指定します。例:
ou=Groups,dc=example,dc=com。 -
指定された検索条件に対応するグループをインポートする必要がある場合、グループフィルターフィールドを記入します。デフォルトのフィルター値
(objectClass=posixGroup)または(objectClass=group)は、すべてのグループをインポートすることを許可します。 -
以下のパラメータはデフォルトで設定されていますが、必要に応じて変更できます:
- ユーザー属性(このユーザーがグループのメンバーであるかどうかを決定する属性)
- グループ名属性(ユーザーが含まれるグループの名前に対応する属性)
- グループ属性(グループに含まれるユーザーを指定する属性)
注記OpenLDAPサーバーの場合、以下の設定を使用します:
- グループフィルター –
(objectClass=posixGroup) - ユーザー属性 –
uid - グループ属性 –
memberUid
Active Directoryの場合、以下の設定を使用します:
- グループフィルター –
(objectClass=group) - ユーザー属性 –
distinguishedName - グループ属性 –
member
-
-
現在のWindowsユーザーがLDAPサーバー/Active Directoryから読み取る権限を持っていない場合は、認証スイッチをオンにします。ログインとパスワードのフィールドには、LDAPサーバーからデータを読み取る権限を持つユーザーの資格情報を入力します(デフォルトでは現在のWindowsセッションのログインとパスワードに設定されています)。
-
すべての新しいユーザーにメールで招待を送信したい場合は、詳細設定セクションの歓迎レターを送信ボックスをチェックします。歓迎メッセージには、ユーザーがワークスペースのログインページに移動してメールを有効化するためのボタンが含まれています。このオプションは、メール属性のマッピングが設定されている場合にのみ利用可能です。
-
LDAPユーザーのメール認証を無効にしたい場合は、詳細設定セクションのメール認証を無効にするボックスをチェックします。このボックスがチェックされている場合、LDAPユーザーはワークスペースでの最初の認証後にメールを確認する必要がありません。
-
保存ボタンをクリックします。フォームをデフォルト値に戻すには、その横にあるデフォルト設定ボタンを使用します。
-
表示されるインポートの確認ウィンドウでOKボタンをクリックして、ユーザーのインポートを開始します。
インポートプロセスは、ユーザー数、グループ、コンピュータの仕様などに応じて時間がかかります。
ご注意ください:ワークスペースユーザーのメールはメール属性設定から取得されます。これがない場合、次のように形成されます:ログイン属性 + @ + LDAPドメイン。
- ワークスペースにそのようなメールを持つユーザーが既に作成されている場合、このユーザーはLDAPユーザーと自動的に同期されます。
- そのようなメールが存在しない場合、ユーザーはワークスペースの通知を受け取りません。
いくつかの特別な機能があります:
- ワークスペースの所有者は、LDAPを通じてアクセス権が変更されても影響を受けません;
- ワークスペースの所有者がユーザー/グループフィルターから除外された場合、LDAPユーザーではなくなりますが、常にアクティブなままです;
- LDAPを無効にすると、LDAPを通じて提供されたすべてのアクセス権が取り消されます;
- LDAPを無効にしたユーザーが管理者権限を失うべき場合、その管理者権限は影響を受けず、ユーザーには通知が送信されます;
- ユーザーがユーザー/グループフィルターから除外された場合、アクティブなままで、LDAPパスワードが無効になったことを知らせる通知を受け取り、プロフィール設定ページで変更する必要があります;
- ユーザーが自分自身から管理者権限を取り去ろうとした場合(アクセス権設定を通じて、またはユーザー/グループフィルターから自分自身を除外することによって)、その管理者権限は影響を受けず、ユーザーには通知が送信されます。
LDAPユーザーの認証
インポートされた各ユーザーは、次のスキームに従って形成されたログインを使用してワークスペースにサインインできます:
- ログイン属性、例:
Andrew.Stone - ログイン属性 + @ + LDAPドメイン、例:
Andrew.Stone@example.com - LDAPドメイン + \ + ログイン属性(不完全なドメイン名もサポート)、例:
example\Andrew.Stone
認証ページでは、ドメインにサインインオプションが利用可能で、パスワードを明示的な形式で転送できます。ドメイン外のワークスペースユーザーはこの設定をオフにすることができます。その場合、パスワードはハッシュ形式で転送されます。
連絡先セクションのインポートされたユーザープロファイルは、ワークスペース管理者用に アイコンでマークされます。LDAPを使用してインポートされたユーザープロファイルフィールドは編集できませんが、ユーザータイプ、ユーザークォータは初期値として指定されています。
LDAPデータの同期
LDAPサーバーでデータを変更した場合(例:新しいユーザー/グループの追加、既存のグループの名前変更、ユーザーレコードの情報編集)、ワークスペースデータをLDAPサーバーの新しい情報と簡単に同期できます。
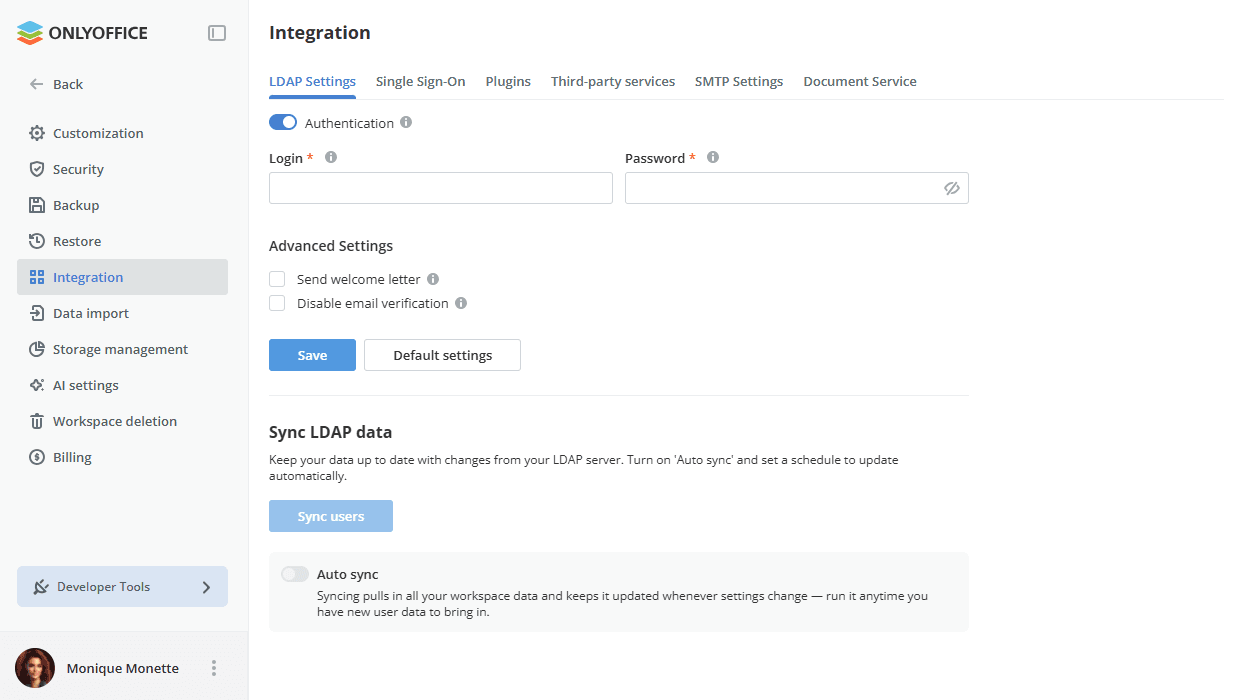
同期オプションを調整するには、LDAPデータの同期セクションに移動し、自動同期スイッチをオンにし、自動同期を行う必要な時間を設定します:指定された分ごとに毎時、または指定された時間に毎日、毎週または毎月の指定された日と時間にデータを同期できます。設定を適用するには保存をクリックします。また、ページ下部のLDAPデータの同期セクションにあるユーザーを同期ボタンをクリックしてデータを手動で同期することもできます。あるいは、LDAP設定セクションの下にある保存ボタンを使用することもできます。
個別のユーザーに関する情報も、このユーザーがワークスペースにログインした後に同期されます。