Single Sign-On (Accesso Unico)
Introduzione
La sezione Single Sign-On consente di abilitare l'autenticazione di terze parti tramite SAML, offrendo agli utenti un modo più rapido, semplice e sicuro per accedere allo spazio di lavoro.
Nella versione SaaS, questa è una funzionalità a pagamento (disponibile solo per il piano Business a pagamento).
In generale, la tecnologia Single Sign-on permette agli utenti di effettuare l'accesso una sola volta e poi accedere a più applicazioni/servizi senza doversi autenticare nuovamente. Ad esempio, se un servizio web include diverse sezioni indipendenti (forum, chat, blog, ecc.), un utente può completare la procedura di autenticazione in uno dei servizi e ottenere automaticamente l'accesso a tutti gli altri servizi senza inserire le credenziali più volte.
Un Identity Provider (IdP) è un servizio che crea, mantiene e gestisce le informazioni sull'identità degli utenti e fornisce l'autenticazione degli utenti ad altri Service Provider all'interno di una federazione. Servizi come OneLogin, ADFS, ecc. agiscono come Identity Provider. Un Service Provider (SP) è un'entità che fornisce servizi web e si affida a un Identity Provider di fiducia per l'autenticazione degli utenti. Nel nostro caso, il Service Provider è ONLYOFFICE Apps.
È possibile abilitare SSO sulla base di SAML per lo scambio di dati di autenticazione/autorizzazione tra un Identity Provider e un Service Provider:
- SAML (Security Assertion Markup Language) – uno standard XML che consente di trasmettere dati di autenticazione/autorizzazione degli utenti tra un identity provider e un service provider tramite token di sicurezza che contengono asserzioni.
La sicurezza avanzata è abilitata grazie al fatto che ONLYOFFICE Apps non memorizza le password degli utenti, ma utilizza i risultati dell'autenticazione sul lato dell'Identity Provider. Tutte le informazioni necessarie sugli utenti vengono trasmesse tramite un token di autenticazione. Se le informazioni sugli utenti cambiano sul lato dell'Identity Provider, verranno automaticamente aggiornate nel tuo spazio di lavoro durante la successiva autenticazione SSO (nota che i dati possono essere sincronizzati solo in una direzione: dall'Identity Provider a ONLYOFFICE Apps).
Dopo che l'Identity Provider e ONLYOFFICE Apps sono configurati reciprocamente per garantire SSO, il processo di autenticazione SSO dell'utente verrà eseguito sul lato dell'Identity Provider. ONLYOFFICE Apps riceverà un token di autenticazione (SAML) dall'Identity Provider. Dopo che il token è stato convalidato (utilizzando firme digitali e la durata del token), ONLYOFFICE Apps consente all'utente di accedere allo spazio di lavoro.
Abilitare SSO
Per abilitare e configurare l'autenticazione SSO per il tuo spazio di lavoro, procedi come segue:
Controlla la configurazione dell'Identity Provider prima di configurare il Service Provider.
- Usa il
 menu nell'angolo in basso a sinistra e seleziona l'opzione Impostazioni.
- Nelle impostazioni dello spazio di lavoro, apri la sezione Integrazione a sinistra.
- Passa alla scheda Single Sign-On.
- Attiva l'interruttore Abilita autenticazione single sign-on.
- Nella sezione Impostazioni del service provider ONLYOFFICE, fai clic su Mostra e compila i campi richiesti. Le informazioni necessarie possono essere specificate in diversi modi:
- Inserisci l'indirizzo URL al file di metadati. Se i metadati del tuo IdP sono accessibili dall'esterno tramite il link, inserisci il link nel campo URL ai metadati XML dell'identity provider e fai clic sul pulsante
 per caricare i dati. Quando i dati sono caricati, tutti i parametri richiesti verranno automaticamente visualizzati nel modulo esteso.
- Carica il file di metadati. Se il tuo IdP fornisce un file di metadati, usa il pulsante Seleziona file per cercare il file memorizzato sul tuo computer locale. Quando il file è caricato, tutti i parametri richiesti verranno automaticamente visualizzati nel modulo esteso.
- Specifica manualmente i parametri richiesti. Se il file di metadati non è disponibile, inserisci manualmente i parametri necessari. Per ottenere i valori necessari, contatta l'amministratore del tuo IdP.
- Inserisci l'indirizzo URL al file di metadati. Se i metadati del tuo IdP sono accessibili dall'esterno tramite il link, inserisci il link nel campo URL ai metadati XML dell'identity provider e fai clic sul pulsante
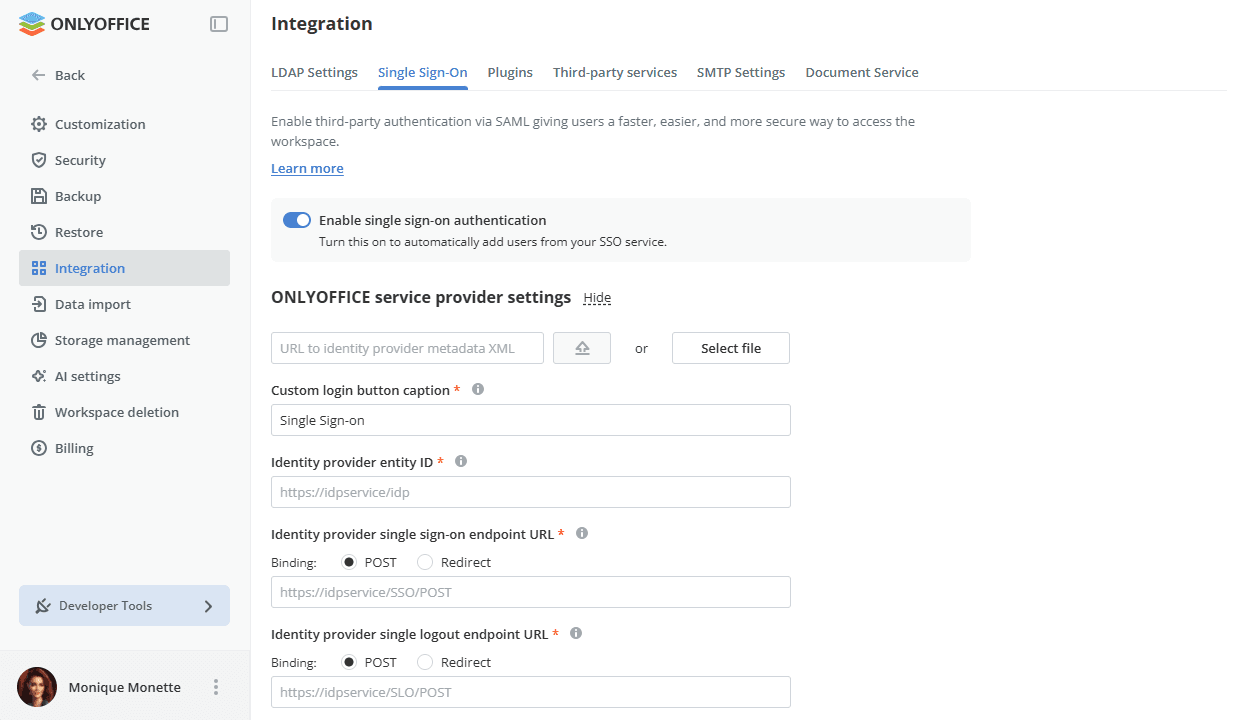
I seguenti parametri sono disponibili:
-
ID entità dell'identity provider (campo obbligatorio) – l'identificatore o l'indirizzo URL dell'Identity Provider che verrà utilizzato dal Service Provider per identificare inequivocabilmente l'IdP.
https://example.com/idp/shibbolethdove example.com è il nome di dominio del tuo servizio SSO
-
URL dell'endpoint di single sign-on dell'identity provider (campo obbligatorio) – l'URL utilizzato per il single sign-on sul lato dell'Identity Provider. È l'indirizzo dell'endpoint nel tuo IdP a cui SP invia le richieste di autenticazione.
Imposta il tipo di Binding necessario selezionando uno dei pulsanti radio corrispondenti. I binding specificano il modo in cui le richieste e le risposte di autenticazione vengono trasmesse tra IdP e SP sul protocollo di trasporto sottostante: utilizzando il binding HTTP POST o HTTP Redirect.
-
URL dell'endpoint di single logout dell'identity provider – l'URL utilizzato per il single logout sul lato del Service Provider. È l'indirizzo dell'endpoint nel tuo IdP a cui SP invia le richieste/risposte di logout.
Imposta il tipo di Binding necessario selezionando uno dei pulsanti radio corrispondenti. I binding specificano il modo in cui le richieste e le risposte di logout vengono trasmesse tra IdP e SP sul protocollo di trasporto sottostante: utilizzando il binding HTTP POST o HTTP Redirect.
-
Formato NameID – il parametro NameID consente a SP di identificare un utente. Seleziona uno dei formati disponibili dall'elenco.
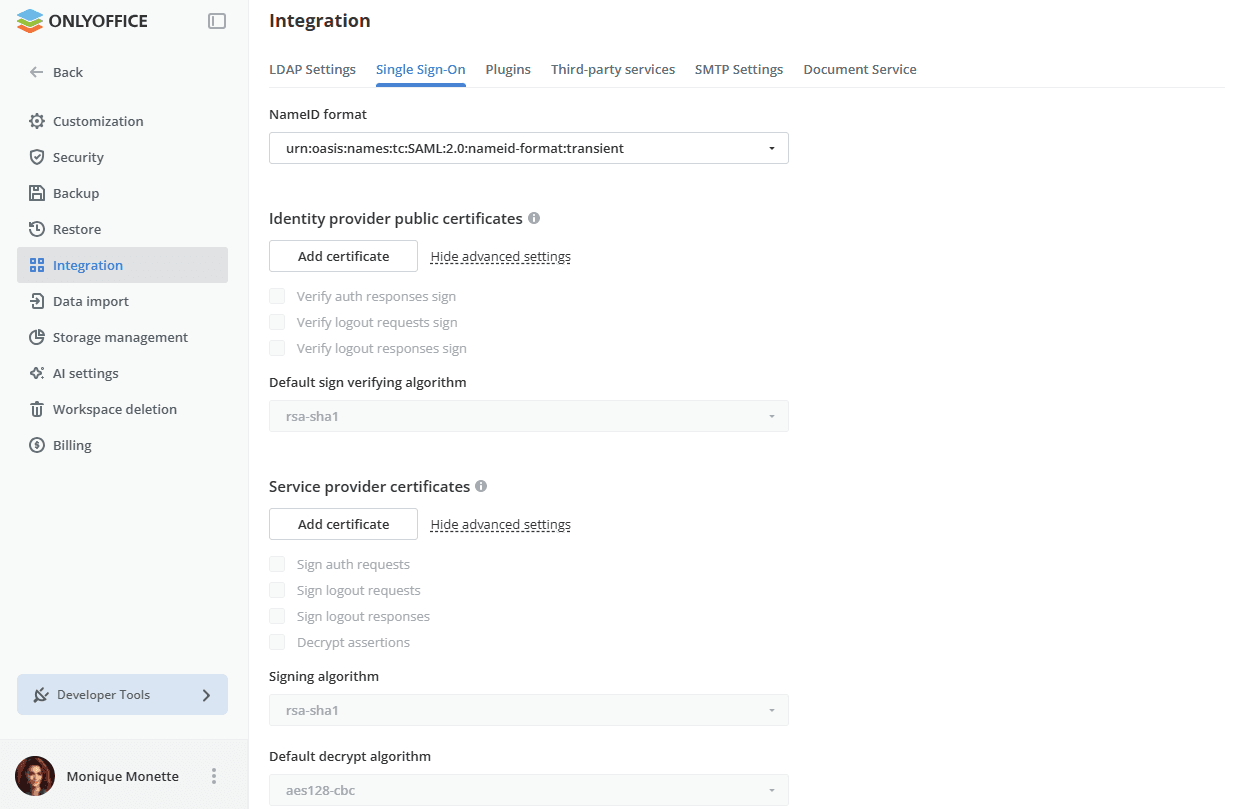
È possibile personalizzare il pulsante utilizzato per accedere allo spazio di lavoro con il servizio Single Sign-on nella pagina di autenticazione ONLYOFFICE Apps. Puoi farlo utilizzando il campo Personalizza didascalia pulsante di accesso nella sezione Impostazioni del service provider ONLYOFFICE.
Puoi anche aggiungere i certificati IdP e SP.
Certificati pubblici dell'identity provider
La sezione Certificati pubblici dell'identity provider consente di aggiungere i certificati pubblici dell'Identity Provider utilizzati da SP per verificare le richieste e le risposte provenienti dall'IdP.
Se hai caricato i metadati IdP, questi certificati verranno aggiunti automaticamente al tuo spazio di lavoro. In caso contrario, i certificati possono essere trovati nel tuo account IdP. Per aggiungere un certificato manualmente, fai clic sul pulsante Aggiungi certificato. Si apre la finestra Nuovo Certificato. Inserisci il certificato nel campo Certificato Pubblico e fai clic sul pulsante OK.
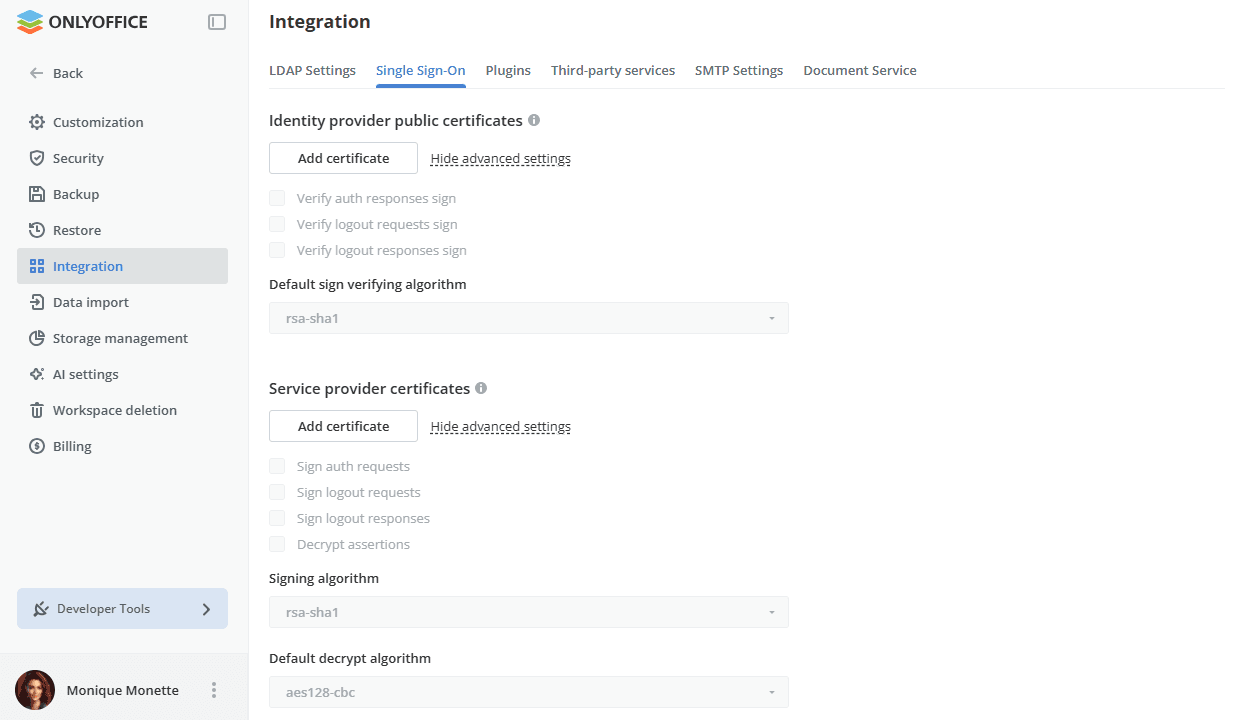
Usa il link Mostra impostazioni avanzate per visualizzare i parametri aggiuntivi, quindi impostali selezionando le caselle corrispondenti. Usa Nascondi impostazioni avanzate per comprimere di nuovo la sezione.
Specifica quali firme delle richieste/risposte inviate da IdP a SP devono essere verificate:
- Verifica firma risposte auth – per verificare le firme delle risposte di autenticazione SAML inviate a SP.
- Verifica firma richieste logout – per verificare le firme delle richieste di logout SAML inviate a SP.
- Verifica firma risposte logout – per verificare le firme delle risposte di logout SAML inviate a SP.
Seleziona l'algoritmo necessario dall'elenco Algoritmo predefinito di verifica firma: rsa-sha1, rsa-sha256 o rsa-sha512.
Le impostazioni predefinite vengono utilizzate solo nei casi in cui i metadati IdP non specificano quale algoritmo dovrebbe essere utilizzato.
Puoi modificare o eliminare i certificati aggiunti utilizzando il link corrispondente.
Certificati del service provider
La sezione Certificati del service provider consente di aggiungere i certificati del Service Provider utilizzati per firmare e crittografare le richieste e le risposte da SP.
Se il tuo IdP richiede che i dati in ingresso siano firmati e/o crittografati, crea o aggiungi i certificati corrispondenti in questa sezione.
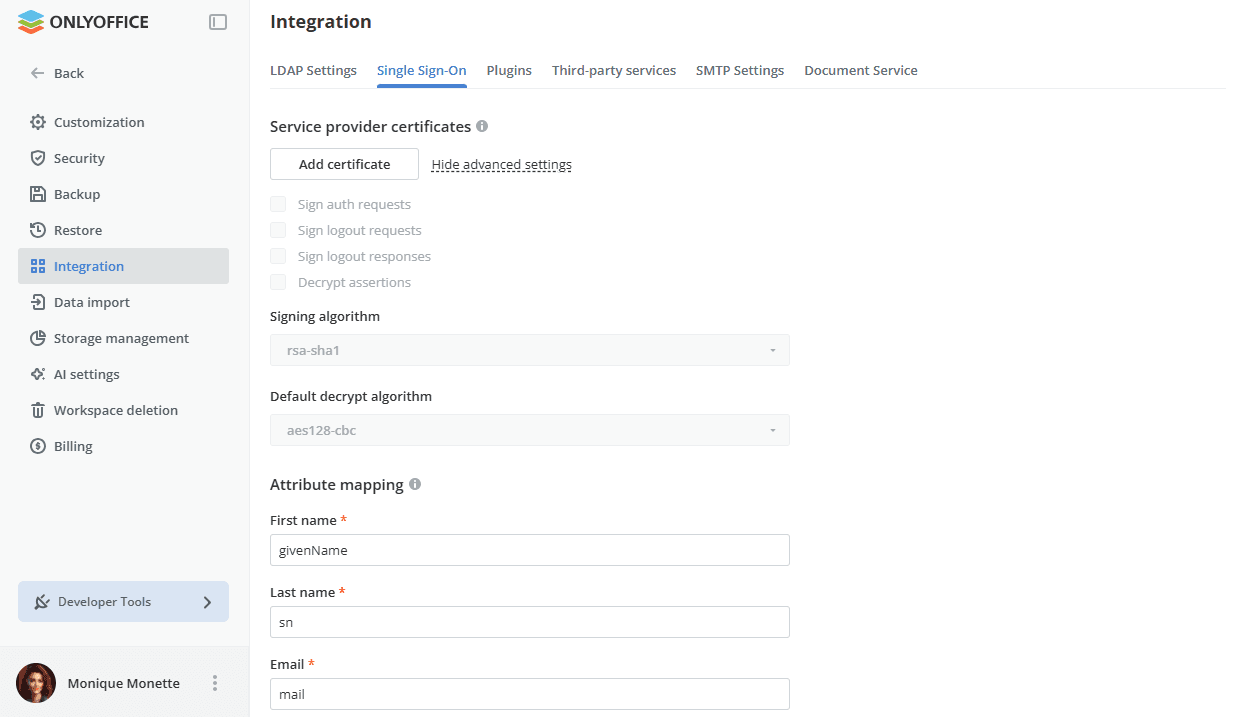
Fai clic sul pulsante Aggiungi certificato. Si apre la finestra Nuovo Certificato. Puoi generare un certificato autofirmato o aggiungere un certificato esistente nel campo Certificato Pubblico e la chiave privata corrispondente nel campo Chiave Privata. Nell'elenco Usa per, seleziona una delle opzioni disponibili: firma, crittografa, firma e crittografa. Quando sei pronto, fai clic sul pulsante OK.
A seconda dello scopo del certificato selezionato nella lista Usa per durante il caricamento/generazione del certificato, vengono specificati i parametri aggiuntivi del certificato. I seguenti parametri definiscono quali richieste/risposte inviate da SP a IdP dovrebbero essere firmate:
- Firma richieste di autenticazione – per fare in modo che SP firmi le richieste di autenticazione SAML inviate a IdP.
- Firma richieste di logout – per fare in modo che SP firmi le richieste di logout SAML inviate a IdP.
- Firma risposte di logout – per fare in modo che SP firmi le risposte di logout SAML inviate a IdP.
Se hai selezionato l'opzione crittografa o firma e crittografa nella lista Usa per, viene controllato anche il parametro Decripta asserzioni. La decrittazione viene eseguita utilizzando la corrispondente Chiave Privata.
Seleziona gli algoritmi necessari dalle liste:
- Algoritmo di firma:
rsa-sha1,rsa-sha256orsa-sha512. - Algoritmo di decrittazione predefinito:
aes128-cbc,aes256-cbcotripledes-cbc.
Puoi modificare o eliminare i certificati aggiunti utilizzando il link corrispondente.
Mappatura degli attributi
La sezione Mappatura degli attributi ti permette di impostare la corrispondenza dei campi nella sezione Contatti agli attributi utente che verranno restituiti da IdP. Quando un utente accede a ONLYOFFICE Apps utilizzando le credenziali SSO, il service provider riceve gli attributi richiesti e popola i campi del nome completo e dell'indirizzo email nell'account utente con i valori ricevuti da IdP. Se l'utente non esiste nella sezione Contatti, verrà creato automaticamente. Se le informazioni dell'utente sono state modificate sul lato IdP, verranno aggiornate anche in SP.
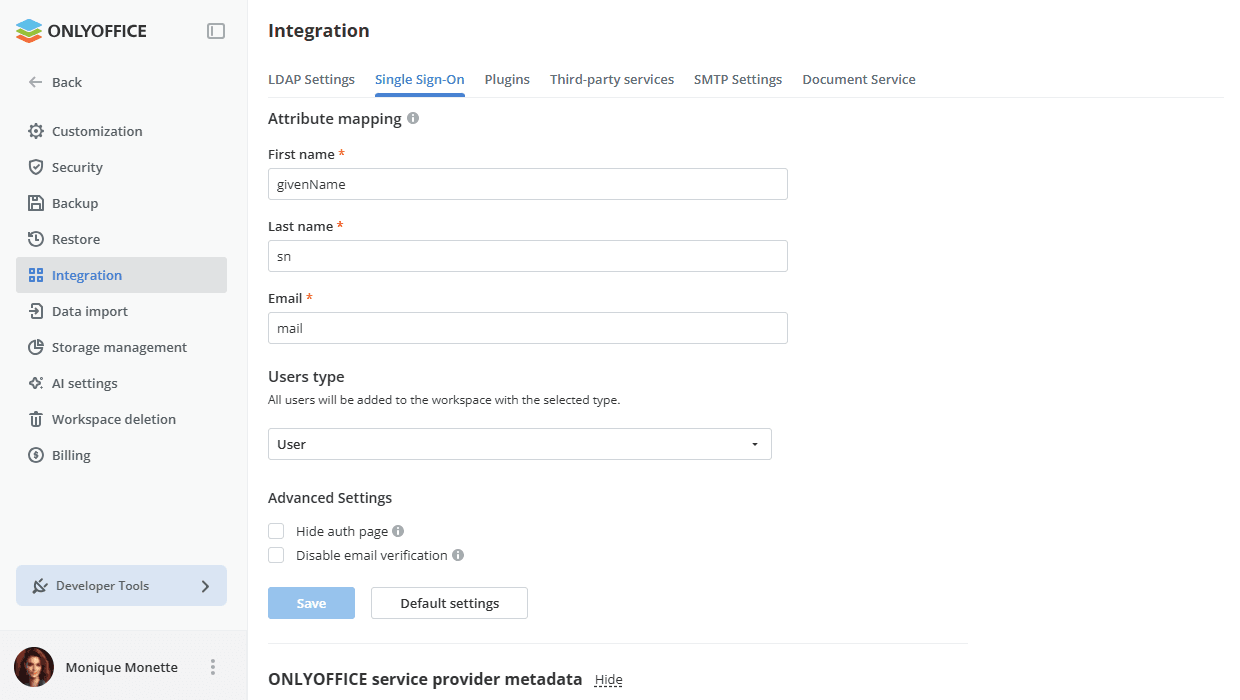
Gli attributi disponibili sono:
- Nome (campo obbligatorio) – un attributo in un record utente che corrisponde al nome dell'utente.
- Cognome (campo obbligatorio) – un attributo in un record utente che corrisponde al cognome dell'utente.
- Email (campo obbligatorio) – un attributo in un record utente che corrisponde all'indirizzo email dell'utente.
Tipo di utente
Tutti gli utenti verranno aggiunti allo spazio di lavoro con il tipo selezionato (utente, amministratore della stanza, amministratore completo). Il tipo Utente è selezionato per impostazione predefinita. Gli utenti possono accedere solo alle stanze a cui sono invitati dagli amministratori e non possono creare stanze o agenti IA. Seleziona un altro tipo per fornire più permessi. In alternativa, puoi cambiare il tipo manualmente nella sezione Contatti.
Impostazioni avanzate
L'opzione Nascondi pagina di autenticazione ti permette di nascondere la pagina di autenticazione predefinita e reindirizzare automaticamente al servizio SSO.
Se hai bisogno di ripristinare la pagina di autenticazione predefinita (per poter accedere al tuo spazio di lavoro se il tuo server IdP fallisce), puoi aggiungere la chiave /login?skipssoredirect=true dopo il nome di dominio del tuo spazio di lavoro nella barra degli indirizzi del browser.
Seleziona la casella Disabilita verifica email se desideri disabilitare l'attivazione email per gli utenti SSO. Se questa casella è selezionata, gli utenti SSO non dovranno verificare la loro email dopo la prima autorizzazione nello spazio di lavoro.
Quando tutte le impostazioni sono specificate, fai clic sul pulsante Salva. Si aprirà la sezione Metadati del service provider ONLYOFFICE. Per annullare la configurazione corrente e riportare tutti i campi allo stato iniziale, usa il pulsante Impostazioni predefinite accanto a Salva.
Registrazione di ONLYOFFICE come fornitore di servizi fidato nel tuo Identity Provider
Ora devi aggiungere ONLYOFFICE Apps come fornitore di servizi fidato nel tuo account IdP specificando i metadati del service provider nell'IdP.
Per ricevere i dati necessari, fai riferimento alla sezione Metadati del service provider ONLYOFFICE della pagina Single Sign-On. Verifica che i dati SP siano pubblicamente accessibili. Per farlo, fai clic sul pulsante Scarica metadati XML del service provider. Il contenuto del file XML verrà visualizzato in una nuova scheda del browser. Salva i dati come file XML per poterli caricare nell'IdP.
In alternativa, puoi copiare manualmente i singoli parametri facendo clic sul pulsante  nei campi corrispondenti.
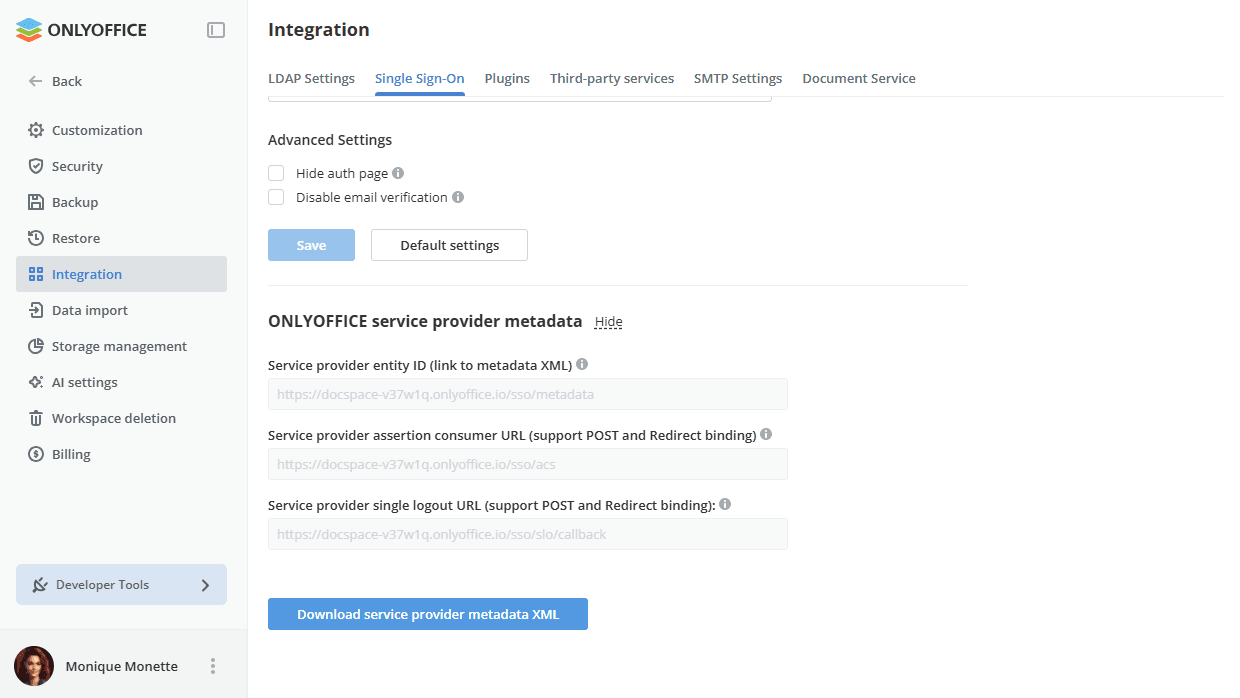
I seguenti parametri sono disponibili:
- ID entità del service provider (link ai metadati XML) – l'indirizzo URL XML del fornitore di servizi che può essere scaricato e utilizzato dall'Identity Provider per identificare inequivocabilmente il SP. Per impostazione predefinita, il file si trova al seguente indirizzo:
http://example.com/sso/metadatadove example.com è il nome di dominio o l'IP pubblico del tuo spazio di lavoro. - URL consumer di asserzioni del service provider (supporta binding POST e Redirect) – l'indirizzo URL del fornitore di servizi dove riceve ed elabora le asserzioni dall'Identity Provider. Per impostazione predefinita, viene utilizzato il seguente indirizzo:
http://example.com/sso/acsdove example.com è il nome di dominio o l'IP pubblico del tuo spazio di lavoro. - URL di logout singolo del service provider (supporta binding POST e Redirect) – l'URL utilizzato per il logout singolo sul lato dell'Identity Provider. È l'indirizzo endpoint nel tuo SP dove riceve ed elabora le richieste/risposte di logout dall'Identity Provider. Per impostazione predefinita, viene utilizzato il seguente indirizzo:
http://example.com/sso/slo/callbackdove example.com è il nome di dominio o l'IP pubblico del tuo spazio di lavoro.
Questi parametri e i contenuti XML differiscono a seconda della configurazione del tuo spazio di lavoro, ad esempio, se specifichi un nome di dominio, i parametri verranno anche modificati e dovrai riconfigurare il tuo IdP.
Accesso a ONLYOFFICE Apps
Dopo che il SSO è abilitato e configurato, il processo di accesso viene eseguito nel seguente modo:
- Un utente richiede l'accesso a ONLYOFFICE Apps facendo clic sul pulsante Single Sign-on (la didascalia può variare se hai specificato il tuo testo durante la configurazione del service provider) nella pagina di autenticazione di ONLYOFFICE Apps (SSO avviato da SP).
- Se tutte le impostazioni IdP e SP sono impostate correttamente, ONLYOFFICE Apps invia la richiesta di autenticazione a IdP e reindirizza l'utente alla pagina IdP dove gli vengono richieste le credenziali.
- Se l'utente non è già connesso a IdP, fornisce le credenziali in IdP.
- IdP crea la risposta di autenticazione che contiene i dati utente e la invia a ONLYOFFICE Apps.
- ONLYOFFICE Apps riceve la risposta di autenticazione dall'Identity Provider e la convalida.
- Se la risposta è convalidata, ONLYOFFICE Apps consente all'utente di accedere (l'utente verrà creato automaticamente se mancante, o i dati verranno aggiornati se modificati in IdP).
È anche possibile utilizzare la pagina di accesso sul lato dell'Identity Provider (SSO avviato da IdP), inserire le credenziali e quindi accedere allo spazio di lavoro senza ri-autenticazione.
Disconnessione da ONLYOFFICE Apps
Il logout può essere effettuato in 2 modi disponibili:
- Dallo spazio di lavoro utilizzando il menu Esci (in questo caso la richiesta verrà inviata da IdP per il logout). L'utente dovrebbe anche essere automaticamente disconnesso da IdP nel caso in cui sia disconnesso da tutte le altre applicazioni precedentemente accessibili tramite autenticazione SSO.
- Dalla pagina di logout di IdP.
Modifica dei profili utente creati utilizzando SSO
Gli utenti creati utilizzando l'autenticazione SSO sono contrassegnati con l'icona SSO nella lista utenti per l'amministratore dello spazio di lavoro.
La possibilità di modificare tali profili utente nella sezione Contatti è limitata. I campi del profilo utente che sono stati creati utilizzando l'autenticazione SSO sono disabilitati per la modifica dalla sezione Contatti. I dati utente possono essere modificati solo sul lato IdP.