LDAP
Quando utilizzi ONLYOFFICE Apps, la prima cosa da fare è creare account per tutti i dipendenti della tua azienda. Tuttavia, se il numero supera le 50 persone, il processo di creazione di nuovi utenti dello spazio di lavoro richiederà molto tempo. L'opzione Impostazioni LDAP ti consente di importare gli utenti e i gruppi necessari da un server LDAP (ad esempio, OpenLDAP Server o Microsoft Active Directory) nel tuo spazio di lavoro letteralmente in pochi minuti. Gli utenti appena creati, a loro volta, non dovranno memorizzare nuove password e login perché accederanno allo spazio di lavoro utilizzando le loro credenziali memorizzate sul tuo server LDAP.
Gli utenti verranno importati immediatamente dopo il salvataggio delle impostazioni. Gli utenti aggiunti successivamente verranno importati la prima volta che accedono allo spazio di lavoro.
Per consentire l'accesso solo tramite LDAP, disattiva l'invito di nuovi membri tramite Contatti nelle impostazioni Sicurezza -> Inviti.
Questa è una funzione a pagamento (disponibile solo per il piano Business a pagamento).
Importazione di utenti e gruppi
Se ti connetti a Active Directory che ha più di 1000 utenti, dovrai aumentare il limite AD MaxPageSize = 1000 utilizzando ntdsutil. Le istruzioni dettagliate su come fare sono disponibili qui.
-
Accedi al tuo spazio di lavoro ONLYOFFICE Apps.
-
Utilizza il menu
 nell'angolo in basso a sinistra e seleziona l'opzione Impostazioni.
-
Apri la pagina Impostazioni LDAP nella sezione Integrazione nella barra laterale sinistra.
-
Fai clic sull'interruttore Autenticazione LDAP (usa il link Mostra accanto al titolo Impostazioni LDAP per visualizzare il modulo dei parametri se non è la prima volta che modifichi le impostazioni).
-
Nella sezione Tipo di connessione, seleziona una delle opzioni: Comunicazione non crittografata (utilizzata per impostazione predefinita), StartTLS per proteggere le tue connessioni utilizzando la tecnologia StartTLS (in questo caso, viene utilizzata la porta predefinita 389), oppure SSL per utilizzare il protocollo SSL (in questo caso, viene utilizzata la porta 636).
-
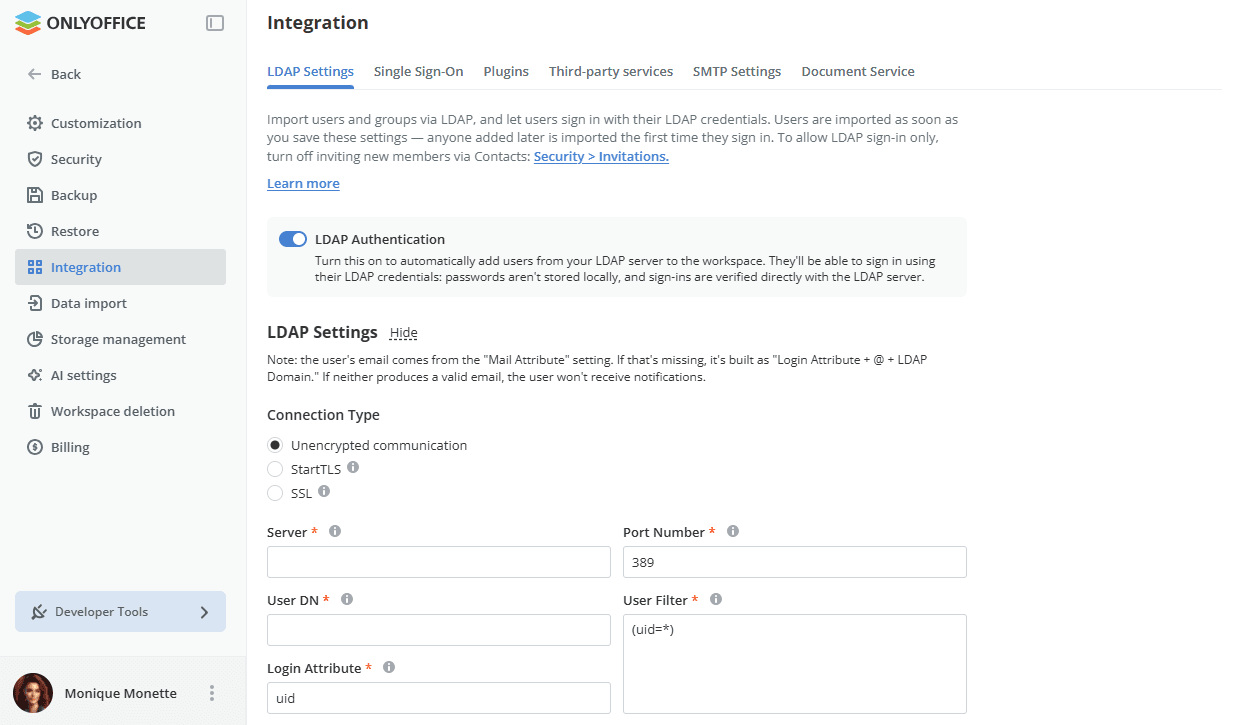
Compila i campi necessari per l'importazione degli utenti (i campi obbligatori sono contrassegnati con un asterisco):
 Attenzione
Si prega di notare che nel caso in cui tu abbia già importato alcuni utenti e modificato alcune delle impostazioni (ad esempio, Server, Filtro Utenti, User DN, Filtro Gruppo, Group DN), gli utenti esistenti e tutti i loro dati, inclusi documenti, email, ecc. che non corrispondono a queste nuove impostazioni verranno DISABILITATI. Raccomandiamo vivamente di creare un backup prima di modificare qualsiasi impostazione.
-
nel campo Server, inserisci l'indirizzo URL del server LDAP nella forma protocol://host, ad esempio LDAP://example.com per una connessione LDAP regolare o LDAPS://example.com per una connessione LDAP sicura tramite SSL. Puoi anche specificare l'indirizzo IP del server invece del suo nome DNS: LDAP://192.168.3.202;
-
specifica un Numero di Porta utilizzato per accedere al server LDAP. La porta predefinita per le connessioni LDAP regolari è 389. Se hai abilitato l'opzione StartTLS, viene utilizzata anche la porta predefinita 389. Se l'opzione SSL è abilitata, viene utilizzata la porta 636;
-
nel campo User DN (User Distinguished Name), specifica il percorso assoluto alla directory di livello superiore contenente gli utenti che desideri importare. Questo parametro definisce il nodo da cui inizia la ricerca. Puoi specificare la directory radice, ad esempio
dc=example,dc=com, per cercare gli utenti all'interno dell'intera directory, o specificare un'area di ricerca certa, ad esempioou=groupname,dc=example,dc=com, per cercare gli utenti all'interno del gruppo specificato; -
specifica il valore dell'Attributo di Login (un attributo in un record utente che corrisponde al login che gli utenti del server LDAP utilizzeranno per accedere a ONLYOFFICE);
notePer OpenLDAP Server, usa le seguenti impostazioni:
- Filtro Utenti –
(uid=*) - Attributo di Login –
uid
Per Active Directory, usa le seguenti impostazioni:
- Filtro Utenti –
(userPrincipalName=*) - Attributo di Login –
sAMAccountName
- Filtro Utenti –
-
compila il campo Filtro Utenti se hai bisogno di importare gli utenti che corrispondono ai criteri di ricerca specificati. Il valore del filtro predefinito
(uid=*)o(userPrincipalName=*)consente di importare tutti gli utenti;notePuoi trovare esempi di sintassi del filtro di ricerca qui.
-
-
La sezione Mapping degli Attributi ti consente di impostare una corrispondenza tra i campi dati utente nello spazio di lavoro e gli attributi nel record utente del server LDAP. Specifica gli attributi del server LDAP che corrispondono ai seguenti campi utente dello spazio di lavoro:
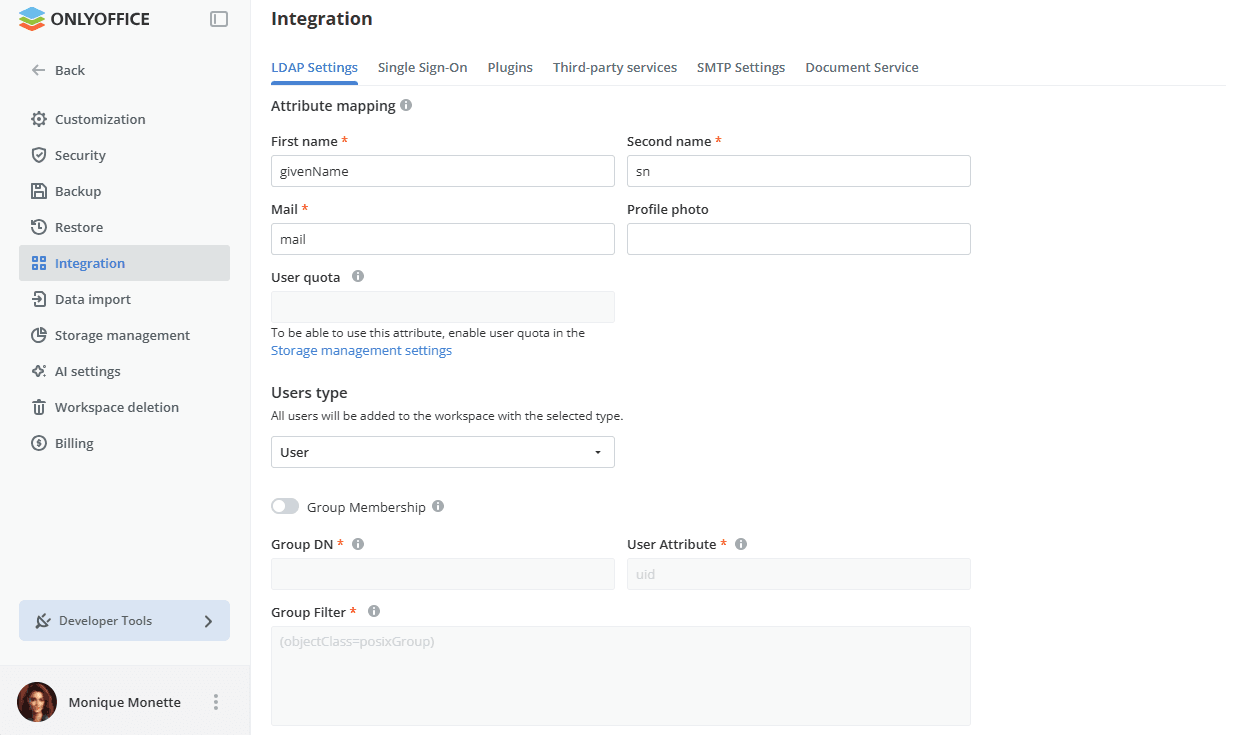
- Nome (un attributo in un record utente che corrisponde al nome dell'utente)
- Cognome (un attributo in un record utente che corrisponde al cognome dell'utente)
- Email (un attributo in un record utente che corrisponde all'indirizzo email dell'utente)
- Foto del profilo (un attributo in un record utente che corrisponde alla foto dell'utente)
Puoi anche aggiungere i seguenti attributi:
- Quota Utente – per impostare una quota di archiviazione per questo utente, inserisci un valore intero per questo attributo nella directory LDAP. Verrà visualizzato il valore della quota in byte. Questo attributo verrà applicato solo durante la prima configurazione e può essere modificato manualmente nella sezione Contatti. Per poter utilizzare questo attributo, abilita la quota utente nelle impostazioni Gestione dello spazio di archiviazione.
- Tipo Utente – tutti gli utenti verranno aggiunti allo spazio di lavoro con il tipo selezionato (Utente, Amministratore della stanza, Amministratore completo). Il tipo Utente è selezionato per impostazione predefinita. Gli utenti possono accedere solo alle stanze a cui sono invitati dagli amministratori e non possono creare stanze, cartelle o file propri. Seleziona un altro tipo per fornire più permessi. In alternativa, puoi cambiare il tipo manualmente nella sezione Contatti.
-
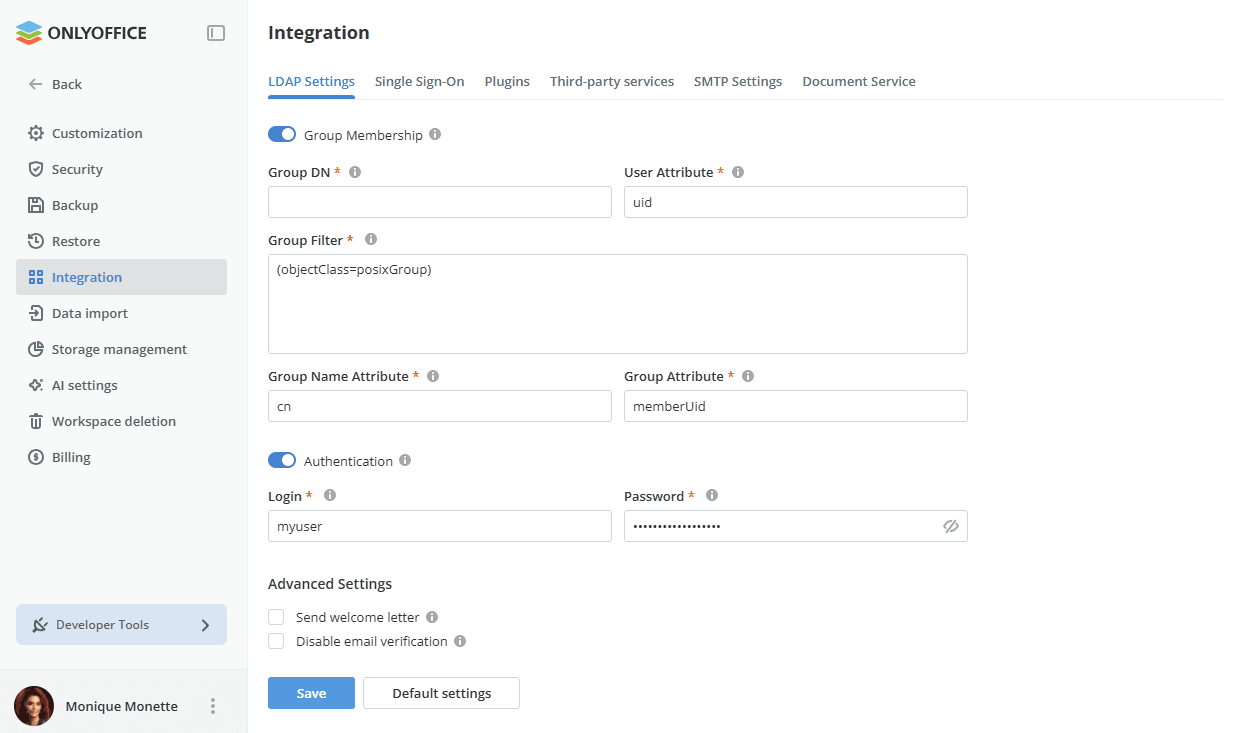
Fai clic sull'interruttore Appartenenza al Gruppo se desideri aggiungere gruppi dal server LDAP al tuo spazio di lavoro e compila i campi necessari:
noteSi prega di notare che se decidi di aggiungere gruppi, verranno aggiunti solo gli utenti che appartengono ad almeno un gruppo.
 Attenzione
Si prega di notare che nel caso in cui tu abbia già importato alcuni utenti e modificato alcune delle impostazioni (ad esempio, Server, Filtro Utenti, User DN, Filtro Gruppo, Group DN), gli utenti esistenti e tutti i loro dati, inclusi documenti, email, ecc. che non corrispondono a queste nuove impostazioni verranno DISABILITATI. Raccomandiamo vivamente di creare un backup prima di modificare qualsiasi impostazione.
-
nel campo Group DN (Group Distinguished Name), specifica il percorso assoluto alla directory di livello superiore contenente i gruppi che desideri importare, ad esempio
ou=Groups,dc=example,dc=com. -
compila il campo Filtro Gruppo se hai bisogno di importare i gruppi che corrispondono ai criteri di ricerca specificati. Il valore del filtro predefinito
(objectClass=posixGroup)o(objectClass=group)consente di importare tutti i gruppi. -
i seguenti parametri sono impostati per impostazione predefinita, ma puoi cambiarli se necessario:
- Attributo Utente (un attributo che determina se questo utente è membro dei gruppi)
- Attributo Nome Gruppo (un attributo che corrisponde al nome del gruppo in cui l'utente è incluso)
- Attributo Gruppo (un attributo che specifica gli utenti che il gruppo include)
notePer OpenLDAP Server, usa le seguenti impostazioni:
- Filtro Gruppo –
(objectClass=posixGroup) - Attributo Utente –
uid - Attributo Gruppo –
memberUid
Per Active Directory, usa le seguenti impostazioni:
- Filtro Gruppo –
(objectClass=group) - Attributo Utente –
distinguishedName - Attributo Gruppo –
member
-
-
Attiva l'interruttore Autenticazione se l'utente Windows corrente non ha i diritti per leggere dal server LDAP/Active Directory. Nei campi Login e Password, inserisci le credenziali dell'utente che ha i diritti per leggere i dati dal server LDAP (impostato di default sul login e password della sessione Windows corrente).
-
Seleziona la casella Invia lettera di benvenuto nella sezione Impostazioni avanzate se desideri inviare inviti via email a tutti i nuovi utenti. Il messaggio di benvenuto contiene un pulsante che consente agli utenti di andare alla pagina di login dello spazio di lavoro e attivare l'email. Questa opzione è disponibile solo se il mapping dell'attributo email è configurato.
-
Seleziona la casella Disabilita verifica email nella sezione Impostazioni avanzate se desideri disabilitare l'attivazione email per gli utenti LDAP. Se questa casella è selezionata, gli utenti LDAP non dovranno verificare la loro email dopo la prima autorizzazione nello spazio di lavoro.
-
Fai clic sul pulsante Salva. Per ripristinare i valori predefiniti del modulo, usa il pulsante Impostazioni predefinite accanto.
-
Nella finestra Conferma importazione che appare, fai clic sul pulsante OK per avviare l'importazione degli utenti.
Il processo di importazione richiederà del tempo a seconda del numero di utenti, gruppi, specifiche del computer, ecc.
Nota: l'email dell'utente dello spazio di lavoro sarà presa dall'impostazione Attributo Mail. Se manca, sarà formata nel modo seguente: Attributo Login + @ + Dominio LDAP.
- Nel caso in cui esista un utente precedentemente creato con tale email nello spazio di lavoro, questo utente sarà automaticamente sincronizzato con l'utente LDAP.
- Nel caso in cui tale email non esista, l'utente non riceverà alcuna notifica dello spazio di lavoro.
Ci sono alcune caratteristiche speciali:
- il proprietario dello spazio di lavoro non è influenzato dalla modifica dei diritti di accesso tramite LDAP;
- se il proprietario dello spazio di lavoro è stato escluso dal filtro utente/gruppo, cessa di essere un utente LDAP ma rimane sempre attivo;
- quando si disabilita LDAP, tutti i diritti di accesso forniti agli utenti tramite LDAP vengono revocati;
- se l'utente che ha disabilitato LDAP dovrebbe perdere i diritti di amministratore, i suoi diritti di amministratore non sono influenzati e l'utente riceve una notifica;
- se un utente è stato escluso dal filtro utente/gruppo, rimane attivo e riceve una notifica che la password LDAP non è più attiva e deve essere cambiata nella pagina delle impostazioni del profilo;
- se un utente tenta di revocare i diritti di amministratore da se stesso (sia tramite le impostazioni dei diritti di accesso che escludendosi dal filtro utente/gruppo), i suoi diritti di amministratore non sono influenzati e l'utente riceve una notifica.
Autenticazione degli utenti LDAP
Ogni utente importato sarà in grado di accedere allo spazio di lavoro utilizzando il login che è formato secondo i seguenti schemi:
- Attributo Login, ad es.
Andrew.Stone - Attributo Login + @ + Dominio LDAP, ad es.
Andrew.Stone@example.com - Dominio LDAP + \ + Attributo Login (sono supportati nomi di dominio incompleti), ad es.
example\Andrew.Stone
Sulla pagina di autorizzazione, è disponibile l'opzione Accedi al dominio che consente di trasferire una password in forma esplicita. Gli utenti dello spazio di lavoro al di fuori del dominio possono deselezionare questa impostazione. In tal caso, una password sarà trasferita in forma crittografata.
I profili utente importati nella sezione Contatti saranno contrassegnati con l'icona  per l'amministratori dello spazio di lavoro. I campi del profilo utente che sono stati importati utilizzando LDAP sono bloccati per la modifica, eccetto il Tipo di Utente, la Quota Utente specificata come iniziale.
Sincronizzazione dei dati LDAP
Se modifichi i dati nel tuo server LDAP (ad es. aggiungi nuovi utenti/gruppi, rinomini gruppi esistenti o modifichi alcune informazioni in un record utente), puoi facilmente sincronizzare i dati dello spazio di lavoro con le nuove informazioni dal tuo server LDAP.
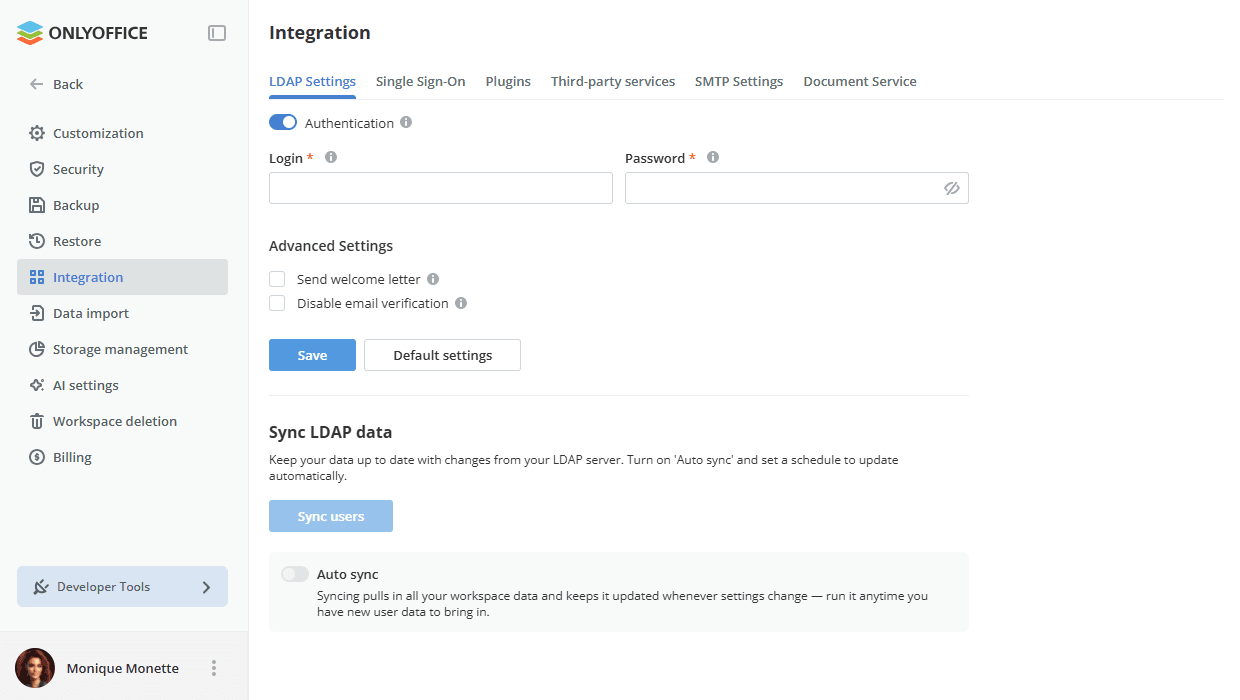
Per regolare le opzioni di sincronizzazione, vai alla sezione Sincronizza dati LDAP, attiva l'interruttore Sincronizzazione automatica e imposta l'orario necessario per eseguire la sincronizzazione automatica: puoi sincronizzare i dati ogni ora a minuti specificati, o ogni giorno a un'ora specificata, così come ogni settimana o mese in un giorno e orario specificati. Fai clic su Salva per applicare le impostazioni. È anche possibile sincronizzare i dati manualmente facendo clic sul pulsante Sincronizza utenti nella sezione Sincronizza dati LDAP in fondo alla pagina. In alternativa, puoi usare il pulsante Salva sotto la sezione Impostazioni LDAP.
Le informazioni su un singolo utente saranno anche sincronizzate dopo che questo utente ha effettuato l'accesso allo spazio di lavoro.