Authentik IdP
Introduzione
Single Sign-on (SSO) è una tecnologia che permette agli utenti di autenticarsi una sola volta e poi accedere a più applicazioni/servizi senza dover ripetere l'autenticazione.
Se un portale web include diverse sezioni indipendenti (forum, chat, blog, ecc.), un utente può effettuare la procedura di autenticazione in uno dei servizi e ottenere automaticamente l'accesso a tutti gli altri servizi senza dover inserire le credenziali più volte.
SSO è sempre garantito dalla collaborazione di due applicazioni: un Identity Provider e un Service Provider (anche chiamati "IdP" e "SP"). ONLYOFFICE SSO implementa solo il SP. Molti provider diversi possono agire come IdP, ma questo articolo considera l'implementazione di Authentik.
Creazione di un IdP in Authentik
-
Accedi al pannello di amministrazione di Authentik (
https://authentik.yourdomain.com/if/admin/). -
Vai su Personalizzazione -> Mapping Proprietà.
-
Clicca su Crea -> Mapping Proprietà Provider SAML.
-
In questo modo, crea 3 Mapping Proprietà con i seguenti parametri:
Nome Nome Attributo SAML Espressione Mapping SAML givenName givenName return user.attributes["first_name"]Mapping SAML sn sn return user.attributes["last_name"]Mapping SAML mail mail return user.emailQuesto mapping delle proprietà deve essere configurato se gli utenti hanno attributi specificati in Authentik. Se gli attributi sono diversi, sostituirli con quelli necessari; se non ci sono attributi, non è necessaria alcuna configurazione.
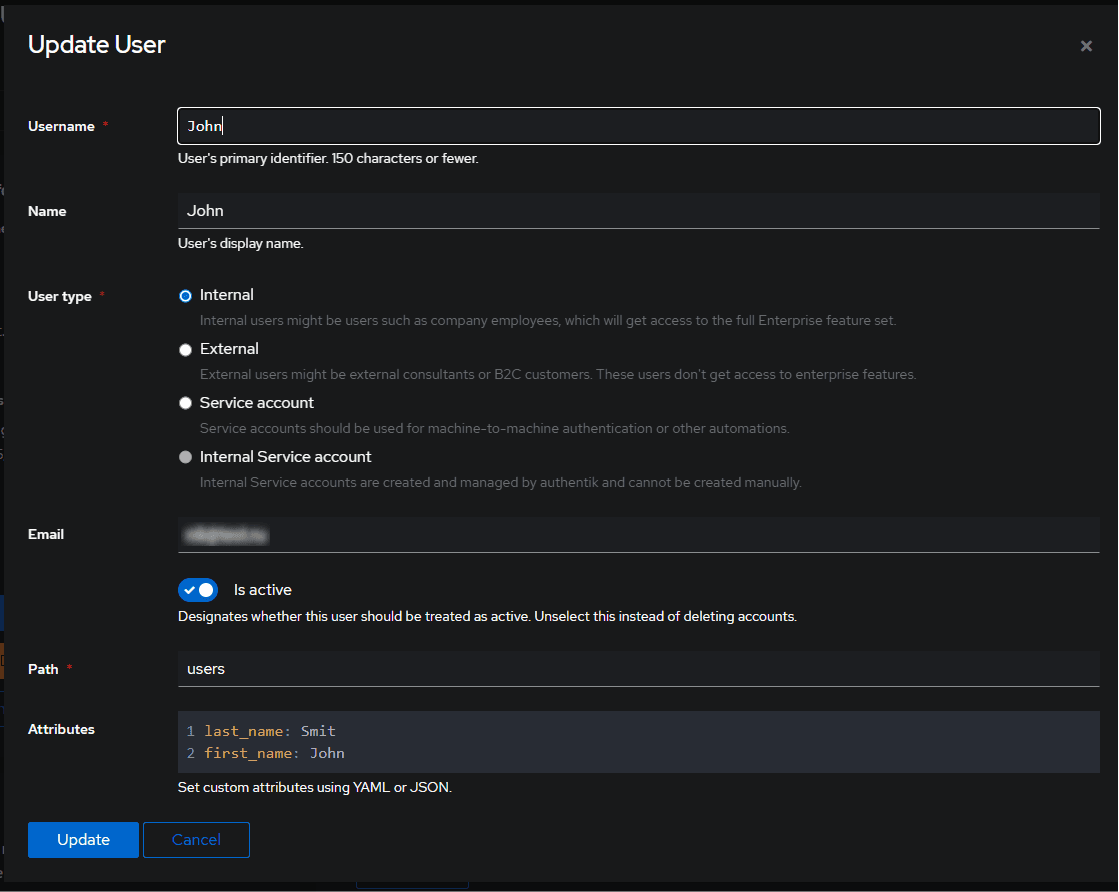
-
Vai su Provider -> Crea.
-
Seleziona il tipo SAML.
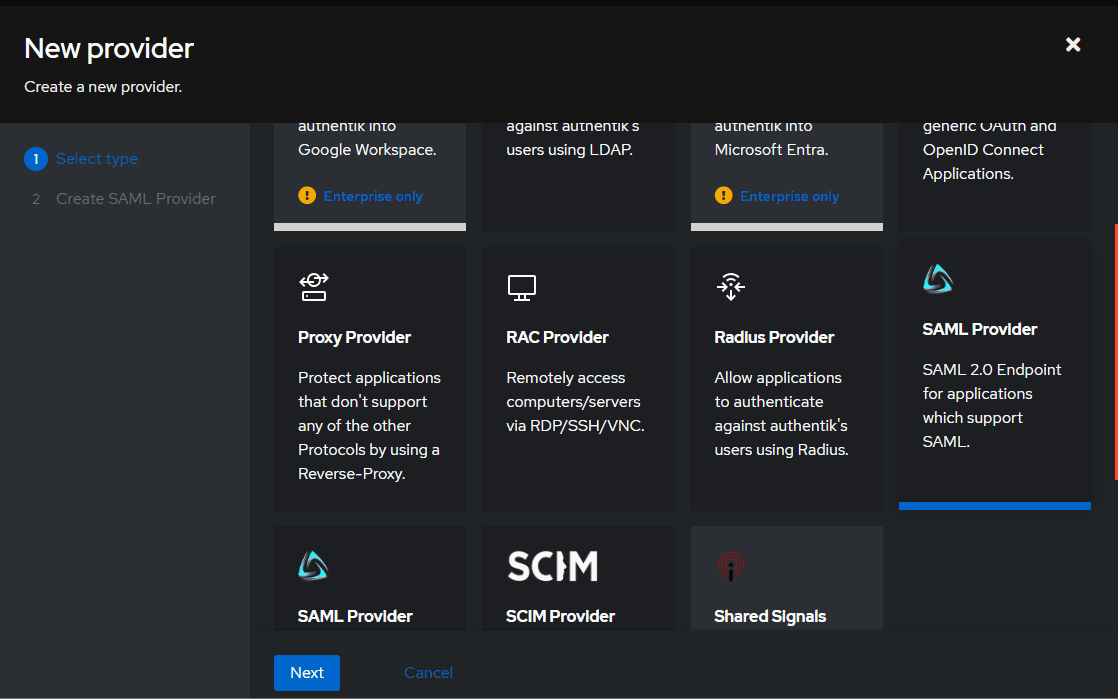
-
Compila i seguenti campi:
Nome Apps SAML Flusso di autorizzazione default-provider-authorization-implicit-consent (Autorizza Applicazione)ACS URL https://docspace.example.com/sso/acsEmittente https://docspace.example.com/sso/metadataBinding del Service Provider POSTFirma le asserzioni trueFirma le risposte trueCertificato di Firma Per la prima volta, puoi specificare Certificato Autenticato Self-signedo sostituirlo con il tuo certificatoMapping delle proprietà Se hai configurato gli attributi nel passaggio 4, devi aggiungerli dalla colonna di sinistra a quella di destra selezionandoli e cliccando sulla freccia destra 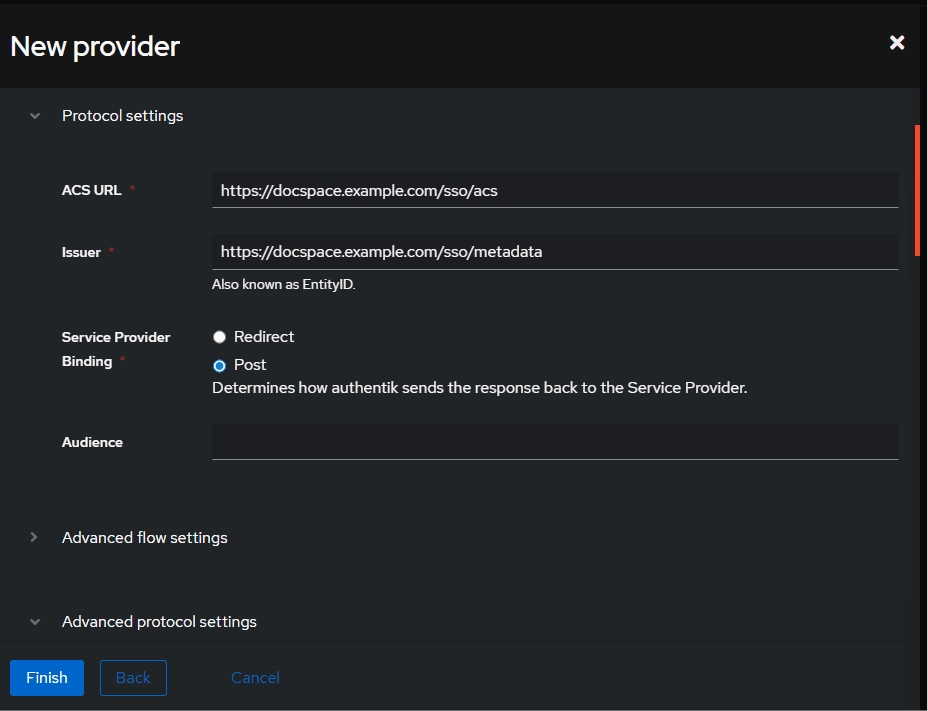
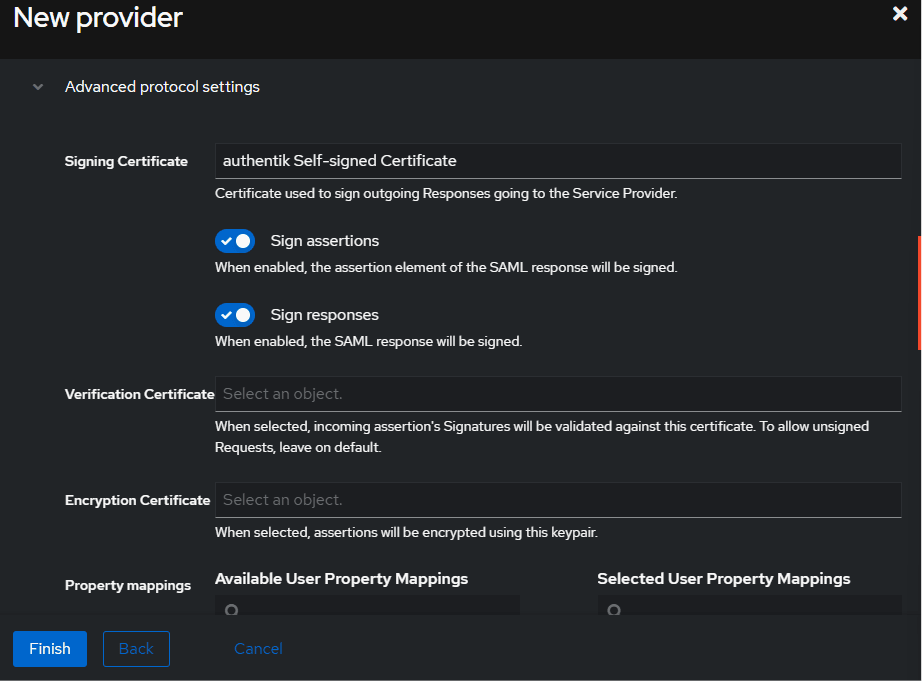
-
Clicca su Fine.
-
Vai su Applicazioni -> Crea.
-
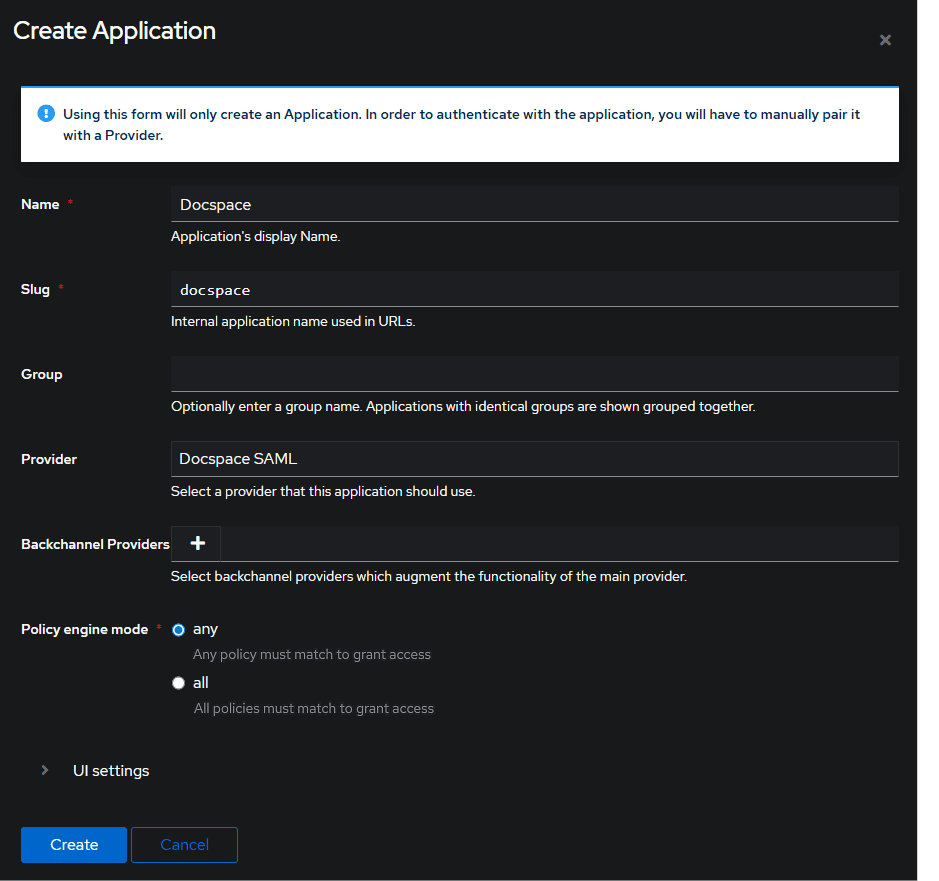
Compila i seguenti campi:
Nome Apps SAML Slug docspaceProvider Seleziona Docspace SAMLModalità motore di policy any -
Clicca su Crea.
-
Vai al Provider SAML creato.
-
Trova il link Metadata URL (di solito è
https://authentik.example.com/application/saml/docspace/metadata.xml) -
Copia questo link o scarica l'XML.

Configurazione di ONLYOFFICE SP
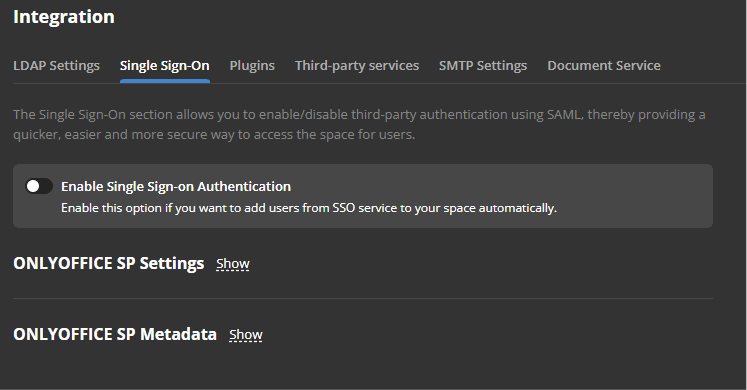
Assicurati di essere autenticato come Amministratore nel tuo spazio di lavoro ONLYOFFICE Apps e vai al menu Impostazioni, seleziona la sezione Integrazione e apri la scheda Single Sign-On.
-
Abilita SSO utilizzando l'interruttore Abilita Autenticazione Single Sign-on e incolla il link copiato nel campo URL al Metadata XML Idp.
-
Premi il pulsante con la freccia verso l'alto per caricare i metadata IdP. Il modulo delle Impostazioni SP di ONLYOFFICE sarà automaticamente compilato con i tuoi dati dall'IdP Authentik.
-
Se gli utenti non hanno attributi configurati e il passaggio 4 della sezione Creazione di un IdP in Authentik non è stato eseguito, allora i seguenti parametri devono essere specificati nel Mapping Attributi:
Nome http://schemas.xmlsoap.org/ws/2005/05/identity/claims/nameCognome http://schemas.xmlsoap.org/ws/2005/05/identity/claims/nameEmail http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress
-
Crea un certificato nella sezione Certificati SP. Per farlo, clicca sul pulsante Aggiungi certificato nella sezione corrispondente.

-
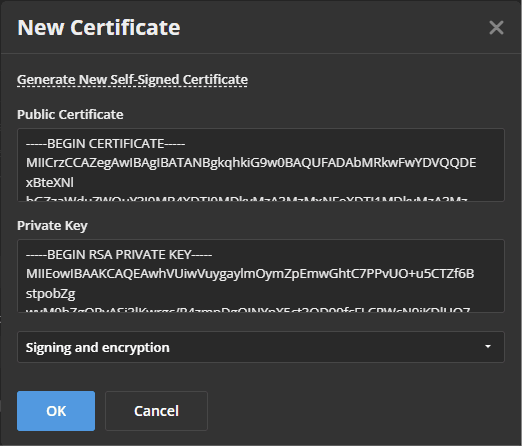
Nella finestra modale aperta, clicca sul link Genera Nuovo Certificato Autosignato e scegli l'opzione Firma e cifra nella lista Usa per. Prima di salvare il certificato, copia il testo del Certificato Pubblico negli appunti e salvalo in un file (sarà necessario per Authentik), quindi clicca sul pulsante OK.

-
Clicca sul pulsante Salva.
-
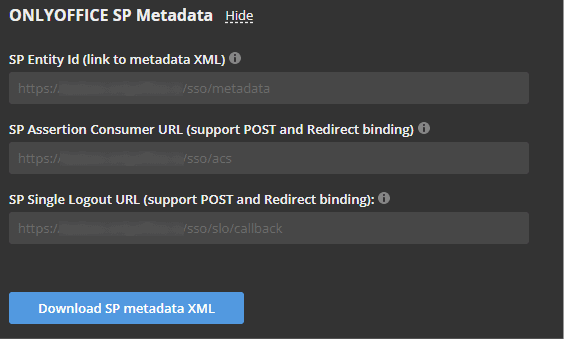
Si dovrebbe aprire la sezione Metadati SP di ONLYOFFICE con il pulsante Scarica XML Metadati SP.
-
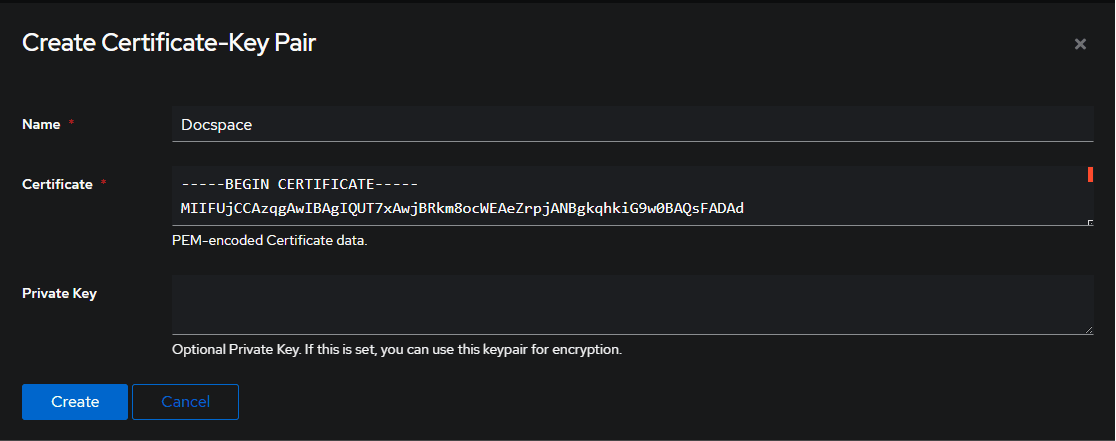
Torna su Authentik per aggiungere il certificato copiato. Vai su Sistema -> Certificati -> Crea.
-
Inserisci un nome arbitrario e incolla il certificato copiato.
-
Specifica questo certificato nelle impostazioni del provider.
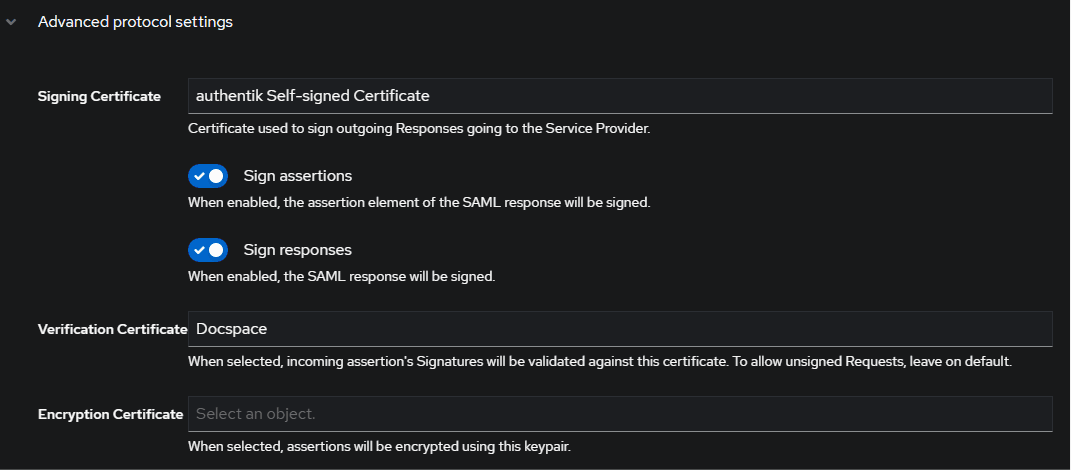
Se è richiesta la crittografia, allora nel passo 8 è necessario creare un certificato con una chiave privata e specificare questo certificato nel campo Certificato di Crittografia.
Verifica del funzionamento di ONLYOFFICE SP con Authentik IdP
-
Vai alla pagina di autenticazione di ONLYOFFICE Apps (ad esempio,
https://myportal-address.com/login).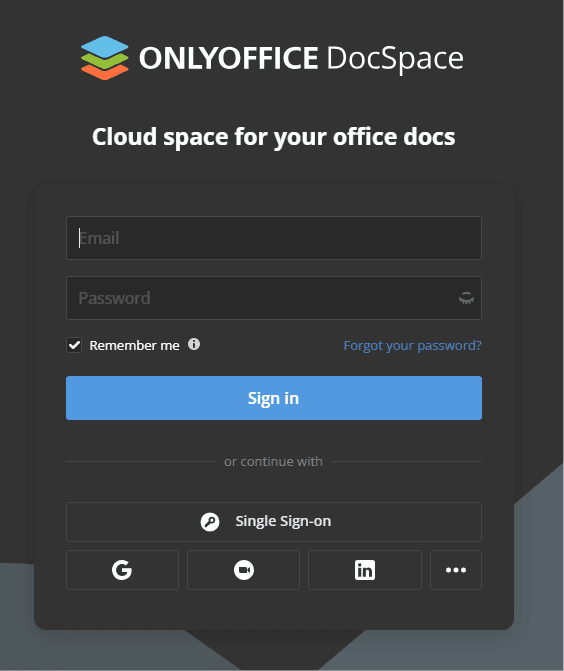
-
Clicca sul pulsante Single Sign-on. Se il pulsante manca, significa che SSO non è abilitato.
-
Se tutti i parametri SP e IdP sono impostati correttamente, verrai reindirizzato al modulo di login di Authentik IdP.
-
Inserisci il login e la password dell'utente Authentik e clicca sul pulsante Accedi.
-
Se le credenziali sono corrette, verrai reindirizzato alla pagina principale dello spazio di lavoro (l'utente verrà creato automaticamente se mancante, o i dati verranno aggiornati se modificati nell'IdP).