Utilizzo del pannello di amministrazione di ONLYOFFICE Docs
Panoramica
A partire dalla versione 9.1, il Pannello di amministrazione di ONLYOFFICE fornisce un'interfaccia web sicura per la gestione della configurazione del server e il monitoraggio. Questa guida spiega come configurare e utilizzare il sistema di autenticazione.
Configurazione iniziale
Per impostazione predefinita, il Pannello di amministrazione è disabilitato. Seguire le istruzioni della pagina http://example.com/welcome per avviarlo.
example.com è il nome del server su cui è installato ONLYOFFICE Docs.
Prima installazione
Quando si avvia il Pannello di amministrazione per la prima volta, è necessaria una configurazione iniziale:
-
Aprire l'interfaccia web del Pannello di amministrazione.
Nella pagina
http://example.com/welcome, fare clic su Admin Panel. Nella finestra di dialogo visualizzata, fare clic su Open Admin Panel. -
Creare il primo amministratore.
Il server rileva automaticamente che non è configurata alcuna password amministratore. Si apre una pagina con i comandi per creare il primo amministratore. Il primo amministratore può essere creato solo dall'host.
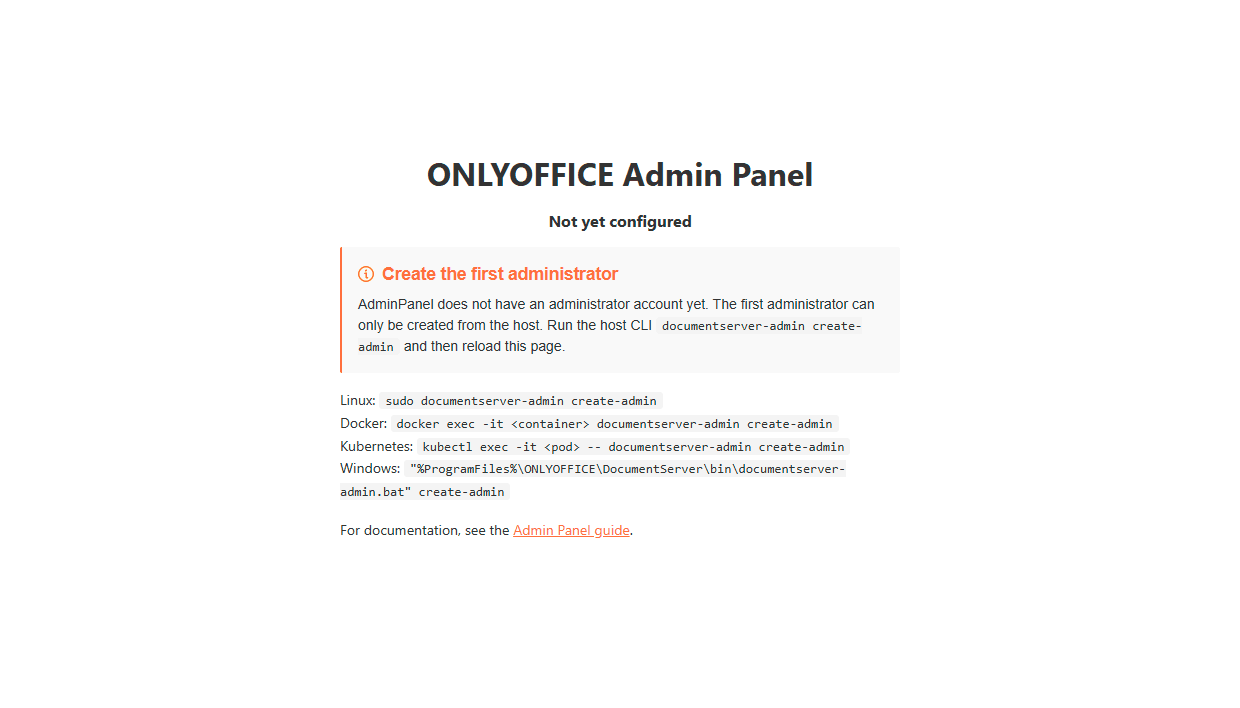
Utilizzare il comando corrispondente alla propria installazione:
Linux:
sudo documentserver-admin create-adminDocker:
docker exec -it <container> documentserver-admin create-adminSostituire
<container>con l'ID o il nome del container. Per trovarlo, eseguiredocker ps.Kubernetes:
kubectl exec -it <pod> -- documentserver-admin create-adminSostituire
<pod>con il nome del pod. Per trovarlo, eseguirekubectl get pods.Windows:
"%ProgramFiles%\ONLYOFFICE\DocumentServer\bin\documentserver-admin.bat" create-adminSeguire le istruzioni della riga di comando per impostare la password amministratore.
-
Ricaricare la pagina e accedere.
Ricaricare la pagina del Pannello di amministrazione, inserire la password creata e fare clic su Accedi.
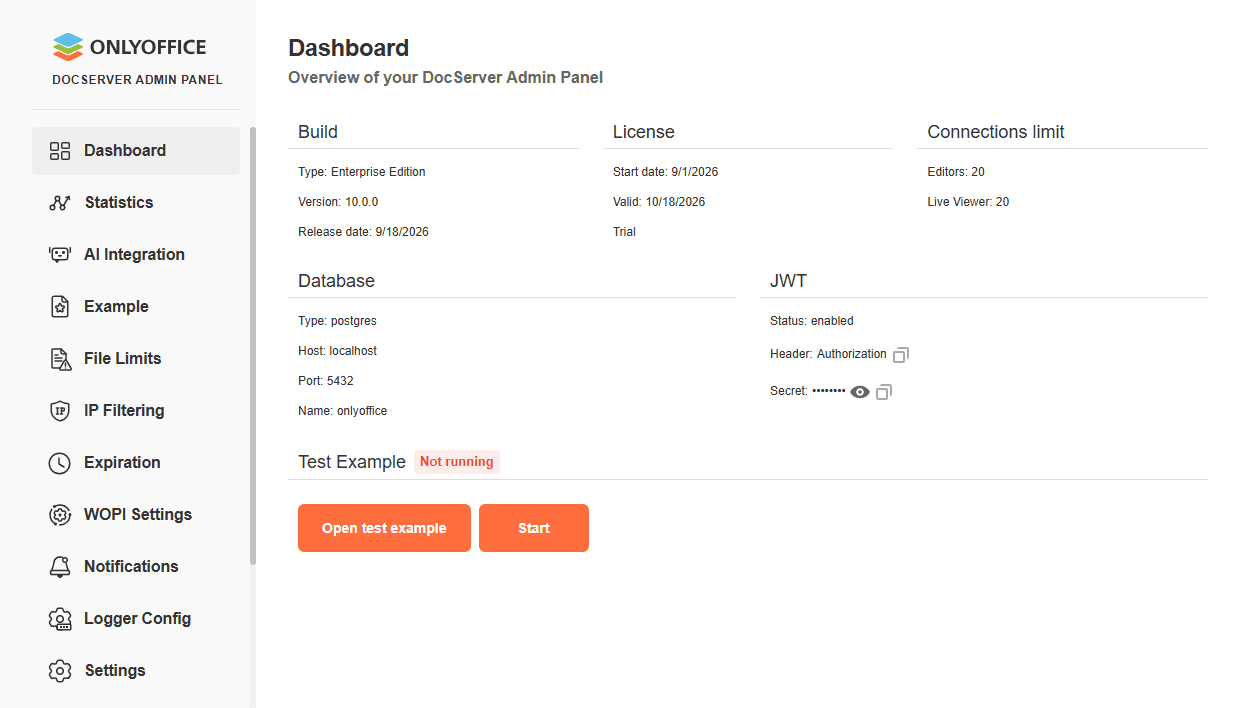
Verrà creato il file
runtime.json, che conterrà le impostazioni modificate nel Pannello di amministrazione. Ha la precedenza su altri file di configurazione come local.json, default.json, production.json, ecc.Il file
runtime.jsonsi trova qui:-
Per Linux -
/var/www/onlyoffice/Data/runtime.json -
Per Docker -
/var/www/onlyoffice/Data/runtime.json(prima, accedere al container di ONLYOFFICE Docs usando il comandodocker exec -it <containerid> bash) -
Per Windows -
%ProgramData%/ONLYOFFICE/Data/runtime.jsonPer impostazione predefinita,
ProgramDataè una cartella nascosta in Windows Server; è possibile abilitare la visualizzazione degli elementi nascosti nelle opzioni di Esplora file per vederla.
-
Note sulla sicurezza
- Il primo amministratore può essere creato solo dall'host utilizzando
documentserver-admin create-admin. - La password amministratore è memorizzata come
passwordHashinruntime.json. - Nessuna password viene trasmessa o registrata nei log — vengono memorizzati solo hash sicuri.
Accesso normale
Una volta completata la configurazione iniziale:
-
Navigare su
http://example.com/admin. -
Inserire la password amministratore.
-
Fare clic su Accedi.

-
La sessione è valida per 1 ora.
Dettagli della sessione
- Le sessioni utilizzano cookie sicuri HTTP-only.
- Scadono automaticamente dopo 1 ora di inattività.
- Viene applicata la protezione
SameSite=Strictcontro gli attacchi CSRF.
Modifica della password
Per modificare la password amministratore:
- Accedere al Pannello di amministrazione.
- Andare alla pagina Cambia password.
- Inserire la password attuale.
- Inserire la nuova password.
- Confermare la nuova password.
- Fare clic su Salva modifiche.
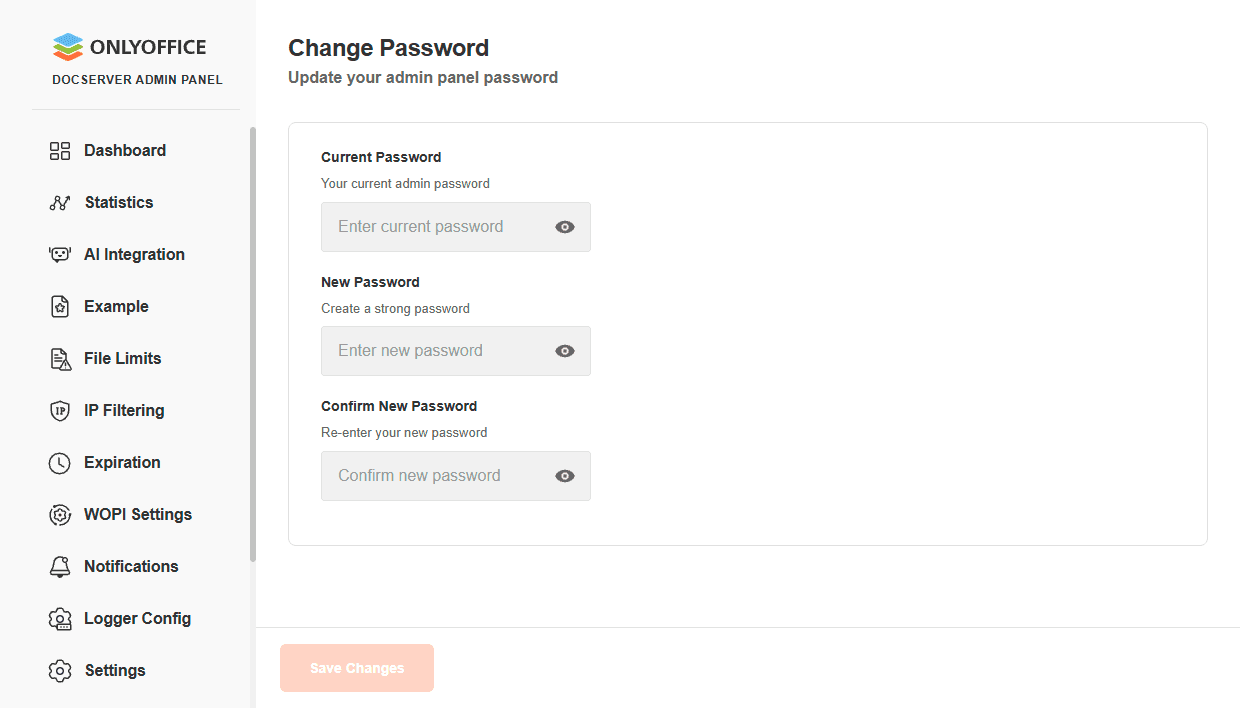
La sessione rimane attiva dopo la modifica della password.
Dettagli dell'hash della password
- Algoritmo: PBKDF2-SHA256 (600.000 iterazioni, OWASP 2023).
- Multipiattaforma: L'hash può essere generato tramite Python o Node.js.
Generare l'hash della password esternamente
OpenSSL 3.0+ (consigliato - formato MCF):
PASSWORD="YourPassword"; I=600000; S=$(openssl rand -base64 16 | tr -d '\n'); H=$(openssl kdf -binary -keylen 32 -kdfopt digest:SHA256 -kdfopt pass:UTF8:"$PASSWORD" -kdfopt salt:base64:"$S" -kdfopt iter:$I PBKDF2 | base64 | tr -d '\n'); echo "\$pbkdf2-sha256\$$I\$$S\$$H"
Node.js:
node -e "const crypto=require('crypto');const p=process.argv[1];const s=crypto.randomBytes(16);const sb=s.toString('base64').replace(/\+/g,'.').replace(/=/g,'');crypto.pbkdf2(p,s,600000,32,'sha256',(e,k)=>{const h=k.toString('base64').replace(/\+/g,'.').replace(/=/g,'');console.log('\$pbkdf2-sha256\$600000\$'+sb+'\$'+h)})" "YourPassword"
Verifica la versione di OpenSSL:
openssl version
# OpenSSL 3.0.0 o versione successiva - ✓ Usa il comando openssl kdf
# OpenSSL 1.x - ✓ Usa il comando openssl keyutl
Aggiungere l'hash risultante al file runtime.json:
{
  "adminPanel": {
    "passwordHash": "$pbkdf2-sha256$600000$..."
  }
}
Reimpostazione / recupero della password
Se si conosce la password attuale, utilizzare la pagina Cambia password del Pannello di amministrazione.
Se si dimentica la password amministratore, eseguire il seguente comando sul server:
Linux:
sudo documentserver-admin reset-admin-password
Docker:
docker exec -it <container> documentserver-admin reset-admin-password
Sostituire <container> con l'ID o il nome del container. Per trovarlo, eseguire docker ps.
Kubernetes:
kubectl exec -it <pod> -- documentserver-admin reset-admin-password
Sostituire <pod> con il nome del pod. Per trovarlo, eseguire kubectl get pods.
Windows:
"%ProgramFiles%\ONLYOFFICE\DocumentServer\bin\documentserver-admin.bat" reset-admin-password
Seguire le istruzioni della riga di comando per impostare una nuova password amministratore.
Risoluzione dei problemi
Il Pannello di amministrazione non è ancora configurato
Problema: La pagina del Pannello di amministrazione indica ancora che non esiste alcun account amministratore.
Soluzioni:
- Creare il primo amministratore dall'host con
documentserver-admin create-admin. - Per Docker, eseguire il comando all'interno del container di ONLYOFFICE Docs:
docker exec -it <container> documentserver-admin create-admin. Sostituire<container>con l'ID o il nome del container ottenuto dadocker ps. - Al termine del comando, ricaricare la pagina del Pannello di amministrazione e accedere con la password creata.
Impostazioni
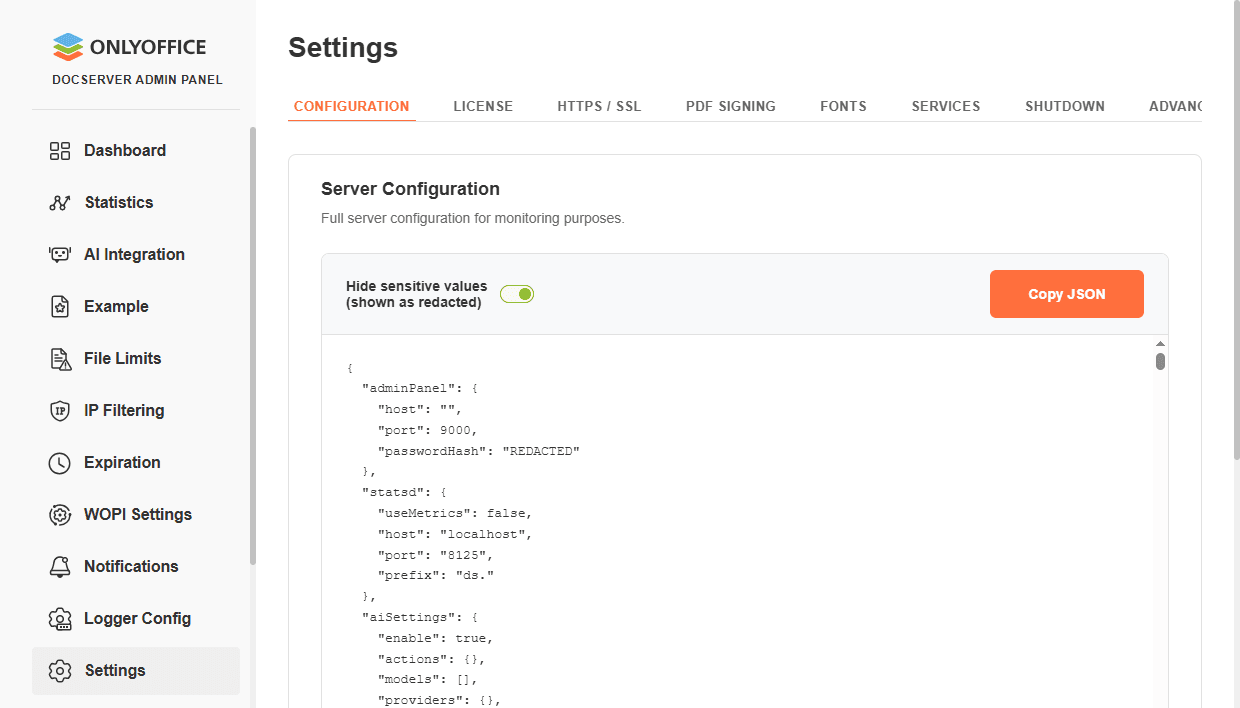
La pagina Impostazioni del Pannello di amministrazione di ONLYOFFICE fornisce una serie di strumenti per monitorare la configurazione del server, gestire i certificati, i font personalizzati, ecc. Di seguito è riportata una breve descrizione delle funzionalità di questa sezione.
Configurazione
Utilizzando questa scheda, è possibile:
- Visualizzare la configurazione del server. La configurazione finale viene visualizzata qui con tutti i parametri ridefiniti attraverso tutti i file di configurazione. I parametri sensibili (password, chiavi, segreti) vengono mostrati come REDACTED.
- Copiare il contenuto del file di configurazione.
- Ripristinare tutte le impostazioni di configurazione ai valori predefiniti. Questa azione non può essere annullata.
Licenza
Utilizzando questa scheda, è possibile caricare la licenza del prodotto e visualizzare le informazioni sulla licenza:
- Build: tipo (Enterprise Edition, Developer Edition), modalità (trial, produzione), data di rilascio.
- Licenza: data di inizio, data di scadenza della licenza.
- Limite di connessioni per gli editor e il visualizzatore live.
Fare clic sul pulsante Acquista ora per acquistare una licenza. Si verrà reindirizzati alla pagina corrispondente del sito ufficiale di ONLYOFFICE.
Per caricare la licenza:
- Fare clic sul pulsante Sfoglia per selezionare il file di licenza.
- Fare clic sul pulsante Applica licenza.
Firma PDF
Utilizzando questa scheda, è possibile aggiungere un certificato PKCS#12 (.p12/.pfx) per la firma dei moduli PDF inviati. I moduli PDF compilati verranno firmati al momento dell'invio facendo clic sul pulsante Completa e invia.
Per creare un certificato .p12/.pfx utilizzando file esistenti (una chiave privata e un certificato .crt / .pem), è possibile utilizzare openssl dalla riga di comando:
openssl pkcs12 -export -out certificate.pfx -inkey privatekey.key -in certificate.crt
Per creare un certificato da zero:
-
Generare una chiave privata:
openssl genrsa -out privatekey.key 2048 -
Creare una richiesta di firma del certificato (CSR):
openssl req -new -key privatekey.key -out request.csr -
Generare un certificato autofirmato:
openssl x509 -req -days 365 -in request.csr -signkey privatekey.key -out certificate.crt -
Creare il file PKCS#12:
openssl pkcs12 -export -out certificate.pfx -inkey privatekey.key -in certificate.crt
Una volta ottenuto il certificato .p12/.pfx, è possibile caricarlo nel campo "File certificato" del Pannello di amministrazione. Se il certificato è protetto da password, inserire la password nel campo "Passphrase certificato". Quindi salvare le impostazioni.
HTTPS / SSL
Utilizzando questa scheda, è possibile installare un nuovo certificato firmato da una CA dal servizio letsencrypt.org per abilitare il protocollo HTTPS sicuro.
Le porte 80 e 443 devono essere aperte per generare correttamente i certificati Let's Encrypt. Un record A nelle voci DNS deve puntare il nome di dominio all'indirizzo IP del server in cui è installato ONLYOFFICE Docs.
- Specificare il nome di dominio nel campo Dominio.
- Specificare l'indirizzo email nel campo Email.
- Fare clic sul pulsante Installa certificato.
Font
Utilizzando questa scheda, è possibile aggiungere nuovi font personalizzati:
- Fare clic sul pulsante Sfoglia per selezionare i file dei font o trascinarli e rilasciarli qui.
- Fare clic sul pulsante Genera.
Gestire i font personalizzati aggiunti:
- Filtrare tutti i font per nome per trovare quello necessario.
- Selezionare l'opzione "Mostra solo personalizzati" per visualizzare solo i font personalizzati nell'elenco.
- Selezionare l'opzione "Contrassegna tutti i personalizzati per l'eliminazione" e fare clic sul pulsante Genera per rimuovere i font personalizzati selezionati.
Servizi
Utilizzando questa scheda, è possibile abilitare o disabilitare gli endpoint delle API pubbliche per servizi specifici.
La disabilitazione di un servizio rifiuta immediatamente le sue richieste API pubbliche con HTTP 403. Le integrazioni che si basano sugli endpoint disabilitati smetteranno di funzionare finché il servizio non verrà riabilitato.
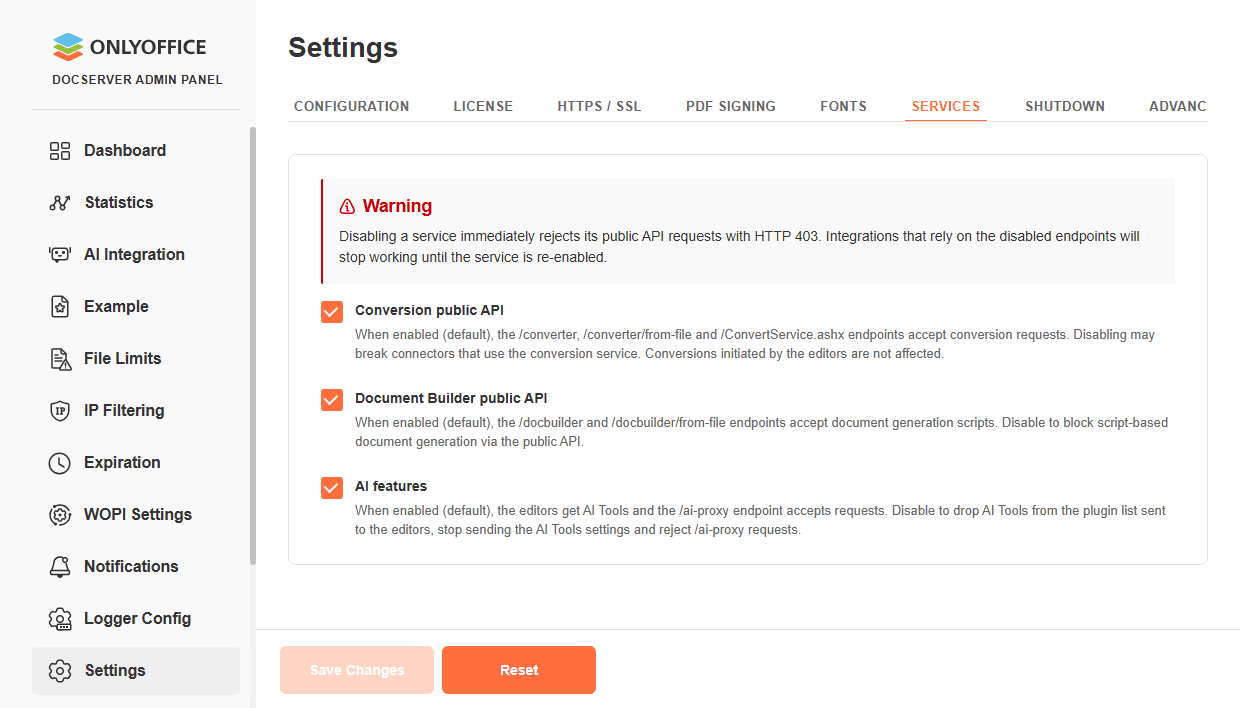
Sono disponibili le seguenti opzioni:
- API pubblica di conversione. Abilitare o disabilitare gli endpoint di conversione. La disabilitazione può compromettere i connettori che utilizzano il servizio di conversione. Le conversioni avviate dagli editor non sono interessate.
- API pubblica di Document Builder. Abilitare o disabilitare gli endpoint di generazione dei documenti.
- Funzionalità IA. Abilitare o disabilitare gli strumenti IA negli editor e l'endpoint
/ai-proxy. La disabilitazione rimuove gli strumenti IA dall'elenco dei plugin inviato agli editor e rifiuta le richieste/ai-proxy.
Arresto
Utilizzando questa scheda, è possibile disconnettere forzatamente gli utenti di ONLYOFFICE Docs per evitare la perdita di dati quando è necessario arrestare ONLYOFFICE Docs per motivi quali aggiornamenti dell'applicazione o riavvii del server.
- Fare clic sul pulsante Arresta per bloccare le nuove connessioni agli editor e chiudere le sessioni esistenti. Arrestando il server in questo modo, gli utenti verranno disconnessi correttamente dagli editor e le loro modifiche verranno salvate.
- Fare clic sul pulsante Riprendi per riportare il server alla modalità normale e consentire nuove connessioni agli editor.
Opzioni avanzate
Utilizzando questa scheda, è possibile configurare le opzioni avanzate di sicurezza e di assemblaggio dei documenti.
La disabilitazione della verifica rende il server vulnerabile agli attacchi man-in-the-middle. Utilizzarla solo come soluzione temporanea per l'integrazione con servizi che dispongono di certificati autofirmati o comunque non attendibili. Riabilitarla una volta installati certificati validi.
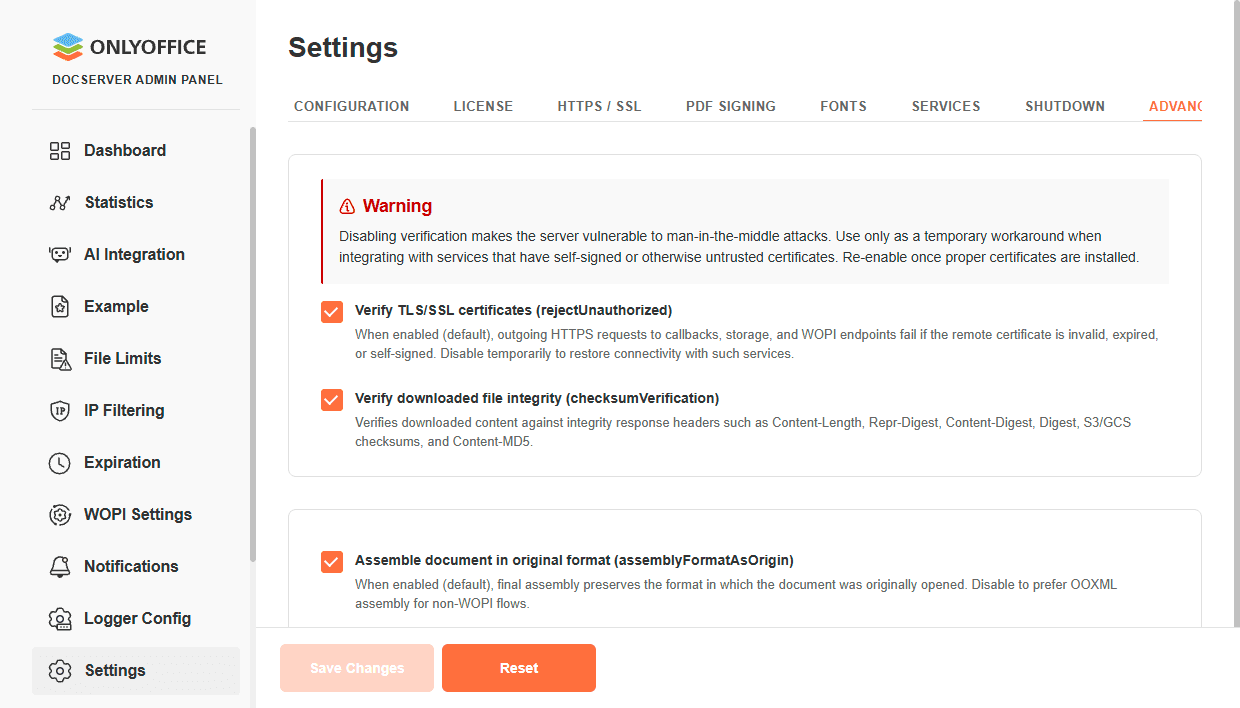
Sono disponibili le seguenti opzioni:
- Verifica certificati TLS/SSL (rejectUnauthorized). Convalidare i certificati remoti per le richieste HTTPS in uscita.
- Verifica integrità dei file scaricati (checksumVerification). Controllare il contenuto scaricato rispetto alle intestazioni di integrità.
- Assembla il documento nel formato originale (assemblyFormatAsOrigin). Mantenere il formato originale del documento durante l'assemblaggio finale.
Filtraggio IP
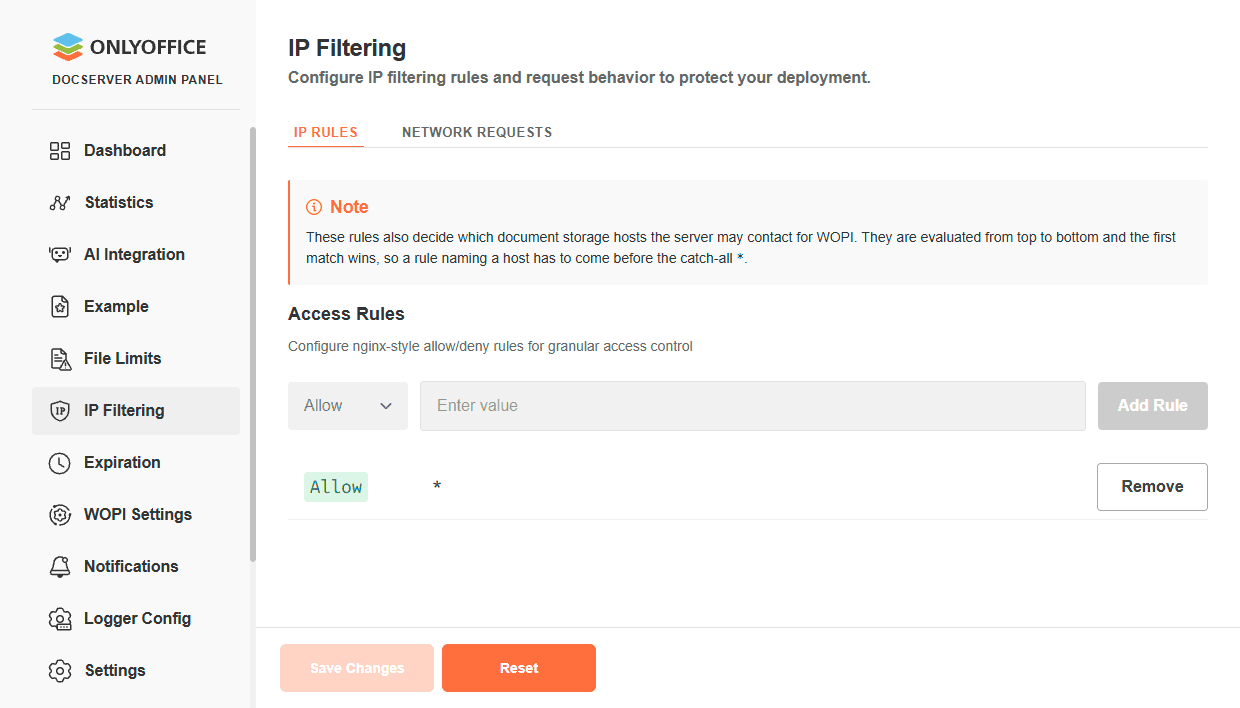
La pagina Filtraggio IP consente di definire quali host questo server può contattare. Aggiungere una regola che indichi un host per consentire al server di contattarlo. La regola generica * corrisponde a qualsiasi host.
Richiedi host WOPI attendibili controlla se la regola generica * è sufficiente per considerare attendibile un host. Quando è abilitata (impostazione predefinita), conta solo una regola che indica esplicitamente l'host — la regola generica no.
Le regole vengono valutate dall'alto verso il basso e viene applicata la prima regola corrispondente. Aggiungere la regola per l'host di archiviazione WOPI sopra la regola generica *.
Richieste di rete
La scheda Richieste di rete controlla quali chiamanti possono raggiungere questo server e come vengono filtrate le connessioni in uscita.
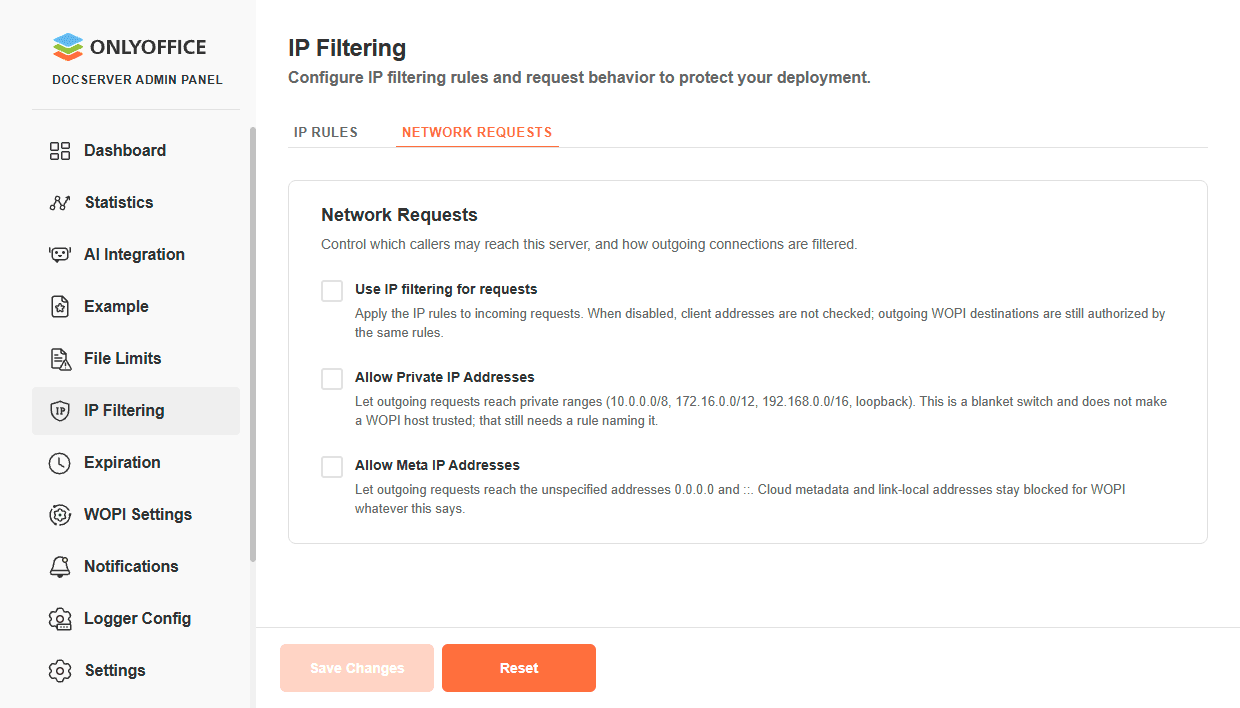
Sono disponibili le seguenti opzioni:
- Usa il filtraggio IP per le richieste. Applicare le regole IP alle richieste in entrata. Quando è disabilitata, gli indirizzi dei client non vengono controllati; le destinazioni WOPI in uscita continuano a essere autorizzate dalle stesse regole.
- Consenti indirizzi IP privati. Consentire le richieste in uscita verso intervalli privati e loopback. Ciò non rende attendibile un host WOPI.
- Consenti indirizzi IP meta. Consentire le richieste in uscita verso
0.0.0.0e::. Gli indirizzi dei metadati cloud e link-local restano bloccati per WOPI.
Impostazioni WOPI
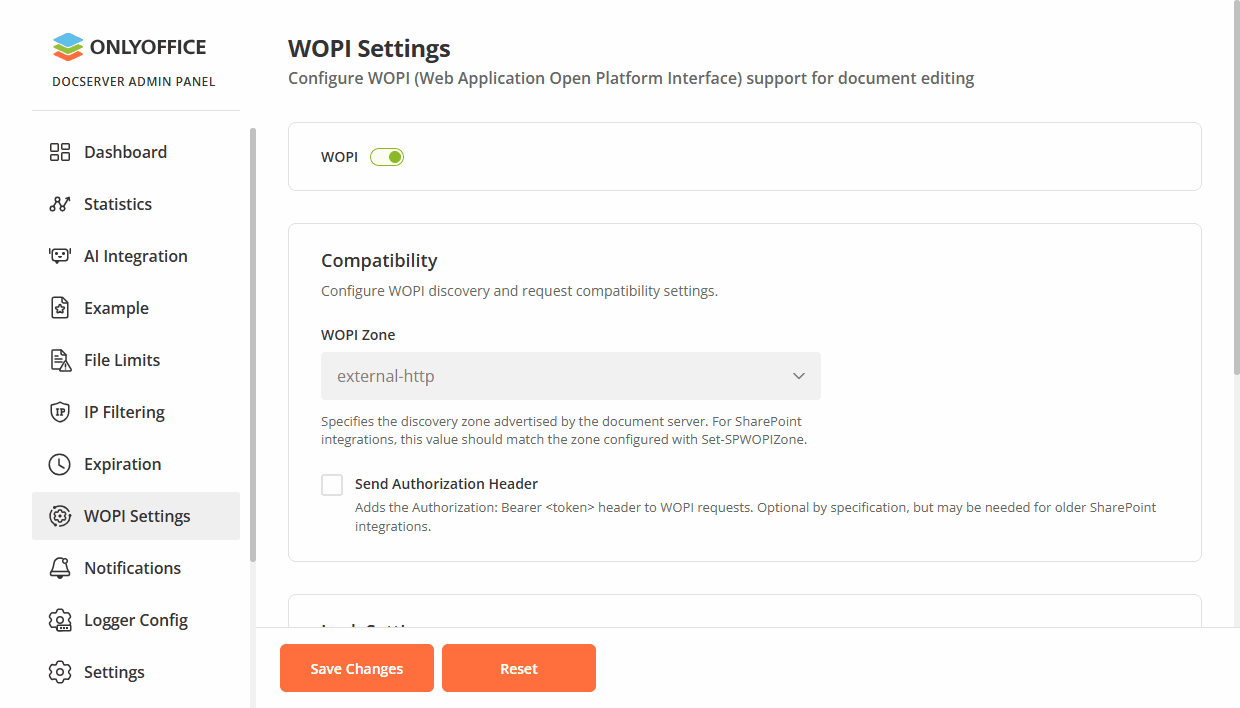
La pagina Impostazioni WOPI consente di configurare il supporto WOPI per la modifica dei documenti, inclusi gli host WOPI attendibili, le impostazioni di compatibilità per le integrazioni con SharePoint, il comportamento del blocco dei documenti e la gestione delle chiavi di crittografia.
Utilizzare l'interruttore WOPI nella parte superiore della pagina per abilitare o disabilitare completamente il supporto WOPI.
Host WOPI attendibili
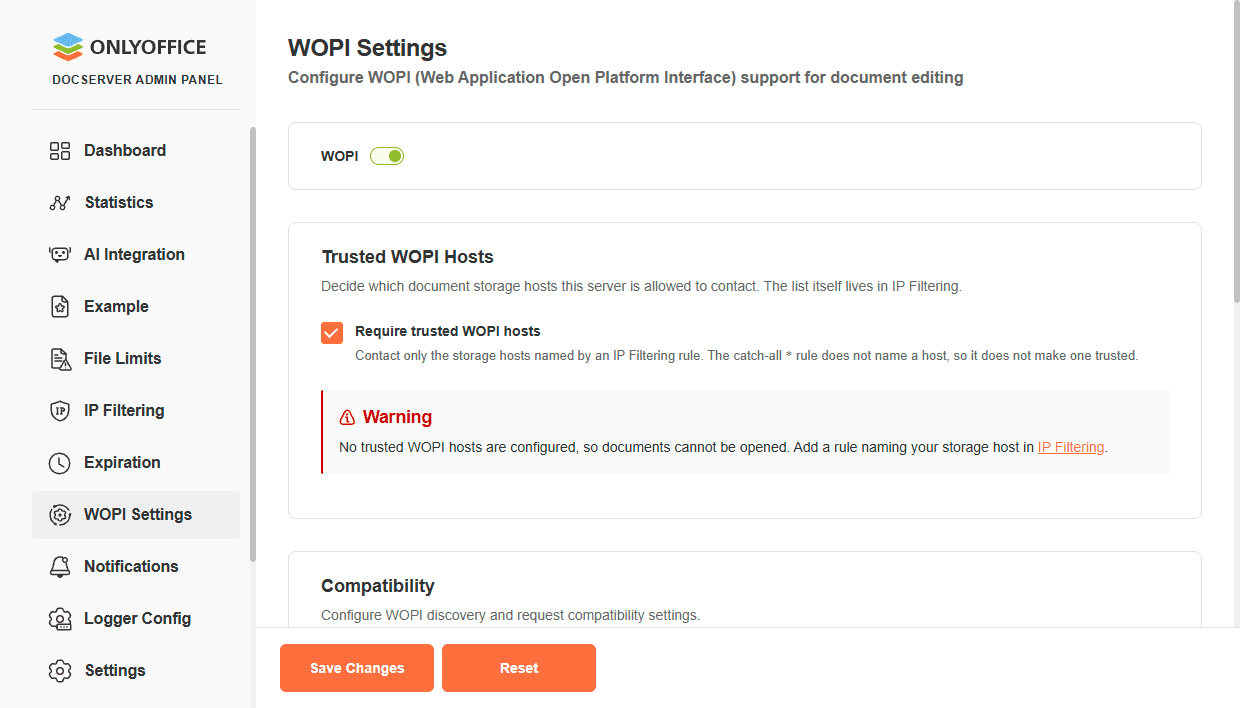
Questa sezione consente di decidere quali host di archiviazione dei documenti questo server può contattare. L'elenco degli host attendibili viene gestito nella pagina Filtraggio IP, non nella pagina Impostazioni WOPI.
Richiedi host WOPI attendibili controlla se la regola generica * nella pagina Filtraggio IP è sufficiente per considerare attendibile un host. Quando è abilitata (impostazione predefinita), conta solo una regola che indica esplicitamente l'host — la regola generica no. Le regole di Filtraggio IP vengono sempre utilizzate per le destinazioni WOPI; questa opzione non disattiva tale filtraggio.
Se non è configurato alcun host WOPI attendibile, viene visualizzato un avviso e i documenti non possono essere aperti finché non si aggiunge una regola che indichi l'host di archiviazione.
Per aggiungere un host WOPI all'elenco consentito:
- Nella pagina Impostazioni WOPI, aprire la sezione Host WOPI attendibili. Nel messaggio di avviso, fare clic sul collegamento Filtraggio IP.
- Nella pagina Filtraggio IP, aggiungere una regola che indichi l'host di archiviazione WOPI. Dopo il salvataggio della regola, l'host diventa attendibile per WOPI.
Quando Richiedi host WOPI attendibili è abilitata, la regola generica * in Filtraggio IP non rende attendibile un host. Aggiungere una regola che indichi esplicitamente l'host di archiviazione.
Compatibilità
Questa sezione configura le impostazioni di discovery WOPI e di compatibilità delle richieste per SharePoint e altre integrazioni di archiviazione compatibili con WOPI.
Zona WOPI
Specifica la zona di discovery annunciata da ONLYOFFICE Docs. Questo valore deve corrispondere alla zona configurata sul lato SharePoint con il comando PowerShell Set-SPWOPIZone. Valori disponibili:
external-httpsexternal-http(predefinito)internal-httpsinternal-http
Per verificare la zona attualmente configurata sul lato SharePoint, utilizzare il seguente comando PowerShell:
Get-SPWOPIZone
Per modificare la zona sul lato SharePoint, utilizzare il seguente comando PowerShell:
Set-SPWOPIZone -Zone "external-http"
Invia intestazione di autorizzazione
Quando è abilitata, aggiunge l'intestazione Authorization: Bearer <access_token> alle richieste WOPI. È facoltativa secondo la specifica WOPI, ma necessaria per alcune configurazioni di SharePoint:
- SharePoint Subscription Edition: questa opzione deve essere abilitata. Senza l'intestazione Authorization, si verifica l'errore Invalid access token e la modifica del documento non riesce.
- SharePoint 2019: questa opzione è facoltativa. La connessione funziona con il token passato nell'URI, ma l'abilitazione dell'intestazione non causa problemi.
Corrisponde al parametro di configurazione wopi.sendAuthorizationHeader (false per impostazione predefinita).
Impostazioni di blocco
Questa sezione configura l'intervallo di aggiornamento del blocco dei documenti per le sessioni WOPI.
Intervallo di aggiornamento del blocco
Specifica la frequenza con cui vengono aggiornati i blocchi dei documenti. Utilizzare il formato <number><unit>, dove l'unità è s (secondi), m (minuti) o h (ore). Esempi: 10m, 1h, 30s. Il valore predefinito è 10m.
Gestione delle chiavi
Questa sezione consente di ruotare le chiavi di crittografia WOPI. Il campo Chiave pubblica corrente mostra la chiave pubblica attiva utilizzata per l'autenticazione delle richieste WOPI.
Per ruotare le chiavi, selezionare la casella di controllo Ruota chiavi e fare clic su Salva modifiche. Le chiavi correnti verranno spostate in "Vecchie" e verranno generate nuove chiavi.
Non ruotare le chiavi più di una volta ogni 24 ore. L'archiviazione potrebbe non aggiornarsi in tempo, causando errori di autenticazione.