Déployer ONLYOFFICE Apps Développeur utilisant AMI
Introduction
Maintenant vous pouvez facilement lancer l'instance ONLYOFFICE Apps Édition Développeur dans le cloud Amazon Web Services à partir d'une ONLYOFFICE Amazon Machine Image disponible sur AWS Marketplace.
Amazon Machine Image (AMI) est un modèle qui contient une configuration logicielle permettant de démarrer une instance qui est un serveur virtuel dans le cloud privé AWS.
L'AMI ONLYOFFICE Apps Développeur comporte tous les composants nécessaires - le système d'exploitation et le logiciel lui-même, ainsi qu'un volume de stockage - pour déployer votre espace de travail sur un serveur virtuel sous Linux (Ubuntu).
Étape 1. Choisir une instance ONLYOFFICE AMI et l'option d'abonnement
Connectez-vous à votre compte AWS ou créez un nouveau compte et passez à AWS Marketplace.
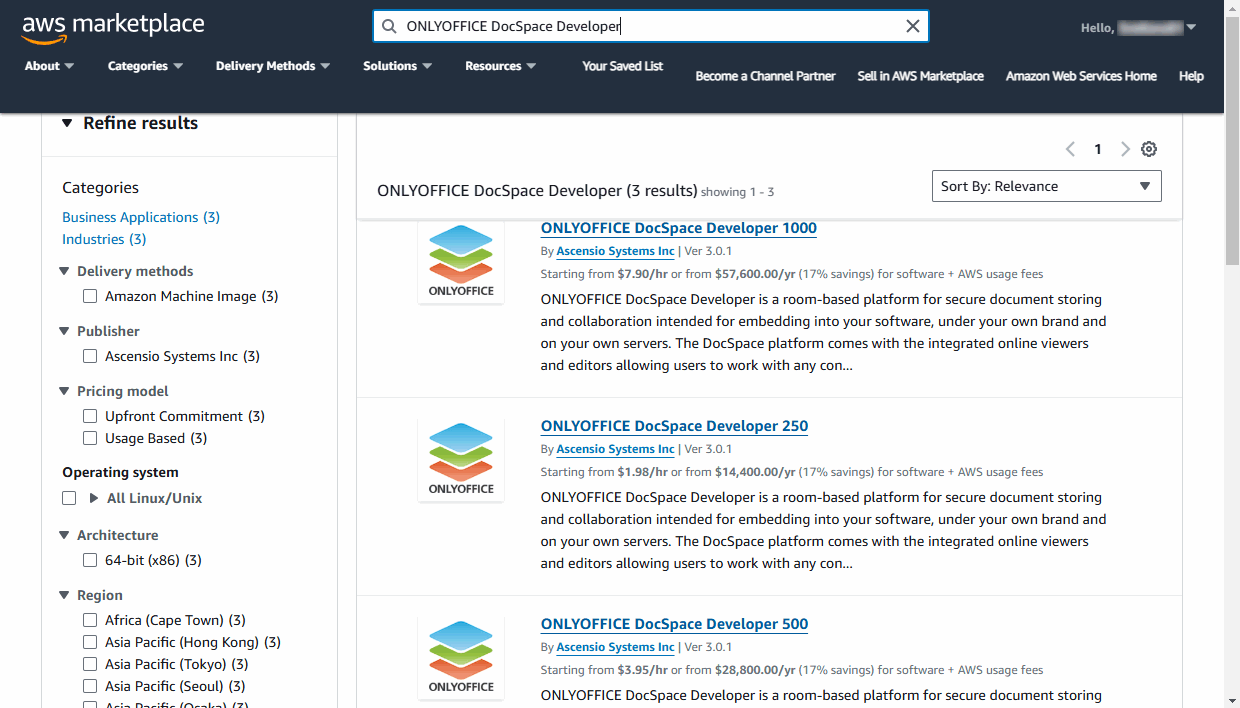
Recherchez la solution ONLYOFFICE Apps Développeur et choisissez l'instance appropriée pour 250, 500 ou 1000 connexions. Le nombre de connexions est le nombre d'onglets qu'on peut ouvrir à la fois pour éditer des documents. Veuillez noter que les deux utilisateurs qui ont ouvert le même document sont deux connexions simultanées puisque le document est ouvert dans deux onglets. Une fois la limite maximale atteinte, tous les documents ultérieurs seront ouverts en lecture seule.
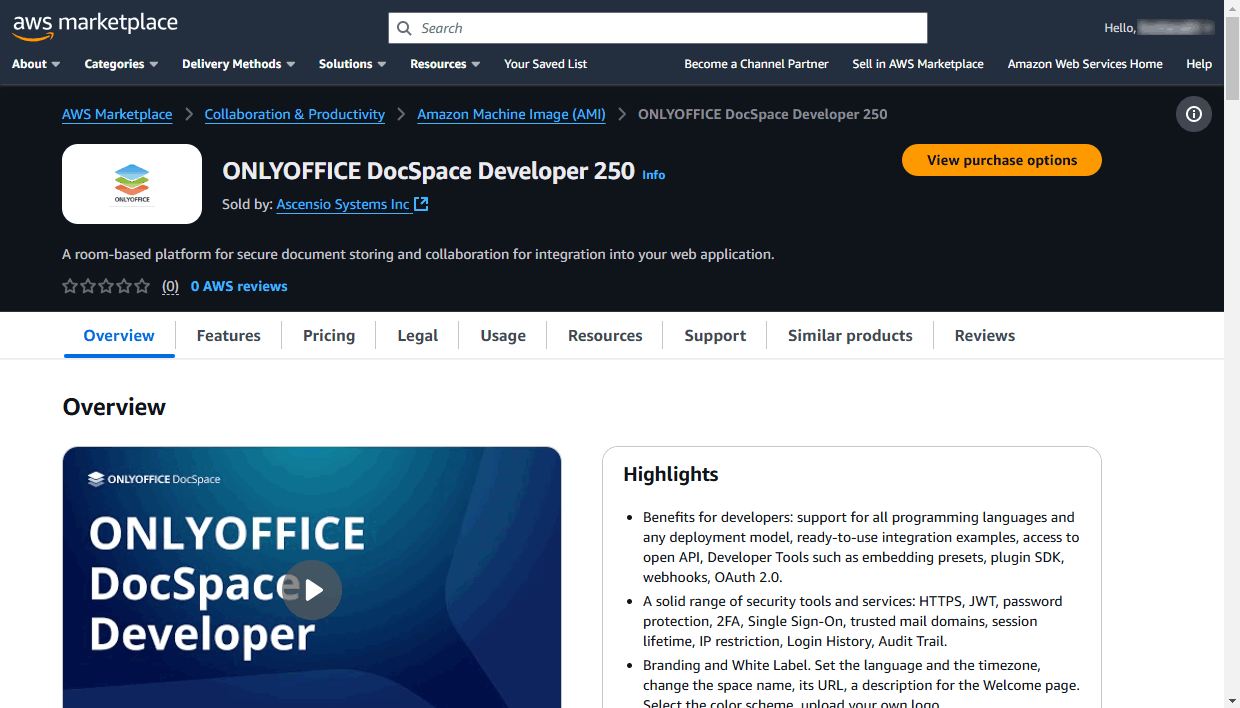
Sur la page Overview (Aperçu), vous découvrez les principales fonctionnalités du logiciel.
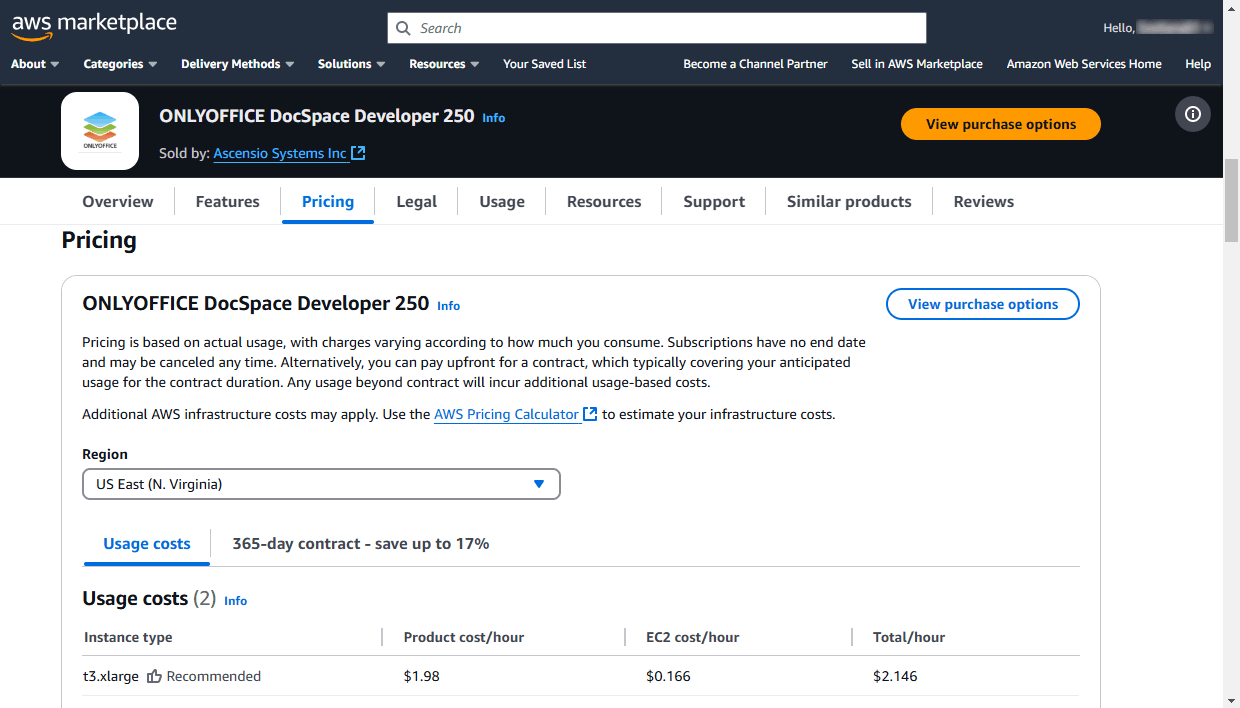
Passez à l'onglet Pricing (Tarification) pour estimer les détails de tarification qui dépendent de certains paramètres de l'instance:
-
Changez la Région où vous allez démarrer l'instance, le cas échéant. Il est recommandé de choisir la région la plus proche. US East (N. Virginia) est l'option par défaut.
-
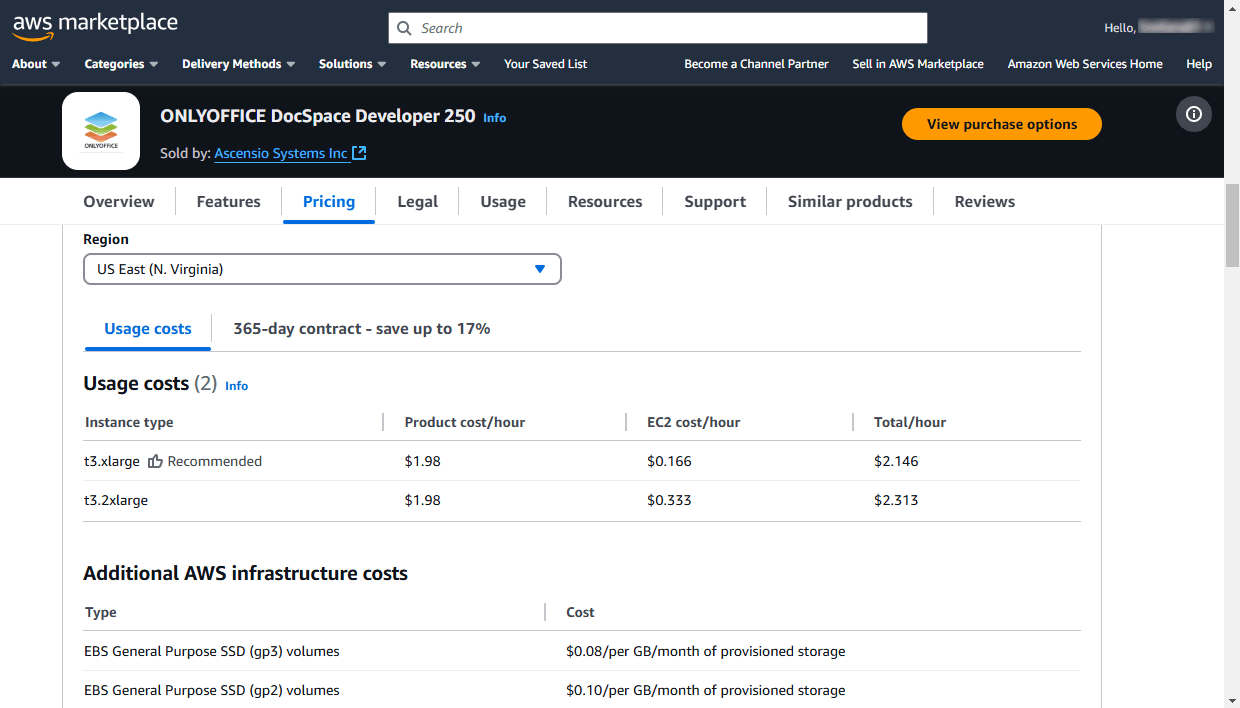
Dans la section Usage costs (Frais d'utilisation), vous pouvez consulter les informations sur le Type d'instance, les Coûts du produit/heure, Tarif EC2/heure, Total/heure. Vous pouvez également passer à l'onglet 365-day contract (Abonnement 365 jours) pour évaluer les frais annuels pour utilisation du logiciel ONLYOFFICE.
Le prix total comprend les frais d'utilisation du logiciel ONLYOFFICE et de l'infrastructure AWS utilisés pour déployer cette solution logicielle. Le service EC2 fournit l'environnement nécessaire au déploiement d'un serveur virtuel sous Ubuntu et à l'installation du logiciel ONLYOFFICE.
remarquePour en savoir plus sur l'abonnement aux AMI payantes et les autres détails de tarification, veuillez consulter la documentation AWS.
Le type d'instance EC2 détermine les capacités matérielles du serveur virtuel que vous allez utiliser pour déployer la solution ONLYOFFICE. Les types d'instances disponibles varient selon la variante sélectionnée de la solution ONLYOFFICE Apps Développeur, c'est-à-dire selon le nombre d'utilisateurs.
Le type d'instance EC2 t3.xlarge est recommandé pour ONLYOFFICE Apps Développeur (250, 500 connexions). Ses paramètres sont comme suit:
- Mémoire: 16 Go
- CPU: 4 cœurs virtuels
Le type d'instance EC2 t3.2xlarge est recommandé pour ONLYOFFICE Apps Développeur (1000 connexions). Ses paramètres sont comme suit:
- Mémoire: 32 Go
- CPU: 8 cœurs virtuels
Pour en savoir plus sur l'instance T3, veuillez consulter la documentation AWS.
Les Frais supplémentaires AWS comprennent les coûts du service EBS qui est utilisé pour stocker les données de votre espace de travail.
Sur l'onglet Legal (Droit), vous pouvez lire le End User License Agreement (Contrat de licence utilisateur final) qui régit les conditions d'utilisation de la solution ONLYOFFICE Apps Développeur.
Passez à l'onglet Usage pour afficher les renseignements suivants:
- La section Delivery details (Options de distribution) affiche les caractéristiques d'AMI. ONLYOFFICE AMI possède une architecture 64-bit (x86).
- Usage Instructions (Instructions d'utilisation) contiennent de courtes instructions sur la configuration initiale de la solution ONLYOFFICE lors du lancement.
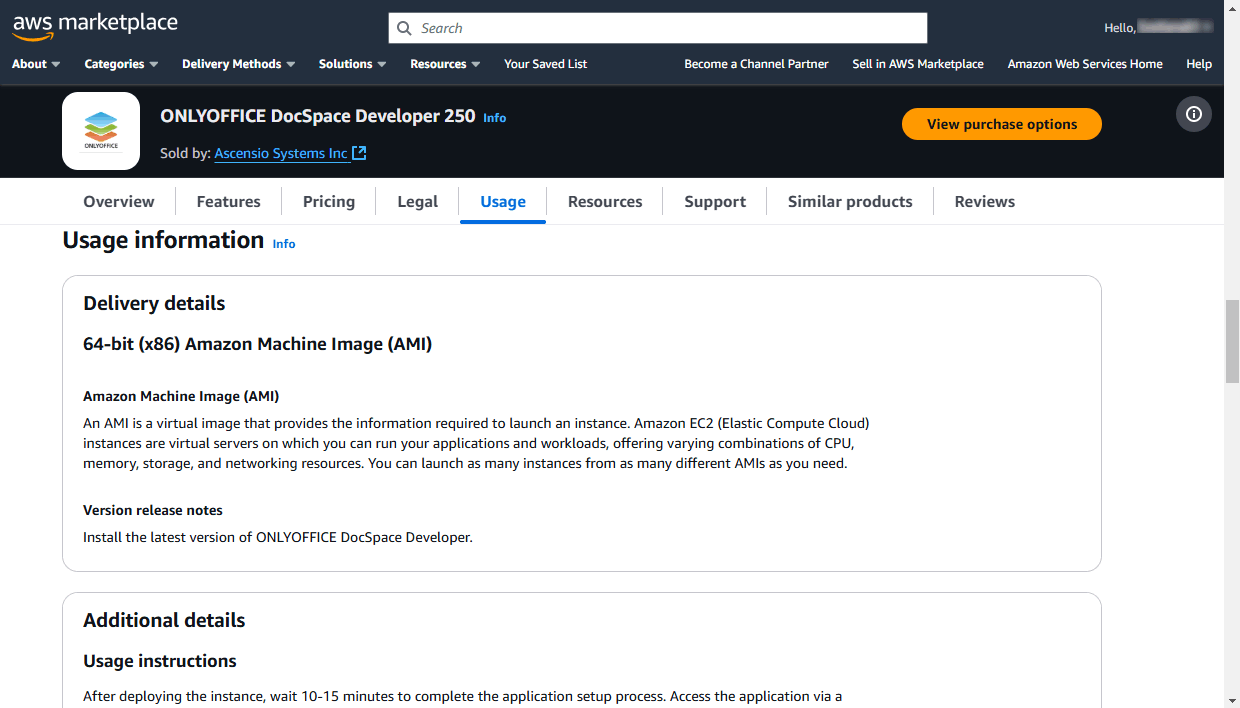
Cliquez sur View purchase options (Afficher les options d'achat) dans le coin supérieur droit. La page Subscribe to this software (S'abonner à ce logiciel) s'affiche:
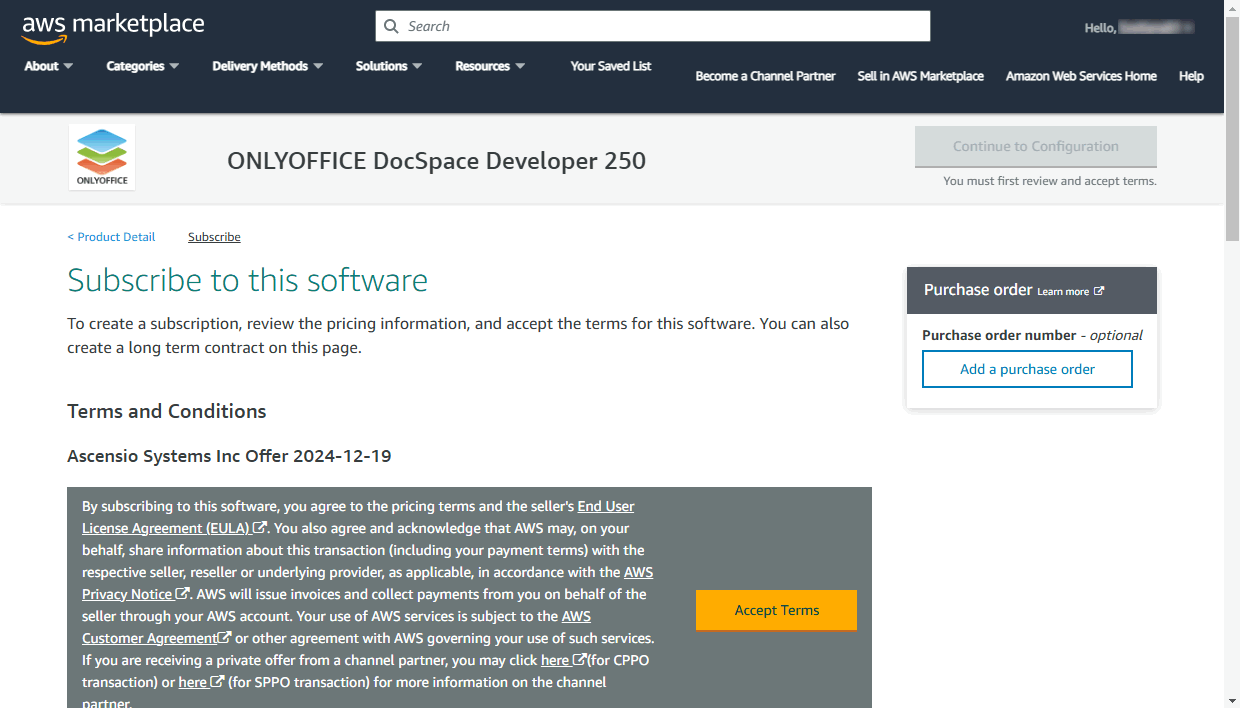
Veuillez lire l'accord AWS Customer Agreement (Contrat client AWS) et cliquez sur Accept Terms (Accepter les conditions). Attendez que le traitement de l'abonnement soit terminé.
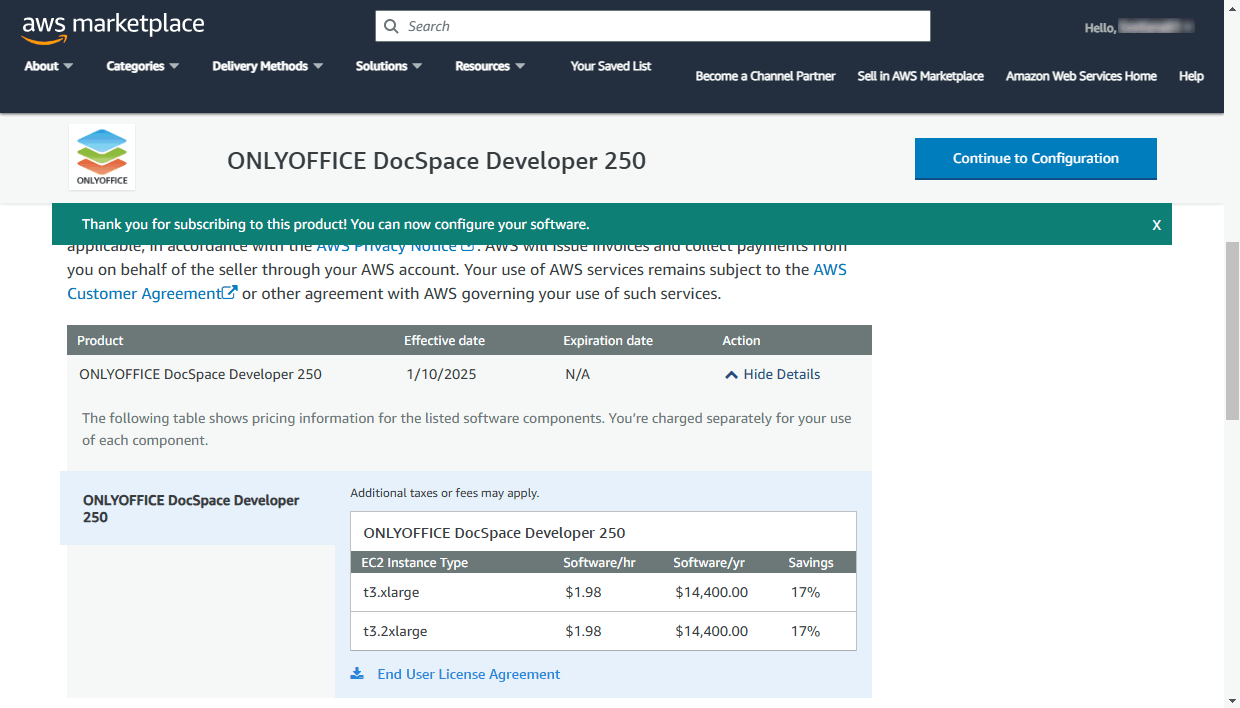
Lorsque la date actuelle s'affiche dans le champ Effective date (Date d'effet) au lieu de 'Pending' (En attente), cliquez sur Continue to Configuration (Continuer à configurer) dans le coin supérieur droit.
Étape 2. Démarrer votre instance ONLYOFFICE dans le cloud AWS
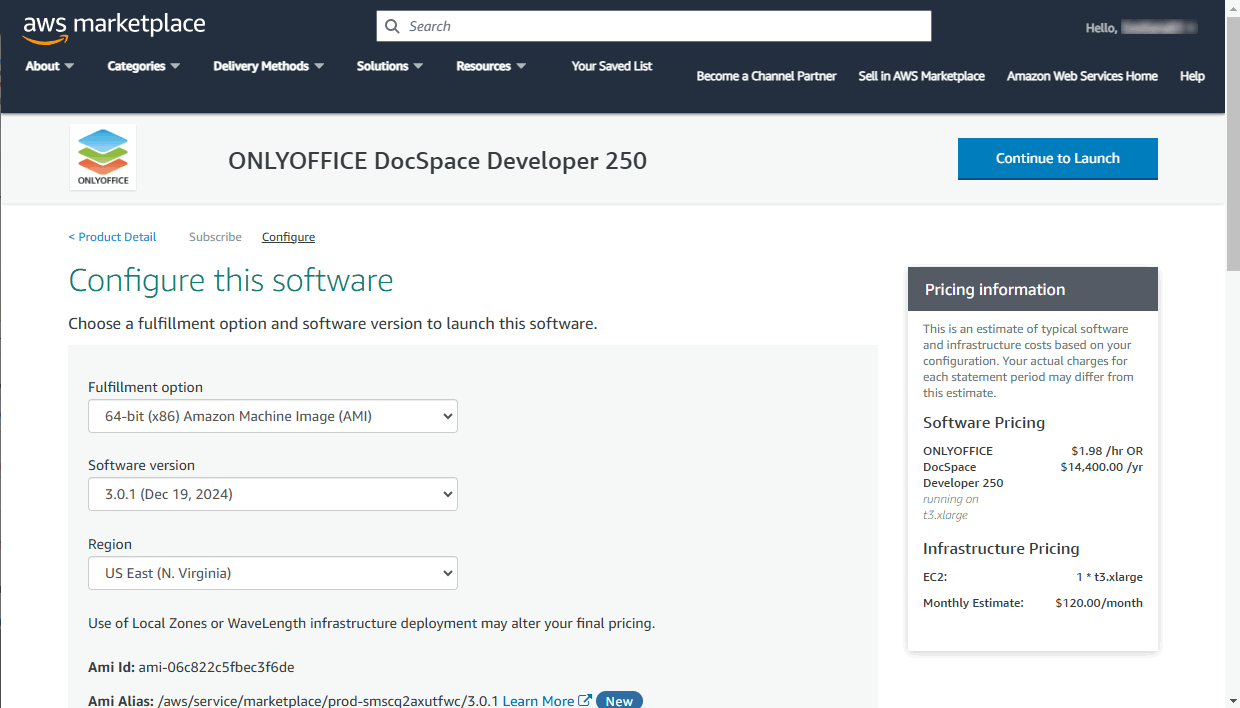
Sur la page Configure this software (Configurer ce logiciel), cliquez sur Continue to Launch (Continuer à démarrer) dans le coin supérieur droit.
La page Launch this software (Démarrer ce logiciel) s'affiche. Sur cette page, vous pouvez vérifier une nouvelle fois les Configuration Details (Détails de configuration).
Dans la section Choose Action (Choisir une action), vous pouvez sélectionner la méthode de lancement de l'instance. L'option par défaut est Launch from Website (Démarrer depuis le site web). Laissez-la telle quelle pour déployer l'instance à l'aide de l'assistant de lancement d'instance rendu disponible sur cette page.
Il est également possible de démarrer l'instance à l'aide de la console Amazon EC2. Pour ce faire, sélectionnez l'option Launch through EC2 (Démarrer via EC2) du menu et cliquez sur le bouton Launch (Démarrer). Vous êtes redirigé vers l'Launch Instance Wizard (Assistant de lancement d'instance) dans votre Console de gestion AWS où vous pouvez sélectionner le type d'instance, paramétrer les détails d'instance, ajouter du stockage, des tags et paramétrer le groupe de sécurité. Ce guide ne vise pas à décrire une telle méthode de lancement d'instance.
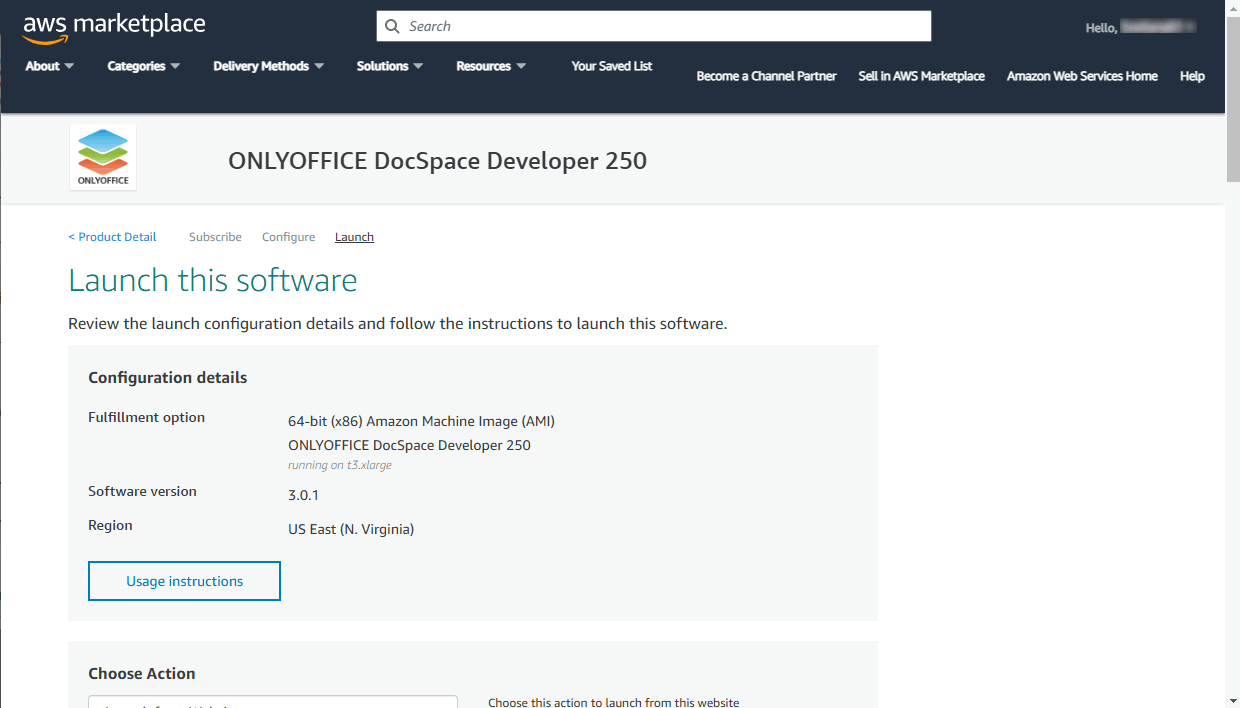
Il y a une seule option disponible dans la section EC2 Instance Type (en fonction du type d'instance ONLYOFFICE Apps Développeur et le nombre d'utilisateurs déjà sélectionné).
Laissez les paramètres par défaut dans les sections VPC Settings (Paramètres VPC) et Subnet Settings (Paramètres sous-réseau).
Il vous faut créer un nouveau Groupe de sécurité et générer une Paire de clés.
Créer un nouveau groupe de sécurité
Le groupe de sécurité permet de limiter l'accès à votre instance pour autoriser l'accès uniquement aux adresses IP connues.
Dans la section Security Group Settings (Paramètres de groupe de sécurité), cliquez sur Create New Based on Seller Settings (Créer de nouveaux paramètres basés sur vendeur).
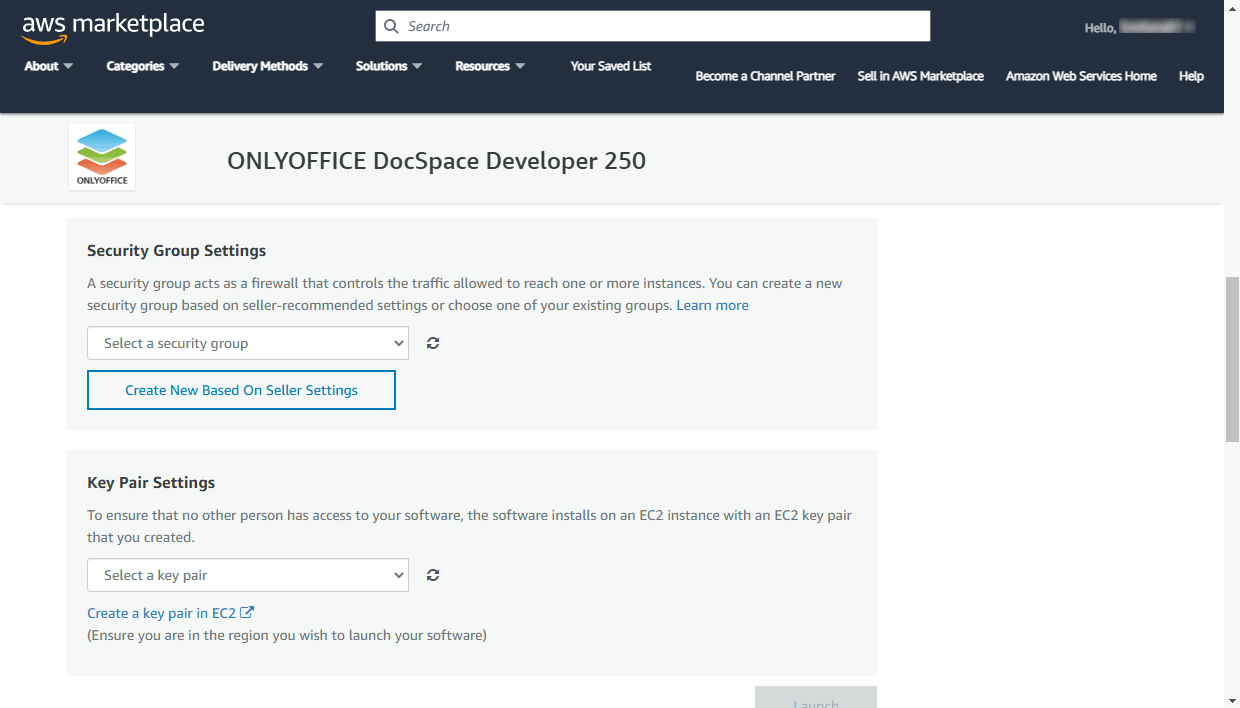
Saisissez le nom du groupe de sécurité (par exemple, ONLYOFFICE) et ajoutez sa description.
Utilisez la liste Source (IP or Group) pour définir les règles nécessaires. Vous pouvez indiquer une seule adresse IP ou une plage d'adresses IP, par exemple, 10.040.196.230/32.
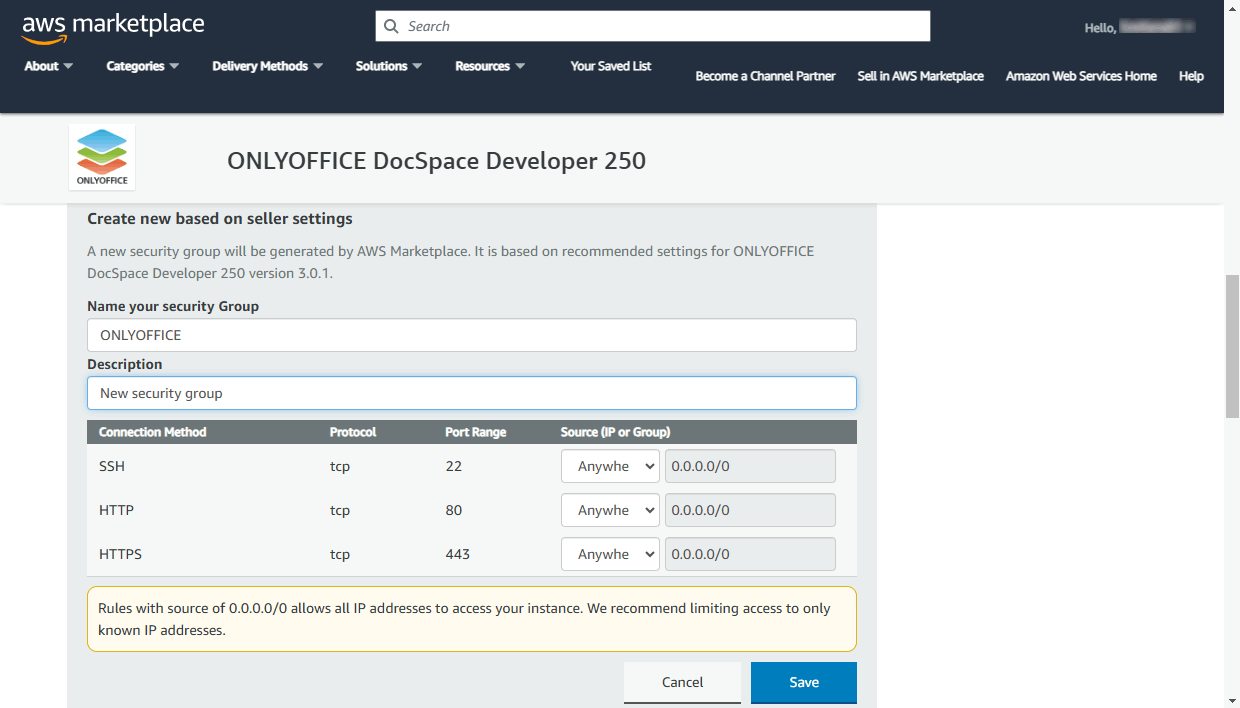
Les règles sont définies pour les ports suivants:
- SSH - port 22 est utilisé pour accéder au serveur avec un client SSH via le protocole SSH.
- HTTP - port 80 est utilisé pour accéder à votre espace de travail via un navigateur Internet avec le protocole HTTP.
- HTTPS - port 443 est utilisé pour accéder à votre espace de travail via un navigateur Internet avec le protocole sécurisé HTTPS.
Une fois que vous avez terminé, cliquez sur le bouton Save (Enregistrer).
Générer une paire de clés
Une paire de clés est un ensemble d'autorisations de sécurité lors de la connexion à votre instance via le protocole SSH avec un client SSH tel que PuTTY ou OpenSSH.
Dans la section Key Pair Settings (Paramètres d'une paire de clés), cliquez sur Create a key pair in EC2 (Créer une paire de clés dans EC2).
La Console de gestion AWS s'ouvrira dans un nouvel onglet de navigateur.
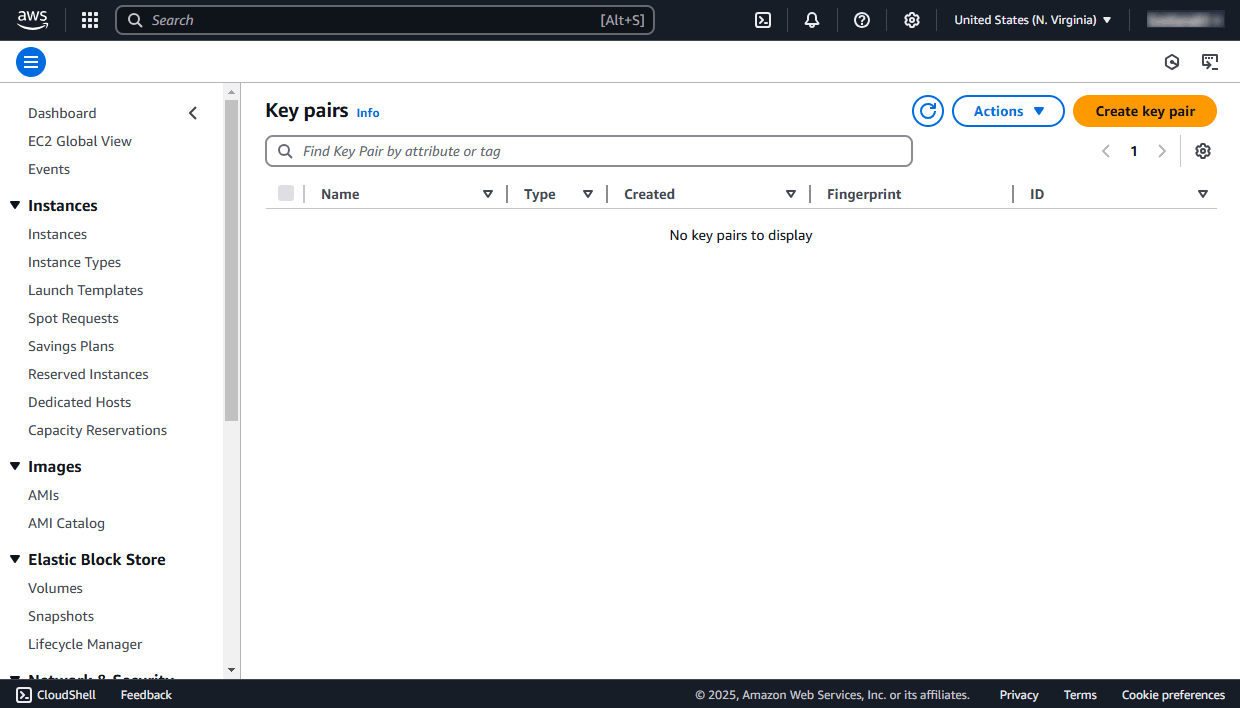
Vérifiez que la Région AWS en haut de la barre d'outils supérieure et la région où vous souhaitez démarrer l'instance correspondent.
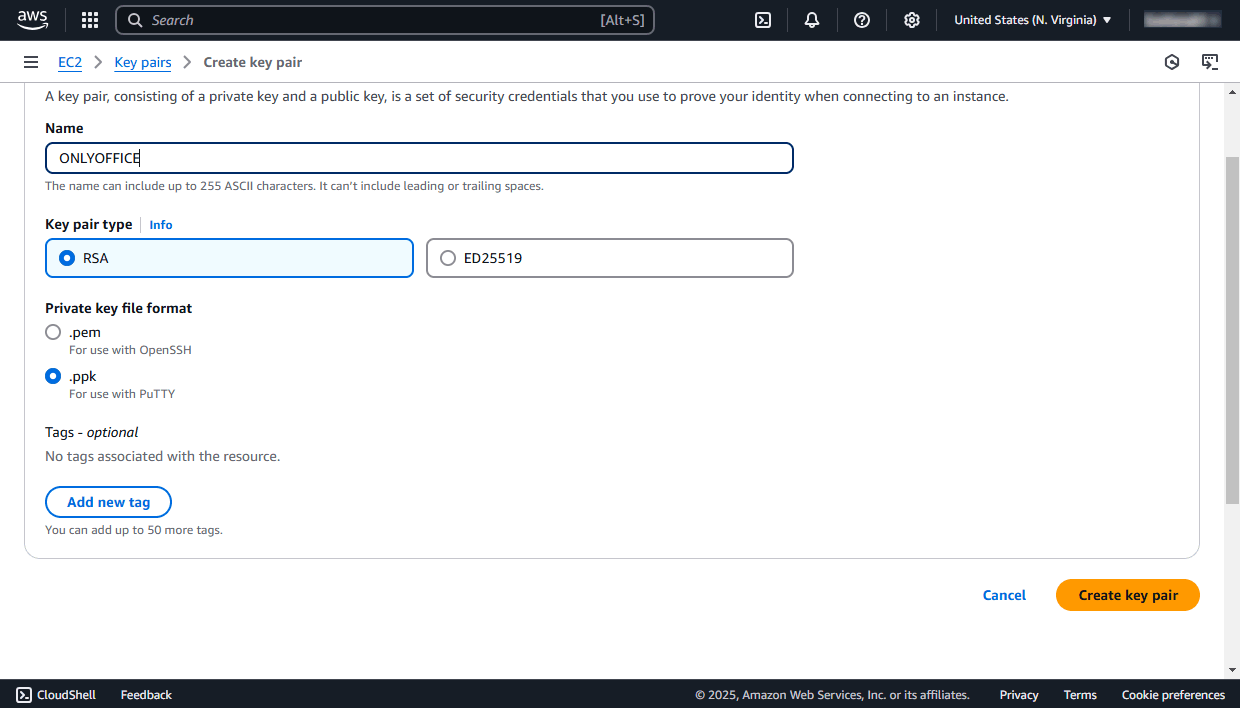
Cliquez sur Create key pair (Créer une paire de clés) dans le coin supérieur droit. Saisissez le nom de la paire de clés (par exemple, ONLYOFFICE) dans le champ approprié et sélectionnez le format du fichier en fonction du logiciel que vous allez utiliser pour vous connecter à distance:
pemest utilisé pour OpenSSHppkest utilisé pour PuTTY
Cliquez sur le bouton Create key pair (Créer une paire de clés) au-dessous.
La clé publique sera stockée dans AWS EC2. Le fichier .pem/.ppk contenant votre clé privée sera téléchargé sur votre machine locale dans le dossier Téléchargements par défaut. Veuillez copier ce fichier et gardez-le dans un endroit sécurisé.
Retournez à AWS Marketplace, actualisez le champ de la paire de clés à l'aide de l'icône située à sa droite, puis sélectionnez dans la liste la paire de clés créée.
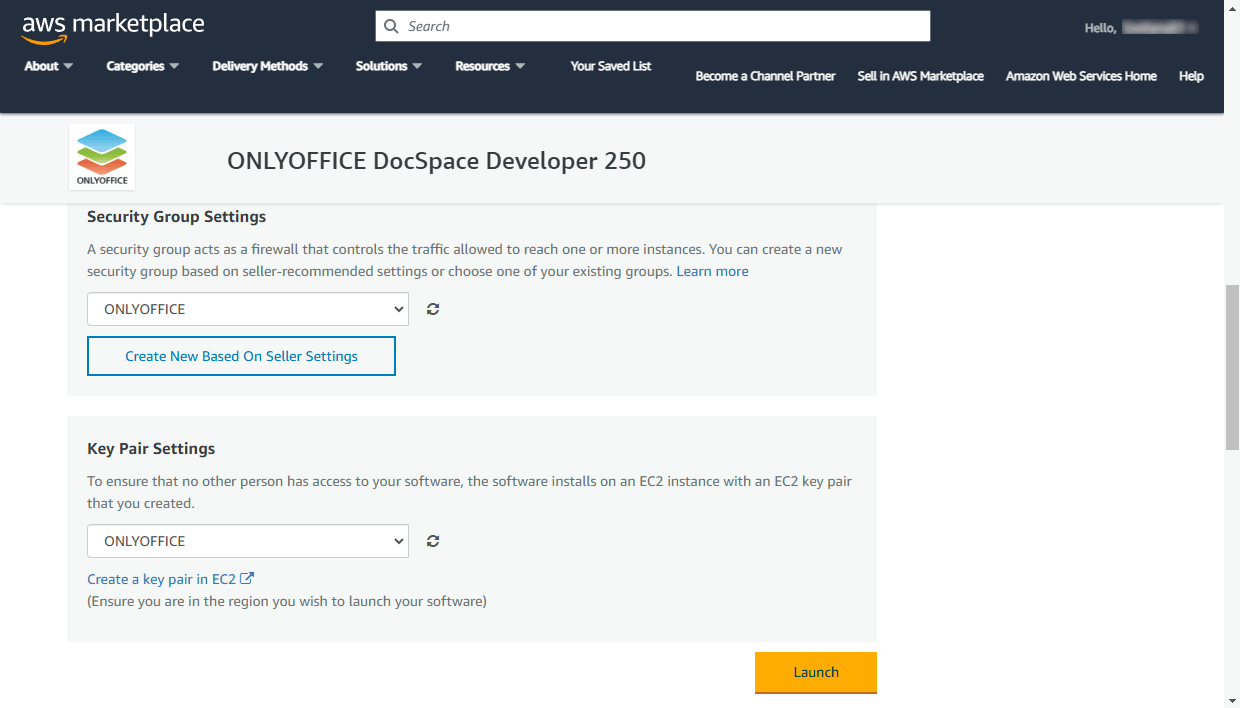
Après quoi, le bouton Launch (Démarrer) devient actif. Cliquez sur Launch (Démarrer) et attendez que l'instance soit déployée. Une fois terminé, le message de déploiement avec succès apparaît.
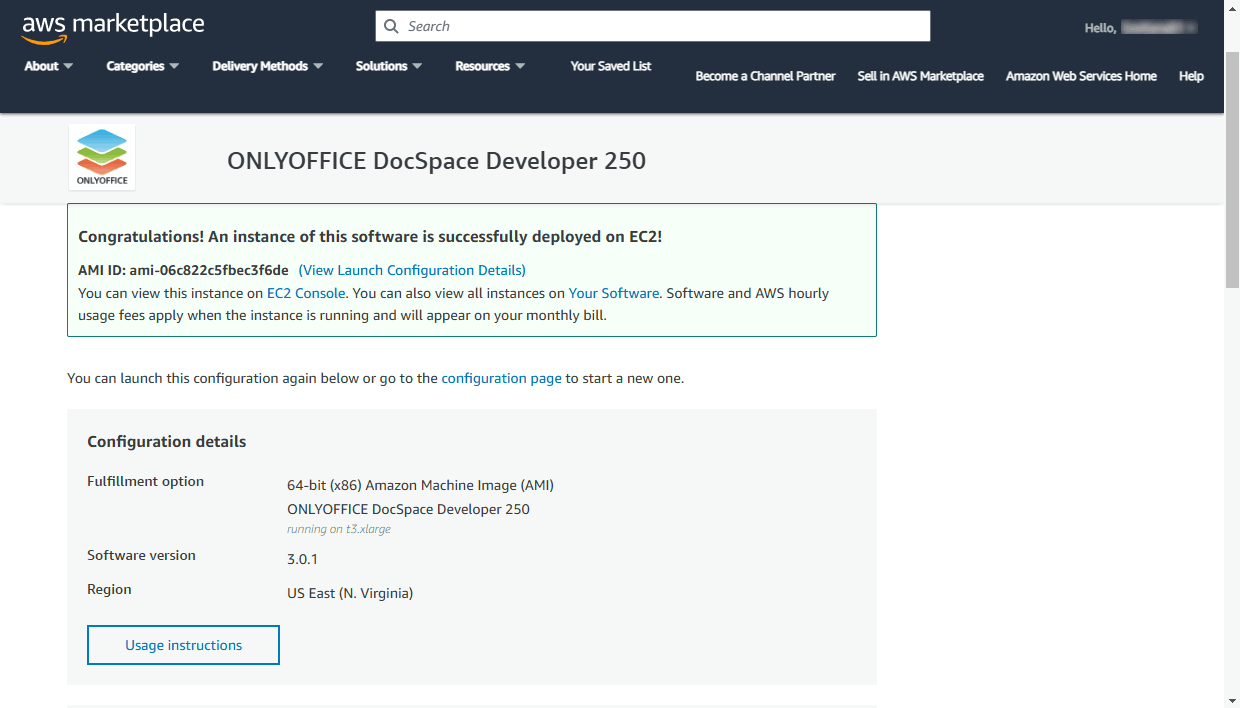
Cliquez sur le lien EC2 Console (Console EC2) dans ce message pour ouvrir les détails de l'instance dans la Console de gestion AWS.
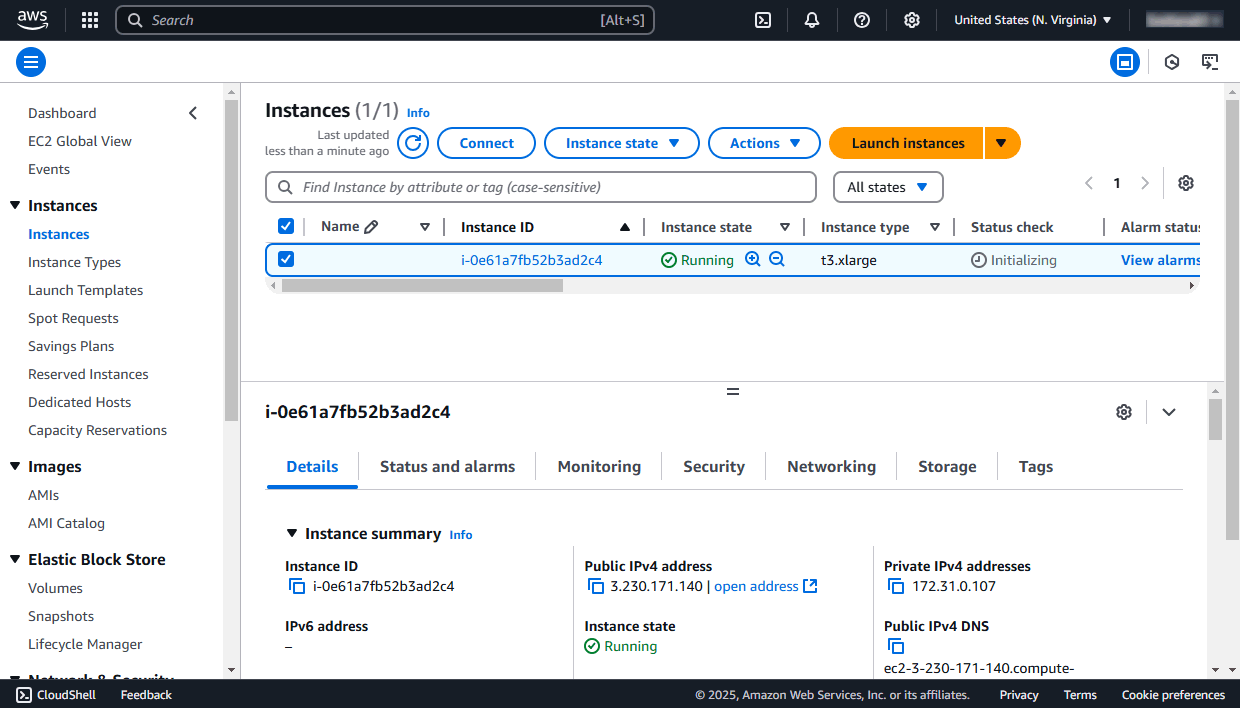
Cela peut prendre un certain temps pour que l'instance devienne complètement fonctionnelle. Vérifiez que le statut de l'instance a évolué de 'pending' à 'running' dans la colonne Instance state (État d'instance) et que le statut d'instance a été inspecté. Cette information est disponible dans la colonne Status checks (Vérification du statut).
Ensuite, vous pouvez vous connecter à votre instance via un navigateur Internet ou via SSH.
Étape 3. Accéder à votre espace de travail depuis un navigateur
Pour accéder à votre espace de travail depuis un navigateur, vous pouvez utiliser le Public DNS ou l'IP address de l'instance.
On peut les trouver dans la Console de gestion AWS. Passez à la section Instances dans le menu gauche, choisissez votre région (US East (N. Virginia) par défaut) et sélectionnez l'instance ONLYOFFICE dans la liste et ouvrez les détails de l'instance.
Sous l'onglet Description, cliquez sur l'icône  à gauche de Public IPv4 DNS ou Public IPv4 address pour copier la valeur nécessaire dans le presse-papiers.
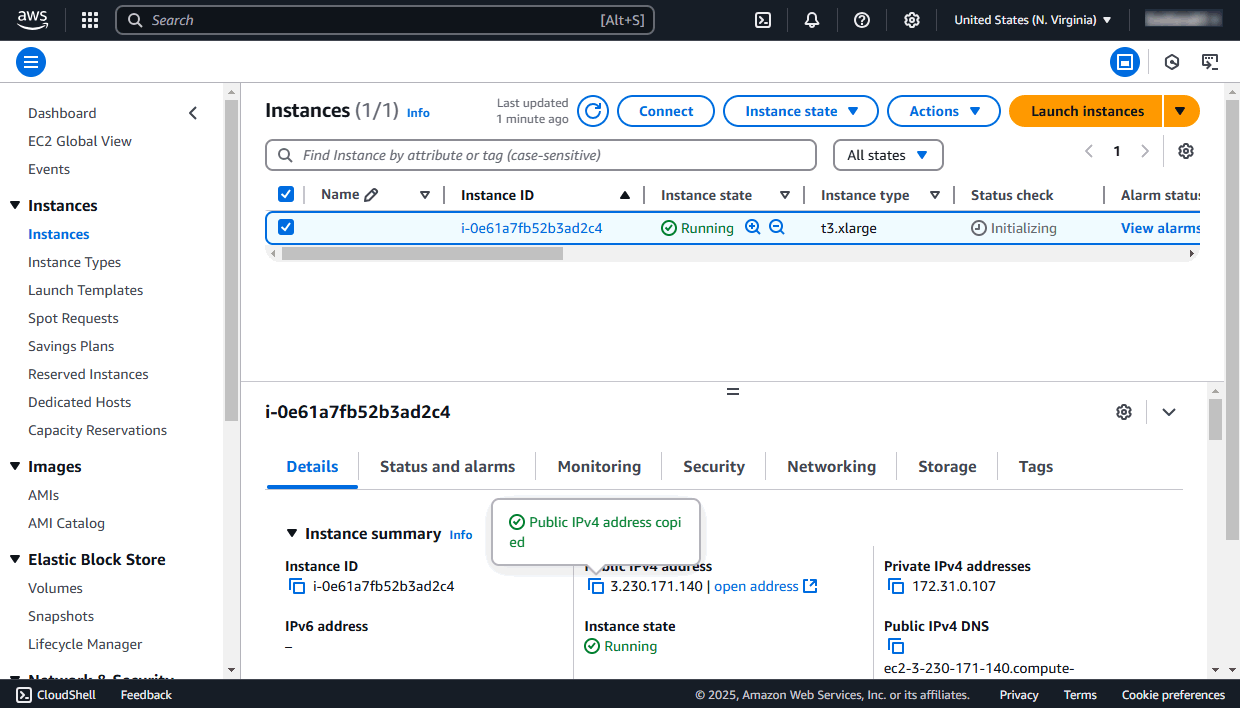
Dans une barre d'adresse d'un navigateur, saisissez http:// + your instance IP address or Public DNS. L'initialisation de votre espace de travail peut prendre quelques minutes.
L'assistant de configuration de l'espace de travail s'affiche.
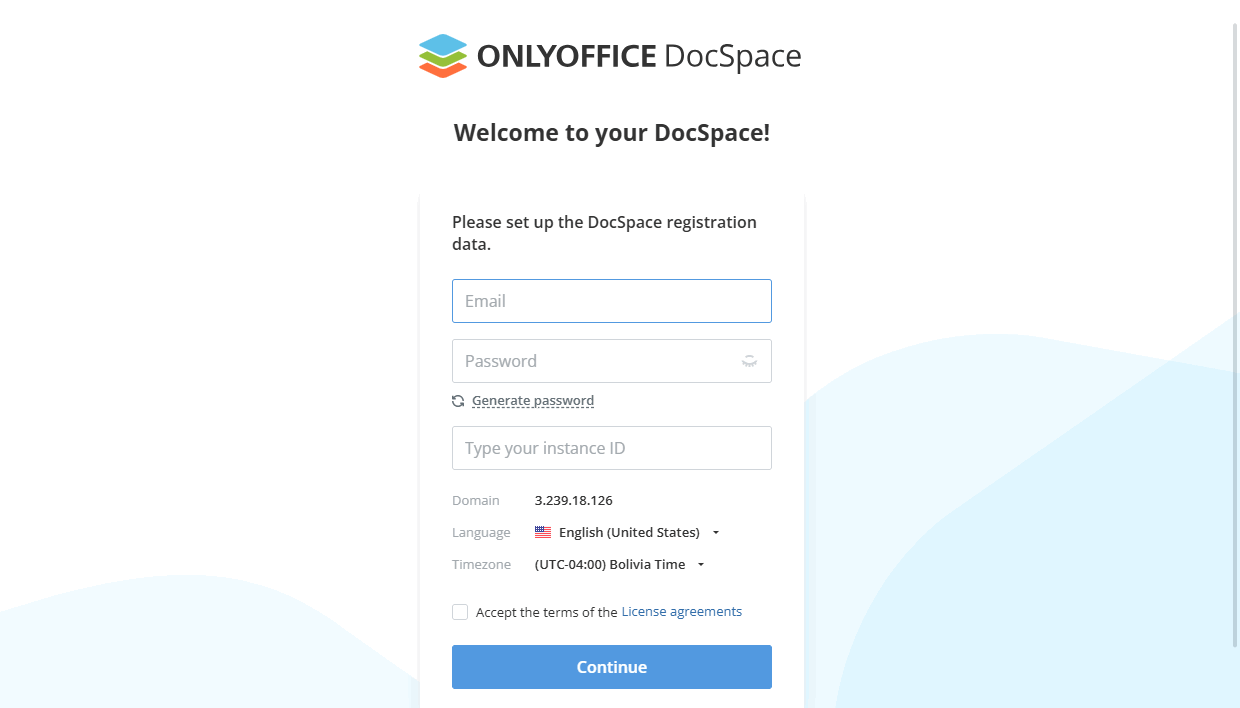
Saisissez votre adresse e-mail. Définissez et validez le mot de passe pour votre compte. Par défaut, le mot de passe doit comporter entre 8 et 30 caractères.
Vous allez utiliser cet email et ce mot de passe pour accéder au compte administrateur de votre espace de travail depuis un navigateur.
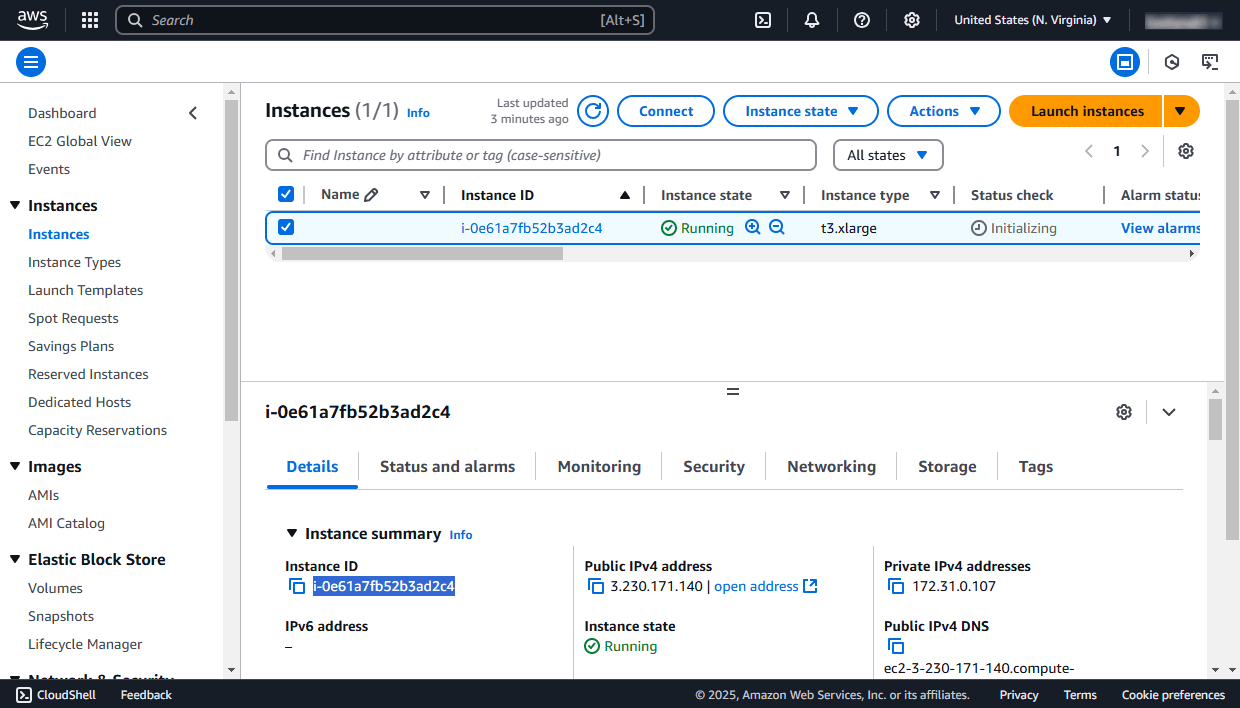
Saisissez l'identifiant de l'instance dans le champ approprié. Il se trouve dans Console de gestion AWS sous l'onglet Description de l'instance. Cliquez sur l'icône à gauche de l'identifiant de l'instance pour le copier dans le presse-papiers.
Utilisez les listes déroulantes appropriées pour modifier la langue et le fuseau horaire de l'espace de travail. Le fuseau horaire doit être indiqué pour assurer le bon fonctionnement des notifications.
Acceptez les conditions générales d'utilisation. Cliquez sur Continuer.
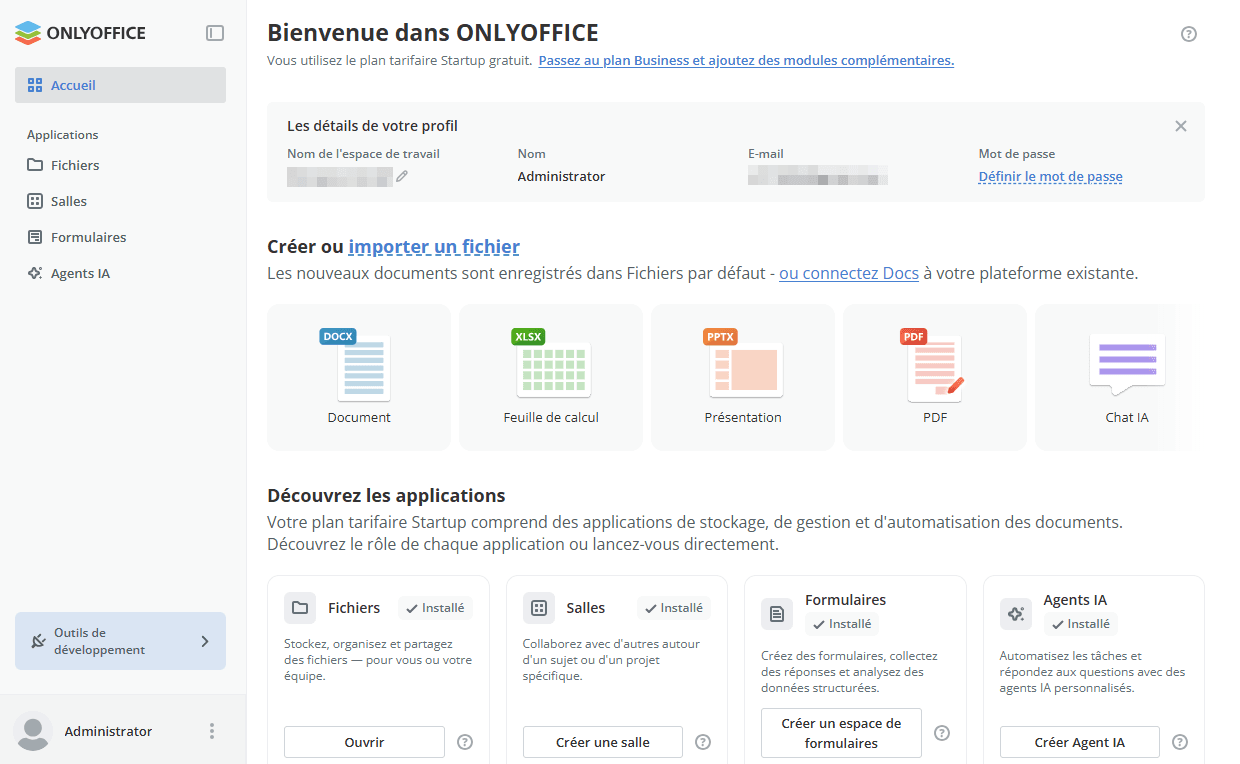
C'est fait. Votre espace de travail est créé.
Étape 4. Se connecter au serveur en SSH
Pour administrer et configurer votre espace de travail à distance, vous pouvez vous connecter à votre serveur virtuel via SSH en utilisant le nom d'utilisateur ubuntu et votre clé privée SSH.
Sur Windows, vous pouvez utiliser l'outil PuTTY.
Le fichier de clé privée AWS généré lors du déploiement de l'instance est utilisé pour l'authentification à la place d'un mot de passe.
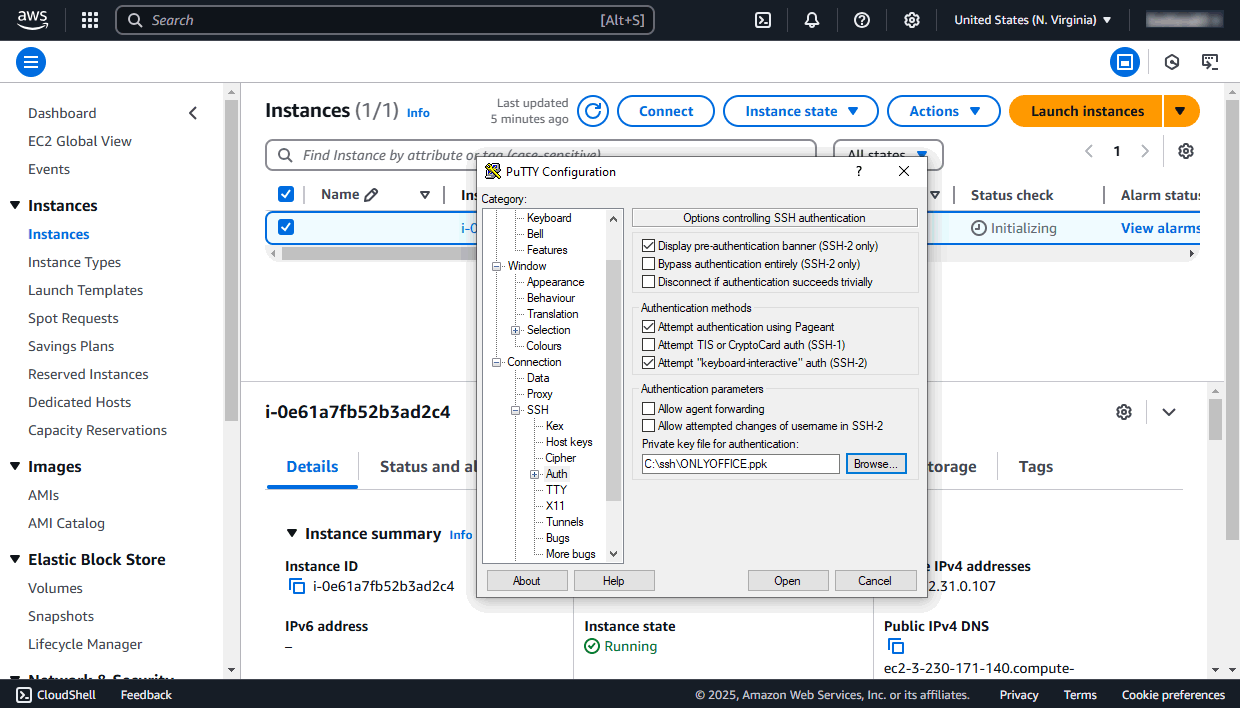
Lancez PuTTY. Sur le panneau de navigation gauche, accédez à la section Connection -> SSH -> Auth. Passez à Authentication parameters -> Private key file for authentication (Paramètres d'authentification -> Fichier de clé privée d'authentification), cliquez sur Browse (Parcourir) et trouvez le chemin d'accès au fichier .ppk stocké sur votre machine locale.
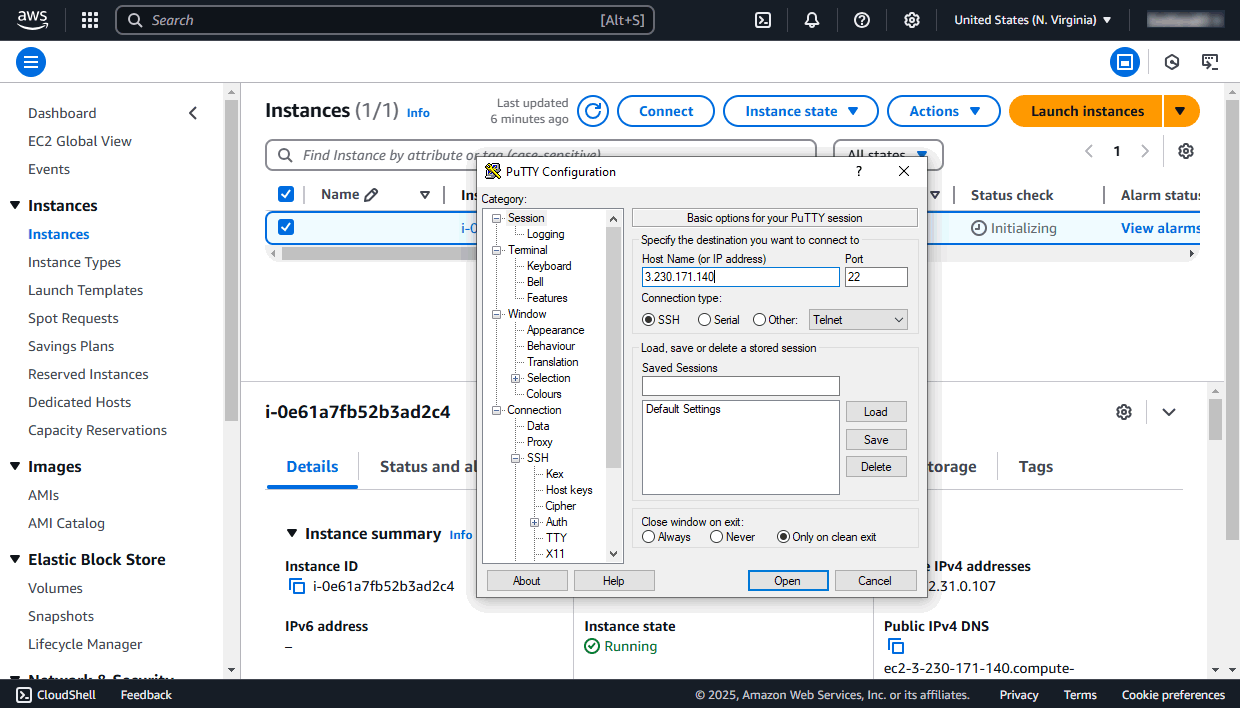
Revenez à Session sur le panneau de navigation gauche. Saisissez l'instance Public DNS (DNS public) ou IP address (Adresse IP) dans le champ Host Name or IP address (Nom d'hôte ou Adresse IP), assurez-vous d'indiquer le port 22 et le type de connexion SSH et cliquez sur Open (Ouvrir).
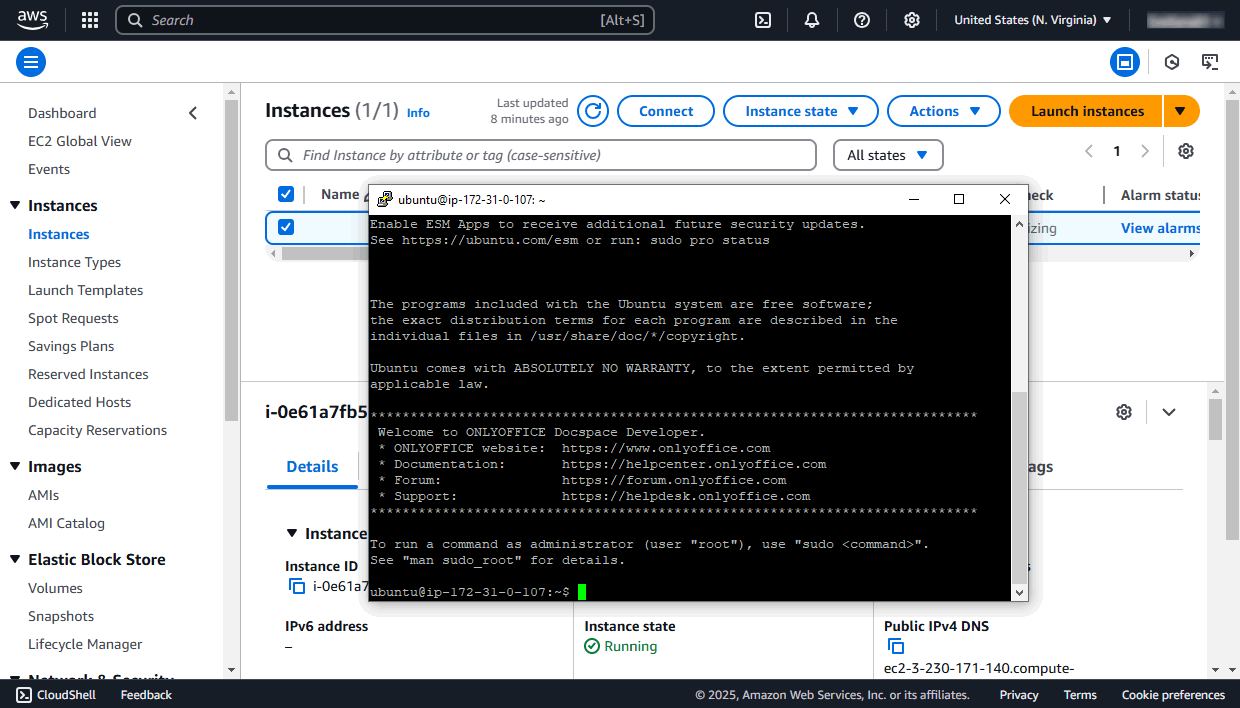
Ensuite, cliquez sur Yes (Oui) dans la fenêtre PuTTY Security Alert (Alerte de sécurité PuTTY). Saisissez le nom d'utilisateur ubuntu et appuyez sur Entrée.
Sur Linux, vous pouvez utiliser un client SSH tel que OpenSSH.
Il vous faut indiquer le chemin d'accès au fichier .pem contenant votre clé privée et stocké sur votre machine locale, le nom d'utilisateur ubuntu ainsi que l'IP address ou le Public DNS de votre instance.
Saisissez la commande suivante dans votre terminal et spécifiez des valeurs actuelles pour le chemin d'accès du fichier .pem et l'IP Address:
ssh -i /path/onlyoffice.pem ubuntu@your_instance_ip
Tapez yes pour poursuivre la connexion au serveur. Pour en savoir plus, veuillez consulter la documentation AWS.