LDAP
Lors de l'utilisation d'ONLYOFFICE Apps, la première chose à faire est de créer des comptes pour tous les employés de votre entreprise. Mais si votre entreprise compte plus de 50 personnes, la création des comptes des nouveaux utilisateurs de l'espace de travail prendra beaucoup de temps. L'option Paramètres LDAP permet d'importer les utilisateurs et les groupes nécessaires depuis un serveur LDAP (par ex. OpenLDAP Server ou Microsoft Active Directory) vers votre espace de travail, littéralement en quelques minutes. Les nouveaux utilisateurs, quant à eux, n'ont pas besoin de retenir de nouveaux mots de passe et identifiants, car ils se connecteront à l'espace de travail à l'aide des informations d'identification stockées sur votre serveur LDAP.
Les utilisateurs seront importés immédiatement après l'enregistrement des paramètres. Les utilisateurs ajoutés ultérieurement seront importés lors de leur première connexion à l'espace de travail.
Pour autoriser la connexion via LDAP uniquement, désactivez l'invitation de nouveaux membres via Contacts dans les paramètres Sécurité -> Invitations.
C'est une option Payante (disponible uniquement pour le plan payant Business).
Importer des utilisateurs et des groupes
Si vous vous connectez à un Active Directory qui compte plus de 1000 utilisateurs, vous devez augmenter la limite AD MaxPageSize = 1000 à l'aide de l'utilitaire ntdsutil. Des instructions détaillées sont disponibles ici.
-
Connectez-vous à votre espace de travail ONLYOFFICE Apps.
-
Utilisez le menu
 dans le coin inférieur gauche et sélectionnez l'option Paramètres.
-
Ouvrez la page Paramètres LDAP dans la section Intégration sur le panneau latéral gauche.
-
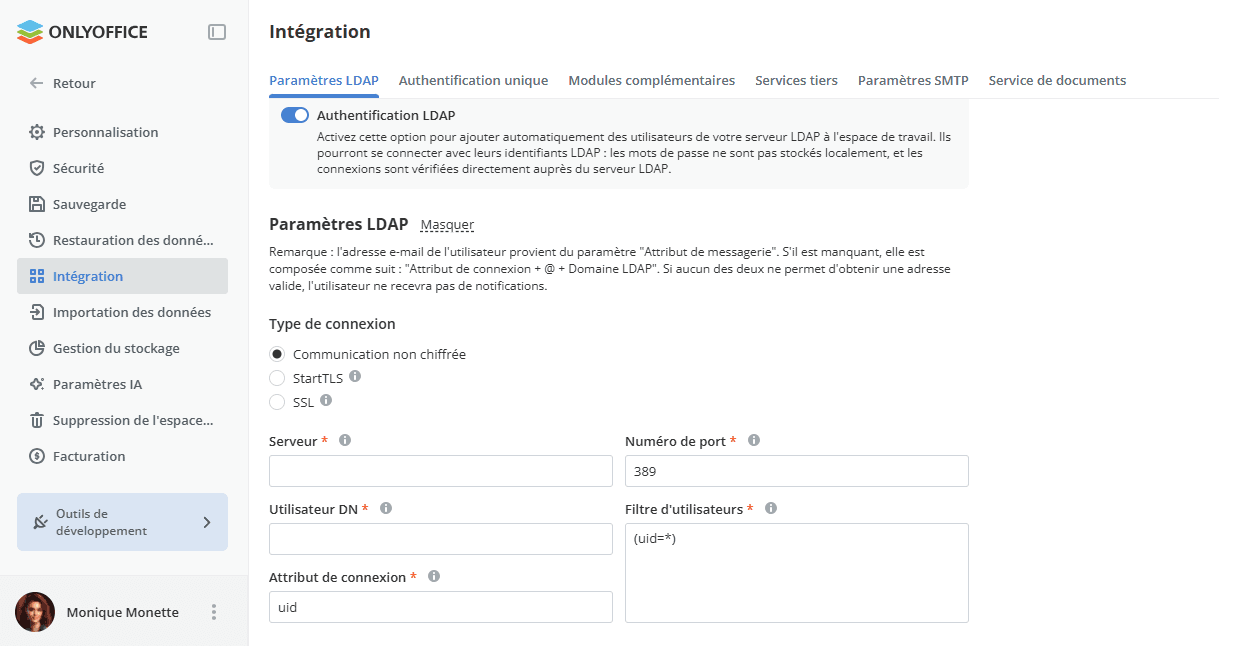
Cliquez sur le commutateur Authentification LDAP (utilisez le lien Afficher à côté du titre Paramètres LDAP pour afficher le formulaire de configuration si ce n'est pas la première fois que vous modifiez les paramètres).
-
Dans la section Type de connexion, sélectionnez l'une des options : Communication non chiffrée (utilisée par défaut), StartTLS pour sécuriser vos connexions à l'aide de la technologie StartTLS (dans ce cas, le port 389 est utilisé par défaut) ou SSL pour utiliser le protocole SSL (dans ce cas, le port 636 est utilisé).
-
Remplissez les champs nécessaires à l'importation des utilisateurs (les champs obligatoires sont identifiés par un astérisque) :
 Avertissement
Veuillez noter que, si vous avez déjà importé des utilisateurs et modifié certains paramètres (par ex. Serveur, Filtre d'utilisateurs, Utilisateur DN, Filtre de groupes, Groupe DN), tous les utilisateurs existants et leurs données, y compris les documents, les e-mails, etc., qui ne correspondent pas à ces nouveaux paramètres seront DÉSACTIVÉS. Nous vous recommandons vivement de créer une copie de sauvegarde avant de modifier ces paramètres.
-
dans le champ Serveur, saisissez l'URL du serveur LDAP sous la forme protocol://host, par ex. LDAP://example.com pour une connexion LDAP standard ou LDAPS://example.com pour une connexion LDAP sécurisée via SSL. Vous pouvez également indiquer l'adresse IP du serveur au lieu de son nom DNS : LDAP://192.168.3.202 ;
-
indiquez le Numéro de port utilisé pour accéder au serveur LDAP. Le port par défaut pour une connexion LDAP standard est 389. Si vous avez activé l'option StartTLS, le port 389 est également utilisé par défaut. Si l'option SSL est activée, le port 636 est utilisé ;
-
dans le champ Utilisateur DN (User Distinguished Name), indiquez le chemin absolu vers le répertoire de plus haut niveau qui contient les utilisateurs à importer. Ce paramètre définit le nœud où la recherche commence. Vous pouvez indiquer le répertoire racine, par ex.
dc=example,dc=com, pour rechercher les utilisateurs dans tout le répertoire, ou indiquer une zone de recherche précise, par ex.ou=groupname,dc=example,dc=com, pour rechercher les utilisateurs dans le groupe indiqué ; -
indiquez la valeur de l'Attribut de connexion (un attribut de la fiche d'utilisateur qui correspond à l'identifiant que les utilisateurs du serveur LDAP utiliseront pour se connecter à ONLYOFFICE) ;
remarquePour le serveur OpenLDAP, utilisez les paramètres suivants :
- Filtre d'utilisateurs –
(uid=*) - Attribut de connexion –
uid
Pour Active Directory, utilisez les paramètres suivants :
- Filtre d'utilisateurs –
(userPrincipalName=*) - Attribut de connexion –
sAMAccountName
- Filtre d'utilisateurs –
-
remplissez le champ Filtre d'utilisateurs si vous devez importer les utilisateurs qui correspondent aux critères de recherche indiqués. La valeur de filtre par défaut
(uid=*)ou(userPrincipalName=*)permet d'importer tous les utilisateurs ;remarqueVous trouverez des exemples de syntaxe du filtre de recherche ici.
-
-
La section Correspondance des attributs permet d'établir une correspondance entre les champs de données utilisateur de l'espace de travail et les attributs de la fiche d'utilisateur du serveur LDAP. Indiquez les attributs du serveur LDAP qui correspondent aux champs utilisateur suivants de l'espace de travail :
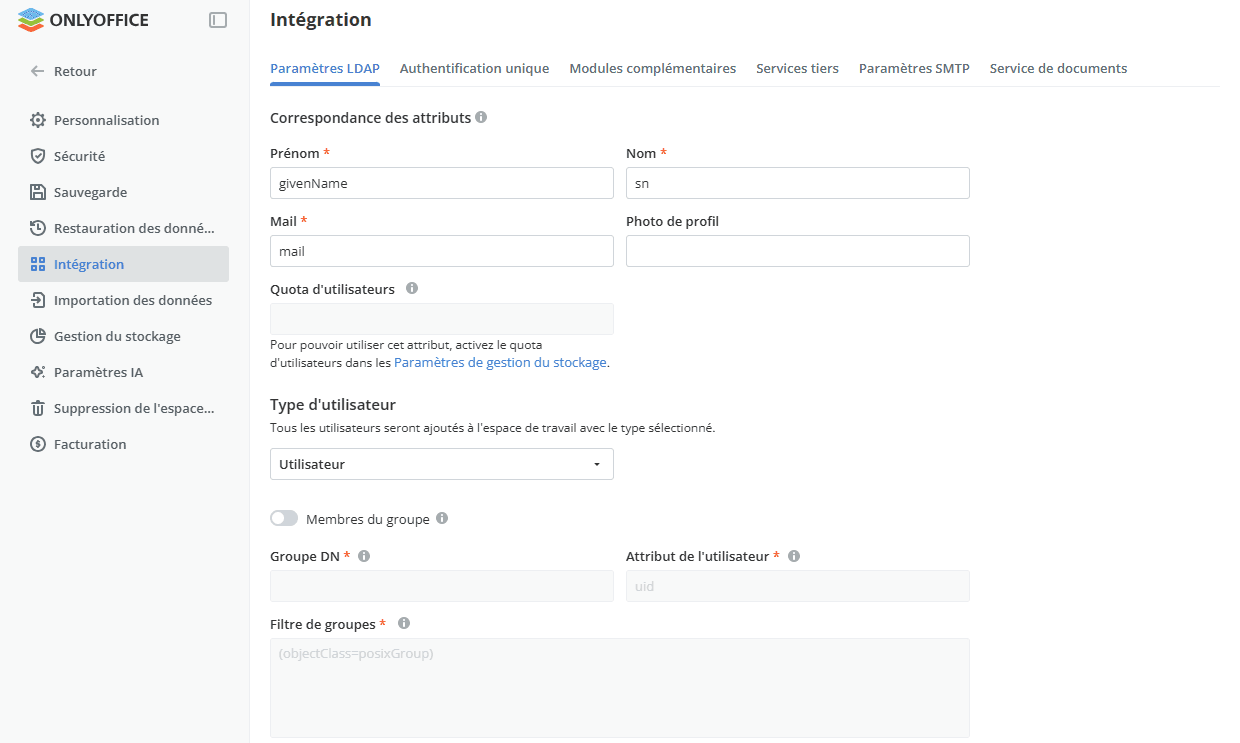
- Prénom (un attribut de la fiche d'utilisateur qui correspond au prénom de l'utilisateur)
- Nom (un attribut de la fiche d'utilisateur qui correspond au nom de l'utilisateur)
- Mail (un attribut de la fiche d'utilisateur qui correspond à l'adresse e-mail de l'utilisateur)
- Photo de profil (un attribut de la fiche d'utilisateur qui correspond à la photo de l'utilisateur)
Vous pouvez également ajouter les attributs suivants :
- Quota d'utilisateurs – pour définir un quota de stockage pour cet utilisateur, saisissez un nombre entier pour cet attribut dans le répertoire LDAP. La valeur du quota sera affichée en octets. Cet attribut ne s'applique que lors de la première configuration et peut être modifié manuellement dans la section Contacts. Pour pouvoir utiliser cet attribut, activez le quota d'utilisateurs dans les paramètres Gestion du stockage.
- Type d'utilisateur – tous les utilisateurs seront ajoutés à l'espace de travail avec le type sélectionné (Utilisateur, Administrateur de salle, Super-administrateur). Le type Utilisateur est sélectionné par défaut. Les utilisateurs peuvent uniquement accéder aux salles auxquelles les administrateurs les invitent et ne peuvent pas créer leurs propres salles, dossiers ou fichiers. Sélectionnez un autre type pour accorder plus d'autorisations. Sinon, vous pouvez modifier le type manuellement dans la section Contacts.
-
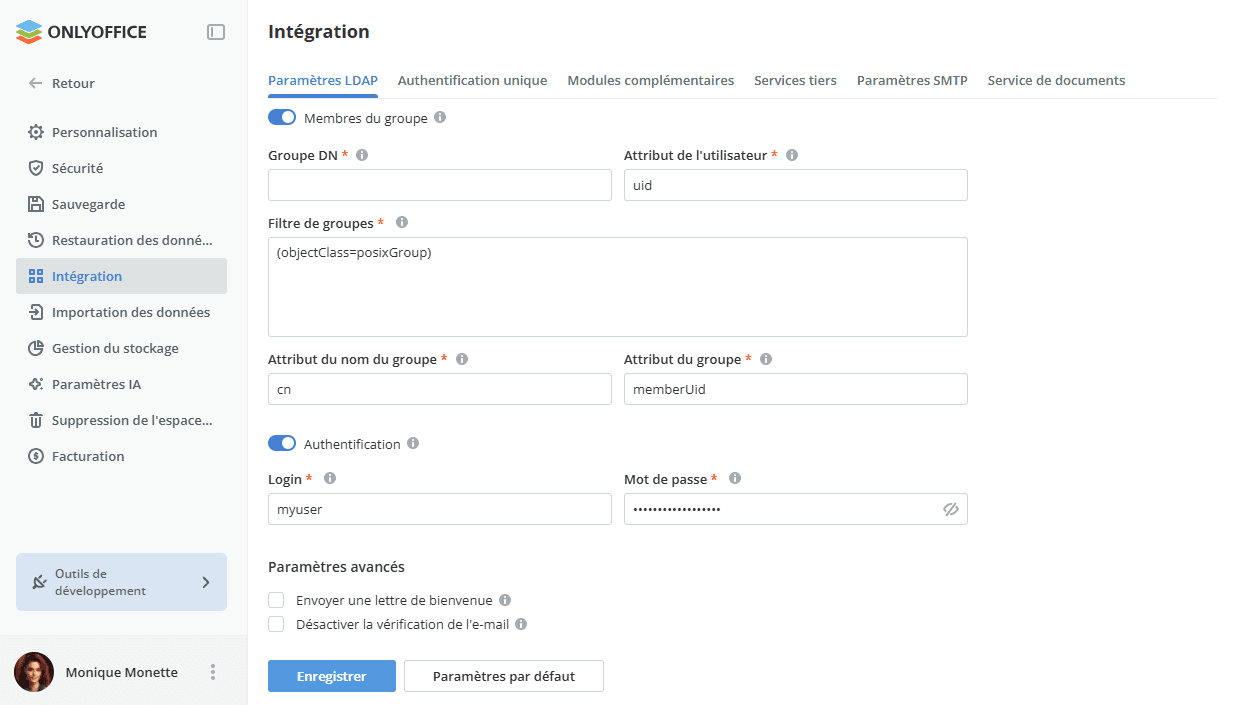
Activez le commutateur Membres du groupe si vous souhaitez ajouter des groupes du serveur LDAP à votre espace de travail, puis remplissez les champs nécessaires :
remarqueVeuillez noter que, si vous décidez d'ajouter des groupes, seuls les utilisateurs appartenant à au moins un groupe seront ajoutés.
 Avertissement
Veuillez noter que, si vous avez déjà importé des utilisateurs et modifié certains paramètres (par ex. Serveur, Filtre d'utilisateurs, Utilisateur DN, Filtre de groupes, Groupe DN), tous les utilisateurs existants et leurs données, y compris les documents, les e-mails, etc., qui ne correspondent pas à ces nouveaux paramètres seront DÉSACTIVÉS. Nous vous recommandons vivement de créer une copie de sauvegarde avant de modifier ces paramètres.
-
dans le champ Groupe DN (Group Distinguished Name), indiquez le chemin absolu vers le répertoire de plus haut niveau qui contient les groupes à importer, par ex.
ou=Groups,dc=example,dc=com. -
remplissez le champ Filtre de groupes si vous devez importer les groupes qui correspondent aux critères de recherche indiqués. La valeur de filtre par défaut
(objectClass=posixGroup)ou(objectClass=group)permet d'importer tous les groupes. -
les paramètres suivants sont définis par défaut, mais vous pouvez les modifier si nécessaire :
- Attribut de l'utilisateur (un attribut qui détermine si cet utilisateur est membre des groupes)
- Attribut du nom du groupe (un attribut qui correspond au nom du groupe auquel l'utilisateur appartient)
- Attribut du groupe (un attribut qui indique les utilisateurs que le groupe comprend)
remarquePour le serveur OpenLDAP, utilisez les paramètres suivants :
- Filtre de groupes –
(objectClass=posixGroup) - Attribut de l'utilisateur –
uid - Attribut du groupe –
memberUid
Pour Active Directory, utilisez les paramètres suivants :
- Filtre de groupes –
(objectClass=group) - Attribut de l'utilisateur –
distinguishedName - Attribut du groupe –
member
-
-
Activez le commutateur Authentification si l'utilisateur Windows actuel n'a pas les droits de lecture sur le serveur LDAP / Active Directory. Dans les champs Login et Mot de passe, saisissez les informations d'identification de l'utilisateur qui a le droit de lire les données du serveur LDAP (par défaut, il s'agit de l'identifiant et du mot de passe de la session Windows en cours).
-
Cochez la case Envoyer une lettre de bienvenue dans la section Paramètres avancés si vous souhaitez envoyer des invitations par e-mail à tous les nouveaux utilisateurs. Le message de bienvenue contient un bouton qui permet aux utilisateurs d'accéder à la page de connexion de l'espace de travail et d'activer leur adresse e-mail. Cette option n'est disponible que si la correspondance de l'attribut de messagerie est configurée.
-
Cochez la case Désactiver la vérification de l'e-mail dans la section Paramètres avancés si vous souhaitez désactiver l'activation de l'adresse e-mail pour les utilisateurs LDAP. Si cette case est cochée, les utilisateurs LDAP n'auront pas besoin de vérifier leur adresse e-mail après la première autorisation dans l'espace de travail.
-
Cliquez sur le bouton Enregistrer. Pour rétablir les valeurs par défaut du formulaire, utilisez le bouton Paramètres par défaut situé à côté.
-
Dans la fenêtre Confirmation de l'importation qui s'affiche, cliquez sur le bouton OK pour démarrer l'importation des utilisateurs.
Le processus d'importation prendra un certain temps en fonction du nombre d'utilisateurs et de groupes, des caractéristiques de l'ordinateur, etc.
Veuillez noter : l'adresse e-mail de l'utilisateur de l'espace de travail provient du paramètre Attribut de messagerie. Si elle est manquante, elle sera composée comme suit : Login Attribute + @ + LDAP Domain.
- S'il existe déjà un utilisateur avec une telle adresse e-mail dans l'espace de travail, cet utilisateur sera automatiquement synchronisé avec l'utilisateur LDAP.
- Si cette adresse e-mail n'existe pas, l'utilisateur ne recevra aucune notification de l'espace de travail.
Il existe certaines particularités :
- le propriétaire de l'espace de travail n'est pas affecté par la modification des droits d'accès via LDAP ;
- si le propriétaire de l'espace de travail a été exclu du filtre d'utilisateurs ou de groupes, il cesse d'être un utilisateur LDAP, mais reste toujours actif ;
- lors de la désactivation de LDAP, tous les droits d'accès accordés aux utilisateurs via LDAP sont retirés ;
- si l'utilisateur qui a désactivé LDAP doit perdre ses droits d'administrateur, ses droits d'administrateur ne sont pas affectés et l'utilisateur reçoit une notification ;
- si un utilisateur a été exclu du filtre d'utilisateurs ou de groupes, il reste actif et reçoit une notification indiquant que le mot de passe LDAP n'est plus actif et qu'il doit être modifié sur la page des paramètres du profil ;
- si un utilisateur tente de se retirer ses propres droits d'administrateur (à la fois via les paramètres des droits d'accès et en s'excluant lui-même du filtre d'utilisateurs ou de groupes), ses droits d'administrateur ne sont pas affectés et l'utilisateur reçoit une notification.
Authentification des utilisateurs LDAP
Chaque utilisateur importé pourra se connecter à l'espace de travail à l'aide de l'identifiant composé selon les schémas suivants :
- Attribut de connexion, par ex.
Andrew.Stone - Attribut de connexion + @ + Domaine LDAP, par ex.
Andrew.Stone@example.com - Domaine LDAP + \ + Attribut de connexion (les noms de domaine incomplets sont pris en charge), par ex.
example\Andrew.Stone
Sur la page d'autorisation, l'option Se connecter au domaine est disponible : elle permet de transférer le mot de passe sous une forme explicite. Les utilisateurs de l'espace de travail qui ne font pas partie du domaine peuvent décocher ce paramètre. Dans ce cas, le mot de passe sera transféré sous une forme hachée.
Les profils des utilisateurs importés dans la section Contacts seront marqués de l'icône  pour les administrateurs de l'espace de travail. Les champs du profil utilisateur qui ont été importés à l'aide de LDAP ne peuvent pas être modifiés, à l'exception du Type d'utilisateur et du Quota d'utilisateurs définis comme valeurs initiales.
Synchronisation des données LDAP
Si vous modifiez les données de votre serveur LDAP (par ex. si vous ajoutez de nouveaux utilisateurs ou groupes, renommez des groupes existants ou modifiez des informations dans une fiche d'utilisateur), vous pouvez facilement synchroniser les données de l'espace de travail avec les nouvelles informations de votre serveur LDAP.
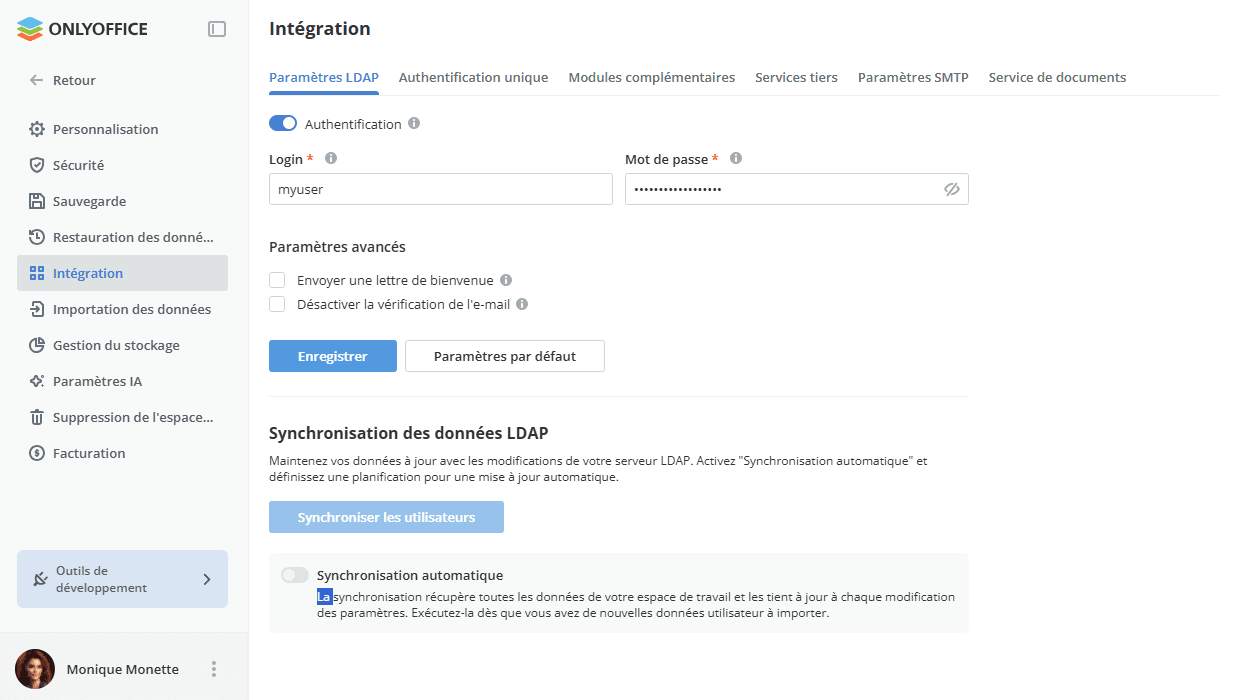
Pour ajuster les options de synchronisation, accédez à la section Synchronisation des données LDAP, activez le commutateur Synchronisation automatique et définissez l'heure à laquelle la synchronisation automatique doit être effectuée : vous pouvez synchroniser les données chaque heure à une minute précise, ou chaque jour à une heure précise, ainsi que chaque semaine ou chaque mois à un jour et une heure précis. Cliquez sur Enregistrer pour appliquer les paramètres. Il est également possible de synchroniser les données manuellement en cliquant sur le bouton Synchroniser les utilisateurs dans la section Synchronisation des données LDAP en bas de la page. Vous pouvez également utiliser le bouton Enregistrer situé sous la section Paramètres LDAP.
Les informations concernant un utilisateur particulier seront également synchronisées après la connexion de cet utilisateur à l'espace de travail.