Utiliser ONLYOFFICE Docs derrière le proxy
Introduction
ONLYOFFICE Docs fonctionne en tant qu'application en ligne et il faut souvent l'intégrer aux réseaux internes. Aujourd'hui, de nombreux réseaux utilisent différents serveurs web comme serveurs proxy pour certains buts. Donc, il est important de faire fonctionner ONLYOFFICE Docs via un serveur proxy. Les serveurs web les plus courants sont NGINX et Apache qui sont devenus populaires grâce à leur flexibilité, vitesse et puissance. Un autre serveur connu, HAProxy, a été initialement destiné au fonctionnement en tant qu'équilibrage de charge. Træfik est également un proxy inverse et un équilibrage de charge moderne et populaire. Cet article propose des exemples de configuration tout prêts pour exécuter ONLYOFFICE Docs derrière ces quatre serveurs proxy.
Afin de rendre ONLYOFFICE Docs accessible aux ordinateurs hôtes clients, il faut personnaliser les en-têtes HTTP. Ils sont destinés au stockage d'information concernant le client lors de l'envoi de la requête vers le serveur via proxy. Il est nécessaire de personnaliser les deux types d'en-têtes : X-Forwarded-Proto et X-Forwarded-Host. X-Forwarded-Proto est l'en-tête standard de fait servant à identifier le protocole (HTTP ou HTTPS) qui a été utilisé par un client pour établir la connexion à un serveur proxy ou à un équilibrage de charge. X-Forwarded-Host est l'en-tête standard servant à identifier l'hôte d'origine demandé par le client dans l'en-tête de la requête HTTP Host.
Il existe trois scénarios principaux pour configurer un serveur proxy. Voici quelques exemples qui vous aideront à le faire.
Scénario standard (redirection vers le serveur local)
Ce scénario est utilisé lorsqu'il ne faut que rediriger le trafic sortant vers le serveur local :
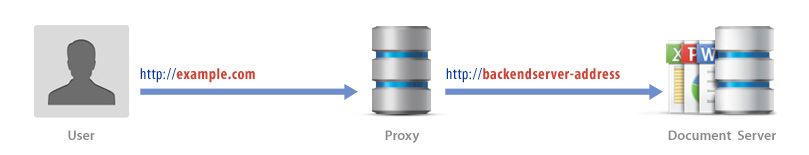
Voici les configurations toutes prêtes pour un serveur proxy :
Redirection de HTTPS vers HTTP
Ce scénario est utilisé s'il est nécessaire d'assurer une connexion sécurisée pour que toutes les requêtes soient redirigées automatiquement vers HTTPS :
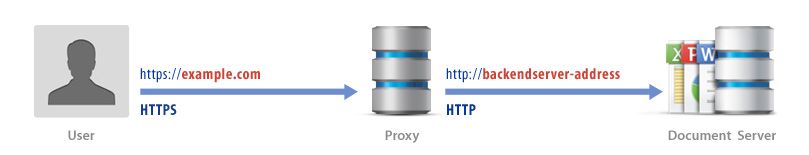
Voici les configurations toutes prêtes pour un serveur proxy :
Chemin d'accès virtuel
Ce scénario convient lorsqu'il faut mapper un répertoire sur votre hôte au chemin d'accès spécifié dans le serveur web :
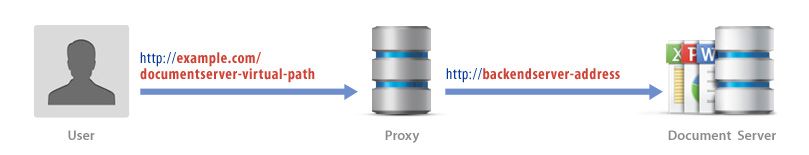
Voici les configurations toutes prêtes pour un serveur proxy :