Inicio de sesión único
Introducción
La sección de Inicio de sesión único permite habilitar la autenticación de terceros mediante SAML, ofreciendo a los usuarios una forma más rápida, fácil y segura de acceder al espacio de trabajo.
En la versión SaaS, esta es una función de pago (disponible solo para el plan Business de pago).
En general, la tecnología de Inicio de sesión único permite a los usuarios iniciar sesión solo una vez y luego obtener acceso a múltiples aplicaciones/servicios sin necesidad de autenticación adicional. Por ejemplo, si un servicio web incluye varias secciones grandes e independientes (foro, chat, blogs, etc.), un usuario puede realizar el procedimiento de autenticación en uno de los servicios y obtener automáticamente acceso a todos los demás servicios sin ingresar credenciales varias veces.
Un Proveedor de Identidad (IdP) es un servicio que crea, mantiene y gestiona la información de identidad del usuario y proporciona autenticación de usuario a otros Proveedores de Servicios dentro de una federación. Servicios como OneLogin, ADFS, etc., actúan como Proveedores de Identidad. Un Proveedor de Servicios (SP) es una entidad que proporciona servicios web y confía en un Proveedor de Identidad de confianza para la autenticación de usuarios. En nuestro caso, el Proveedor de Servicios es ONLYOFFICE Apps.
Puede habilitar SSO basado en SAML para el intercambio de datos de autenticación/autorización entre un Proveedor de Identidad y un Proveedor de Servicios:
- SAML (Security Assertion Markup Language) – un estándar XML que permite transmitir datos de autenticación/autorización de usuario entre un proveedor de identidad y un proveedor de servicios a través de tokens de seguridad que contienen afirmaciones.
La seguridad mejorada se habilita mediante el hecho de que ONLYOFFICE Apps no almacena las contraseñas de los usuarios, sino que utiliza los resultados de la autenticación en el lado del Proveedor de Identidad. Toda la información necesaria del usuario se transmite a través de un token de autenticación. Si la información del usuario cambia en el lado del Proveedor de Identidad, se actualizará automáticamente en su espacio de trabajo durante la próxima autenticación SSO (tenga en cuenta que los datos solo pueden sincronizarse en una dirección: del Proveedor de Identidad a ONLYOFFICE Apps).
Después de que el Proveedor de Identidad y ONLYOFFICE Apps estén configurados mutuamente para garantizar SSO, el proceso de autenticación SSO del usuario se realizará en el lado del Proveedor de Identidad. ONLYOFFICE Apps recibirá un token de autenticación (SAML) del Proveedor de Identidad. Una vez que el token sea validado (utilizando firmas digitales y el tiempo de vida del token), ONLYOFFICE Apps permitirá al usuario acceder al espacio de trabajo.
Habilitar SSO
Para habilitar y configurar la autenticación SSO para su espacio de trabajo, proceda de la siguiente manera:
Verifique la configuración del Proveedor de Identidad antes de ajustar el Proveedor de Servicios.
- Use el menú
 en la esquina inferior izquierda y seleccione la opción Configuración.
- En la configuración del espacio de trabajo, abra la sección Integración a la izquierda.
- Cambie a la pestaña Inicio de sesión único.
- Active el interruptor Habilitar autenticación de inicio de sesión único.
- En la sección Configuración del proveedor de servicios de ONLYOFFICE, haga clic en Mostrar y complete los campos requeridos. La información necesaria se puede especificar de varias maneras diferentes:
- Ingrese la dirección URL al archivo de metadatos. Si los metadatos de su IdP son accesibles desde el exterior mediante un enlace, inserte el enlace en el campo URL a XML de metadatos del proveedor de identidad y haga clic en el botón
 para cargar los datos. Cuando los datos se carguen, todos los parámetros requeridos se mostrarán automáticamente en el formulario extendido.
- Cargue el archivo de metadatos. Si su IdP proporciona un archivo de metadatos, use el botón Seleccionar archivo para buscar el archivo almacenado en su máquina local. Cuando se cargue el archivo, todos los parámetros requeridos se mostrarán automáticamente en el formulario extendido.
- Especifique los parámetros requeridos manualmente. Si el archivo de metadatos no está disponible, ingrese los parámetros necesarios manualmente. Para obtener los valores necesarios, comuníquese con el administrador de su IdP.
- Ingrese la dirección URL al archivo de metadatos. Si los metadatos de su IdP son accesibles desde el exterior mediante un enlace, inserte el enlace en el campo URL a XML de metadatos del proveedor de identidad y haga clic en el botón
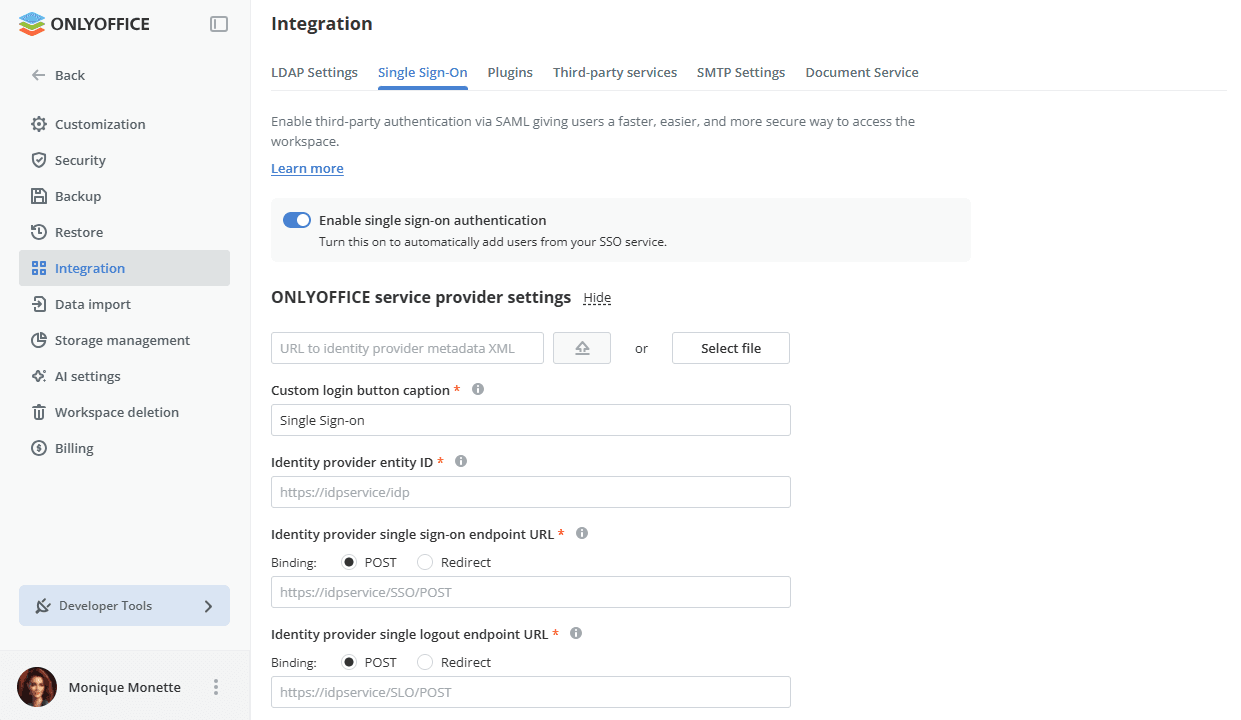
Los siguientes parámetros están disponibles:
-
ID de entidad del proveedor de identidad (campo obligatorio) – el identificador del Proveedor de Identidad o dirección URL que será utilizado por el Proveedor de Servicios para identificar inequívocamente al IdP.
https://example.com/idp/shibbolethdonde example.com es el nombre de dominio de su servicio SSO
-
URL del punto de acceso de inicio de sesión único del proveedor de identidad (campo obligatorio) – la URL utilizada para el inicio de sesión único en el lado del Proveedor de Identidad. Es la dirección del punto de acceso en su IdP al que el SP envía solicitudes de autenticación.
Establezca el tipo de Binding necesario seleccionando uno de los botones de opción correspondientes. Los bindings especifican la forma en que las solicitudes y respuestas de autenticación se transmiten entre el IdP y el SP sobre el protocolo de transporte subyacente: utilizando el binding HTTP POST o HTTP Redirect.
-
URL del punto de acceso de cierre de sesión único del proveedor de identidad – la URL utilizada para el cierre de sesión único en el lado del Proveedor de Servicios. Es la dirección del punto de acceso en su IdP al que el SP envía solicitudes/respuestas de cierre de sesión.
Establezca el tipo de Binding necesario seleccionando uno de los botones de opción correspondientes. Los bindings especifican la forma en que las solicitudes y respuestas de cierre de sesión se transmiten entre el IdP y el SP sobre el protocolo de transporte subyacente: utilizando el binding HTTP POST o HTTP Redirect.
-
Formato de NameID – el parámetro NameID permite al SP identificar a un usuario. Seleccione uno de los formatos disponibles de la lista.
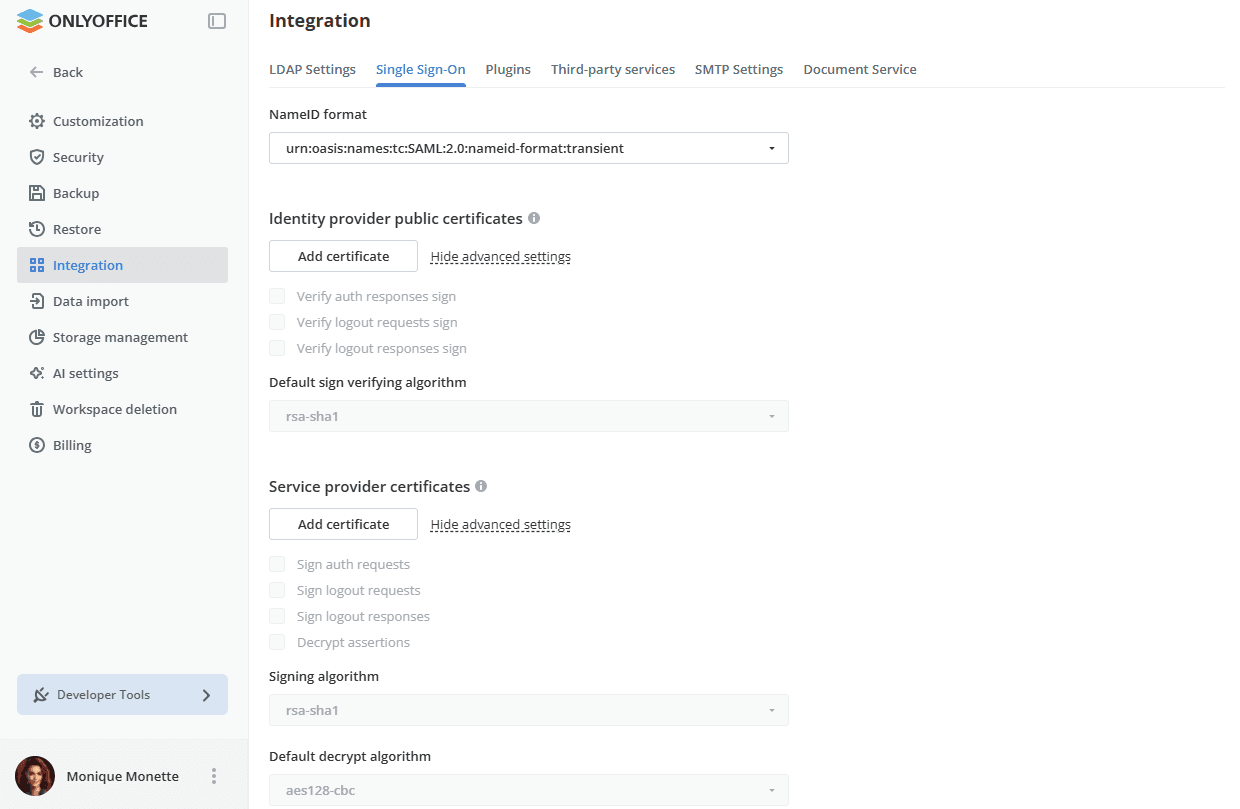
Es posible personalizar el botón utilizado para iniciar sesión en el espacio de trabajo con el servicio de Inicio de sesión único en la página de autenticación de ONLYOFFICE Apps. Puede hacerlo utilizando el campo Texto personalizado del botón de inicio de sesión en la sección Configuración del proveedor de servicios de ONLYOFFICE.
También puede agregar los certificados de IdP y SP.
Certificados públicos del proveedor de identidad
La sección Certificados públicos del proveedor de identidad le permite agregar los certificados públicos del Proveedor de Identidad utilizados por el SP para verificar las solicitudes y respuestas del IdP.
Si ha cargado los metadatos de IdP, estos certificados se agregarán automáticamente a su espacio de trabajo. De lo contrario, los certificados se pueden encontrar en su cuenta de IdP. Para agregar un certificado manualmente, haga clic en el botón Agregar certificado. Se abrirá la ventana de Nuevo Certificado. Ingrese el certificado en el campo Certificado Público y haga clic en el botón OK.
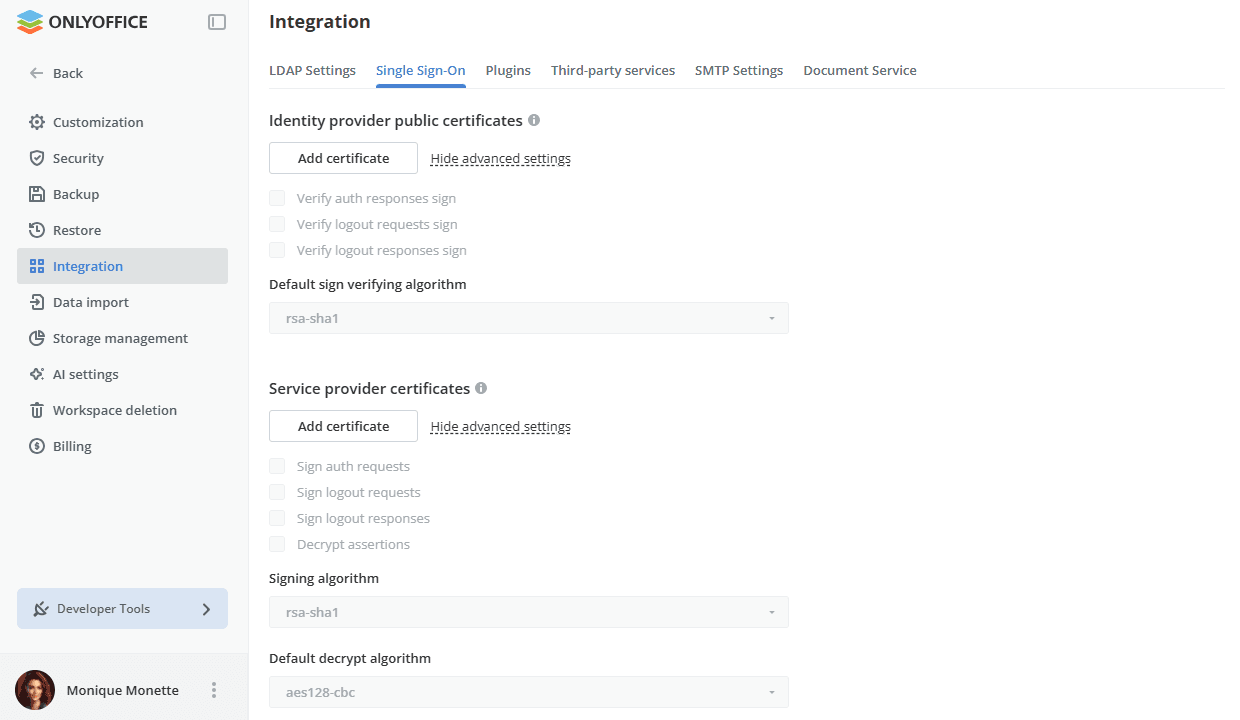
Utilice el enlace Mostrar configuración avanzada para mostrar los parámetros adicionales y luego establézcalos marcando las casillas correspondientes. Utilice Ocultar configuración avanzada para contraer la sección de nuevo.
Especifique qué firmas de solicitudes/respuestas enviadas del IdP al SP deben ser verificadas:
- Verificar firma de respuestas de autenticación – para verificar las firmas de las respuestas de autenticación SAML enviadas al SP.
- Verificar firma de solicitudes de cierre de sesión – para verificar las firmas de las solicitudes de cierre de sesión SAML enviadas al SP.
- Verificar firma de respuestas de cierre de sesión – para verificar las firmas de las respuestas de cierre de sesión SAML enviadas al SP.
Seleccione el algoritmo necesario de la lista Algoritmo de verificación de firma predeterminado: rsa-sha1, rsa-sha256 o rsa-sha512.
Las configuraciones predeterminadas se utilizan solo en casos en los que los metadatos de IdP no especifican qué algoritmo debe usarse.
Puede editar o eliminar los certificados agregados utilizando el enlace correspondiente.
Certificados del proveedor de servicios
La sección Certificados del proveedor de servicios le permite agregar los certificados del Proveedor de Servicios utilizados para firmar y cifrar las solicitudes y respuestas del SP.
Si su IdP requiere que los datos de entrada estén firmados y/o cifrados, cree o agregue los certificados correspondientes en esta sección.
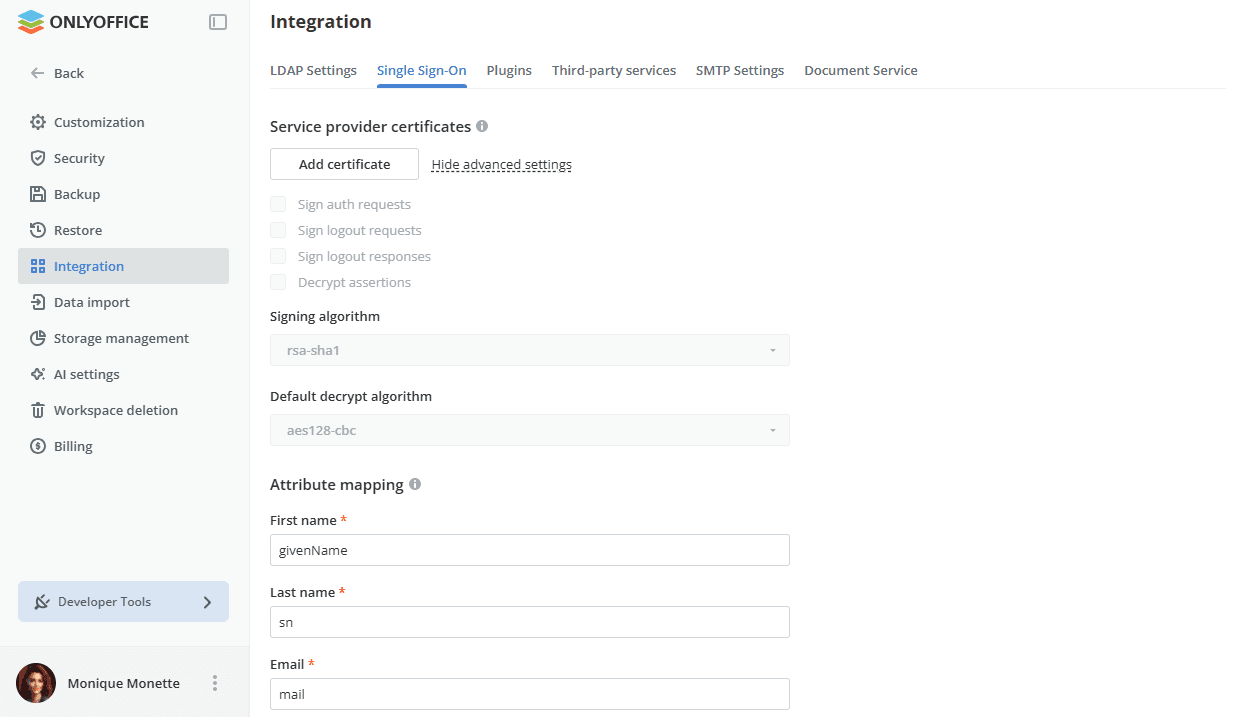
Haga clic en el botón Agregar certificado. Se abrirá la ventana de Nuevo Certificado. Puede generar un certificado autofirmado o agregar un certificado existente en el campo Certificado Público y la clave privada correspondiente en el campo Clave Privada. En la lista Usar para, seleccione una de las opciones disponibles: firmar, cifrar, firmar y cifrar. Cuando esté listo, haga clic en el botón OK.
Dependiendo del propósito del certificado seleccionado en la lista Usar para al cargar/generar el certificado, se especifican los parámetros adicionales del certificado. Los siguientes parámetros definen qué solicitudes/respuestas enviadas desde SP a IdP deben ser firmadas:
- Firmar solicitudes de autenticación – para que el SP firme las solicitudes de autenticación SAML enviadas a IdP.
- Firmar solicitudes de cierre de sesión – para que el SP firme las solicitudes de cierre de sesión SAML enviadas a IdP.
- Firmar respuestas de cierre de sesión – para que el SP firme las respuestas de cierre de sesión SAML enviadas a IdP.
Si has seleccionado la opción encriptar o firmar y encriptar en la lista Usar para, también se verifica el parámetro Descifrar Aserciones. El descifrado se realiza utilizando la Clave Privada correspondiente.
Selecciona los algoritmos necesarios de las listas:
- Algoritmo de Firma:
rsa-sha1,rsa-sha256orsa-sha512. - Algoritmo de Descifrado Predeterminado:
aes128-cbc,aes256-cbcotripledes-cbc.
Puedes editar o eliminar los certificados añadidos utilizando el enlace correspondiente.
Mapeo de atributos
La sección Mapeo de atributos te permite establecer la correspondencia de los campos en la sección Contactos con los atributos de usuario que serán devueltos desde el IdP. Cuando un usuario inicia sesión en ONLYOFFICE Apps utilizando las credenciales de SSO, el proveedor de servicios recibe los atributos requeridos y completa los campos de nombre completo y dirección de correo electrónico en la cuenta de usuario con los valores recibidos del IdP. Si el usuario no existe en la sección Contactos, se creará automáticamente. Si la información del usuario ha sido cambiada en el lado del IdP, también se actualizará en el SP.
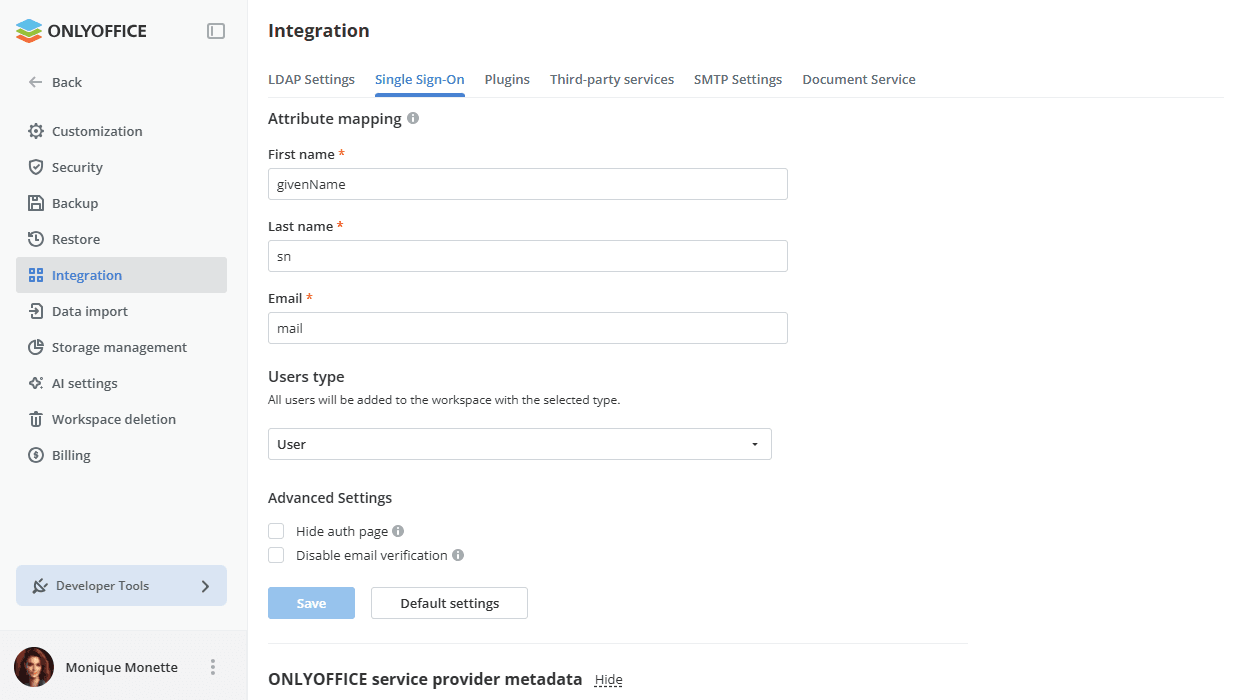
Los atributos disponibles son:
- Nombre (campo obligatorio) – un atributo en un registro de usuario que corresponde al nombre del usuario.
- Apellido (campo obligatorio) – un atributo en un registro de usuario que corresponde al segundo nombre del usuario.
- Email (campo obligatorio) – un atributo en un registro de usuario que corresponde a la dirección de correo electrónico del usuario.
Tipo de Usuario
Todos los usuarios se añadirán al espacio de trabajo con el tipo seleccionado (usuario, administrador de sala, administrador completo). El tipo Usuario se selecciona por defecto. Los usuarios solo pueden acceder a las salas a las que son invitados por los administradores y no pueden crear salas ni agentes de IA. Selecciona otro tipo para proporcionar más permisos. De lo contrario, puedes cambiar el tipo manualmente en la sección Contactos.
Configuración Avanzada
La opción Ocultar página de autenticación te permite ocultar la página de autenticación predeterminada y redirigir automáticamente al servicio de SSO.
Si necesitas restaurar la página de autenticación predeterminada (para poder acceder a tu espacio de trabajo si tu servidor IdP falla), puedes añadir la clave /login?skipssoredirect=true después del nombre de dominio de tu espacio de trabajo en la barra de direcciones del navegador.
Marca la casilla Desactivar verificación de correo electrónico si deseas desactivar la activación por correo electrónico para los usuarios de SSO. Si esta casilla está marcada, los usuarios de SSO no necesitarán verificar su correo electrónico después de la primera autorización en el espacio de trabajo.
Cuando todas las configuraciones estén especificadas, haz clic en el botón Guardar. Se abrirá la sección Metadatos del proveedor de servicios de ONLYOFFICE. Para descartar la configuración actual y devolver todos los campos a su estado inicial, utiliza el botón Configuración predeterminada junto a Guardar.
Registrar ONLYOFFICE como un Proveedor de Servicios de confianza en tu Proveedor de Identidad
Ahora necesitas añadir ONLYOFFICE Apps como un Proveedor de Servicios de confianza en tu cuenta IdP especificando los metadatos del proveedor de servicios en el IdP.
Para recibir los datos necesarios, consulta la sección Metadatos del proveedor de servicios de ONLYOFFICE de la página Inicio de Sesión Único. Verifica que los datos del SP sean accesibles públicamente. Para hacerlo, haz clic en el botón Descargar XML de metadatos del proveedor de servicios. El contenido del archivo XML se mostrará en una nueva pestaña del navegador. Guarda los datos como un archivo XML para poder cargarlos en el IdP.
Alternativamente, puedes copiar manualmente parámetros separados haciendo clic en el botón  en los campos correspondientes.
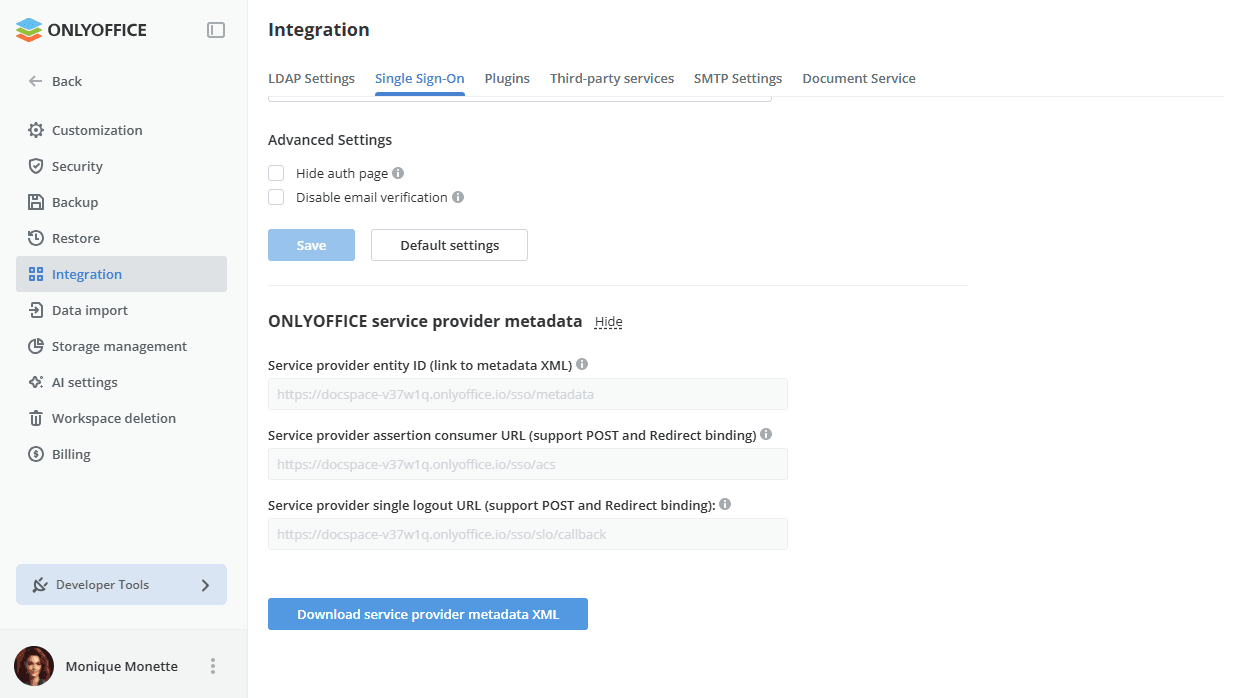
Los siguientes parámetros están disponibles:
- ID de entidad del proveedor de servicios (enlace al XML de metadatos) – la dirección URL del XML del Proveedor de Servicios que puede ser descargada y utilizada por el Proveedor de Identidad para identificar inequívocamente al SP. Por defecto, el archivo se encuentra en la siguiente dirección:
http://example.com/sso/metadatadonde example.com es el nombre de dominio de tu espacio de trabajo o IP pública. - URL del consumidor de aserciones del proveedor de servicios (soporte para enlace POST y Redirección) – la dirección URL del Proveedor de Servicios donde recibe y procesa aserciones del Proveedor de Identidad. Por defecto, se utiliza la siguiente dirección:
http://example.com/sso/acsdonde example.com es el nombre de dominio de tu espacio de trabajo o IP pública. - URL de cierre de sesión único del proveedor de servicios (soporte para enlace POST y Redirección) – la URL utilizada para el cierre de sesión único en el lado del Proveedor de Identidad. Es la dirección del punto final en tu SP donde recibe y procesa solicitudes/respuestas de cierre de sesión del Proveedor de Identidad. Por defecto, se utiliza la siguiente dirección:
http://example.com/sso/slo/callbackdonde example.com es el nombre de dominio de tu espacio de trabajo o IP pública.
Estos parámetros y el contenido del XML difieren dependiendo de la configuración de tu espacio de trabajo, por ejemplo, si especificas un nombre de dominio, los parámetros también cambiarán y necesitarás reconfigurar tu IdP.
Iniciar sesión en ONLYOFFICE Apps
Después de que el SSO esté habilitado y configurado, el proceso de inicio de sesión se realiza de la siguiente manera:
- Un usuario solicita acceso a ONLYOFFICE Apps haciendo clic en el botón Inicio de Sesión Único (el texto puede diferir si has especificado tu propio texto al configurar el proveedor de servicios) en la página de autenticación de ONLYOFFICE Apps (SSO iniciado por SP).
- Si todas las configuraciones de IdP y SP están configuradas correctamente, ONLYOFFICE Apps envía la solicitud de autenticación al IdP y redirige al usuario a la página del IdP donde se le solicita las credenciales.
- Si el usuario no ha iniciado sesión en el IdP, proporciona las credenciales en el IdP.
- El IdP crea la respuesta de autenticación que contiene los datos del usuario y la envía a ONLYOFFICE Apps.
- ONLYOFFICE Apps recibe la respuesta de autenticación del Proveedor de Identidad y la valida.
- Si la respuesta es validada, ONLYOFFICE Apps permite al usuario iniciar sesión (el usuario se creará automáticamente si falta, o los datos se actualizarán si han cambiado en el IdP).
También es posible utilizar la página de inicio de sesión en el lado del Proveedor de Identidad (SSO iniciado por IdP), ingresar las credenciales y luego acceder al espacio de trabajo sin necesidad de reautenticación.
Cerrar sesión de ONLYOFFICE Apps
El cierre de sesión se puede realizar de 2 maneras disponibles:
- Desde el espacio de trabajo utilizando el menú Cerrar Sesión (en este caso, la solicitud se enviará desde IdP para cerrar sesión). El usuario también debería ser automáticamente desconectado del IdP en caso de que haya cerrado sesión en todas las demás aplicaciones previamente accedidas mediante autenticación SSO.
- Desde la página de cierre de sesión del IdP.
Editando perfiles de usuario creados usando SSO
Los usuarios creados utilizando la autenticación SSO están marcados con el icono SSO en la lista de usuarios para el administrador del espacio de trabajo.
La posibilidad de editar dichos perfiles de usuario en la sección Contactos está restringida. Los campos del perfil de usuario que han sido creados utilizando la autenticación SSO están deshabilitados para edición desde la sección Contactos. Los datos del usuario solo pueden ser cambiados en el lado del IdP.