LDAP
Cuando uses ONLYOFFICE Apps, lo primero que debes hacer es crear cuentas para todos los empleados de tu empresa. Pero si son más de 50 personas, el proceso de creación de nuevos usuarios del espacio de trabajo tomará mucho tiempo. La opción de Configuración de LDAP te permite importar los usuarios y grupos necesarios desde un Servidor LDAP (por ejemplo, OpenLDAP Server o Microsoft Active Directory) a tu espacio de trabajo, literalmente, en varios minutos. Los usuarios recién creados, a su vez, no necesitan memorizar nuevas contraseñas e inicios de sesión porque iniciarán sesión en el espacio de trabajo utilizando sus credenciales almacenadas en tu Servidor LDAP.
Los usuarios se importarán inmediatamente después de guardar la configuración. Los usuarios añadidos posteriormente se importarán la primera vez que inicien sesión en el espacio de trabajo.
Para permitir el inicio de sesión solo mediante LDAP, desactiva la invitación de nuevos miembros a través de Contactos en la configuración de Seguridad -> Invitaciones.
Esta es una función de pago (disponible solo para el plan Business de pago).
Importar usuarios y grupos
Si te conectas a Active Directory que tiene más de 1000 usuarios, necesitarás aumentar el límite de AD MaxPageSize = 1000 usando el ntdsutil. Las instrucciones detalladas sobre cómo se puede hacer están disponibles aquí.
-
Inicia sesión en tu espacio de trabajo ONLYOFFICE Apps.
-
Usa el menú
 en la esquina inferior izquierda y selecciona la opción Configuración.
-
Abre la página de Configuración de LDAP en la sección de Integración en la barra lateral izquierda.
-
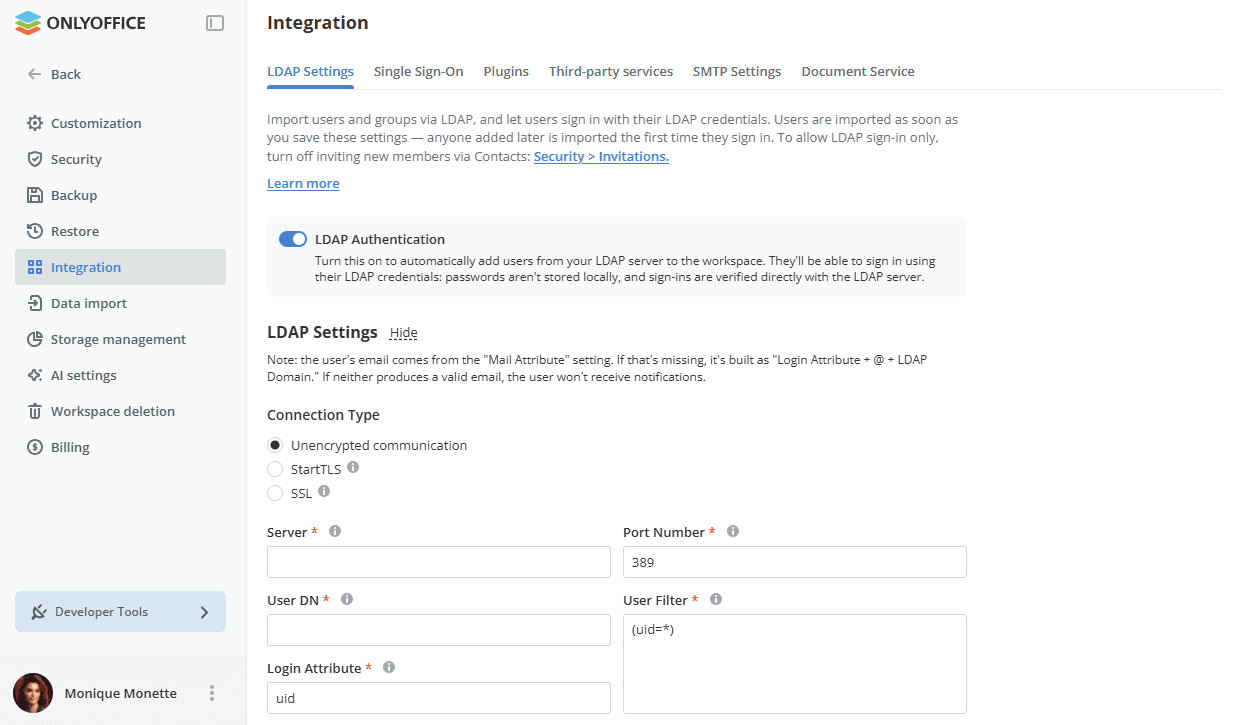
Haz clic en el interruptor de Autenticación LDAP (usa el enlace Mostrar junto al título de Configuración de LDAP para mostrar el formulario de parámetros si no es la primera vez que alteras la configuración).
-
En la sección Tipo de conexión, selecciona una de las opciones: Comunicación sin cifrar (se usa por defecto), StartTLS para asegurar tus conexiones utilizando la tecnología StartTLS (en este caso, se usa el puerto predeterminado 389), o SSL para usar el protocolo SSL (en este caso, se usa el puerto 636).
-
Rellena los campos necesarios para la importación de usuarios (los campos obligatorios están marcados con un asterisco):
 Advertencia
Ten en cuenta que si ya has importado algunos usuarios y cambias algunas de las configuraciones (por ejemplo, Servidor, Filtro de Usuario, DN de Usuario, Filtro de Grupo, DN de Grupo), los usuarios existentes y todos sus datos, incluidos documentos, correos electrónicos, etc., que no coincidan con estas nuevas configuraciones serán DESHABILITADOS. Recomendamos encarecidamente crear una copia de seguridad antes de cambiar cualquier configuración.
-
en el campo Servidor, ingresa la dirección URL del servidor LDAP en el formato protocolo://host, por ejemplo, LDAP://example.com para una conexión LDAP regular o LDAPS://example.com para una conexión LDAP segura sobre SSL. También puedes especificar la dirección IP del servidor en lugar de su nombre DNS: LDAP://192.168.3.202;
-
especifica un Número de Puerto que se utiliza para acceder al servidor LDAP. El puerto predeterminado para conexiones LDAP regulares es 389. Si has habilitado la opción StartTLS, también se usa el puerto predeterminado 389. Si la opción SSL está habilitada, se usa el puerto 636;
-
en el campo DN de Usuario (Nombre Distinguido de Usuario), especifica la ruta absoluta al directorio de nivel superior que contiene los usuarios que deseas importar. Este parámetro define el nodo donde comienza la búsqueda. Puedes especificar el directorio raíz, por ejemplo,
dc=example,dc=com, para buscar usuarios dentro de todo el directorio, o especificar un área de búsqueda determinada, por ejemplo,ou=groupname,dc=example,dc=com, para buscar usuarios dentro del grupo especificado; -
especifica el valor del Atributo de Inicio de Sesión (un atributo en un registro de usuario que corresponde al inicio de sesión que los usuarios del servidor LDAP usarán para iniciar sesión en ONLYOFFICE);
notaPara OpenLDAP Server, usa las siguientes configuraciones:
- Filtro de Usuario –
(uid=*) - Atributo de Inicio de Sesión –
uid
Para Active Directory, usa las siguientes configuraciones:
- Filtro de Usuario –
(userPrincipalName=*) - Atributo de Inicio de Sesión –
sAMAccountName
- Filtro de Usuario –
-
rellena el campo Filtro de Usuario si necesitas importar los usuarios que corresponden a los criterios de búsqueda especificados. El valor de filtro predeterminado
(uid=*)o(userPrincipalName=*)permite importar todos los usuarios;notaPuedes encontrar ejemplos de sintaxis de filtros de búsqueda aquí.
-
-
La sección de Mapeo de Atributos te permite establecer una correspondencia entre los campos de datos de usuario en el espacio de trabajo y los atributos en el registro de usuario del servidor LDAP. Especifica los atributos del servidor LDAP que corresponden a los siguientes campos de usuario del espacio de trabajo:
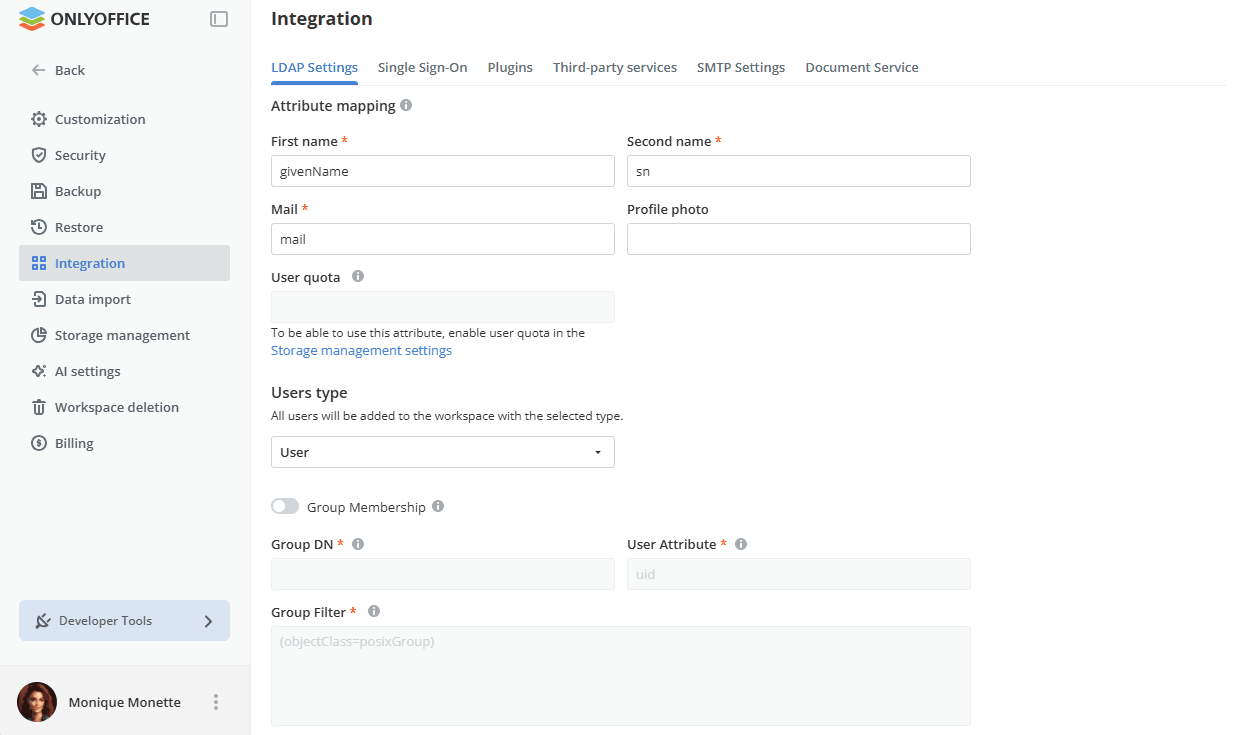
- Nombre (un atributo en un registro de usuario que corresponde al nombre del usuario)
- Segundo Nombre (un atributo en un registro de usuario que corresponde al segundo nombre del usuario)
- Correo (un atributo en un registro de usuario que corresponde a la dirección de correo electrónico del usuario)
- Foto de perfil (un atributo en un registro de usuario que corresponde a la foto del usuario)
También puedes añadir los siguientes atributos:
- Cuota de Usuario – para establecer una cuota de almacenamiento para este usuario, ingresa un valor entero para este atributo en el directorio LDAP. Mostrará el valor de la cuota en bytes. Este atributo se aplicará solo durante la primera configuración y se puede cambiar manualmente en la sección de Contactos. Para poder usar este atributo, habilita la cuota de usuario en la configuración de Gestión de almacenamiento.
- Tipo de Usuario – todos los usuarios se añadirán al espacio de trabajo con el tipo seleccionado (Usuario, Administrador de sala, Administrador completo). El tipo Usuario está seleccionado por defecto. Los usuarios solo pueden acceder a las salas a las que son invitados por los administradores y no pueden crear sus propias salas, carpetas o archivos. Selecciona otro tipo para otorgar más permisos. De lo contrario, puedes cambiar el tipo manualmente en la sección de Contactos.
-
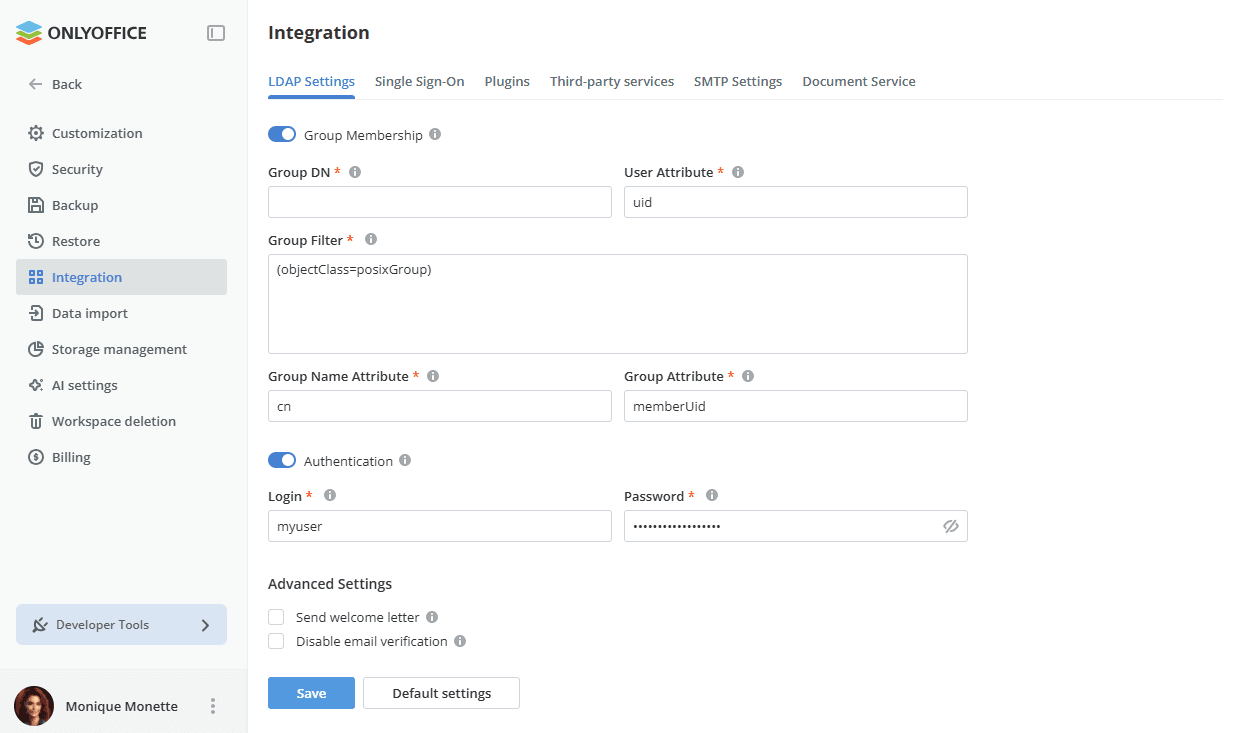
Haz clic en el interruptor de Pertenencia a Grupos si deseas añadir grupos del servidor LDAP a tu espacio de trabajo y rellena los campos necesarios:
notaTen en cuenta que si decides añadir grupos, solo se añadirán los usuarios que pertenezcan al menos a un grupo.
 Advertencia
Ten en cuenta que si ya has importado algunos usuarios y cambias algunas de las configuraciones (por ejemplo, Servidor, Filtro de Usuario, DN de Usuario, Filtro de Grupo, DN de Grupo), los usuarios existentes y todos sus datos, incluidos documentos, correos electrónicos, etc., que no coincidan con estas nuevas configuraciones serán DESHABILITADOS. Recomendamos encarecidamente crear una copia de seguridad antes de cambiar cualquier configuración.
-
en el campo DN de Grupo (Nombre Distinguido de Grupo), especifica la ruta absoluta al directorio de nivel superior que contiene los grupos que deseas importar, por ejemplo,
ou=Groups,dc=example,dc=com. -
rellena el campo Filtro de Grupo si necesitas importar los grupos que corresponden a los criterios de búsqueda especificados. El valor de filtro predeterminado
(objectClass=posixGroup)o(objectClass=group)permite importar todos los grupos. -
los siguientes parámetros están establecidos por defecto, pero puedes cambiarlos si es necesario:
- Atributo de Usuario (un atributo que determina si este usuario es miembro de los grupos)
- Atributo de Nombre de Grupo (un atributo que corresponde a un nombre del grupo donde el usuario está incluido)
- Atributo de Grupo (un atributo que especifica los usuarios que el grupo incluye)
notaPara OpenLDAP Server, usa las siguientes configuraciones:
- Filtro de Grupo –
(objectClass=posixGroup) - Atributo de Usuario –
uid - Atributo de Grupo –
memberUid
Para Active Directory, usa las siguientes configuraciones:
- Filtro de Grupo –
(objectClass=group) - Atributo de Usuario –
distinguishedName - Atributo de Grupo –
member
-
-
Activa el interruptor de Autenticación si el usuario actual de Windows no tiene derechos para leer del servidor LDAP/Active Directory. En los campos de Inicio de sesión y Contraseña, introduce las credenciales del usuario que tiene derechos para leer datos del servidor LDAP (por defecto, se establecen con el inicio de sesión y contraseña de la sesión actual de Windows).
-
Marca la casilla Enviar carta de bienvenida en la sección de Configuración avanzada si deseas enviar invitaciones por correo electrónico a todos los nuevos usuarios. El mensaje de bienvenida contiene un botón que permite a los usuarios ir a la página de inicio de sesión del espacio de trabajo y activar el correo electrónico. Esta opción solo está disponible si se ha configurado el mapeo del atributo de correo.
-
Marca la casilla Desactivar verificación de correo electrónico en la sección de Configuración avanzada si deseas desactivar la activación de correo electrónico para los usuarios LDAP. Si esta casilla está marcada, los usuarios LDAP no necesitarán verificar su correo electrónico después de la primera autorización en el espacio de trabajo.
-
Haz clic en el botón Guardar. Para restablecer el formulario a los valores predeterminados, usa el botón Configuración predeterminada junto a él.
-
En la ventana Confirmación de importación que aparece, haz clic en el botón OK para comenzar a importar usuarios.
El proceso de importación tomará algún tiempo dependiendo del número de usuarios, grupos, especificaciones del ordenador, etc.
Ten en cuenta: el correo electrónico del usuario del espacio de trabajo se tomará de la configuración de Atributo de correo. Si falta, se formará de la siguiente manera: Atributo de inicio de sesión + @ + Dominio LDAP.
- En caso de que ya exista un usuario previamente creado con dicho correo en el espacio de trabajo, este usuario se sincronizará automáticamente con el usuario LDAP.
- En caso de que dicho correo no exista, el usuario no recibirá ninguna notificación del espacio de trabajo.
Hay algunas características especiales:
- el propietario del espacio de trabajo no se ve afectado por el cambio de derechos de acceso a través de LDAP;
- si el propietario del espacio de trabajo ha sido excluido del filtro de usuario/grupo, deja de ser un usuario LDAP pero siempre permanece activo;
- al desactivar LDAP, se retiran todos los derechos de acceso proporcionados a los usuarios a través de LDAP;
- si el usuario que ha desactivado LDAP debería perder derechos de administrador, sus derechos de administrador no se ven afectados y el usuario recibe una notificación;
- si un usuario ha sido excluido del filtro de usuario/grupo, permanece activo y recibe una notificación de que la contraseña LDAP ya no está activa y debe cambiarse en la página de configuración del perfil;
- si un usuario intenta quitarse los derechos de administrador a sí mismo (tanto a través de la configuración de derechos de acceso como excluyéndose del filtro de usuario/grupo), sus derechos de administrador no se ven afectados y el usuario recibe una notificación.
Autenticación de usuarios LDAP
Cada usuario importado podrá iniciar sesión en el espacio de trabajo utilizando el inicio de sesión que se forma de acuerdo con los siguientes esquemas:
- Atributo de inicio de sesión, por ejemplo,
Andrew.Stone - Atributo de inicio de sesión + @ + Dominio LDAP, por ejemplo,
Andrew.Stone@example.com - Dominio LDAP + \ + Atributo de inicio de sesión (se admiten nombres de dominio incompletos), por ejemplo,
example\Andrew.Stone
En la página de autorización, está disponible la opción Iniciar sesión en el dominio, que permite transferir una contraseña en forma explícita. Los usuarios del espacio de trabajo fuera del dominio pueden desmarcar esta configuración. En tal caso, la contraseña se transferirá en forma de hash.
Los perfiles de usuario importados en la sección de Contactos estarán marcados con el icono  para el administradores del espacio de trabajo. Los campos del perfil de usuario que se han importado usando LDAP están bloqueados para la edición, excepto el Tipo de usuario y la Cuota de usuario especificada como inicial.
Sincronización de datos LDAP
Si cambias datos en tu servidor LDAP (por ejemplo, añades nuevos usuarios/grupos, renombras grupos existentes o editas alguna información en un registro de usuario), puedes sincronizar fácilmente los datos del espacio de trabajo con la nueva información de tu servidor LDAP.
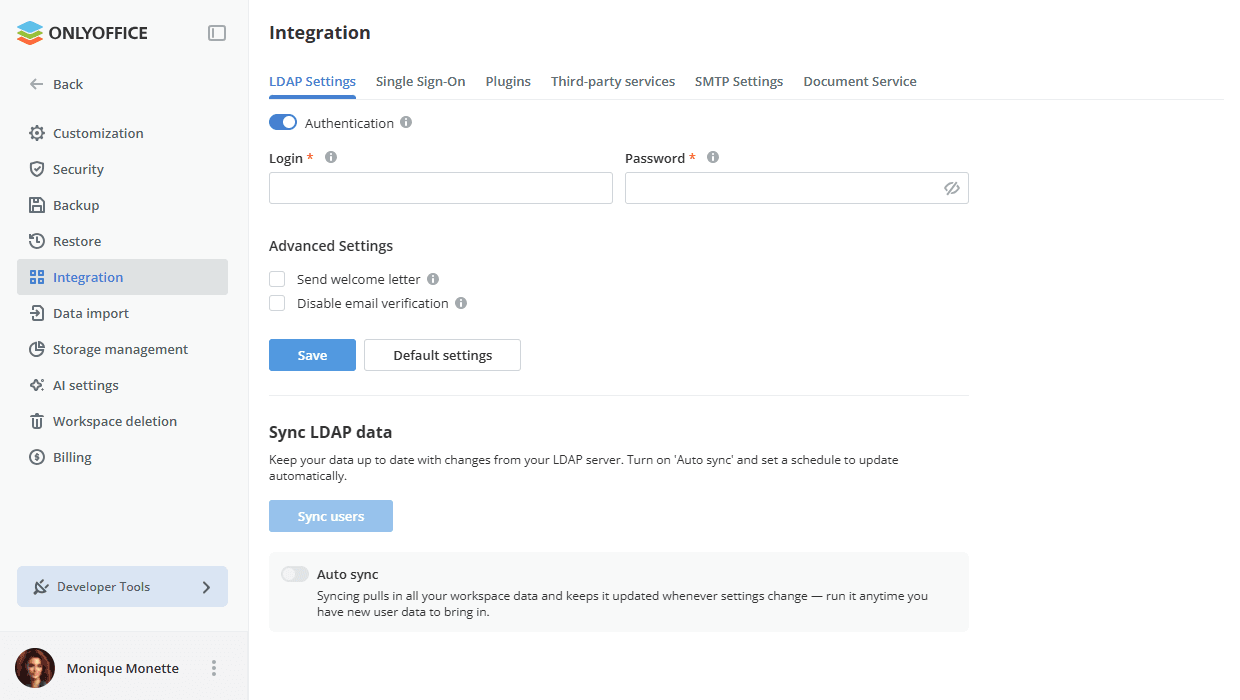
Para ajustar las opciones de sincronización, ve a la sección Sincronizar datos LDAP, activa el interruptor de Sincronización automática y establece el tiempo necesario para realizar la sincronización automática: puedes sincronizar datos cada hora en minutos especificados, o cada día a una hora especificada, así como cada semana o mes en un día y hora especificados. Haz clic en Guardar para aplicar la configuración. También es posible sincronizar datos manualmente haciendo clic en el botón Sincronizar usuarios en la sección Sincronizar datos LDAP en la parte inferior de la página. Alternativamente, puedes usar el botón Guardar debajo de la sección de Configuración de LDAP.
La información sobre un usuario en particular también se sincronizará después de que este usuario haya iniciado sesión en el espacio de trabajo.