Authentik IdP
Introducción
Inicio de sesión único (SSO) es una tecnología que permite a los usuarios iniciar sesión solo una vez y luego obtener acceso a múltiples aplicaciones/servicios sin necesidad de autenticarse nuevamente.
Si un portal web incluye varias secciones independientes grandes (foro, chat, blogs, etc.), un usuario puede pasar por el procedimiento de autenticación en uno de los servicios y obtener automáticamente acceso a todos los demás servicios sin ingresar credenciales varias veces.
El SSO siempre se garantiza mediante la operación conjunta de dos aplicaciones: un Proveedor de Identidad y un Proveedor de Servicios (también llamados "IdP" y "SP"). ONLYOFFICE SSO implementa solo el SP. Muchos proveedores diferentes pueden actuar como IdP, pero este artículo considera la implementación de Authentik.
Creación de un IdP en Authentik
-
Inicie sesión en el panel de administración de Authentik (
https://authentik.yourdomain.com/if/admin/). -
Vaya a Personalización -> Mapeo de Propiedades.
-
Haga clic en Crear -> Mapeo de Propiedades del Proveedor SAML.
-
De esta manera, cree 3 Mapeos de Propiedades con los siguientes parámetros:
Nombre Nombre del Atributo SAML Expresión Mapeo SAML givenName givenName return user.attributes["first_name"]Mapeo SAML sn sn return user.attributes["last_name"]Mapeo SAML mail mail return user.emailEste mapeo de propiedades debe configurarse si los usuarios tienen atributos especificados en Authentik. Si los atributos son diferentes, reemplácelos por los necesarios; si no hay atributos, no se necesita configuración.
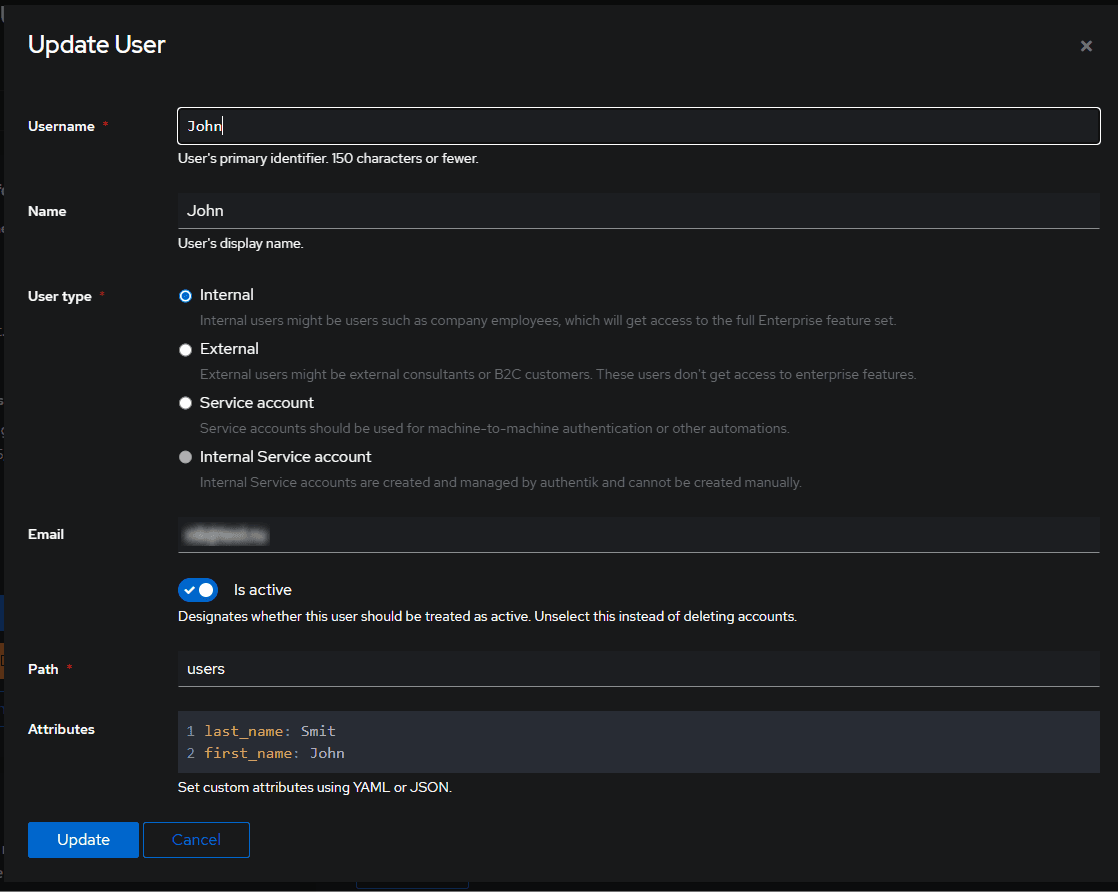
-
Vaya a Proveedores -> Crear.
-
Seleccione el tipo SAML.
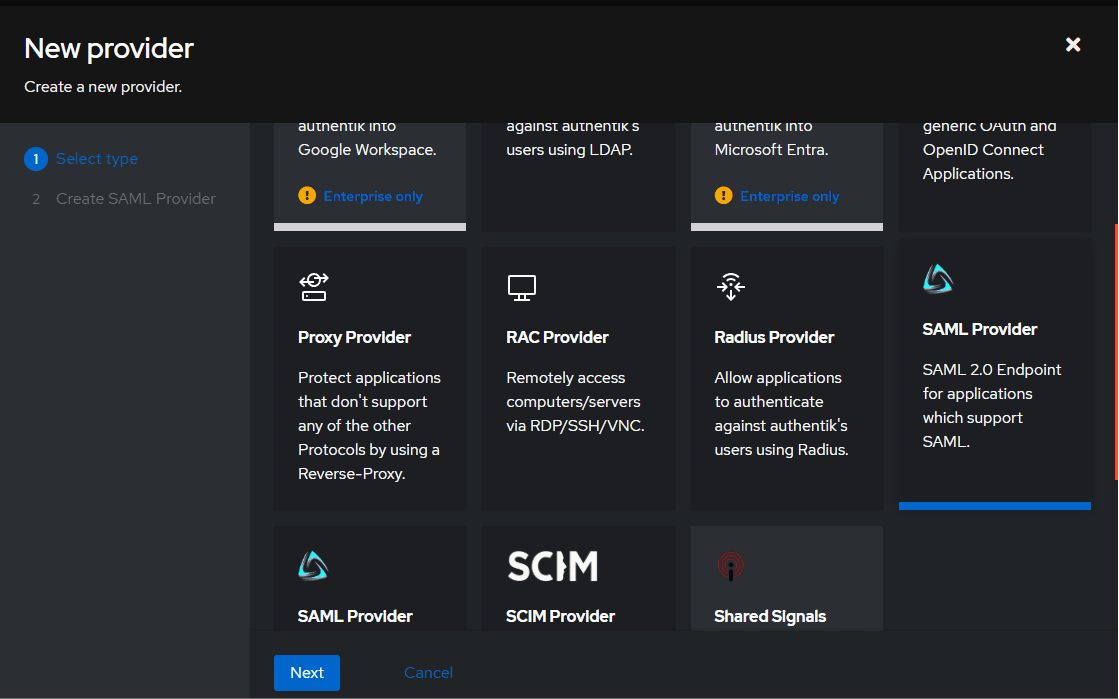
-
Complete los siguientes campos:
Nombre Apps SAML Flujo de autorización default-provider-authorization-implicit-consent (Autorizar Aplicación)URL ACS https://docspace.example.com/sso/acsEmisor https://docspace.example.com/sso/metadataVinculación del Proveedor de Servicios POSTFirmar afirmaciones trueFirmar respuestas trueCertificado de Firma Por primera vez, puede especificar Certificado Autenticado Autogeneradoo reemplazarlo con su propio certificadoMapeo de propiedades Si configuró atributos en paso 4, debe agregarlos de la columna izquierda a la derecha seleccionándolos y haciendo clic en la flecha derecha 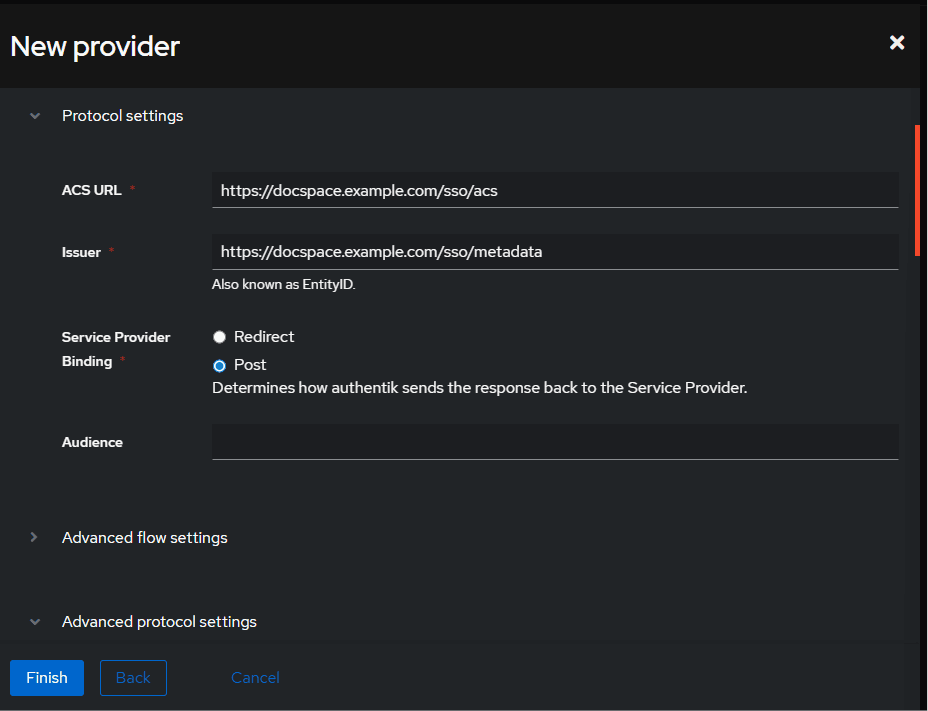
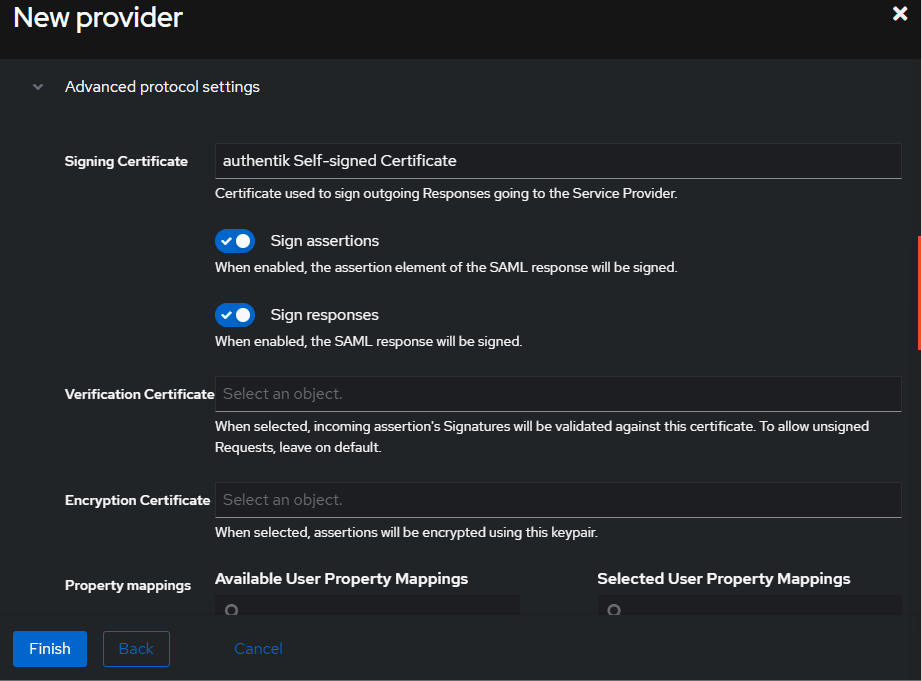
-
Haga clic en Finalizar.
-
Vaya a Aplicaciones -> Crear.
-
Complete los siguientes campos:
Nombre Apps SAML Slug docspaceProveedor Seleccione Docspace SAMLModo del motor de políticas cualquiera -
Haga clic en Crear.
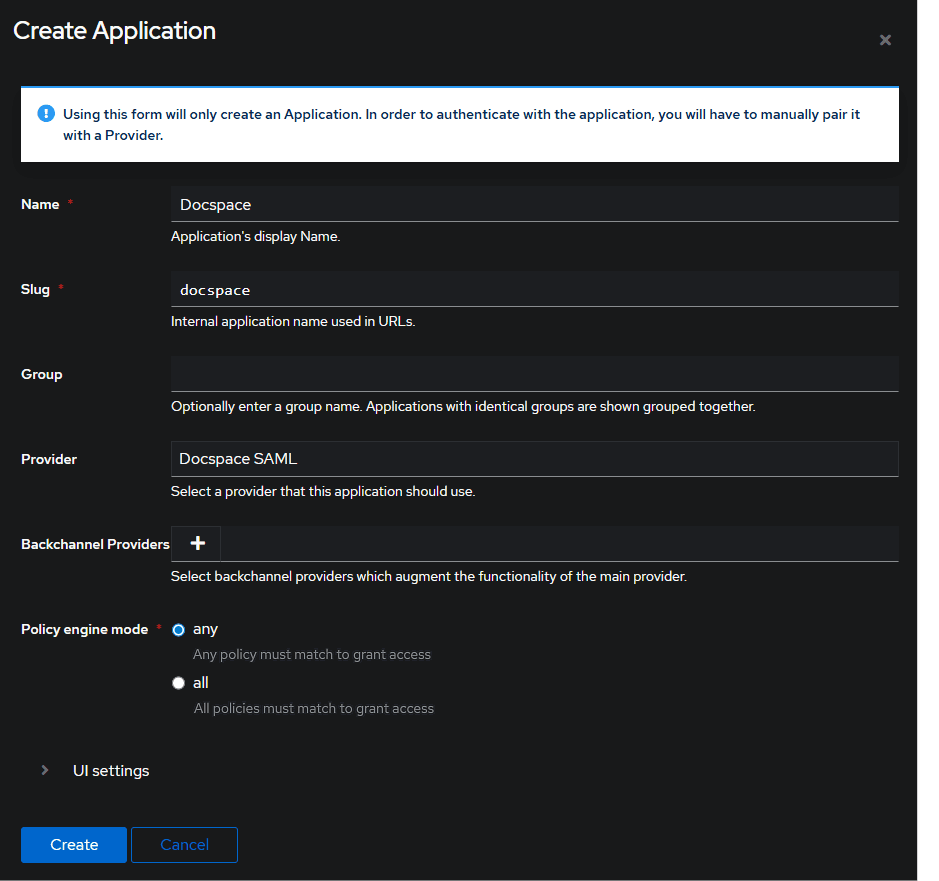
-
Vaya al Proveedor SAML creado.
-
Encuentre el enlace de URL de Metadatos (generalmente es
https://authentik.example.com/application/saml/docspace/metadata.xml) -
Copie este enlace o descargue el XML.

Configuración de ONLYOFFICE SP
Asegúrese de haber iniciado sesión como Administrador en su espacio de trabajo de ONLYOFFICE Apps y vaya al menú de Configuración, seleccione la sección de Integración y abra la pestaña de Inicio de sesión único.
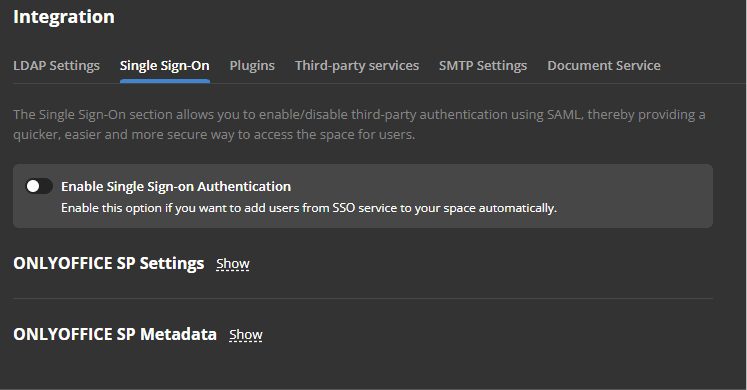
-
Habilite SSO usando el interruptor Habilitar Autenticación de Inicio de Sesión Único y pegue el enlace copiado en el campo URL al XML de Metadatos del IdP.
-
Presione el botón con la flecha hacia arriba para cargar los metadatos del IdP. El formulario de Configuración de ONLYOFFICE SP se completará automáticamente con sus datos del IdP de Authentik.
-
Si los usuarios no tienen atributos configurados y no se realizó el paso 4 de la sección Creación de un IdP en Authentik, entonces deben especificarse los siguientes parámetros en Mapeo de Atributos:
Nombre http://schemas.xmlsoap.org/ws/2005/05/identity/claims/nameApellido http://schemas.xmlsoap.org/ws/2005/05/identity/claims/nameCorreo electrónico http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress
-
Crear un certificado en la sección Certificados SP. Para hacerlo, haga clic en el botón Agregar certificado en la sección correspondiente.

-
En la ventana modal que se abre, haga clic en el enlace Generar nuevo certificado autofirmado y elija la opción Firmar y cifrar en la lista Usar para. Antes de guardar el certificado, copie el texto del Certificado Público al portapapeles y guárdelo en un archivo (será necesario para Authentik), luego haga clic en el botón OK.
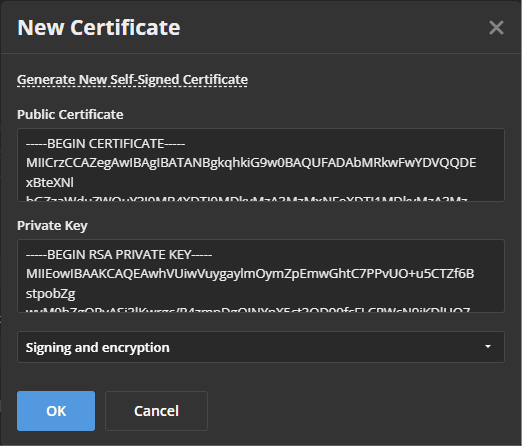

-
Haga clic en el botón Guardar.
-
Se debe abrir la sección Metadatos SP de ONLYOFFICE con el botón Descargar XML de Metadatos SP.
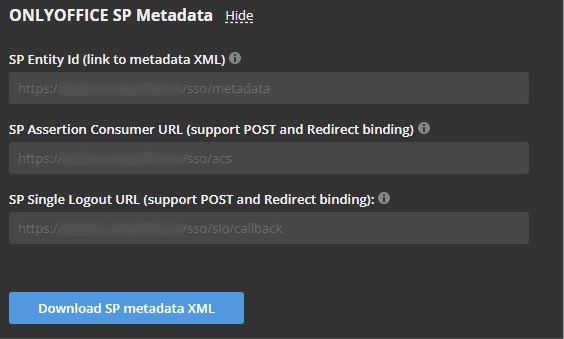
-
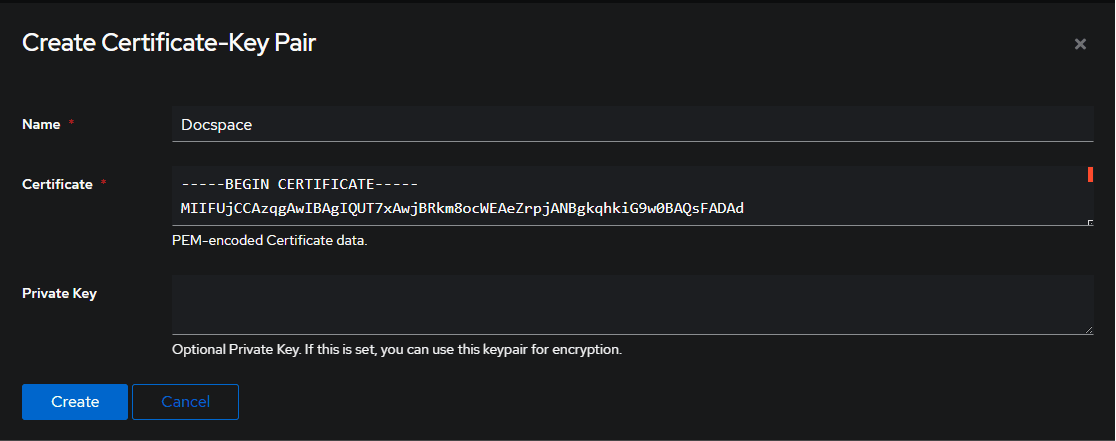
Regrese a Authentik para agregar el certificado copiado. Vaya a Sistema -> Certificados -> Crear.
-
Escriba un nombre arbitrario y pegue el certificado copiado.
-
Especifique este certificado en la configuración del proveedor.
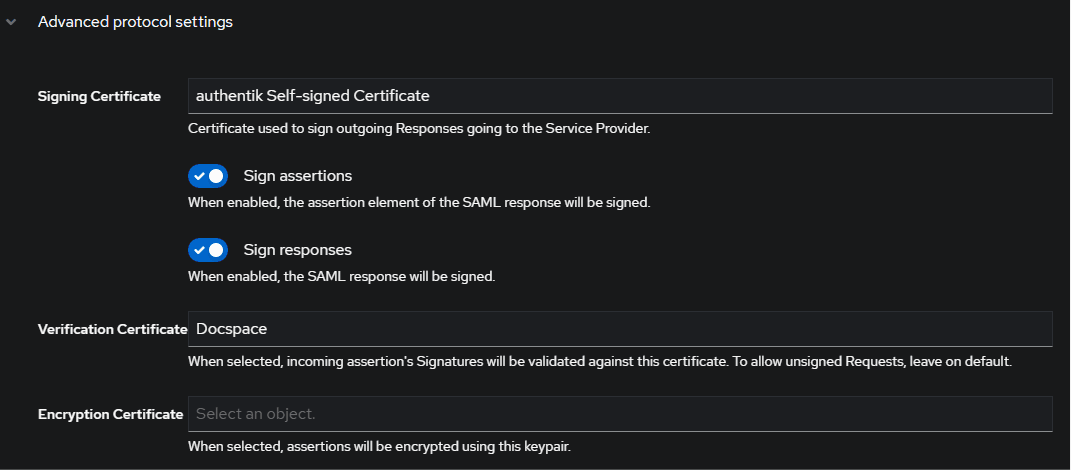
Si se requiere cifrado, entonces en el paso 8 necesita crear un certificado con una clave privada y especificar este certificado en el campo Certificado de Cifrado.
Comprobando el funcionamiento de ONLYOFFICE SP con Authentik IdP
-
Vaya a la página de autenticación de ONLYOFFICE Apps (por ejemplo,
https://myportal-address.com/login).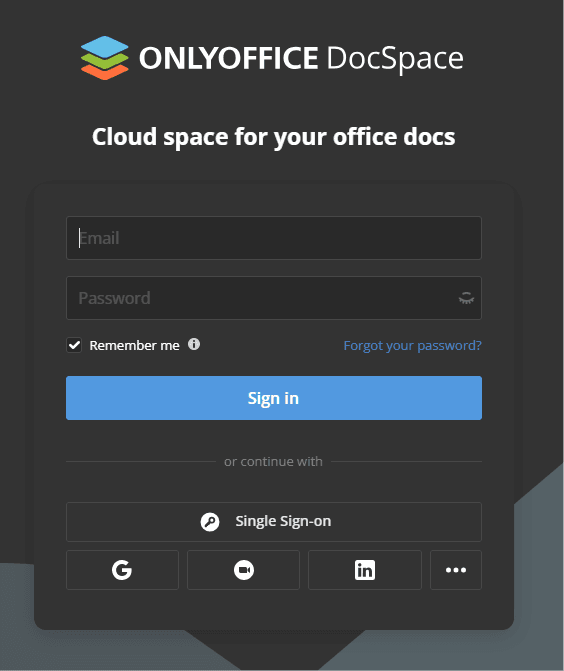
-
Haga clic en el botón Inicio de sesión único. Si falta el botón, esto significa que SSO no está habilitado.
-
Si todos los parámetros de SP e IdP están configurados correctamente, será redirigido al formulario de inicio de sesión de Authentik IdP.
-
Ingrese el usuario y la contraseña del usuario de Authentik y haga clic en el botón Iniciar sesión.
-
Si las credenciales son correctas, será redirigido a la página principal del espacio de trabajo (el usuario se creará automáticamente si falta, o los datos se actualizarán si se cambiaron en el IdP).