Single Sign-on
Einleitung
Der Abschnitt Single Sign-On ermöglicht die Aktivierung der Drittanbieter-Authentifizierung über SAML und bietet Benutzern damit eine schnellere, einfachere und sicherere Möglichkeit, auf den Arbeitsbereich zuzugreifen.
In der SaaS-Version ist dies eine kostenpflichtige Funktion (nur verfügbar im kostenpflichtigen Business-Tarif).
Die Single-Sign-On-Technologie ermöglicht es Nutzern im Allgemeinen, sich nur einmal anzumelden und anschließend ohne erneute Authentifizierung auf mehrere Anwendungen/Dienste zuzugreifen. Besteht ein Webdienst beispielsweise aus mehreren großen, unabhängigen Bereichen (Forum, Chat, Blogs usw.), kann sich ein Nutzer in einem dieser Dienste authentifizieren und erhält automatisch Zugriff auf alle anderen Dienste, ohne seine Anmeldedaten mehrfach eingeben zu müssen.
Ein Identitätsanbieter (IdP) ist ein Dienst, der Benutzeridentitätsinformationen erstellt, pflegt und verwaltet und anderen Dienstanbietern innerhalb eines Verbunds die Benutzerauthentifizierung ermöglicht. Dienste wie OneLogin, ADFS usw. fungieren als Identitätsanbieter. Ein Dienstanbieter (SP) ist eine Entität, die Webdienste bereitstellt und für die Benutzerauthentifizierung auf einen vertrauenswürdigen Identitätsanbieter angewiesen ist. In unserem Fall ist der Dienstanbieter ONLYOFFICE Apps.
Sie können SSO auf Basis von SAML für den Austausch von Authentifizierungs-/Autorisierungsdaten zwischen einem Identitätsanbieter und einem Dienstanbieter aktivieren:
- SAML (Security Assertion Markup Language) – ein XML-Standard, der die Übertragung von Benutzerauthentifizierungs-/Autorisierungsdaten zwischen einem Identitätsanbieter und einem Dienstanbieter mittels Sicherheitstoken ermöglicht, die Zusicherungen enthalten.
Erhöhte Sicherheit wird dadurch gewährleistet, dass ONLYOFFICE Apps keine Benutzerpasswörter speichert, sondern die Authentifizierungsergebnisse des Identitätsanbieters verwendet. Alle notwendigen Benutzerinformationen werden über ein Authentifizierungstoken übertragen. Ändern sich die Benutzerinformationen beim Identitätsanbieter, werden sie bei der nächsten SSO-Authentifizierung automatisch in Ihrem Arbeitsbereich aktualisiert (die Datensynchronisierung erfolgt jedoch nur in eine Richtung: vom Identitätsanbieter zu ONLYOFFICE Apps).
Nachdem der Identitätsanbieter und ONLYOFFICE Apps gemeinsam für Single Sign-On (SSO) konfiguriert wurden, erfolgt die SSO-Benutzerauthentifizierung auf Seiten des Identitätsanbieters. ONLYOFFICE Apps empfängt vom Identitätsanbieter ein Authentifizierungstoken (SAML). Nach der Validierung des Tokens (mittels digitaler Signaturen und unter Berücksichtigung der Token-Gültigkeitsdauer) gewährt ONLYOFFICE Apps dem Benutzer Zugriff auf den Arbeitsbereich.
SSO aktivieren
Um die SSO-Authentifizierung für Ihren Arbeitsbereich zu aktivieren und zu konfigurieren, gehen Sie wie folgt vor:
Überprüfen Sie die Identitätsanbieter-Konfiguration, bevor Sie den Dienstanbieter anpassen.
- Öffnen Sie das Menü
 in der unteren linken Ecke und wählen Sie die Option Einstellungen.
- Öffnen Sie in den Arbeitsbereichseinstellungen den Abschnitt Integration auf der linken Seite.
- Wechseln Sie zum Single Sign-On-Tab.
- Aktivieren Sie den Schalter Single Sign-on-Authentifizierung aktivieren.
- Klicken Sie im Abschnitt ONLYOFFICE Dienstanbieter-Einstellungen auf Anzeigen und füllen Sie die erforderlichen Felder aus. Die benötigten Informationen können auf verschiedene Arten angegeben werden:
- Die URL-Adresse der Metadatendatei eingeben. Wenn Ihre IdP-Metadaten über den Link von extern zugänglich sind, fügen Sie den Link in das Feld URL zur Identitätsanbieter-Metadaten-XML ein und klicken Sie auf die Schaltfläche
 , um die Daten zu laden. Sobald die Daten geladen sind, werden alle erforderlichen Parameter automatisch im erweiterten Formular angezeigt.
- Die Metadatendatei hochladen. Wenn Ihr Identitätsanbieter eine Metadatendatei bereitstellt, verwenden Sie die Schaltfläche Datei auswählen, um die auf Ihrem lokalen Rechner gespeicherte Datei auszuwählen. Nach dem Hochladen der Datei werden alle erforderlichen Parameter automatisch im erweiterten Formular angezeigt.
- Die erforderlichen Parameter manuell angeben. Falls die Metadatendatei nicht verfügbar ist, geben Sie die erforderlichen Parameter manuell ein. Die benötigten Werte erhalten Sie von Ihrem IdP-Administrator.
- Die URL-Adresse der Metadatendatei eingeben. Wenn Ihre IdP-Metadaten über den Link von extern zugänglich sind, fügen Sie den Link in das Feld URL zur Identitätsanbieter-Metadaten-XML ein und klicken Sie auf die Schaltfläche
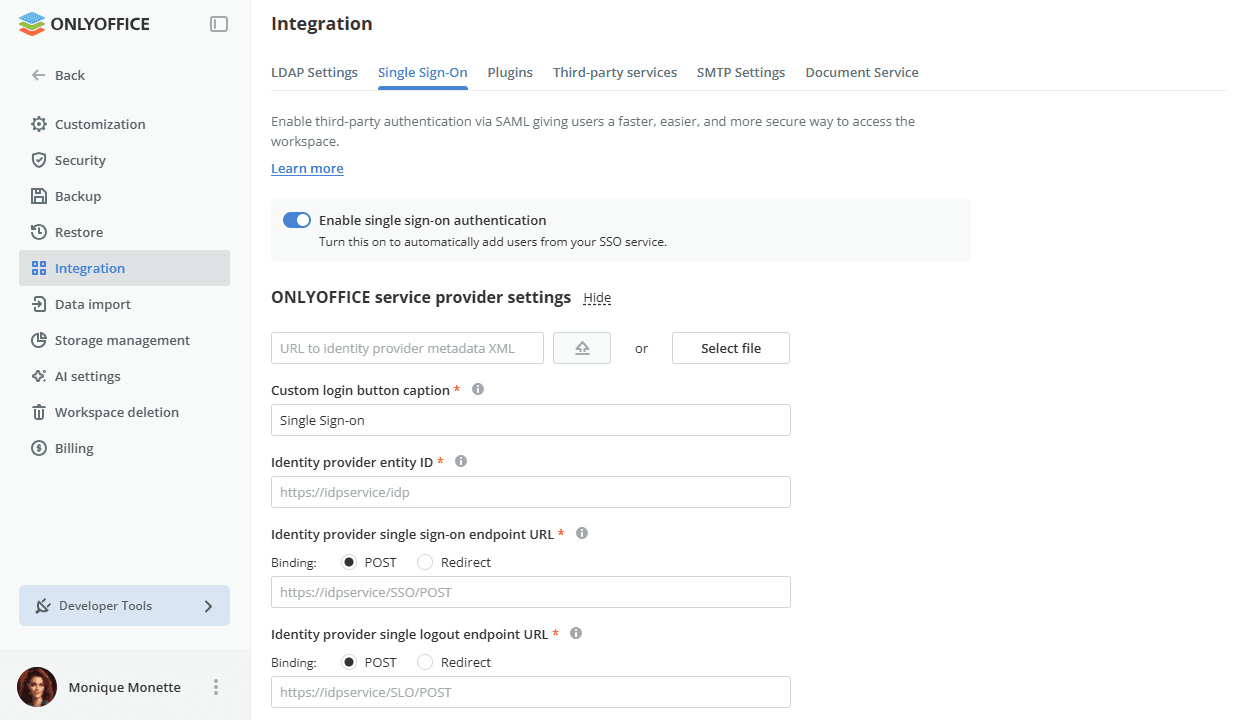
Folgende Parameter stehen zur Verfügung:
-
Identitätsanbieter-Entitäts-ID (Pflichtfeld) – Die Kennung oder URL-Adresse des Identitätsanbieters, die vom Dienstanbieter verwendet wird, um den Identitätsanbieter eindeutig zu identifizieren.
https://example.com/idp/shibbolethwobei
example.comIhr SSO-Dienstdomänenname ist -
Single-Sign-On-Endpunkt-URL des Identitätsanbieters (Pflichtfeld) – Die URL, die für das Single Sign-On auf Seiten des Identitätsanbieters verwendet wird. Es handelt sich um die Endpunktadresse Ihres Identitätsanbieters, an die dieser Authentifizierungsanfragen sendet.
Wählen Sie den gewünschten Bindungstyp aus, indem Sie eine der entsprechenden Optionsfelder auswählen. Bindungen legen fest, wie Authentifizierungsanfragen und -antworten zwischen dem Identitätsanbieter (IdP) und dem Dienstanbieter (SP) über das zugrunde liegende Transportprotokoll übertragen werden: mittels HTTP-POST- oder HTTP-Redirect-Bindung.
-
Single-Logout-Endpunkt-URL des Identitätsanbieters – Die URL, die für die einmalige Abmeldung auf Seiten des Dienstanbieters verwendet wird. Es handelt sich um die Endpunktadresse in Ihrem IdP, an die der SP Abmeldeanfragen/-antworten sendet.
Wählen Sie den gewünschten Bindungstyp aus, indem Sie eine der entsprechenden Optionsfelder auswählen. Bindungen legen fest, wie Abmeldeanforderungen und -antworten zwischen dem IdP und SP über das zugrunde liegende Transportprotokoll übertragen werden: mittels der HTTP-POST- oder HTTP-Redirect-Bindung.
-
NameID-Format – Der Parameter NameID ermöglicht es SP, einen Benutzer zu identifizieren. Wählen Sie eines der verfügbaren Formate aus der Liste aus.
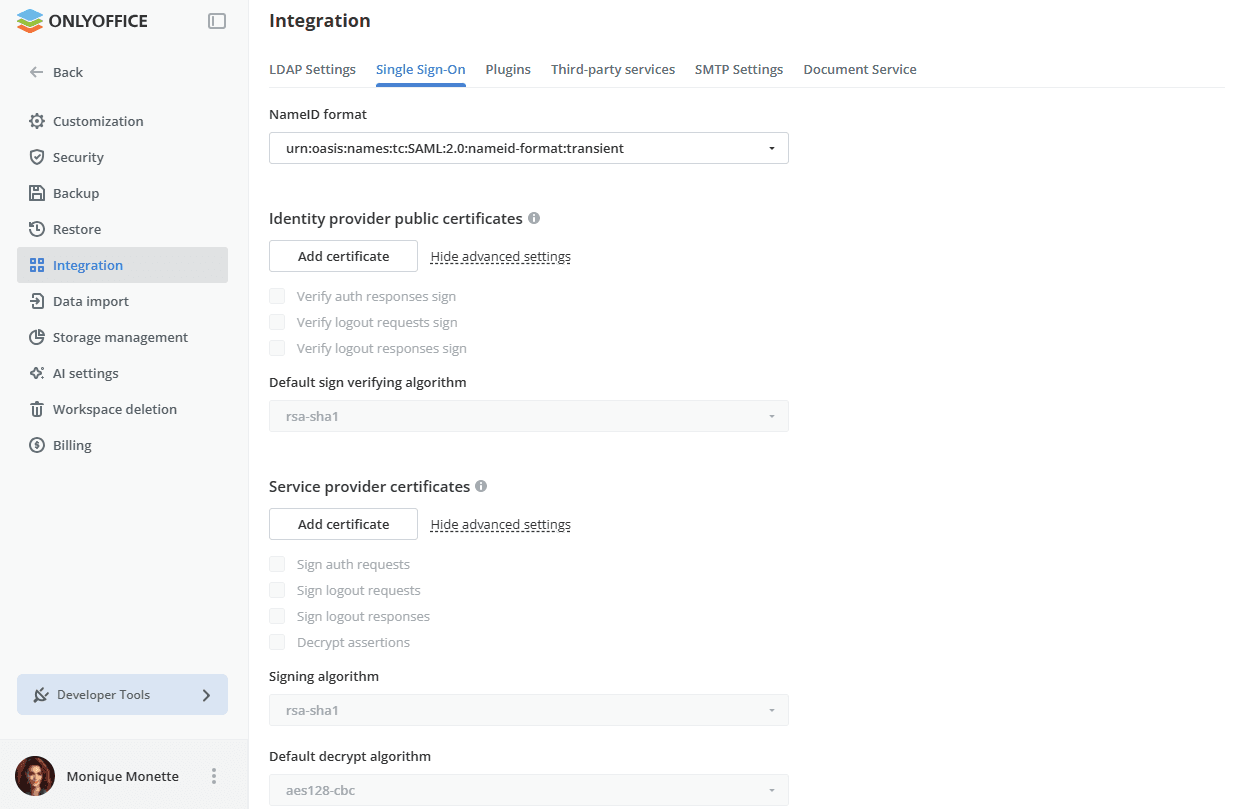
Sie können die Schaltfläche für die Anmeldung beim Arbeitsbereich mit dem Single Sign-on-Dienst auf der ONLYOFFICE Apps-Authentifizierungsseite anpassen. Sie können dies über das Feld Benutzerdefinierte Beschriftung der Anmeldeschaltfläche im Abschnitt ONLYOFFICE Dienstanbieter-Einstellungen tun.
Sie können auch die IdP- und SP-Zertifikate hinzufügen.
Öffentliche Zertifikate des Identitätsanbieters
Im Abschnitt Öffentliche Zertifikate des Identitätsanbieters können Sie die öffentlichen Zertifikate des Identitätsanbieters hinzufügen, die vom Service Provider (SP) verwendet werden, um die Anfragen und Antworten des Identitätsanbieters (IdP) zu überprüfen.
Wenn Sie die IdP-Metadaten geladen haben, werden diese Zertifikate automatisch zu Ihrem Arbeitsbereich hinzugefügt. Andernfalls finden Sie die Zertifikate in Ihrem IdP-Konto. Um ein Zertifikat manuell hinzuzufügen, klicken Sie auf die Schaltfläche Zertifikat hinzufügen. Das Fenster Neues Zertifikat wird geöffnet. Geben Sie das Zertifikat in das Feld Öffentliches Zertifikat ein und klicken Sie auf die Schaltfläche OK.
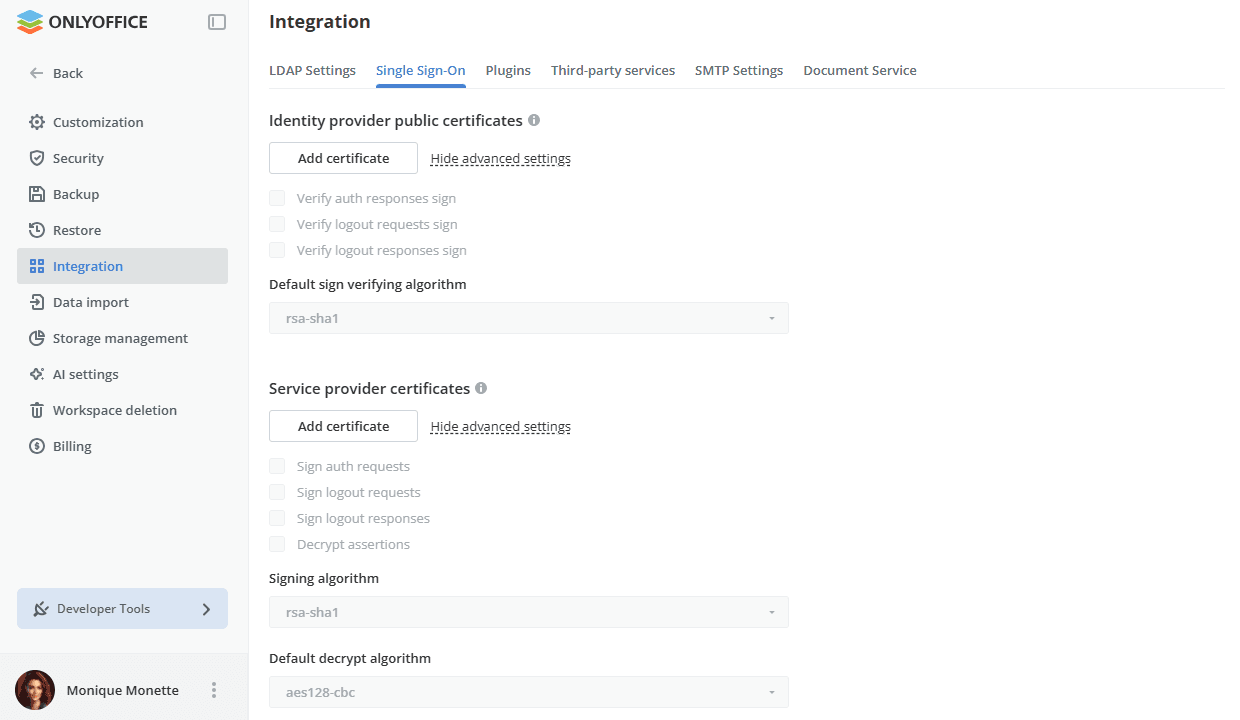
Verwenden Sie den Link Erweiterte Einstellungen anzeigen, um die zusätzlichen Parameter anzuzeigen, und legen Sie sie fest, indem Sie die entsprechenden Kästchen ankreuzen. Mit Erweiterte Einstellungen ausblenden blenden Sie den Abschnitt wieder aus.
Geben Sie an, welche Signaturen der vom IdP an den SP gesendeten Anfragen/Antworten überprüft werden sollen:
- Verify auth responses sign – um die Signaturen der an den SP gesendeten SAML-Authentifizierungsantworten zu überprüfen.
- Verify logout requests sign – um die Signaturen der an den Service Provider (SP) gesendeten SAML-Abmeldeanforderungen zu überprüfen.
- Verify logout responses sign – um die Signaturen der an den SP gesendeten SAML-Abmeldeantworten zu überprüfen.
Wählen Sie den benötigten Algorithmus aus der Liste Standard-Signaturprüfungsalgorithmus aus: rsa-sha1, rsa-sha256 oder rsa-sha512.
Die Standardeinstellungen werden nur dann verwendet, wenn in den IdP-Metadaten nicht angegeben ist, welcher Algorithmus verwendet werden soll.
Sie können die hinzugefügten Zertifikate über den entsprechenden Link bearbeiten oder löschen.
Dienstanbieter-Zertifikate
Im Abschnitt Dienstanbieter-Zertifikate können Sie die Dienstanbieterzertifikate hinzufügen, die zum Signieren und Verschlüsseln der Anfragen und Antworten des Dienstanbieters verwendet werden.
Falls Ihr Identitätsanbieter (IdP) die Signierung und/oder Verschlüsselung der Eingabedaten erfordert, erstellen oder fügen Sie in diesem Abschnitt entsprechende Zertifikate hinzu.
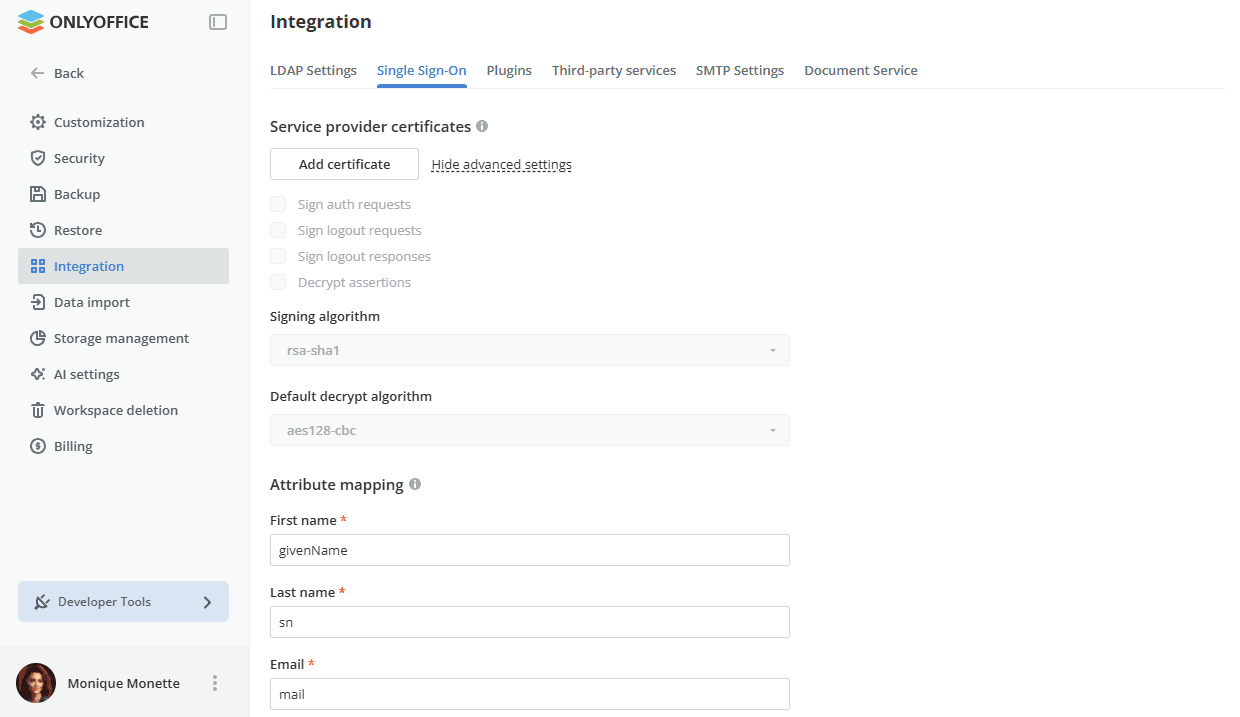
Klicken Sie auf die Schaltfläche Zertifikat hinzufügen. Das Fenster Neues Zertifikat öffnet sich. Sie können ein selbstsigniertes Zertifikat erstellen oder ein vorhandenes Zertifikat im Feld Öffentliches Zertifikat und den zugehörigen privaten Schlüssel im Feld Privater Schlüssel hinzufügen. Wählen Sie in der Liste Verwendung für eine der verfügbaren Optionen aus: Signieren, Verschlüsseln oder Signieren und Verschlüsseln. Klicken Sie anschließend auf die Schaltfläche OK.
Je nachdem, welcher Zertifikatszweck in der Liste Verwendung für beim Hochladen/Generieren des Zertifikats ausgewählt wurde, werden die zusätzlichen Zertifikatsparameter angegeben. Die folgenden Parameter definieren, welche Anfragen/Antworten, die vom Service Provider (SP) an den Identity Provider (IdP) gesendet werden, signiert werden sollen:
- Sign auth requests – Die an den Identitätsanbieter (IdP) gesendeten SAML-Authentifizierungsanfragen müssen vom Service Provider (SP) signiert werden.
- Sign logout requests – Um die an den Identitätsanbieter (IdP) gesendeten SAML-Abmeldeanforderungen vom Service Provider (SP) signieren zu lassen.
- Sign logout responses – Um die an den IdP gesendeten SAML-Abmeldeantworten mit SP signieren zu lassen.
Wenn Sie in der Liste Verwenden für die Option encrypt oder signing and encrypt ausgewählt haben, wird auch der Parameter Decrypt assertions aktiviert. Die Entschlüsselung erfolgt mit dem zugehörigen privaten Schlüssel.
Wählen Sie die benötigten Algorithmen aus den Listen aus:
- Signing algorithm (Signaturalgorithmus):
rsa-sha1,rsa-sha256oderrsa-sha512. - Default decrypt algorithm (Standard-Entschlüsselungsalgorithmus):
aes128-cbc,aes256-cbcodertripledes-cbc.
Sie können die hinzugefügten Zertifikate über den entsprechenden Link bearbeiten oder löschen.
Attributzuordnung
Im Abschnitt Attributzuordnung können Sie die Zuordnung der Felder im Abschnitt Kontakte zu den Benutzerattributen festlegen, die vom IdP zurückgegeben werden. Meldet sich ein Benutzer mit seinen SSO-Anmeldeinformationen bei ONLYOFFICE Apps an, empfängt der Dienstanbieter die erforderlichen Attribute und trägt die vom IdP empfangenen Werte in die Felder „Vollständiger Name“ und „E-Mail-Adresse“ des Benutzerkontos ein. Existiert der Benutzer noch nicht im Bereich „Kontakte“, wird er automatisch angelegt. Wurden die Benutzerinformationen auf IdP-Seite geändert, werden sie auch in SP aktualisiert.
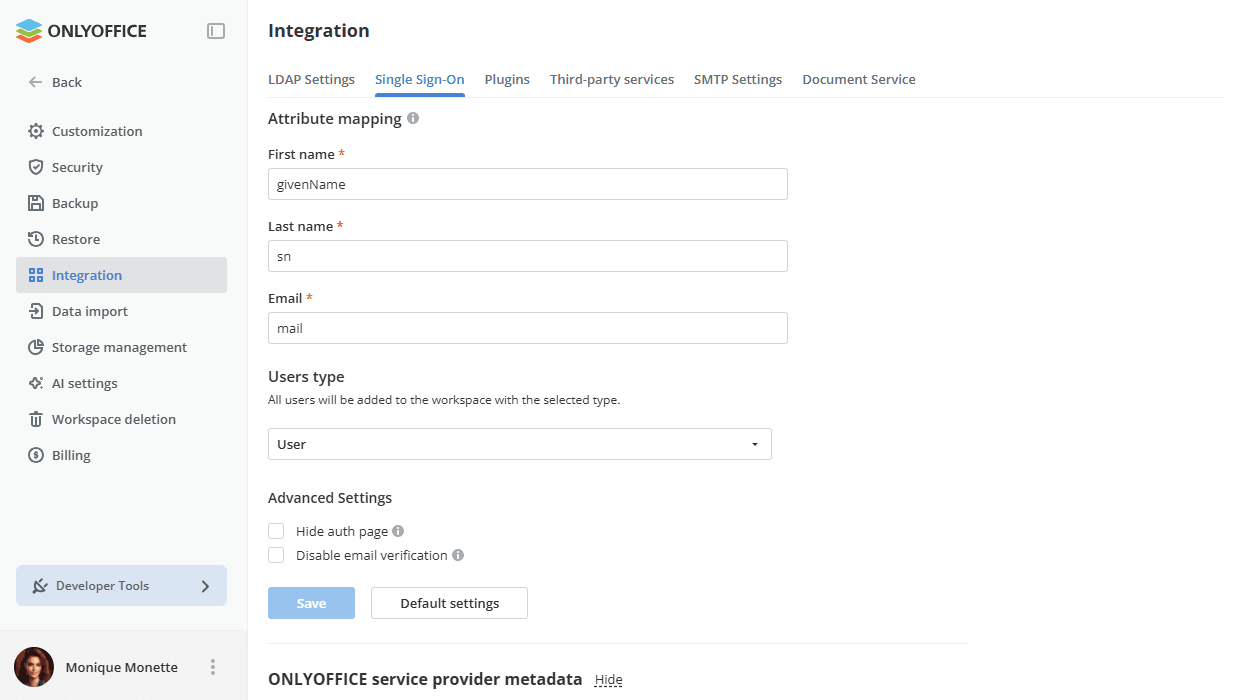
Folgende Attribute stehen zur Verfügung:
- Vorname (Pflichtfeld) – Ein Attribut in einem Benutzerdatensatz, das dem Vornamen des Benutzers entspricht.
- Nachname (Pflichtfeld) – Ein Attribut in einem Benutzerdatensatz, das dem zweiten Vornamen des Benutzers entspricht.
- E-Mail (Pflichtfeld) – Ein Attribut in einem Benutzerdatensatz, das der E-Mail-Adresse des Benutzers entspricht.
Benutzertyp
Alle Benutzer werden mit dem ausgewählten Typ (Benutzer, Raumadministrator, Volladministrator) zum Arbeitsbereich hinzugefügt. Der Benutzer-Typ ist standardmäßig ausgewählt. Benutzer können nur auf die Räume zugreifen, zu denen sie von Administratoren eingeladen wurden, und keine Räume oder KI-Agenten erstellen können. Wählen Sie einen anderen Typ, um mehr Berechtigungen zu erteilen. Alternativ können Sie den Typ im Bereich „Kontakte“ manuell ändern.
Erweiterte Einstellungen
Mit der Option Authentifizierungsseite ausblenden können Sie die Standard-Authentifizierungsseite ausblenden und automatisch zum SSO-Dienst weiterleiten.
Falls Sie die Standard-Authentifizierungsseite wiederherstellen müssen (um auf Ihren Arbeitsbereich zugreifen zu können, falls Ihr IdP-Server ausfällt), können Sie den Schlüssel /login?skipssoredirect=true nach dem Domänennamen Ihres Arbeitsbereichs in der Adressleiste des Browsers hinzufügen.
Aktivieren Sie das Kontrollkästchen E-Mail-Verifizierung deaktivieren, wenn Sie die E-Mail-Aktivierung für SSO-Benutzer deaktivieren möchten. Ist dieses Kontrollkästchen aktiviert, müssen SSO-Benutzer ihre E-Mail-Adresse nach der ersten Autorisierung im Arbeitsbereich nicht mehr bestätigen.
Sobald alle Einstellungen vorgenommen wurden, klicken Sie auf die Schaltfläche Speichern. Der Abschnitt ONLYOFFICE Dienstanbieter-Metadaten wird geöffnet. Um die aktuelle Konfiguration zu verwerfen und alle Felder in ihren Ausgangszustand zurückzusetzen, verwenden Sie die Schaltfläche Standardeinstellungen neben Speichern.
Registrierung von ONLYOFFICE als vertrauenswürdiger Dienstanbieter bei Ihrem Identitätsanbieter
Nun müssen Sie ONLYOFFICE Apps als vertrauenswürdigen Dienstanbieter in Ihrem IdP-Konto hinzufügen und dabei die Dienstanbieter-Metadaten im IdP angeben.
Um die erforderlichen Daten zu erhalten, lesen Sie bitte den Abschnitt ONLYOFFICE Dienstanbieter-Metadaten auf der Seite Single Sign-On. Stellen Sie sicher, dass die SP-Daten öffentlich zugänglich sind. Klicken Sie dazu auf die Schaltfläche Dienstanbieter-Metadaten-XML herunterladen. Der Inhalt der XML-Datei wird in einem neuen Browser-Tab angezeigt. Speichern Sie die Daten als XML-Datei, um sie anschließend beim Identitätsanbieter (IdP) hochladen zu können.
Alternativ können Sie einzelne Parameter manuell kopieren, indem Sie in den entsprechenden Feldern auf die Schaltfläche  klicken.
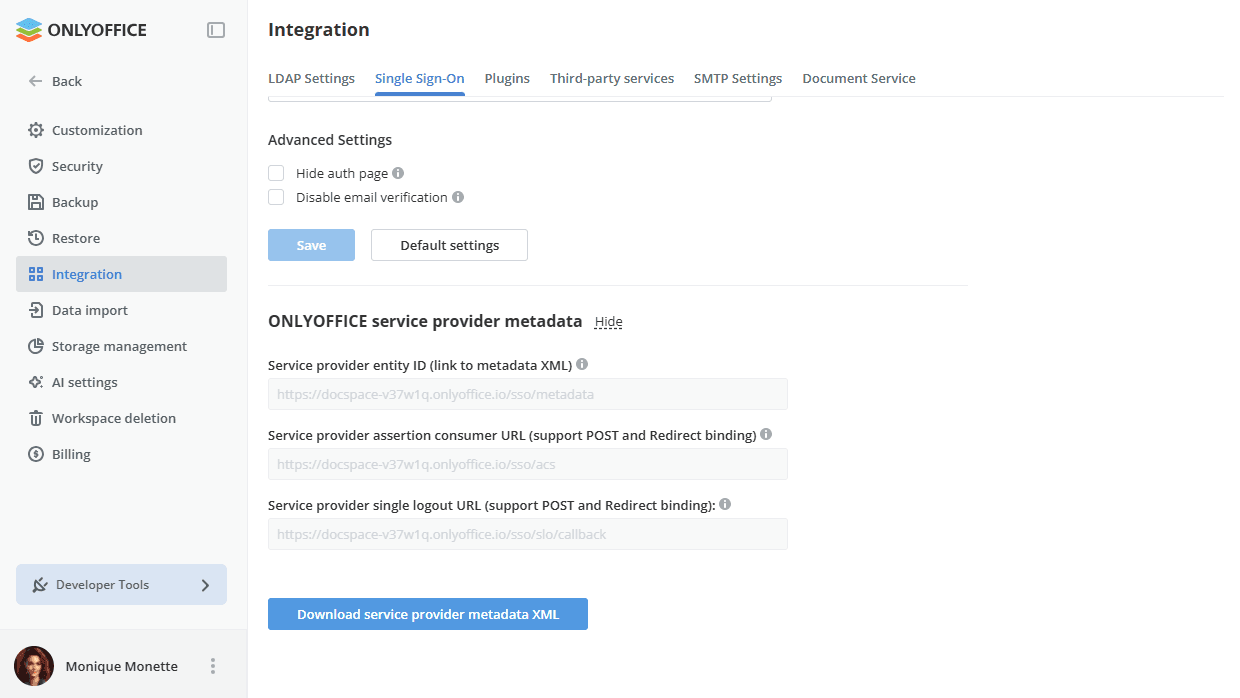
Folgende Parameter stehen zur Verfügung:
- Dienstanbieter-Entitäts-ID (Link zu Metadaten-XML) – Die XML-URL-Adresse des Dienstanbieters kann heruntergeladen und vom Identitätsanbieter zur eindeutigen Identifizierung des Dienstanbieters verwendet werden. Standardmäßig befindet sich die Datei unter folgender Adresse:
http://example.com/sso/metadata, wobei example.com der Domänenname Ihres Arbeitsbereichs oder Ihre öffentliche IP-Adresse ist. - Assertion-Consumer-URL des Dienstanbieters (Unterstützung für POST- und Redirect-Bindung) – Die URL-Adresse des Dienstanbieters, unter der dieser Zusicherungen vom Identitätsanbieter empfängt und verarbeitet. Standardmäßig wird folgende Adresse verwendet:
http://example.com/sso/acs, wobei example.com der Domänenname Ihres Arbeitsbereichs oder Ihre öffentliche IP-Adresse ist. - Single-Logout-URL des Dienstanbieters (Unterstützung für POST- und Redirect-Bindung) – Die URL, die für die einmalige Abmeldung auf Seiten des Identitätsanbieters verwendet wird. Es handelt sich um die Endpunktadresse Ihres Service Providers, an der Abmeldeanfragen und -antworten vom Identitätsanbieter empfangen und verarbeitet werden. Standardmäßig wird die folgende Adresse verwendet:
http://example.com/sso/slo/callbackwobei example.com der Domänenname Ihres Arbeitsbereichs oder Ihre öffentliche IP-Adresse ist.
Diese Parameter und XML-Inhalte unterscheiden sich je nach Ihrer Arbeitsbereichskonfiguration. Wenn Sie beispielsweise einen Domänennamen angeben, ändern sich auch die Parameter und Sie müssen Ihren IdP neu konfigurieren.
Anmeldung bei ONLYOFFICE Apps
Nachdem SSO aktiviert und konfiguriert wurde, erfolgt der Anmeldevorgang wie folgt:
- Ein Benutzer fordert Zugriff auf ONLYOFFICE Apps an, indem er auf der ONLYOFFICE Apps-Authentifizierungsseite (SP-initiiertes SSO) auf die Schaltfläche Single Sign-on klickt (die Beschriftung kann abweichen, wenn Sie bei der Konfiguration des Dienstanbieters einen eigenen Text angegeben haben).
- Wenn alle IdP- und SP-Einstellungen korrekt konfiguriert sind, sendet ONLYOFFICE Apps die Authentifizierungsanfrage an den IdP und leitet den Benutzer auf die IdP-Seite weiter, wo er/sie nach Anmeldeinformationen gefragt wird.
- Falls der Benutzer noch nicht beim Identitätsanbieter (IdP) angemeldet ist, gibt er seine Anmeldeinformationen im IdP an.
- Der IdP erstellt die Authentifizierungsantwort, die die Benutzerdaten enthält, und sendet sie an ONLYOFFICE Apps.
- ONLYOFFICE Apps empfängt die Authentifizierungsantwort vom Identitätsanbieter und validiert sie.
- Wird die Antwort als gültig bestätigt, erlaubt ONLYOFFICE Apps dem Benutzer die Anmeldung (der Benutzer wird automatisch erstellt, falls er fehlt, oder die Daten werden aktualisiert, falls sie im IdP geändert wurden).
Alternativ kann man die Anmeldeseite des Identitätsanbieters nutzen (IdP-initiiertes SSO), die Anmeldeinformationen eingeben und dann ohne erneute Authentifizierung auf den Arbeitsbereich zugreifen.
Abmelden von ONLYOFFICE Apps
Das Abmelden kann auf zwei Arten erfolgen:
- Aus dem Arbeitsbereich über das Menü Abmelden (in diesem Fall wird die Abmeldeanforderung vom IdP gesendet). Der Benutzer sollte außerdem automatisch vom Identitätsanbieter abgemeldet werden, falls er zuvor von allen anderen Anwendungen, auf die er per SSO-Authentifizierung zugegriffen hat, abgemeldet wurde.
- Von der IdP-Abmeldeseite.
Bearbeiten von Benutzerprofilen, die über SSO erstellt wurden
Die mit der SSO-Authentifizierung erstellten Benutzer werden in der Benutzerliste für den Administrator des Arbeitsbereichs mit dem SSO-Symbol gekennzeichnet.
Die Bearbeitung solcher Benutzerprofile im Bereich „Kontakte“ ist eingeschränkt. Die mit SSO-Authentifizierung erstellten Benutzerprofilfelder können im Bereich „Kontakte“ nicht bearbeitet werden. Die Benutzerdaten können nur auf der IdP-Seite geändert werden.